
Windows 10の最新セキュリティ脅威と脆弱性まとめ(2019年版)
Windows 10は、これまでに登場したWindows OSの中で最も安全なバージョンです。自動アップデートが絶えず配信され(トラブルを伴うこともありますが)、高性能なPCセキュリティ機能が標準搭載されているため、通常利用において大きな心配は不要だと言えるでしょう。
しかし、だからといって油断してよいわけではありません。Windows 10に存在するセキュリティ上の脅威を常に把握しておくことが、被害を回避する最善の策です。本記事では、現在もユーザーに影響を与え続けている深刻なWindowsセキュリティ脆弱性をいくつか紹介します。
CVE-2017-11882:Microsoft Office 2016
この脆弱性は2017年に公表されましたが、実は公表までの17年間もの間、潜在し続けていた恐るべきものでした。
Microsoft Officeの脆弱性を悪用し、暗号資産(仮想通貨)のマイニングやDDoS攻撃など、悪意ある目的のためにコンピュータを乗っ取ります。ただし、Microsoft Officeをインストールしているだけで影響を受けるわけではありません。攻撃にさらされるのは、Officeドキュメントに偽装した悪意のあるファイルを開いた場合です。ファイルを開いた瞬間にPowerShellスクリプトが実行され、PCが感染します。
Microsoftは2017年にこの脆弱性を修正済みのため、最新の状態に保たれているWindows 7〜Windows 10のユーザーは安全です。一方、古いWindows OSを使用している場合はリスクが残ります。こまめなアップデートを心がけ、出所不明の怪しいファイルはダウンロードしないようにしましょう。
CVE-2018-8174:Internet Explorer
この脆弱性は「Double Kill(ダブルキル)」という不気味な通称で知られ、Microsoft VBScriptの中に潜み、すでにサポートが終了したInternet Explorerを通じて実行される恐れがあります。すべてのWindowsバージョンで動作しますが、2018年5月にMicrosoftはサポート継続中のOSに対して修正パッチを公開しました。
Double Killはvbscript.dllのバグを悪用し、攻撃者にPCの仮想メモリへのアクセスを許してしまいます。これは「Use-After-Free(UAF)」と呼ばれる種類の脆弱性で、仮想メモリへの読み書き権限を取得できるため、リモートからの悪意あるコード実行が可能になります。
今さらInternet Explorerを使用すべきではないことは、改めて言うまでもないでしょう。
CVE-2016-0189:Internet Explorer
Internet Explorerといえば、こちらは同ブラウザに残るさらに古いセキュリティ脆弱性です。2016年、韓国の複数の組織へのサイバー攻撃に悪用され、一躍悪名を馳せました。
先述の脆弱性と同様に、Windowsの未更新のVBScript.dllファイルに存在するバグを突くものです。特に厄介なのは、必ずしもファイルのダウンロードを必要としない点です。侵害されたウェブサイトにアクセスするだけでPCが感染する可能性があります(多くの場合、ハッキングされた正規サイトからのリダイレクトがきっかけとなります)。
この脆弱性はIE 9、10、11で修正済みですが、ブラウザを更新しないユーザーが依然として多いため、今なお有力な攻撃手法として残り続けています。
CVE-2018-4878:Adobe Flash
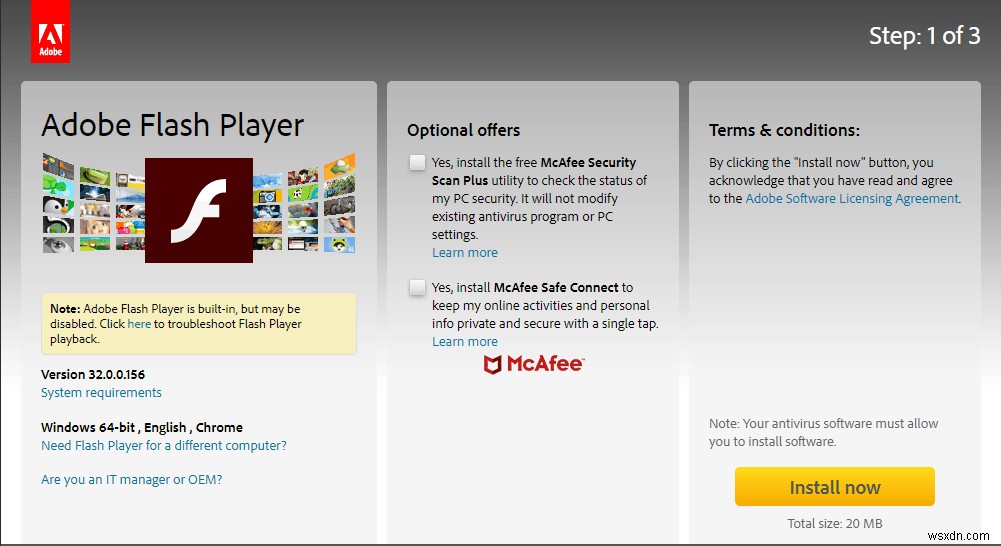
もう一つの危険なUAF脆弱性です。2018年初頭に発見され、歴史的に不安定さが指摘されてきたAdobe Flash Player(バージョン28.0.0.161以前)に存在していました。他のUAF脆弱性と同様、攻撃者に任意のコード実行を許す可能性があり、システム上で悪意のあるコマンドを実行されてしまう恐れがあります。
では、何に注意すべきでしょうか? Flashコンテンツを掲載する怪しいウェブサイトや、Flash形式の動画の視聴を促すメールには十分警戒してください。Adobeは発見後すぐに修正をリリースしましたが、この脆弱性はエクスプロイトキットで広く使い続けられており、攻撃者にとっていまだ成果を上げていることを物語っています。
教訓はシンプルです。Adobe Flash Playerは常に最新の状態に保ちましょう。
まとめ
以上が、注意すべきWindows 10の主要なセキュリティ脆弱性の一部です。大切なのは慌てないことです。OSとソフトウェアを常に最新の状態に保ち、Internet Explorerのような著しく古いソフトを使わなければ、基本的には安全に利用できます。もちろん、これ以外にも小規模なWindows 10の脆弱性は数多く存在しますが、それらが一般ユーザーの標的になる可能性はごくわずかです。
最新の脅威情報を継続的にチェックしたい方は、「CVE Details」などの脆弱性情報データベースを活用するとよいでしょう。
-
機密情報を削除してWindowsレジストリのセキュリティを守る方法
Windowsレジストリとは、Microsoft Windowsオペレーティングシステムのあらゆる設定や、PCにインストールされたサードパーティ製アプリケーションに関する情報を格納した階層型データベースのことです。しかし、設定情報だけでなく、このデータベースには利用者の個人情報や識別痕跡(アイデンティティトレース)も含まれています。そのため、マルウェアの侵入やハッキング攻撃を受けた際に、攻撃者が被害者のPCから個人情報を引き出す危険性があるのです。 近年ではこのリスクが広く認識され、多くのユーザーがシークレットモードやVPNを活用して、ブラウザに個人情報を残さないよう対策しています。ところが、
-
Windows 11でWindowsセキュリティをリセットする3つの簡単な方法
Windows セキュリティは、Windows 11 デバイスと個人情報を守るための総合的なセキュリティセンターです。しかし、アプリが不具合を起こしたり、稀には起動しなくなったりすることもあります。そのような場合は、Windows セキュリティをリセットしましょう。リセットを実行すると、すべての設定が工場出荷時の既定値に戻ります。リセット後のアプリは、最初にパソコンで起動したときとまったく同じ状態で動作・表示されます。アプリの再インストールに似ていますが、リセットの方が短時間で完了し、ダウンロードし直す必要もありません。ここでは、Windows 11 の Windows セキュリティをリセット