
MLGPOを使って非管理者ユーザーや特定のローカルユーザーにローカルグループポリシーを適用する方法
ローカルグループポリシー(Local Group Policy)を利用すると、ADドメインに参加していない小規模なワークグループ環境のコンピュータでも、Windowsのコンピュータ設定やユーザー設定を構成できます。しかし従来、ローカルGPOには「特定のローカルユーザーやグループにのみポリシーを適用できない」という大きな弱点がありました。たとえば、ローカルGPOでUSBデバイスを無効化すると、その設定は一般ユーザーだけでなくローカル管理者アカウントにも適用されてしまうのです。
MLGPO(Multiple Local Group Policy Objects)とは
MLGPO(Multiple Local Group Policy Objects:複数ローカルグループポリシーオブジェクト)を使用すると、ローカルGPOの設定を特定のローカルユーザーやグループごとに適用できます。本記事では、MLGPOを使って、単一のローカルユーザー、またはローカルAdministratorsグループに所属していないユーザー(非管理者)にローカルGPOを適用する手順を解説します。
MLGPOは以下の対象に割り当てることができます。
- 任意のローカルユーザー(ユーザー名で指定)
- ローカルAdministratorsグループのメンバー
- ローカルAdministratorsグループに所属していないすべてのユーザー
なお、ローカルグループポリシーエディターはWindows 10のPro、Enterprise、Educationエディションでのみ利用可能です。Windows 10 Homeの場合は、専用の手順に従ってgpedit.mscをインストールする必要があります。
ユーザーまたはグループ向けローカルグループポリシーの作成手順
- Win + Rキーを押して「ファイル名を指定して実行」を開き、「
mmc」と入力してEnterキーを押します。 - メニューから「ファイル」→「スナップインの追加と削除」を選択します。
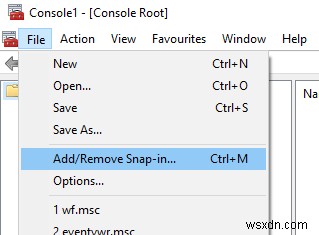
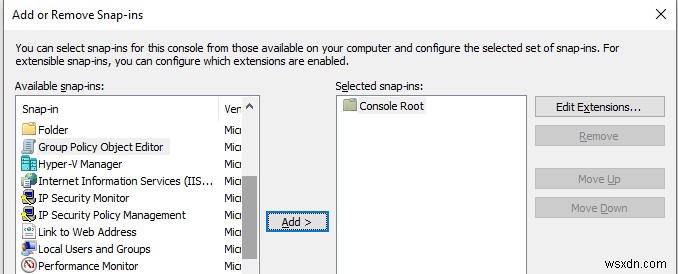
- 利用可能なスナップインの一覧から「グループポリシーオブジェクトエディター」を選択し、「追加」をクリックします。
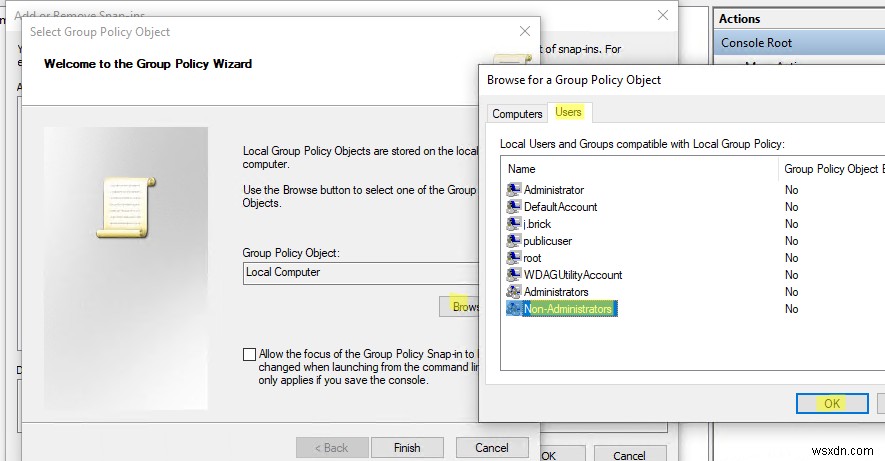
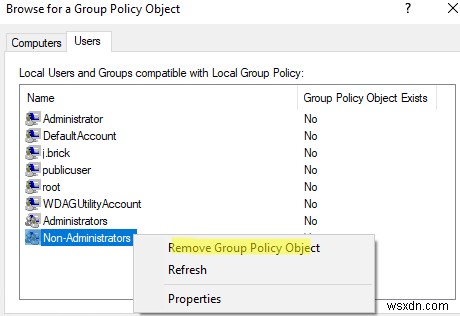
- 「参照」をクリックし、「ユーザー」タブに移動します。ここでポリシーを適用するローカルグループまたはユーザーを選択できます。すでにそのユーザーやグループにローカルGPOが割り当てられている場合は、「グループポリシーオブジェクトが存在します」の列に「はい」と表示されます。管理者以外のすべてのローカルユーザーにポリシーを適用したい場合は、「Non-Administrators(管理者以外)」を選択してください。
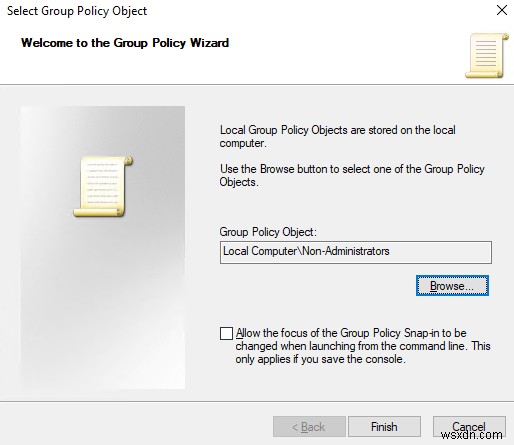
- 「ローカル コンピューター\Non-Administrators」が選択されていることを確認し、「完了」をクリックします。
- ユーザー設定用のGPOエディターコンソールが表示されます。ここで、非管理者ユーザーに適用するローカルポリシー設定を構成できます。
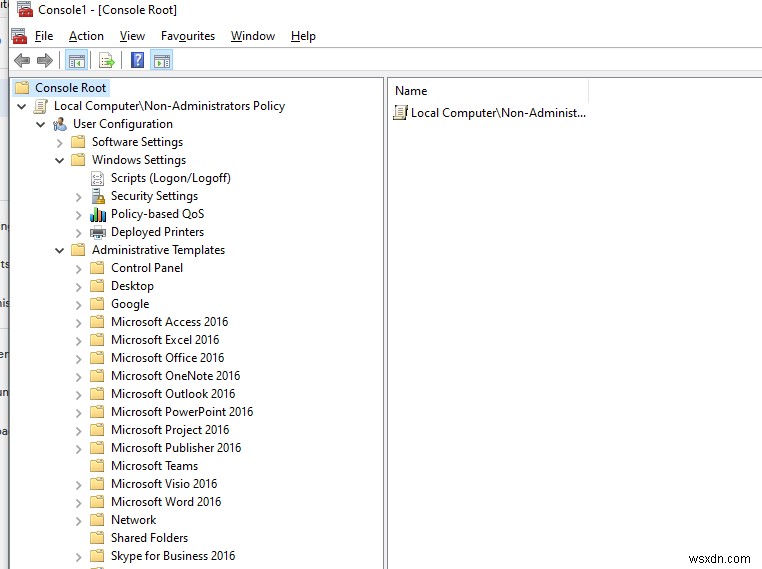
- ローカルユーザーに適用したいグループポリシー設定をお好みに応じて構成します。
MLGPOを活用すれば、コンピュータをADドメインに参加させる前の段階でユーザー制限を設定することも可能です。たとえば、ローカルアカウントでのネットワークアクセスを制限するといった運用ができます。
ローカルポリシーの削除方法
グループに対して設定したローカルポリシーを削除したい場合は、「ユーザー」タブで対象のグループを選択し、「グループポリシーオブジェクトの削除」をクリックします。
lgpo.exeを使ったMLGPOのエクスポートとインポート
ローカルGPOの最大の弱点は、ドメインGPO(ADドメインコントローラーに保存され一元的に編集できる)と異なり、他のコンピュータへ設定を移行するのが難しい点です。MLGPOの設定を移行するには、Microsoft公式ツールのlgpo.exe(Security Compliance ManagerおよびMicrosoft Security Baselineに同梱)を使用します。
構成済みのすべてのローカルポリシーをファイルにエクスポートするには、次のコマンドを実行します。
lgpo /b c:\GPObackup\
別のコンピュータにローカルグループポリシー設定をインポートするには、ポリシーのGUIDを指定します(エクスポートしたファイル群の中から、Non-Administratorsグループの既知のSID「S-1-5-32-545」でポリシーフォルダを特定できます)。ターゲットコンピュータで設定を適用するには、以下のコマンドを使用します。
lgpo /parse /u C:\GPObackup\{GUID}\DomainSysvol\GPO\User\registry.pol
その後、GPO設定を更新します。
gpupdate /force
LocalGPO.wsfスクリプトによるエクスポート/インポート
また、LocalGPO.wsfスクリプトを使用してMLGPOをエクスポート/インポートすることもできます。
エクスポートの場合:
cscript LocalGPO.wsf /Path:C:\GPObackup /Export /MLGPO:Non-Administrators
インポートの場合:
cscript LocalGPO.wsf /Path:C:\GPObackup\{GUID}
-
Windows 10 Homeでローカルグループポリシーエディター(gpedit.msc)を有効化する3つの方法
Microsoftは、プロフェッショナル向けのPro版、一般ユーザー向けのHome版、企業向けのEnterprise版、教育機関向けのEducation版など、多彩なWindows 10エディションを提供しています。では、これらの違いは一体どこにあるのでしょうか? 最大の違いは、特定のエディションにのみ搭載されているシステムツールの存在です。たとえば、コンピューターやユーザーの各種設定を管理するためのツール群であるグループポリシーエディターは、Windows 10 Pro・Enterprise・Educationエディションでは利用できますが、Homeエディションには標準で搭載されていません。
-
【Windows 10・8・7】管理者以外のユーザーにのみグループポリシーを適用する手順
グループポリシーエディターは、主にユーザーアカウントやコンピューターアカウントの作業環境を管理するためのツールです。Windowsのさまざまな設定を構成でき、Active Directory環境においては、オペレーティングシステム、ユーザー設定、アプリケーションを一元的に管理・構成することが可能です。 言い換えれば、グループポリシーとは、ユーザーがWindowsパソコン上で何ができて、何ができないのかを定義・管理する仕組みです。しかし場合によっては、ドライブへのアクセスを非管理者に制限するなど、特定のポリシーを追加したい場面もあるでしょう。 そのような場合には、Microsoft Manage