
DNSリークとは?主な原因と効果的な防止・確認方法を徹底解説
リモートアクセスの普及に伴い、ハッキングの手口は年々巧妙化しています。公共Wi-Fiの拡大も、ISP(インターネットサービスプロバイダ)が提供する接続に深刻な脆弱性をもたらしました。さらに、個人PCや企業ネットワークへのサイバー攻撃やランサムウェア攻撃が増加する中、ネット空間に保存されるデータの機密性と安全性が改めて問われています。
現在、攻撃者はシステムそのものに侵入しなくても、インターネット回線への侵入だけで、ユーザーを悪意のあるサイトへ誘導し、システムやブラウザ全体の活動に感染させることが可能になっています。こうした攻撃手法の一つが「DNSリーク(DNS漏えい)」です。
本記事では、DNSリークの仕組み、ネットワークに現れる症状、そして確認・対策方法について詳しく解説します。
DNSとは?
DNS(Domain Name System:ドメインネームシステム)は、ユーザーがブラウザで訪問するウェブサイトとIPアドレスの対応関係を管理するデータベースのような役割を担います。ブラウザにURLを入力しても、ISPはドメイン名だけでは直接サイトに接続できません。通信には、そのサイトのサーバーに対応するIPアドレスが必要です。
複雑なIPアドレスをすべて記憶するのは不可能なため、ISPはDNSサーバーを使って、訪問先サイトに対応するIPアドレスを保存しています。DNSサーバーは自動的にドメイン名とIPアドレスを照合し、ウェブサイトへのアクセスを支援します。
自分が使っているDNSサーバーはどれ?
実は、DNSサーバーを所有しているのはユーザー自身ではなく、契約しているISPです。Wi-FiルーターはDNSリクエストがDNSサーバーへ届くための経路として機能し、そこからウェブサイトへ転送されます。
自分のデバイスがどのDNSサーバーを使用しているかは、「What's My DNS Server?」などの専用サイトにアクセスすれば簡単に確認できます。
DNSリークとは?
残念ながら、DNSサーバーはサイバー攻撃を受けやすく、ブラウザ活動に関する個人情報を攻撃者に晒してしまう可能性があります。また、この情報はISPからも閲覧可能な状態にあるため、本来あるべき水準より安全性が低くなっています。
ハッカーがデバイスからISP宛てのDNSリクエストを盗み見たり、DNSサーバーのセキュリティを突破してユーザーの閲覧履歴を入手しようとしたりすることがあります。その結果、データの重大な漏えいにつながります。これが「DNSリーク」と呼ばれる現象です。
DNSリークが起こる5つの主な原因
1. ネットワーク設定の問題
インターネット接続では、単一で安定した回線を使うことが重要です。新しい接続が確立されるまでの数秒間、接続が一時的に切断され、IPアドレスが変化することがあります。この瞬間、VPNを使用していてもISPのDNSサーバーへ接続されてしまう場合があります。突然のIP変更でVPNが機能しなくなると、ハッカーが接続に侵入し、情報が露出する恐れがあります。
2. IPv6リーク
一般的なIPアドレスは「111.111.111.111」のように3桁のコード4組で構成されており、これはIPv4アドレスと呼ばれます。一方、インターネットは徐々にIPv6へ移行しており、IPv6では4桁のコード8組(英字を含む場合もある)で構成されます。
IPv4アドレスのままのサイトに対してIPv6リクエストを送信すると、接続のセキュリティが損なわれることがあります。VPN接続中でも、VPNがIPv6に明示的に対応していない場合、IPv6リクエストはVPNの暗号化をバイパスしてしまいます。
3. 透過型DNSプロキシ(Transparent DNS Proxy)
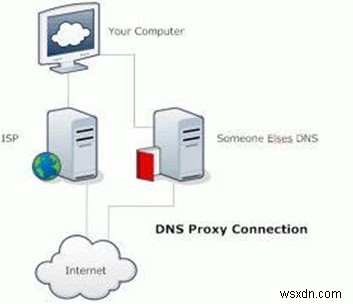
VPNは、ISPのDNSサーバーに到達する前に第三者サーバー経由で接続をトンネリングし、IPアドレスを隠蔽します。これにより、ISPによるデータ収集や監視も防げます。ところが一部のISPは、別のプロキシサーバーを使ってユーザーのリクエストやトラフィックを自社サーバーへ再ルーティングすることがあります。ISP側がユーザー情報を収集するために、意図的にDNSリークを引き起こすケースも少なくありません。
4. Windowsの「スマート マルチホーム名前解決」機能
「スマート マルチホーム名前解決(Smart Multi-Homed Name Resolution)」は、Windows 8で導入された機能です。ISPのサーバーが応答しない場合に、他の非標準サーバーとの接続を許可します。Windows 10では、利用可能な最速のサーバーからのDNS応答を受け入れる仕様になりました。複数のサーバーがユーザーのIPを読み取れる状態になるため、DNSリークにつながる重大な問題を引き起こす可能性があります。
5. Teredo
TeredoはMicrosoftが開発した技術で、IPv6対応の接続を見つけ出し、IPv4からIPv6への円滑な移行を実現します。この技術では、IPv4のサイトがリクエストを認識できるよう、IPv4リクエストがトンネリングされます。しかしこのプロセスはVPNのトンネリングをバイパスし、IPアドレスを露出させてDNSリークを引き起こすことがあります。
DNSリークを防ぐ方法
1. 信頼できるVPNサービスを利用する
適切なVPNサービスを使えば、多くのDNSリークや関連する問題を未然に防げます。ただし、無料VPNは避けるべきです。無料VPNはDNSリークに対する十分な保護を提供せず、接続切断を頻繁に引き起こす傾向があります。
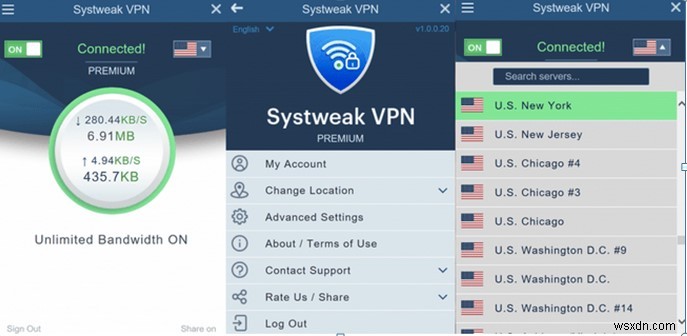
Systweak VPNは信頼性の高いVPNサービスの一つです。世界50以上の国・地域のサーバーに対応し、AES 256ビットの軍事グレード暗号化によって、ユーザーのDNSリクエストを強力に保護します。さらに、ストリーミングサービスの地理的制限の回避にも対応しています。
Systweak VPNの主な仕様:
- アカウントあたりのデバイス数:無制限
- セキュリティ:AES 256ビット軍事グレード暗号化、OpenVPN/IKEv2プロトコル対応
- 対応ストリーミング:Netflix、Amazon Prime、BBC、Kodi、FuboTV、SlingTV、Disney+、Hulu、Hotstarなど
- サーバー数・地域:50か国以上
- カスタマーサポート:24時間365日
- 対応OS:Windows 10/8.1/8/7(32ビット・64ビット両方)
- 料金プラン:月額9.95米ドル/年額71.40米ドル
- 返金保証:30日間 / 無料トライアル:あり
2. 匿名ブラウザを活用する
Torブラウザは、最も安全なブラウジング手段の一つとされています。オニオンルーティングを使用してデータとIPアドレスを隠蔽し、3つの異なるロケーションを経由することで、高度な地理偽装と接続情報の秘匿を実現します。
DNSリークの確認方法
dnsleaktest.com などの専用チェックサイトにアクセスすることで、DNSリークの有無を確認できます。リークがないかを判断するポイントは以下の通りです。
- 表示されるIPアドレスが実際のものではなく、VPNのIPアドレスと一致していること
- テスト結果に自分のISP名が表示された場合は、DNSリークが発生しているサイン
なお、VPNアプリ内蔵のDNSテストツールは使用しないことをおすすめします。正確な結果を表示せず、自社VPN接続の欠陥を指摘することはないためです。
DNSリークは今や広く蔓延しており、ハッカーたちはネットワークの脆弱性を突く新たな手口を開発し続けています。しかし、適切なVPNの利用とブラウザ活動の継続的な監視によって、リスクを大幅に低減できます。
-
スパイウェア・アドウェアの感染を防ぐには?原因と対策を徹底解説
スパイウェアやアドウェアに感染していないパソコンを維持することは、現代において個人の責任であり必須事項となっています。サイバー犯罪者は日々巧妙化しており、ウイルス、キーロガー、スパイウェア、アドウェア、悪意のあるリンクなどを送り付け、金銭的な利益のために機密情報を狙っています。幸いにも、いくつかの対策を実践するだけで、これらの感染を防ぐことが可能です。対策に入る前に、まずは「スパイウェア」「アドウェア」とは何かを理解しておきましょう。 スパイウェアとは? スパイウェアとは、攻撃者がユーザーの知らない間にコンピューターへ侵入させることを目的として作られたソフトウェアです。多くの場合、インターネッ
-
Windows 10の位置情報設定ガイド|既定の場所の設定とトラッキング無効化の手順
パソコンがスマートフォンから取り入れた機能があるとすれば、それは「位置情報設定」です(MicrosoftはWindows 10でWindowsの位置情報設定を導入しました)。これは、パソコンでマップアプリやUberなどを利用する際にとても便利な機能です。ただし、パソコンにはGPS機能がなく、携帯電話基地局とも接続できないことをご存知でしょうか。では、パソコンはどうやってあなたの位置を把握しているのでしょうか。答えはIPアドレスです。パソコンはWi-Fiポジショニングの情報をもとに、あなたの地理的な位置(ジオロケーション)を特定しています。Windows 10が位置情報の記録を持っていると知って