
IPフラグメンテーション攻撃とは?仕組み・種類と防止対策を徹底解説
デバイスからウェブサイトにアクセスできない、またはインターネット接続が突然使えなくなった――その原因は、悪意ある第三者による攻撃かもしれません。ハッカーはこうした手法を使って接続を妨害します。これはDoS(サービス拒否)攻撃の一種であり、インターネット接続を断絶させたり、通信速度を低下させたりする可能性があります。IPフラグメンテーション攻撃の被害が深刻化すると、OS自体にまで影響が及び、システムが繰り返しクラッシュすることもあります。
それでは、まず「IPフラグメンテーションとは何か」「どのように攻撃につながるのか」から詳しく見ていきましょう。
そもそもIPフラグメンテーションとは?
IPフラグメンテーション(IP分割)とは、データパケットを小さな断片(フラグメント)に分割して送信するプロセスです。データを小さく分割してMTU(Maximum Transmission Unit:最大伝送単位)を通過させることで、より効率的かつ高速にデータを送信できるようにするために行われます。MTUとは、通信で許容されるパケットサイズの上限値のことです。
補足: ネットワークごとに、通過できるデータグラムの上限サイズは異なります。
フラグメンテーションは、分割されたパケットがネットワークを通過し、受信側で再び組み立てられるために必要不可欠なプロセスです。パケットが大きすぎて送信できず、かつ「断片化禁止(Don't Fragment)」フラグが付いている場合、そのパケットは破棄されます。このとき、受信デバイスには「ICMPデータグラムが上限サイズを超えている」というメッセージが通知されます。
IPフラグメンテーション攻撃では何が起こるのか
IPフラグメンテーション攻撃にはいくつかの種類があり、代表的なものに「ティアドロップ攻撃」と「ICMP攻撃」があります。いずれの攻撃も、何らかの形でデータグラムに過剰な負荷をかけ、通信に支障をきたすことを目的としています。攻撃者は正常なパケットの代わりに不正なパケットを送信し、再構築プロセスを破壊します。
ICMPフラグメンテーション攻撃とは
ICMPフラグメンテーション攻撃やUDPフラグメンテーション攻撃は、最も一般的なIPフラグメンテーション攻撃です。この攻撃では、攻撃者がネットワークのMTU値を把握した上で、偽のパケットに悪意のあるデータを仕込みます。その結果、パケットが正しく再構築できなくなり、サーバーエラーが発生します。
ティアドロップ攻撃とは
ティアドロップ攻撃(TCPに関わる攻撃)は、デバイスの動作停止やクラッシュを引き起こすIPフラグメンテーション攻撃の一種です。これは、小さなパケットがほぼ再構築不可能な形で作成されることが原因です。ハッカーは、フラグメンテーション時に再構築を試みてもパケット同士が重なり合ってしまうよう設計しています。その結果、システムが予期せずクラッシュし、デバイスとデータの両方に深刻な被害をもたらしかねません。だからこそ、こうした攻撃から身を守るためのセキュリティ対策を必ず講じておきましょう。
IPフラグメンテーション攻撃を防ぐには
IPフラグメンテーション攻撃を防ぐためには、以下のポイントを実践することが有効です。これにより、被害に遭うリスクを大幅に減らせます。
- OSを常に最新の状態に保つ: 最新のセキュリティパッチやアップデートを適用し、脆弱性を放置しないようにしましょう。
- 安全な接続を使用する: プロキシサーバー経由の接続や、VPN(Virtual Private Network)の利用を検討しましょう。
Windows PC向けにはSystweak VPNの利用をおすすめします。IPアドレスをマスキングし、不要なトラッカーから守れる優れたツールです。さらに、匿名でのブラウジングを可能にし、IPアドレスを隠蔽しながら、地域制限されたオンラインコンテンツの視聴も楽しめます。DNSリークからも保護してくれるため、IPフラグメンテーション攻撃への対策としても有効です。Windows 10、8.1、8、7に対応しています。
以下のダウンロードボタンから、今すぐPCに導入できます。
これらの機能に加え、インターネット接続やダウンロード・アップロード速度を妨げるISPによる帯域幅制限(スロットリング)の回避にも役立ちます。また、Kill Switch機能を搭載しており、万が一VPN接続が切断された場合には、即座にインターネット接続を遮断します。
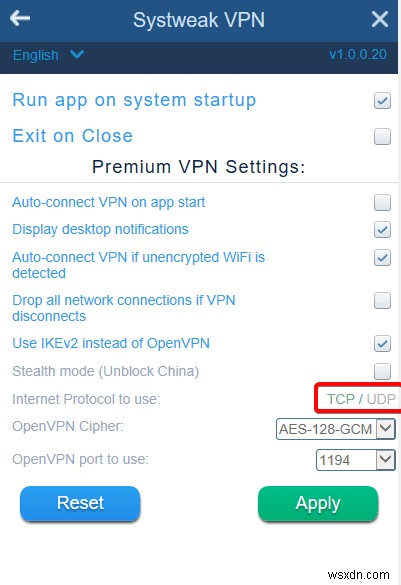
Systweak VPNはIPアドレスをマスキングするため、攻撃者があなたのネットワークに対してIPフラグメンテーション攻撃を仕掛けることを防ぎます。常にセキュアなサーバーに接続された安全な状態を保てるのです。
まとめ
IPフラグメンテーション攻撃は、インターネット速度を瞬時に低下させる可能性があります。ネットが遅くなった場合は、不審な原因がないか確認しましょう。セキュリティレイヤーを備えた別のブラウジング手段を用意しておくことも重要です。Systweak VPNを利用すれば、不要なトラッキングを気にせず安心してインターネットを利用できます。元のIPアドレスがマスキングされるため、IPアドレスを狙う攻撃者からも守られます。
本記事が、IPフラグメンテーション攻撃への理解と、VPNを活用した安全なオンラインブラウジングの一助となれば幸いです。記事をより有益なものにするため、皆さまのご意見をお聞かせください。ご提案やコメントは下記のコメント欄にてお待ちしております。SNSで記事をシェアして、友人や周りの方々にも情報を広めてください。
ご意見をお聞かせください!
私たちはFacebook、Twitter、LinkedIn、YouTubeでも情報発信しています。ご質問やご提案があれば、下記のコメント欄でお知らせください。解決策をお返しいたします。テクノロジーに関するヒントやコツ、よくある問題への回答を定期的に投稿しています。通知をオンにして、最新のテック情報をお見逃しなく。
関連記事:
- Windowsでエプソンプリンタードライバーを更新する方法
- Windows 10/7向けDell Wi-Fiドライバーの更新方法
- Windows 10でグラフィックスドライバーを更新する方法
- Windows 10でビデオドライバーを更新する方法
-
攻撃対象領域(アタックサーフェス)とは?サイバー攻撃のリスクを最小限に抑える方法
ハッカーがあなたのネットワークに侵入してデータを盗むために使えるすべての経路や手法の総数を「攻撃対象領域(アタックサーフェス)」と呼びます。この領域は可能な限り小さく保つことが極めて重要です。ハッカーにとって攻略すべき侵入経路が少なければ、彼らは早々に諦めて、より脆弱な標的へと移っていくからです。一般的な攻撃対象領域は「デジタル」と「物理」の2種類に分けられます。 攻撃対象領域とは何か デジタル攻撃対象領域:ソフトウェア、ウェブサイト、サーバーなど、企業や組織のシステムにデジタル的に接続できるあらゆるものに関わる脅威を指します。例えば、フィッシングメールによるインターネット経由の潜在的なリス
-
バックドアとは?仕組みと種類を解説|2022年に実践したいバックドア攻撃の防止策
サイバー犯罪者、政府機関、技術者など、誰であれ、あなたの知識や許可なくデバイスを遠隔操作できるあらゆる手段は「バックドア」と呼ばれます。 バックドアとは何か? ハッカーは、マルウェアの使用、ソフトウェアの脆弱性の悪用、さらにはデバイスのチップセットに直接バックドアを組み込むといった手法で、あなたのデバイスにバックドアを仕掛けます。ハッカーは顧客のデバイスへのアクセスを得るために常に新しい手法やマルウェアを考案しており、バックドアによるハッキングの被害から完全に免れることはできません。 ソフトウェアやハードウェアの開発者が、リモートでの技術サポートを目的としてバックドアを設置するケースもありま