
DNSスプーフィングとは?仕組み・危険性から自分を守る対策まで徹底解説
本記事では、VPN用語集でも簡単にご紹介した「DNSスプーフィング」について、さらに詳しく掘り下げて解説します。
DNSスプーフィング(DNSキャッシュポイズニング)とは、ユーザーのトラフィックを悪意のあるサイトへ誘導するセキュリティ上の脆弱性です。ここでは、その深刻な危険性と、ユーザーとしてできる具体的な対策について詳しく見ていきましょう。
DNSスプーフィング攻撃の仕組み
DNSスプーフィング攻撃では、DNSサーバーに保存されている正規のIPアドレスが、ハッカーが管理する偽のアドレスに置き換えられます。攻撃を受けると、ユーザーが正規のウェブサイトにアクセスしようとしても、ハッカーが偽装サーバーに用意した悪意あるサイトへ強制的にリダイレクトされてしまうのです。
DNSスプーフィングはどのように行われるのか?
1. DNSキャッシュポイズニング
DNSキャッシュポイズニングでは、DNSキャッシュに偽の情報が書き込まれます。この偽情報は、TTL(Time To Live=IPアドレスに紐づけられた有効期限)が切れるまでキャッシュ内に残り続けます。
2. 中間者攻撃(Man-In-The-Middle Attack)
中間者攻撃(MITM攻撃)を利用したDNSスプーフィングでは、攻撃者がDNSサーバーと被害者の間の通信を傍受できます。これを悪用することで、攻撃者は被害者を別の悪意あるウェブサイトへ自由に誘導することが可能になります。
DNSスプーフィングによる主なリスク
DNSスプーフィングの概要と手口がわかったところで、次に関連するリスクを見ていきましょう。
- データ窃取: 重要な機密データや個人情報が漏洩し、不正利用される恐れがあります。
- セキュリティ更新の遅延: セキュリティアップデートが妨げられ、デバイスがウイルスなどの脅威にさらされやすくなります。
- マルウェア感染: ハッカーはDNSスプーフィングを利用して、ユーザーが気づかずにマルウェアをダウンロードしてしまうようなウェブサイトへ誘導する可能性があります。
DNSスプーフィング(DNSキャッシュポイズニング)の予防策
DNSサーバー提供者が取るべき対策
1. DNSSEC(Domain Name System Security Extensions)の導入
DNSSECプロトコルは、検証と認証のレイヤーを追加することで、DNSスプーフィングに対する最も強力な防御策の一つです。DNSエントリが本物であり、偽造されたものではないことを確認するため、応答速度が多少犠牲になる場合がありますが、得られる安全性は非常に大きいといえます。
2. DNSスプーフィング検出ツールの活用
端的に言えば、これらのツールは受信したすべてのデータを詳細にスキャンしてから、エンドユーザーへ送信します。不正なデータを事前にブロックできるため、攻撃の被害を未然に防げます。
3. 高度な暗号化の使用
SSL/TLSのような高水準のエンドツーエンド暗号化を採用しましょう。これにより、ハッカーがウェブサイト固有のセキュリティ証明書を複製することはほぼ不可能になります。
エンドユーザーが取るべき対策
不審なリンクは絶対にクリックしない
リンクの出どころがどこであれ、少しでも怪しいと感じたら直感を信じてクリックしないことが大切です。まずは以下のポイントをチェックしましょう。
- URLに「HTTPS」と鍵マーク(パドロック)が表示されているか確認する
- 短縮URLへのアクセスはできるだけ避ける
- 脅迫的でも魅力的でも、スパムメールに含まれるリンクは絶対にクリックしない
DNSキャッシュのフラッシュ(クリア)
感染したデータをフラッシュ(消去)することで、DNSキャッシュポイズニングを回避できます。Windowsシステムの場合の手順は以下の通りです。
- 「Windows + R」キーを押してファイル名を指定して実行ダイアログボックスを開く
- ダイアログボックスにipconfig /flushdnsと入力する
- Enterキーを押す
VPNを利用する
VPNはウェブトラフィックを暗号化されたトンネル経由でルーティングし、DNSリークも防止します。例えばSystweak VPNは、ブラウジングのセキュリティを強化できるWindows向けの優れたVPNの一つです。53か国以上、200以上のロケーションに4,500台以上のサーバーを有しています。
Systweak VPNの使い方
1. Systweak VPNをダウンロードし、実行してインストールします。
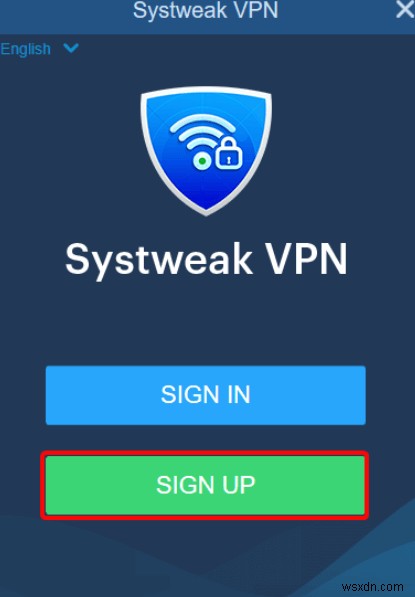
2. ご自身の情報でサインアップします。
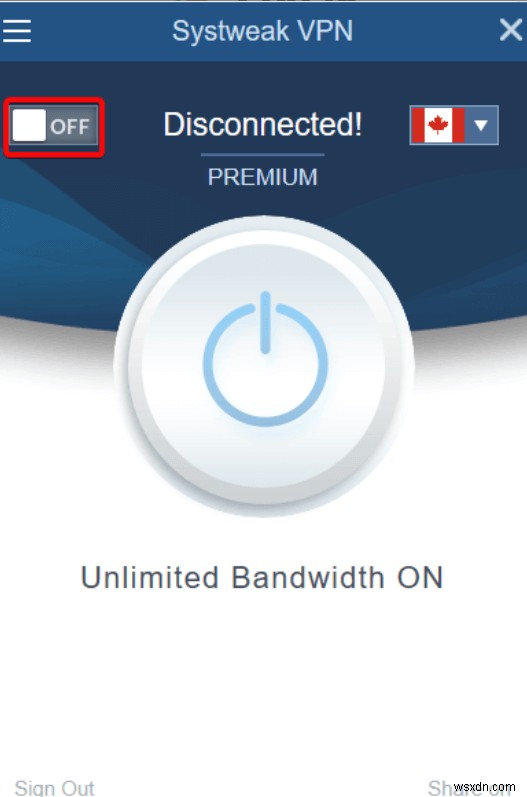
3. トグルスイッチをクリックしてVPNをオンにします。
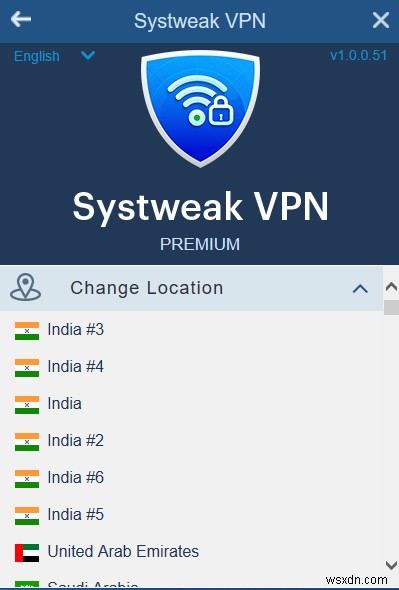
4. 下矢印をクリックしてサーバーを選択すれば、準備完了です。
まとめ
今最も求められているのは、常に意識を高く持ち、警戒心を怠らないことです。デジタル時代において、油断しているとDNSスプーフィングやDNSキャッシュポイズニング攻撃の被害に遭う可能性があります。あなたの防御策は何ですか?ぜひ、あなたの予防策や経験をコメントで共有して、他のネットユーザーがこうした攻撃から身を守る助けとなりましょう。
-
SPFレコードとは?メールスプーフィングを防止する設定方法を徹底解説
スパムメールと詐欺メールの境界線は非常に曖昧です。こうした問題を受け、Sender Policy Framework(SPF)と呼ばれる標準規格が誕生しました。SPFはメール認証方式として広く利用されており、スプーフィング(なりすまし)を検出することでスパムメールの被害を防ぎます。さらに、送信者のIPアドレスを検証することで、送信者アドレスが偽装されるリスクも低減できます。簡単に言えば、SPFとは、特定のドメインからメールを送信することが許可されたIPアドレスを定義する仕組みです。管理者はDNS(Domain Name System)にSPFレコードを作成することで、自ドメインに代わってメール
-
スピアフィッシングとは?その手口の特徴と身を守るための対策を徹底解説
フィッシング詐欺とは、攻撃者が正規の企業や組織になりすまし、巧妙に作られたメールやSMS、電話などで被害者に接触する詐欺行為の一種です。被害者は本物からの連絡だと信じ込んで指示に従ってしまい、結果として損害を被ります。この種のスパムは一度に大勢の無防備な人々へ送りつけられ、その一部が引っかかる仕組みになっています。 フィッシングは、漁師が海に網を投げ入れて不特定多数の魚を捕まえる様子に例えられます。 一方、スピアフィッシングは、特定の個人や組織を狙う標的型のフィッシング詐欺です。攻撃者はソーシャルエンジニアリングの手法を駆使し、正規の組織になりすまして、悪意のあるファイルや