
攻撃対象領域(アタックサーフェス)とは?サイバー攻撃のリスクを最小限に抑える方法
ハッカーがあなたのネットワークに侵入してデータを盗むために使えるすべての経路や手法の総数を「攻撃対象領域(アタックサーフェス)」と呼びます。この領域は可能な限り小さく保つことが極めて重要です。ハッカーにとって攻略すべき侵入経路が少なければ、彼らは早々に諦めて、より脆弱な標的へと移っていくからです。一般的な攻撃対象領域は「デジタル」と「物理」の2種類に分けられます。
攻撃対象領域とは何か
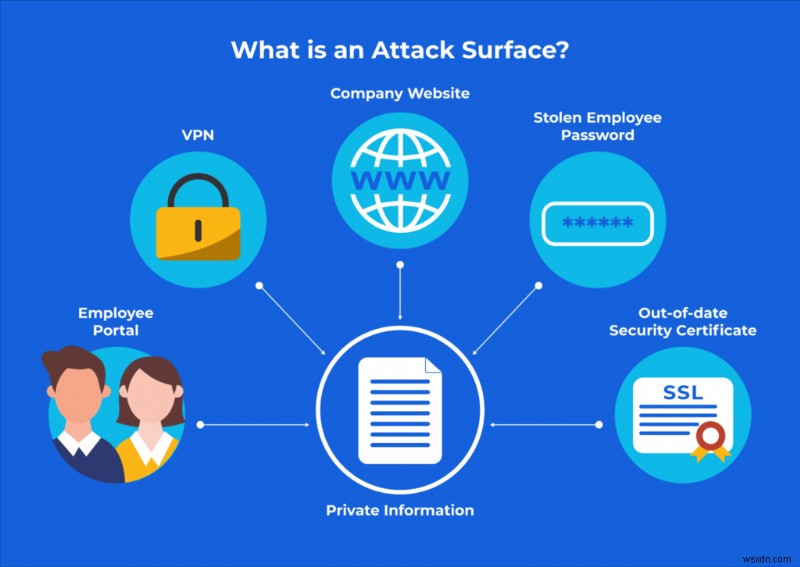
デジタル攻撃対象領域:ソフトウェア、ウェブサイト、サーバーなど、企業や組織のシステムにデジタル的に接続できるあらゆるものに関わる脅威を指します。例えば、フィッシングメールによるインターネット経由の潜在的なリスクや、暗号化の品質の低さなどが挙げられます。
物理攻撃対象領域:ハッカーがシステムやネットワークへのアクセス権を得るために物理的に入手できるものすべてを指します。典型的には、スマートフォン、ノートパソコン、デスクトップPC、ハードディスク、USBメモリなどのエンドポイントデバイスが該当します。また、機密情報が書かれたメモを不用意に廃棄してしまうことも、物理的な攻撃対象となり得ます。
なぜ攻撃対象領域を最小化する必要があるのか
大企業の一員でないからといって、サイバーセキュリティを軽視してはいけません。ハッカーは日和見主義であり、少しの手間で侵入できるネットワークを見つければ、そこから利益を得ようとします。たった一つのマルウェア感染だけで、ネットワーク全体が停止する可能性もあるのです。
特に中小企業は脆弱であることを忘れてはいけません。2019年の調査によると、同年に発生したサイバー攻撃の43%が中小企業を標的としていました。しかし残念ながら、サイバー攻撃への備えができていた組織はわずか14%にとどまっています。
攻撃対象領域を小さくするにはどうすればよいか
まず、物理的・デジタル両面において、ネットワークの脆弱性を特定することから始めましょう。以下のような点を自問してみてください。
- あなたのシステムには合計いくつのデバイスが接続されていますか?
- 仮想アクセスポイントにはどのような種類がありますか?
- データストレージには、ネットワークや会社内の誰もがアクセスできる状態になっていませんか?
- 企業を経営しているなら、何人の従業員がすべてのコンピュータシステムにアクセスできますか?本当にフルアクセス権が必要でしょうか?
攻撃対象領域を縮小するために、特に注目すべき対策は以下の通りです。
1. プロファイル制限を設ける
特定のプロファイルに対してアクセス制限を設けましょう。ネットワークの最も機密性の高い部分にアクセスできるユーザーの数を減らせば、リスクは自動的に低下します。
2. 二要素認証(2FA)を導入する
技術に長けた犯罪者が万が一デバイスを手に入れてもアクセスできないようにするため、二要素認証の導入を強くお勧めします。
3. VPN(仮想プライベートネットワーク)を導入する
VPNアプリはIPアドレスを隠してくれる優れたソフトウェアです。通信の匿名性を高めることで、外部からの追跡を困難にします。
4. アンチウイルスソフトを導入する
対象となるすべてのデバイスにアンチウイルスを導入し、まだ定期的なスキャンを設定していない場合は、定期的かつ頻繁なスキャンをスケジュールしましょう。ネットワークとシステムのセキュリティスキャンは、その他の潜在的な弱点を発見するのにも役立ちます。
さらに、すべてのエンドポイントデバイスが最新のセキュリティプロトコルで保護されていることを必ず確認してください。
Systweak VPN:今すぐ攻撃対象領域を縮小しよう
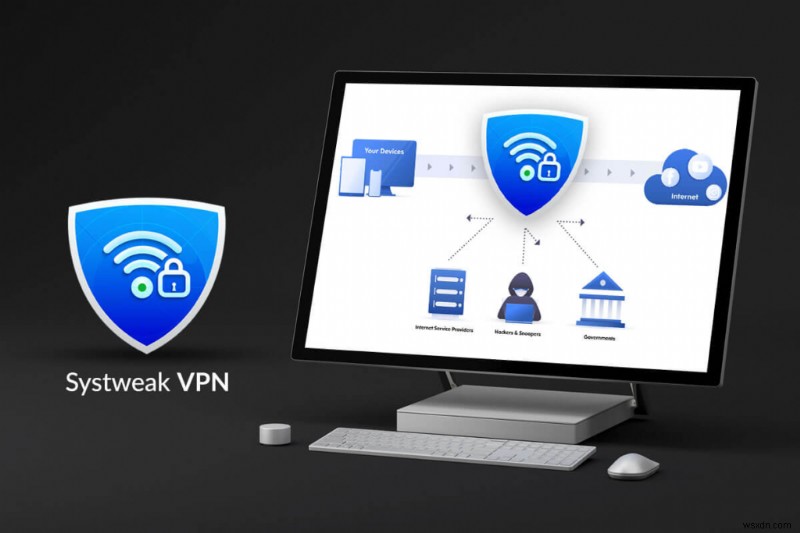
Systweak VPNはWindows向けの最高クラスのVPNサービスの一つで、スマートDNSとキルスイッチ機能を組み合わせているのが特徴です。このWindows用VPNは、匿名ブラウジングを可能にし、軍事グレードのAES 256ビット暗号化によってIPアドレスを隠蔽することで、オンライン上のプライバシーをしっかりと守ります。無料VPNサービスを利用すれば、ISP(インターネットサービスプロバイダ)による速度制限も回避できます。Systweak VPNには、IPアドレスのマスキングや公衆Wi-Fiの危険からの保護以外にも、便利な機能が多数搭載されています。主なメリットは以下の通りです。
地理的制限なし:Systweak VPNのようなVPNアプリを使用すれば、NetflixなどのストリーミングサービスによるIP地域ベースの制限がすべて解除され、海外のコンテンツも自由に楽しめます。
ユーザーのセキュリティとプライバシーを維持:VPNアプリは、ハッカーが元のIPアドレスや位置情報を追跡できないようにすることで、プライバシーとセキュリティを確保します。ウイルス、マルウェア、その他のトラッカーからもノートパソコンを守れます。
安全なファイル共有:公衆Wi-Fiネットワーク経由で送信されるデータは暗号化され、ハッカーには読み取れないため、安心してファイルのやり取りができます。
安全なリモートアクセス:公衆Wi-Fiを含む任意のネットワークでVPNを有効にすれば、ノートパソコンから会社や自宅のPCへのリモートアクセスを簡単に設定できます。この仮想プライベートネットワークは完全にあなたが管理でき、ハッカー対策も万全です。
まとめ:攻撃対象領域とは何か、そしてどう減らすか
最新のサイバーセキュリティアップデートでネットワークを更新し、従業員に会社のデータの適切な取り扱い方を教育すれば、攻撃経路の数は大幅に減少するはずです。サイバーセキュリティにおいては、知識こそが最大の武器となります。危険性を正しく認識していれば、それを回避する方法も自然と分かるでしょう。そしてSystweak VPNは、悪意ある攻撃者から身を守る防御機構に欠かせないツールの一つなのです。
Facebook、Instagram、YouTubeでも最新情報を発信しています。ご質問やご提案があれば、下のコメント欄でお気軽にお知らせください。解決策をお返しいたします。テクノロジーに関するヒントやコツ、よくある問題への回答を定期的に投稿していますので、ぜひチェックしてみてください。
-
リプレイアタックとは?仕組みと効果的な防止策を徹底解説
デジタル技術の進歩により、私たちの生活は格段に便利になりました。しかし同時に、サイバー攻撃やデータ漏洩のリスクにも常にさらされています。本記事では、「リプレイアタック」とは何か、そしてそれを防ぐための具体的な対策について詳しく解説します。 リプレイアタックは、サイバー犯罪者が保護されたネットワークに侵入し、通信を傍受した上で、メッセージの再送や遅延によって受信者を騙し、攻撃者の意図どおりの動作をさせる攻撃手法です。この攻撃の厄介な点は、攻撃者が傍受した暗号化メッセージを解読する高度な技術を持っていなくても、メッセージ全体をそのまま再送するだけで送信者になりすませてしまうことにあります。 リプレ
-
Wake-on-LAN(WoL)とは?仕組みからPC別の有効化手順まで徹底解説
Wake-on-LAN(ウェイクオンランン)は、コンピューターのそばに物理的にいなくても、遠隔操作でPCの電源を入れることができる便利な機能です。つまり、わざわざ本体の電源ボタンを押しに行かなくても、ネットワーク経由でリモートから起動できるのです。実はこの技術は20年以上前から存在しているにもかかわらず、その使い方を知らない人が多いのが現状です。そこで本記事では、この優れた機能について詳しく解説し、Wake-on-LANがどのように動作するのかを分かりやすくご紹介します。 Wake-on-LAN(WoL)とは? Wake-on-LAN(WoL)は、Ethernetやトークンリングのネットワーク