
ファーミング(Pharming)とは?その仕組みと効果的な対策方法を徹底解説
現代では、安易に騙されるコンピューターユーザーは少なくなりました。インターネット上でマルウェアに関する教育が広く行き渡ったおかげで、「数百万ドル当選」などを謳う詐欺メールに簡単に引っかかる人は減っています。
しかし、それでハッカーたちの手口がなくなったわけではありません。むしろ、彼らはより巧妙な方法へとシフトしています。企業インフラを盗み見して上司のアドレスから従業員にメールを送ったり、ユーザーのFacebookアカウントを乗っ取って友人にメッセージを送ったりするなど、現在のハッキングでは「信頼の悪用」が主流の手口となっています。
そんな手口の一つに、正規のURLから偽サイトへアクセスを迂回させ、ユーザーが偽サイトに入力したログイン情報を奪取する手法があります。これが「ファーミング(Pharming)」と呼ばれる攻撃です。この記事では、ファーミングの仕組みと対策について詳しく解説します。
ファーミングとは何か?
ファーミングは、単体では「DNSポイズニング」と「フィッシング」という2つの攻撃手法を組み合わせた2段階の攻撃です。両者の長所を活かすことで、非常に巧妙で信憑性の高い罠を作り出します。フィッシングが餌を撒いて人々が食いつくのを待つのに対し、ファーミングはDNSサーバー全体を乗っ取り、ユーザーを偽サイトへ強制的に誘導できる点が特徴です。
したがって、「ファーミングとは何か」という疑問に答えるには、まずその基盤となる2つの要素を分析し、それらがどう連携して全体の攻撃を構成するのかを見ていく必要があります。
第1段階:DNSポイズニング
その名前からも、この攻撃手法の悪質さがうかがえます。DNSポイズニングは、DNSルックアップを乗っ取ることで機能します。Webサイトのアドレス(例:www.facebook.com)を入力すると、コンピューターはそれをIPアドレスに変換する必要があります。これは、コンピューターにとって「Facebook」という名前自体は意味を持たないためです。URLは人間がWebサイトのアドレスを覚えやすくするためのものであり、コンピューターが理解できるのはIPアドレスです。Facebookと通信するために、コンピューターはURLをIPアドレスへ変換します。
この変換は、URLとIPアドレスの対応表のような役割を果たすDNSサーバーに問い合わせることで行われます。コンピューターはDNSサーバーを使ってURLに対応するIPアドレス(www.facebook.com → 157.240.1.35など)を調べ、その後Facebookのサーバーと通信します。一度取得したIPアドレスはキャッシュに記録され、同じ問い合わせを何度も行う無駄を省きます。
DNSポイズニングは主に2つの方法で実行されます。1つ目は個々のPCのキャッシュに侵入し、IPアドレスを書き換えて悪意のあるサイトへ誘導する方法。もう1つは、DNSサーバーそのものに感染させ、問い合わせを行うすべてのPCに「汚染された」結果を返す方法です。いずれの場合も、次にユーザーがブラウザーに「www.facebook.com」と入力すると、正規のサイトではなく偽のIPアドレスへ接続されてしまいます。
第2段階:フィッシング
DNSポイズニングにより、ユーザーが正しいアドレスを入力したにもかかわらず、正規サイトから悪意のあるサイトへ誘導できるようになります。しかしこれはあくまで第1段階にすぎません。単にユーザーを別のサイトへ転送するだけでは大きな利益にはなりません。そこでハッカーは、フィッシングを組み合わせることで、単なるリダイレクトを実利へと変えるのです。
先ほどの例では、攻撃者はユーザーをFacebookから自分が用意したサイトへ誘導します。選択肢はさまざまありますが、ファーミング攻撃では事前にFacebookと瓜二つに作り込んだ偽サイトへ誘導するのが一般的です。ユーザーがブラウザーにwww.facebook.comと入力すると、DNSポイズニングによってハッカーの偽Facebookへリダイレクトされます。
偽サイトに到着したユーザーに対し、そのサイトはFacebookのログイン情報の入力を求めます。本物のFacebookだと思い込んだユーザーがログイン情報を入力すると、その情報はそのままハッカーの手に渡り、ファーミング攻撃が完了してしまうのです。
ファーミングへの対策
まず知っておきたいのは、DNSサーバーの多くは利用中のISP(インターネットサービスプロバイダー)が管理しているという点です。DNSサーバーへの攻撃を避けるためには、信頼できるISPを選ぶことが重要です。優良なISPはファーミングの脅威を認識しており、サーバーが汚染されないよう対策を講じています。
では、自分のPC内のファイルへの感染についてはどう防げばよいのでしょうか。第一に、必ず優れたウイルス対策ソフトやマルウェア対策ソリューションを導入しましょう。こうしたツールは、PCのアドレスキャッシュファイルへの不正な改変を検出し、被害が発生する前に警告してくれるはずです。
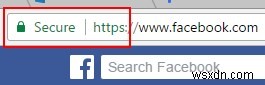
さらに、セキュリティソフトがなくても、自分の知識と注意によってファーミング攻撃を防ぐことができます。SNSやネットバンキングなど、人気サイトやセキュリティの高いサイトにアクセスすると、アドレスバーに鍵マークが表示され、URLの先頭に「HTTPS」と表示されるはずです。これは、そのWebサイトが権威ある第三者機関によって正当性を検証されたことを意味し、証明書が発行され、通信が暗号化されています。
もちろん、ファーミング攻撃で偽サイトへ誘導された場合、そのサイトには正当性を示す証明書がないはずです。たとえURLが本物そっくりに見えても、証明書の欠如は決定的な兆候となります。主要なサイトにログインする際は、必ずHTTPS証明書の有無を確認しましょう。「突然証明書が消えた」ように見えたら、何かが起こっているサインかもしれません。
まとめ:ファーミングを打ち破るために
複数の段階を経て構築される巧妙な攻撃であるファーミングは、少し恐ろしく感じられるかもしれません。しかし、この記事を通じてファーミングの詳細な仕組みを理解できたはずです。さらに、注意深く行動し、安全なISPを利用していれば、ファーミングの被害に遭う心配はぐっと減るでしょう。
あなたや身近な人が、本物そっくりに作られた偽サイトに騙された経験はありますか?ぜひコメント欄でお聞かせください。
-
DNSリークとは?主な原因と効果的な防止・確認方法を徹底解説
リモートアクセスの普及に伴い、ハッキングの手口は年々巧妙化しています。公共Wi-Fiの拡大も、ISP(インターネットサービスプロバイダ)が提供する接続に深刻な脆弱性をもたらしました。さらに、個人PCや企業ネットワークへのサイバー攻撃やランサムウェア攻撃が増加する中、ネット空間に保存されるデータの機密性と安全性が改めて問われています。現在、攻撃者はシステムそのものに侵入しなくても、インターネット回線への侵入だけで、ユーザーを悪意のあるサイトへ誘導し、システムやブラウザ全体の活動に感染させることが可能になっています。こうした攻撃手法の一つが「DNSリーク(DNS漏えい)」です。本記事では、DNSリ
-
フォームジャッキングとは?仕組みの解説とPCを守るための対策方法
「フォームジャッキング(FormJacking)」とは、オンラインショッピングサイトから顧客の決済情報を直接盗み出す新しいタイプのサイバー攻撃を指す用語です。この手法では、悪意のあるJavaScriptコードがウェブサイトのショッピングカートに密かに埋め込まれ、ハッカーが気づかれることなくクレジットカード情報を窃取します。 フォームジャッキング攻撃の仕組み 顧客が購入を完了するためにオンラインの支払いフォームにクレジットカード情報を入力すると、悪意のあるコードがそのデータを傍受し、「送信」ボタンをクリックした時点で攻撃者のサーバーへ送信します。盗まれる情報には、カード番号、名義人の氏名、有効