
知っておきたい公衆Wi-Fiの危険性――代表的な無線ネットワーク攻撃の手口と回避策
空港、カフェ、レストラン、さらにはITに詳しくない近所の人の家まで――無料Wi-Fiはどこにでもあり、非常に便利です。スマホのデータ通信量を節約でき、接続先を探す心配なく外出先で仕事を進められます。しかし、こうしたネットワークは必ずしも安全とは限りません。データ収集を目的として設置された悪意あるネットワークも存在しますし、普段信頼しているネットワークにも脆弱性は潜んでいます。実際、公衆Wi-Fiを頻繁に利用しているなら、以下で紹介する手法のいずれかで覗き見された経験があるかもしれません。
パケットスニッフィング(盗聴)
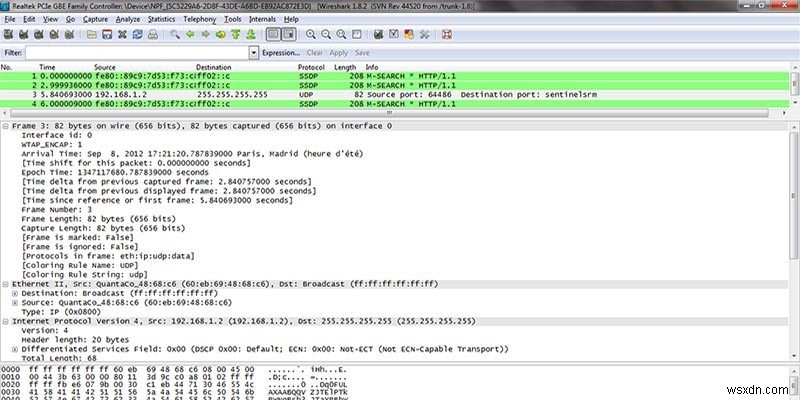
パケットスニッファーとは、Wi-Fiネットワーク上で送受信される暗号化されていないデータを探し出し、記録するプログラムのことです。デフォルトで暗号化されていないオープンなWi-Fiに接続している場合、「自分の行動がすべて他人の画面に表示されているかもしれない」と考えるべきです。ネットワーク自体は無害な場合もあります。例えば地元のカフェのWi-Fiなどです。しかし、同じ回線にいるハッカーがあなたを監視するために必要なのは、無料のツールを実行することだけなのです。
閲覧したサイトの履歴、入力したキーストローク、さらにはCookieやログイン情報まで、気づかれることなく吸い上げられる可能性があります。唯一の例外は、SSL/TLSによるエンドツーエンド暗号化を採用しているサイトです。アドレスの先頭が「https://」になっていれば、パケットスニッファーは通常、通信内容を読み取れません。ただし油断は禁物です。HTTPSの暗号化を解読しようとするツールも存在するからです。
また、WEPで暗号化されたネットワークでは、暗号が極めて容易に解読されるため、脆弱だと考えて間違いありません。一方、WPAやWPA2で保護されたネットワークであれば、全データが自動的に暗号化されるため、はるかに安全です。それでも、同じネットワークに既に侵入している執念深い攻撃者は、あなたの端末が接続する瞬間を監視し、固有の暗号化キーを特定することがあります。このキーが漏れれば、再び送受信するすべてのデータを見られてしまいます。さらに厄介なことに、既に接続済みの状態でも、攻撃者は偽の切断コマンドを端末に送りつけ、再ログオンのタイミングでキーを奪取することも可能です。
Wi-Fiスプーフィング、イビルツイン、中間者攻撃(MITM)
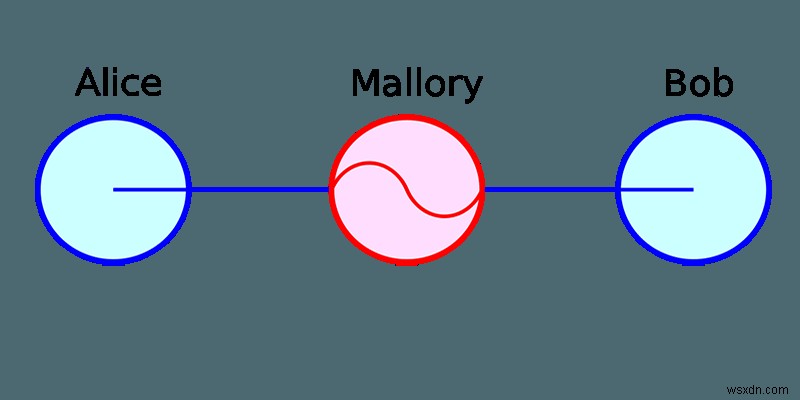
Wi-Fiネットワークの「スプーフィング」とは、既存のネットワークをそっくりコピーすることを指します。これにより生まれるのが「イビルツイン(悪魔の双子)」と呼ばれる偽ネットワークで、正規のものと外見・動作が同一、あるいは酷似しています。攻撃者が、あなたが常用しているネットワークと同じSSIDとパスワードを設定したルーターを設置すれば、手動でも自動接続でも、あなたが疑いを持つことはまずないでしょう。攻撃者はさらに一歩進んで、正規のネットワークにログインしたうえで接続中の端末に切断コマンドを送り、イビルツインへ自動再接続してくるデバイスを一網打尽にすることさえできます。
ユーザーを捕らえたイビルツインを手中に収めた攻撃者は、今度は「中間者(Man in the Middle)」となります。これは文字どおり、あなたが送受信するすべてのデータを記録する中央アクセスポイントの役割を担う存在です。パケットスニッフィングと大差ないように聞こえるかもしれませんが、実際にはるかに危険です。攻撃者がインターネットへのアクセス経路を完全に制御しているため、あなたが要求したものがそのまま返ってくるとは限らないからです。例えば銀行のサイトにログインしようとした瞬間、攻撃者は名前もデザインもよく似た偽サイトへ誘導し、そこでログイン情報を入力させようと企てるのです。
なお、中間者攻撃に必ずしもイビルツインが必要なわけではありません。特に人の出入りが激しい公共の場では偽Wi-Fiに気づかれにくいため、「Free Airport Wi-Fi」などと銘打った適当なオープンネットワークを作成し、接続してくる人を待つだけという手口もあります。利用時間の対価としてクレジットカード情報を求めてくるネットワークがあれば、その信頼性を必ず確認してください。
安全に公衆Wi-Fiを使うための3つの対策
では、もう二度とオープンなWi-Fiに接続してはいけないのでしょうか? いいえ、いくつかの注意点を守れば、オープンネットワークでも十分安全に利用できます。
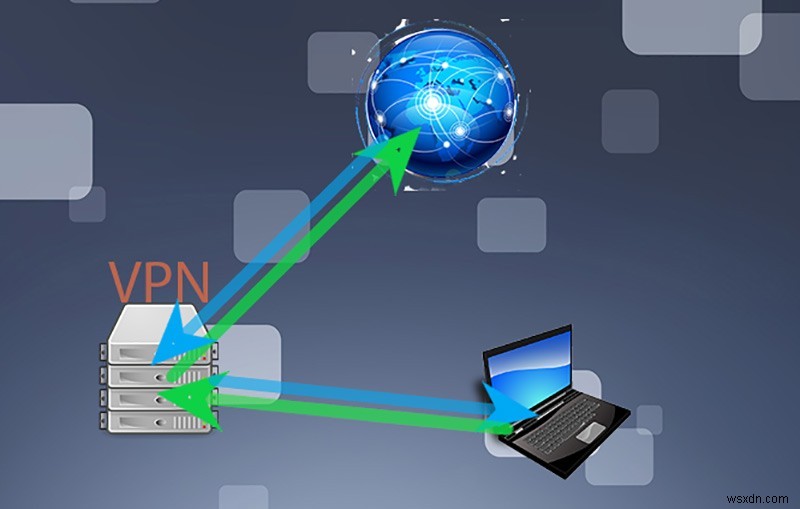
1. VPN(仮想プライベートネットワーク)を導入する
VPNは送受信データを暗号化し、別の場所にあるサーバー経由で中継してくれる仕組みです。100%の防御を保証するものではありません。特に執拗な攻撃者相手には無力な場面もありますが、「セキュリティの甘い簡単な獲物」として選ばれるリスクは大幅に減らせます。
2. 「HTTPS Everywhere」などのブラウザ拡張機能を入れる
対応しているサイトであれば、強制的にエンドツーエンド暗号化を有効にしてくれる拡張機能です。パケットスニッフィングソフトは通常、暗号化された通信の中身は見られません。ただし、どのサイトにアクセスしているかという事実自体は把握され得る点には注意しましょう。
3. 不審な挙動に常に警戒する
イビルツインと正規ネットワークを見分けるのは非常に困難ですが、違和感には敏感でありましょう。例えば「https://mybank.com/login」にアクセスしたはずが、突然「https://mydank.com/login」に変わったとしたら、それは明確な危険信号です。直ちにそのネットワークから切断してください。
まとめ
自宅のネットワークであっても、オンライン上で100%の安全性やプライバシーが保証されることは決してありません。本気で攻撃する気になれば、ハッキングは現実に起こり得ます。私たちにできる最善の策は、合理的な範囲で予防措置を講じることです。常識的な判断を働かせ、VPNとHTTPSを公衆Wi-Fiで徹底して使えば、不正なネットワークがもたらすリスクを最小限に抑えられます。
-
Microsoft Wordでよくあるトラブルとその解決策を徹底解説
Microsoft Wordは、Microsoft 365の中でも最も利用頻度の高いアプリケーションのひとつです。豊富なテンプレートが用意されているだけでなく、重要な文書やビジネスレターなど、さまざまな資料作成に欠かせない存在です。しかし、ときにはWordが正常に動作せず、エラーコードやエラーメッセージが表示されることもあります。この記事では、Wordでよく発生する代表的な問題と、それぞれの対処法をわかりやすくご紹介します。 ファイルが開かない ファイルを開こうとしてもWordが反応しない経験はありませんか?この場合、「ファイルを開く際にエラーが発生しました」といったメッセージが表示されるこ
-
ネット詐欺の5つの手口とは?被害を避けるための対策を徹底解説
インターネットの欠点のひとつは、オンラインで目にするすべてが信頼できるとは限らないことです。悪意ある者たちは、詐欺や不正行為によって利益を得るためにネットを利用しています。この記事では、ネットユーザーを騙し、苦労して稼いだお金を奪う代表的な詐欺の手口と、その対策方法を詳しく解説します。 詐欺の主な種類とその見分け方 1. 偽の寄付詐欺 「人を助けたい」という基本的な思いにつけ込む詐欺は、とりわけ卑劣な手口です。Avastの研究者は recently、がんと闘う少女が家族への寄付を視聴者に懇願する動画を使った寄付詐欺を発見しました。 この少女は病気であるかどうかも定かではなく、どちらにせよ本人