
ランサムウェアとは?危険性の理由と感染を防ぐ対策・備え方を徹底解説
2013年、ランサムウェアと呼ばれる悪意のあるソフトウェアが、企業や個人ユーザーにとって新たな脅威として一躍注目を集めました。その後しばらく表舞台から姿を消していたかに見えましたが、近年になって再び猛威を振るい始めています。しかも今や、ランサムウェアはもはや「未知の脅威」ではありません。
本記事では、ランサムウェア感染に備え、自分自身を守るための最良の方法を詳しく解説します。
ランサムウェアとは何か?
ランサムウェアは、その名の通り「身代金(ransom)」を要求するマルウェアです。コンピュータシステムをロックしたりデータを暗号化したりすることでPCを「人質」に取り、復旧と引き換えに金銭を要求してきます。
被害に遭うと、一部の機能が使えなくなり、せいぜい「半分だけ動くパソコン」になってしまうこともあります。最悪の場合、身代金を支払うまで、机の上にあるのはただの高価な「文鎮」同然です。さらに追い打ちをかけるように、「支払いを支援するサポートフォーラム」へと誘導してくるものさえあります。
多くの場合、前に進むための選択肢は「身代金を支払う」か「ドライブを交換してデータを諦める」かのどちらかです。バックアップがなければ、大切なデータには二度とアクセスできなくなります。
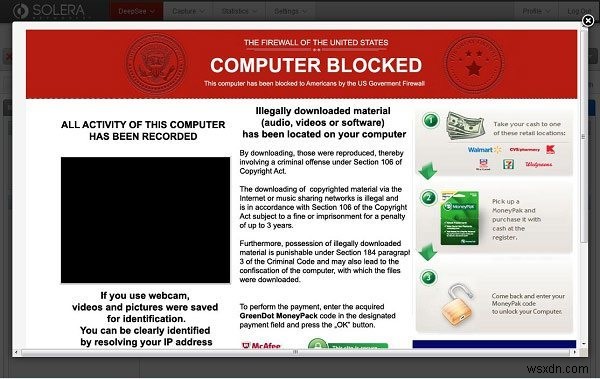
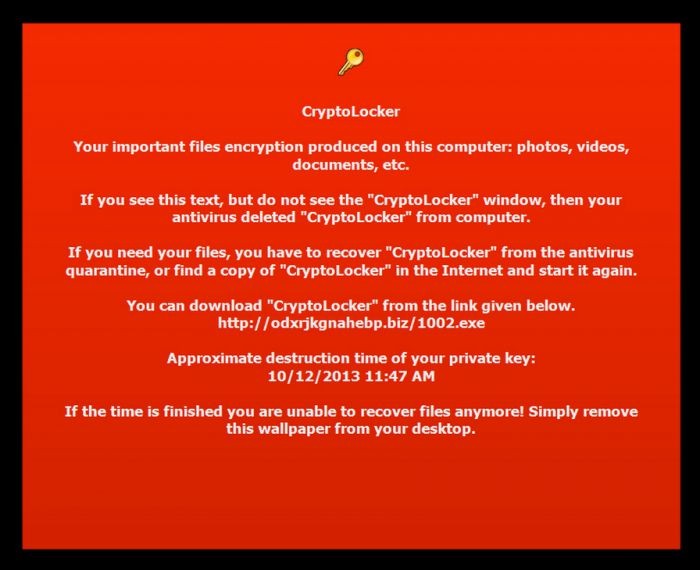
初期のランサムウェア(CryptoLockerなど)は、身代金の支払い後には約束どおりデータのロックを解除することで知られていました。しかし、支払ったのに解除されないケースも十分にあり得ます。ランサムウェアから本当に安全である唯一の方法は、そもそも感染しないことなのです。
ランサムウェアはどうやって広まるのか
ランサムウェアに感染させるには、そのプログラムを実行してもらう必要があります。つまり、被害者自身が自発的に開かなければなりません。待ち受けているものを知っていて、そんなものを開く人がいるでしょうか?もちろんいません。だからこそ、攻撃者は嘘をつくのです。
あらゆるマルウェア拡散の鍵は「欺瞞」です。ランサムウェアはあらゆる種類のソフトウェアになりすますことができます。1990年代には主に偽のアンチウイルスソフトの形を取っていましたが、今日のハッカーはより巧妙になっており、一見無害で有用性がありそうなソフトウェアに潜ませるようになっています。海賊版ソフトの世界では、この種のソフトウェアが特に蔓延しています。
2017年5月12日には、「WannaCry」と呼ばれる大規模サイバー攻撃が発生しました。フィッシングと、未修正システムにおけるサーバーメッセージブロック(SMB)の脆弱性悪用を組み合わせることで、150カ国・23万以上のシステムという前例のない規模で感染を広げたのです。
感染を防ぐための予防策
理想を言えば、ランサムウェアに感染すること自体がないのが一番です。ここでは、感染を避けるためのベストな対策を紹介します。
1. 怪しいメールやリンクを避ける
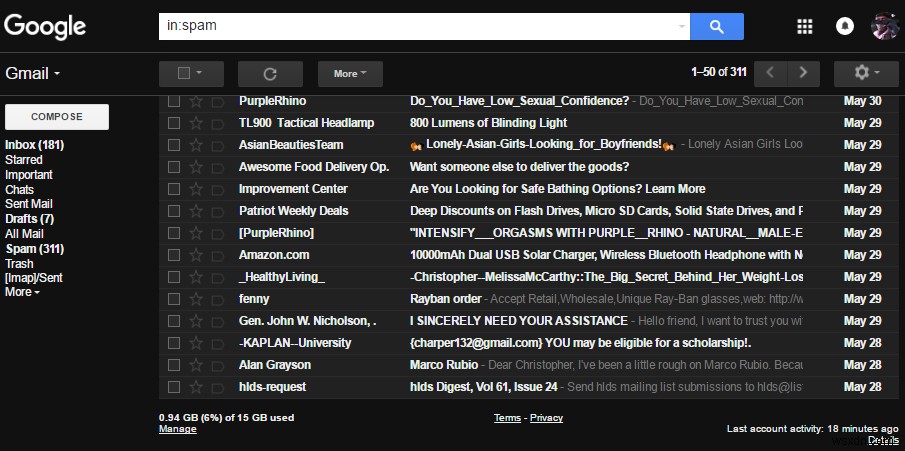
好奇心が誘うかもしれませんが、貴重なデータへのアクセス権やPCの正常な動作を失うリスクに見合うものではありません。特にスパムメールからは距離を置きましょう。現代のランサムウェアの多くは、メールを配布手段として利用しています。
2. 信頼できないサイトでは広告ブロッカーを使う
お好みのブラウザにAdblock Plus(ABP)やuBlock Originなどを導入しましょう。広告による表示の遅延を防げるだけでなく、もうひとつの感染経路を塞ぐことにもなります。ただし、当サイトのような信頼できるサイトはホワイトリストに登録してあげてくださいね。
3. プラグインを最新に保つか、完全に使わない
FlashやJavaは、パフォーマンスを圧迫するだけでなくセキュリティ脆弱性の面でも悪名高い存在です。多くのテック企業がこれらの廃止を進めているのには理由があります。可能であれば使用をやめ、どうしても必要な場合は常に最新の状態を保ちましょう。
4. OSを常に最新に保つ
WannaCryの例からも分かるように、ランサムウェアは未修正(未パッチ)のシステムからPCへ侵入してきます。OSは常に最新バージョンにアップデートしておくのがベストです。
万一に備える準備
たとえランサムウェアに出会わなかったとしても、最悪の事態(あるいはその他のトラブル)に備えておくべきです。自分を守る最善の方法は、ファイルを定期的にバックアップすることです。
重要なファイルはすべて、現在のPC以外の少なくとも3つの別の場所にバックアップしておきましょう。こうしておけば、仮にランサムウェアの被害に遭っても、バックアップからファイルを復元できます。
まとめ
ランサムウェアは除去やロック解除が可能な場合もありますが、それは必ずしも信頼できるものではありません。これは、悪意ある犯罪者(ブラックハット)と、それに対抗するホワイトハットハッカーやテック企業との間の、終わりのないイタチごっこなのです。
結局のところ、最善の自衛策は「最悪のシナリオに備えること」と「そもそも感染しないよう予防すること」です。
あなたはランサムウェアに遭遇したことがありますか?周りに被害に遭った人はいますか?ぜひコメント欄で教えてください!
-
BlackByteランサムウェアとは?感染手口と企業が講じるべき防御策を徹底解説
米連邦捜査局(FBI)と米国シークレットサービス(USSS)は、BlackByte(ブラックバイト)ランサムウェアに関する情報を提供するため、合同のサイバーセキュリティ勧告を発表しました。これによると、2021年11月時点でBlackByteランサムウェアは米国内外の多数の企業に感染しており、米国では少なくとも政府施設、金融、食品・農業という3つの重要インフラ分野が標的となっています。 BlackByteランサムウェアとは BlackByteは「Ransomware as a Service(RaaS)」と呼ばれる型のランサムウェアグループです。物理サーバーおよび仮想サーバーを含むWindow
-
スピアフィッシングとは?その手口の特徴と身を守るための対策を徹底解説
フィッシング詐欺とは、攻撃者が正規の企業や組織になりすまし、巧妙に作られたメールやSMS、電話などで被害者に接触する詐欺行為の一種です。被害者は本物からの連絡だと信じ込んで指示に従ってしまい、結果として損害を被ります。この種のスパムは一度に大勢の無防備な人々へ送りつけられ、その一部が引っかかる仕組みになっています。 フィッシングは、漁師が海に網を投げ入れて不特定多数の魚を捕まえる様子に例えられます。 一方、スピアフィッシングは、特定の個人や組織を狙う標的型のフィッシング詐欺です。攻撃者はソーシャルエンジニアリングの手法を駆使し、正規の組織になりすまして、悪意のあるファイルや