
Facebookアカウントのセキュリティを強化する8つの対策【PC・スマホ対応】
Facebookのプロフィールには個人情報が数多く含まれているため、アカウントのセキュリティ対策は決して疎かにしてはいけません。幸いなことに、比較的簡単なステップをいくつか踏むだけで、Facebookのセキュリティ脅威によるリスクを大幅に減らすことができます。この記事では、アカウントとその情報をしっかり守るためにできる対策を詳しく解説します。
1. パスワードを賢く管理する
強力で固有のパスワードを作成することは、Facebookアカウントを保護するための第一歩です。さらに専門家の中には、ハッカーの攻撃を防ぐためにソーシャルメディアのパスワードを定期的に更新すべきだと考える人もいます。そのため、Facebookのパスワード変更方法を把握しておきましょう。
PCの場合
- パソコンのブラウザでFacebookを開きます。
- 画面右上の下向き矢印をクリックし、表示されたメニューから「設定とプライバシー」を選択します。
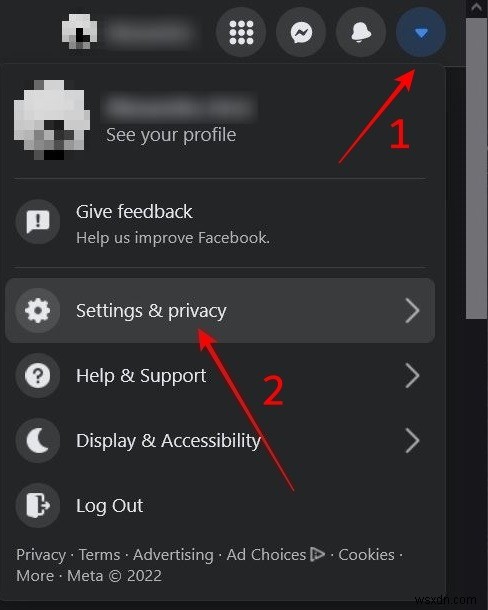
- 「設定」に進みます。
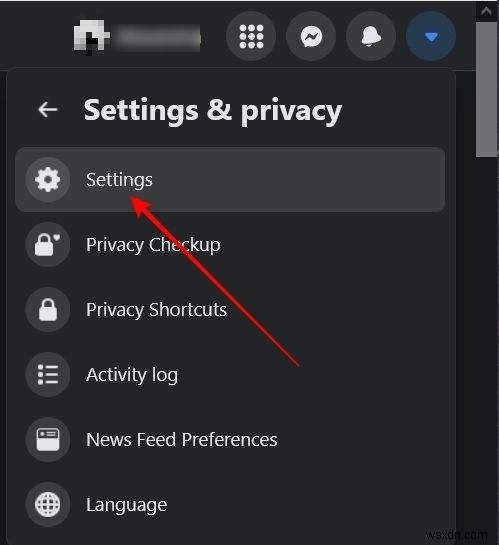
- 画面左側から「セキュリティとログイン」を選択します。
- 「パスワードを変更」をタップします。
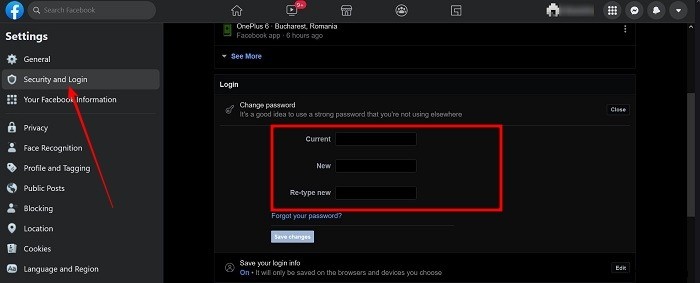
- 現在のパスワードと新しいパスワードを2回入力し、「変更を保存」をクリックして完了です。
スマホの場合
- モバイルデバイスでFacebookアプリを開きます。
- 画面右上のハンバーガーメニュー(三本線アイコン)をタップします。
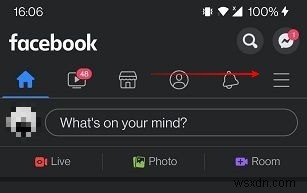
- 下部にある「設定とプライバシー」を押します。
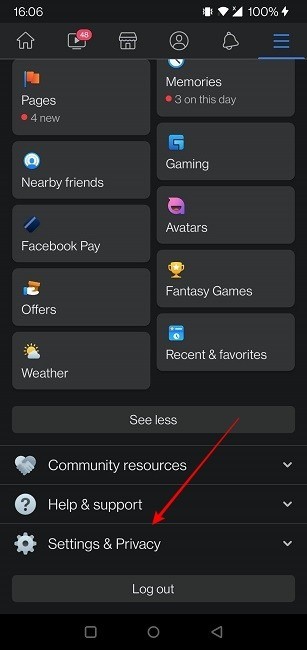
- 「設定」を選択します。
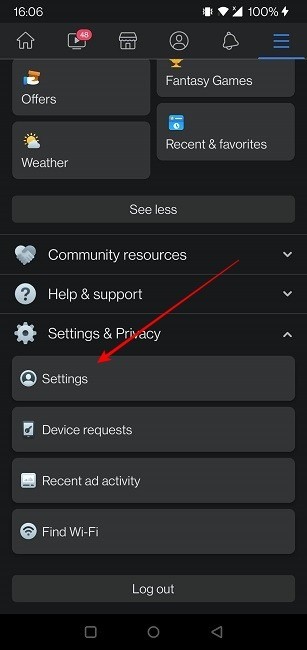
- 上部にある「パスワードとセキュリティ」をタップします。
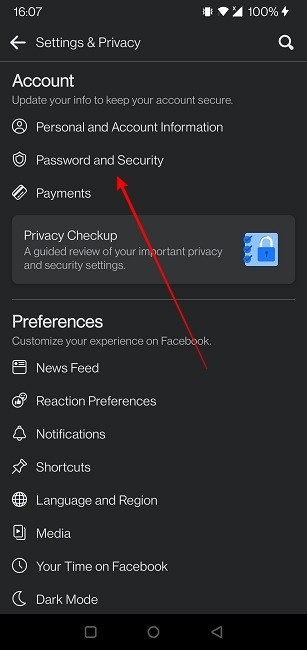
- 「パスワードを変更」を選択します。
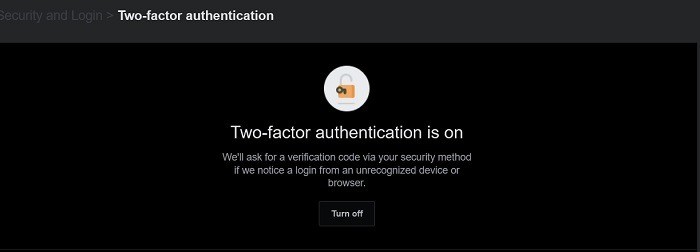
- 現在のパスワードと新しいパスワードを2回入力し、「パスワードを更新」をタップします。
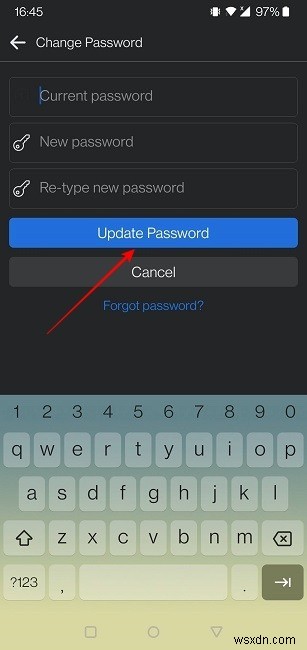
また、ログインしていない状態でもパスワードを変更できます。Facebookのアカウントページにアクセスし、メールアドレスまたは電話番号でアカウントを特定してください。
アカウントが見つかれば、Googleアカウント経由でパスワードリセット用のコードを受け取ることも可能です。
パスワードに関する追加の安全対策
パスワード情報が第三者に知られないようにすることも、Facebookのセキュリティ確保において重要なポイントです。そのため、Facebookのパスワードを他のサイトで使い回したり、他人に教えたりしないことをおすすめします。
推測されにくいパスワードを設定しましょう。名前や生年月日などの一般的な情報は含めないようにしてください。また、パスワードを記録して管理する習慣がある方は、PC内の安全なフォルダや他人の目に触れない場所にあるノートに保管するなど、注意を払いましょう。もちろん、暗号化されたパスワードマネージャーを利用するのが理想的です。
さらに、覗き見や推測の心配だけでなく、フィッシング詐欺にも注意が必要です。ログイン情報は、相手が誰であっても直接共有してはいけませんし、メールなどで送られてきた「メールアドレスとパスワードでログインしてください」というウェブサイトにも決して入力しないでください。詐欺を避けるには、ログイン情報を入力する前に必ずサイトのURLを確認しましょう。Facebookからの正規のメールは、fb.com、facebook.com、facebookmail.comのドメインから送信されます。
2. 二段階認証(2FA)を設定する
二段階認証(2FA)は、アカウントに追加の保護層をもたらすセキュリティ対策です。これを有効にすると、たとえ誰かがあなたのパスワードを知っていても、2つ目の本人確認をクリアできない限りFacebookアカウントにアクセスできません。通常、SMSまたはGoogle Authenticatorなどの認証アプリ経由でスマホに送信されるコードを使用します。
Facebookでは、ログイン時の追加セキュリティ方法として3つの選択肢が用意されています。ここでは、二段階認証を有効にする手順を紹介します。
デスクトップの場合
パソコンでFacebookの2FAを有効にするには、以下の手順に従います。
- 上記の手順で「セキュリティとログイン」ページに移動します。
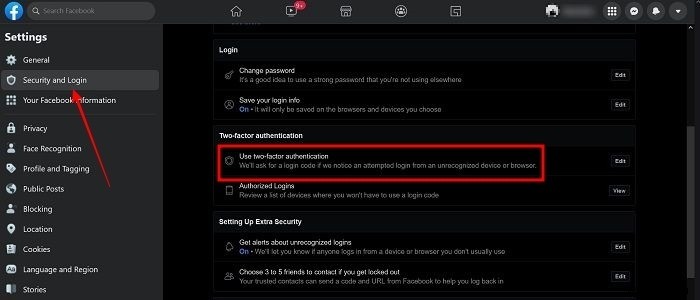
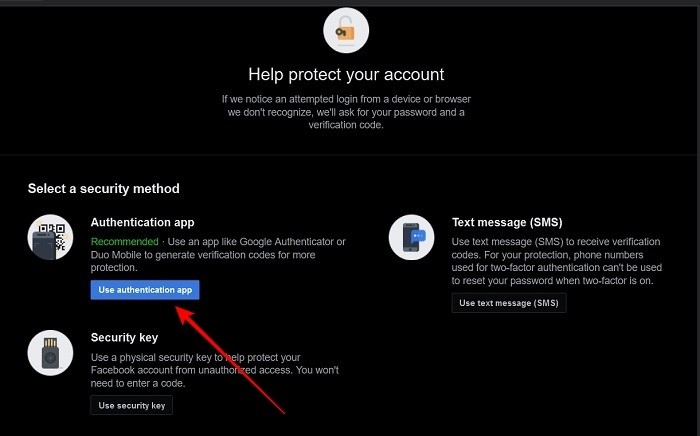
- 「二段階認証を使用」をクリックします。
- ここで選択できるのは3つの方法です:a) 認証アプリ b) テキストメッセージ(SMS) c) セキュリティキー。Facebookはより高い保護のために認証アプリを推奨しています。本記事ではその推奨に従って進めます。
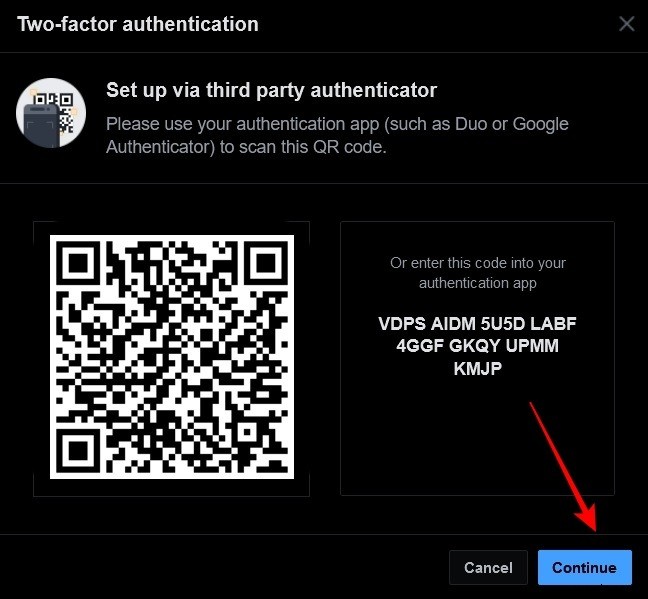
- QRコードと英数字のコードが表示されます。
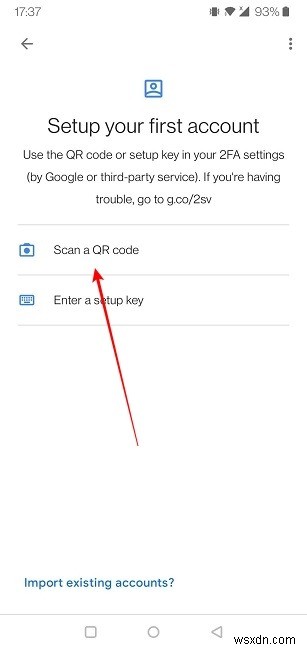
- スマホに戻り、まだ認証アプリをインストールしていない場合はインストールします。アプリを開いて「QRコードをスキャン」オプションを選択してください。セットアップキーを手動で入力することもできますが、前者の方が便利です。スマホでQRコードを読み取ります。
- スマホに「アカウントが追加されました」というページが表示され、その下にコードが表示されます。「アカウントを追加」を押します。
- PC側で「続行」を押します。
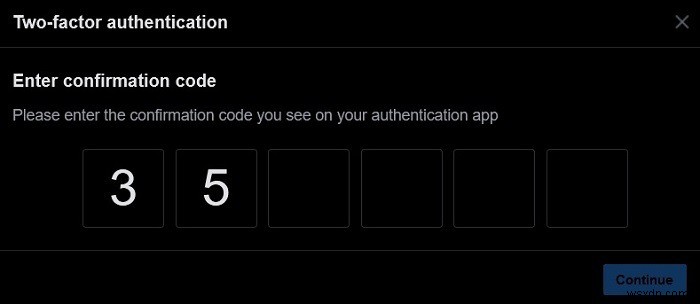
- アプリに表示された確認コードを入力します。
- Facebookアカウントのパスワードを入力します。
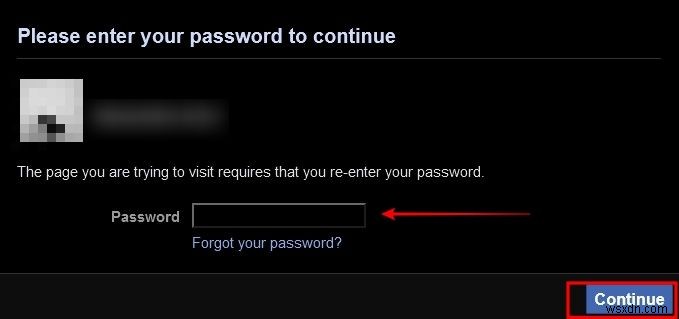
- おめでとうございます!二段階認証が有効になりました。
承認済みのログインを管理する
Facebookはログイン履歴を記録しており、よくログインする場所のリストを保持しています。アプリはこれらのログインを安全なものとして認識しますが、ユーザーがそう感じるとは限りません。Facebookでは、これらのデバイスではコードなしでログインできるため、リストを確認し、不要なデバイスやブラウザを削除することが重要です。リストの表示方法は以下の通りです。
- 「セキュリティとログイン」に移動します。
- 「二段階認証」セクションの「承認済みのログイン」をクリックします。
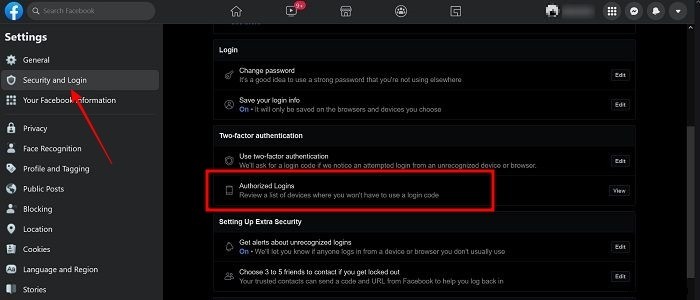
- 前述のリストが表示されます。削除したいデバイスにチェックを入れます。
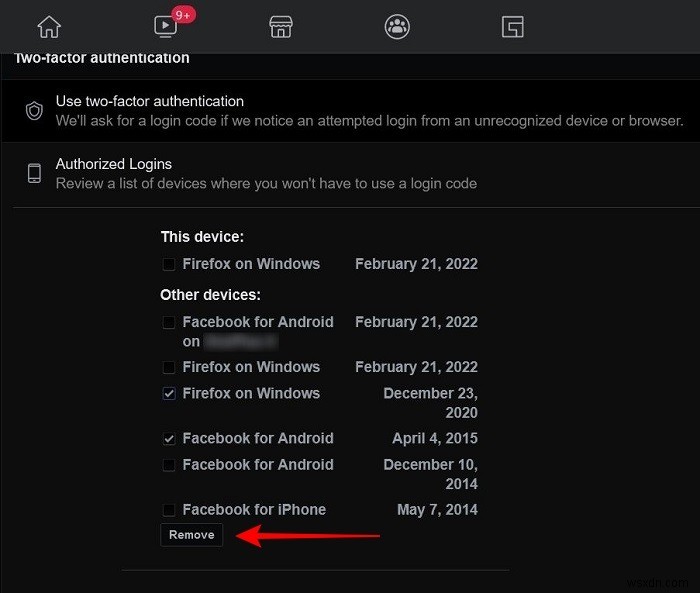
- 「削除」をクリックして取り除きます。
スマホの場合
スマホでの二段階認証の有効化もほぼ同じ流れです。作業をスムーズに進めるために、開始前に認証アプリが端末にインストールされていることを確認しておきましょう。
- モバイルアプリで、前述の手順に従って「パスワードとセキュリティ」セクションを開きます。
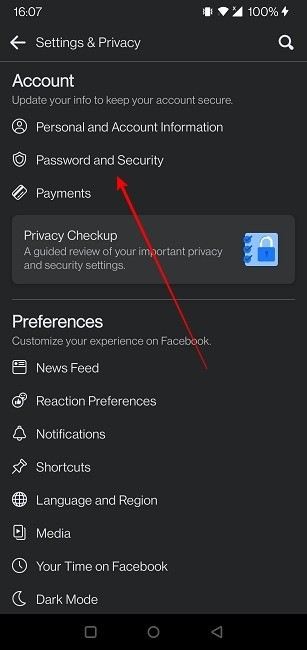
- 「二段階認証」セクションを見つけて「二段階認証を使用」オプションをタップします。
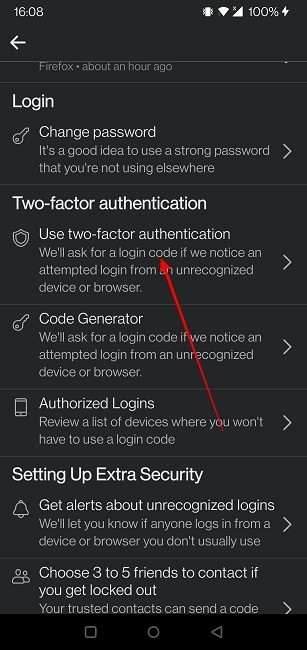
- 希望の方法を選択し(ここでも認証アプリを選びます)、下部の「続行」ボタンをタップします。
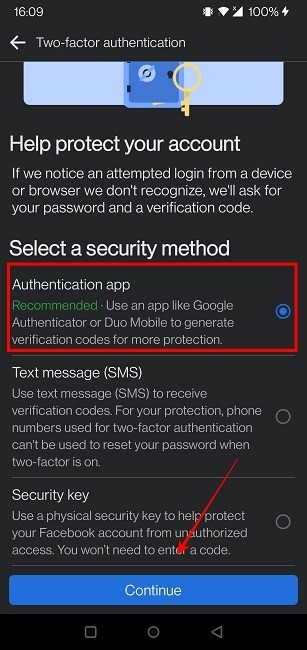
- FacebookがQRコードとテキストコードを生成します。Facebookアプリと認証アプリが同じデバイスに入っている場合は、「同じデバイスで設定」オプションを選択して「続行」を押します。
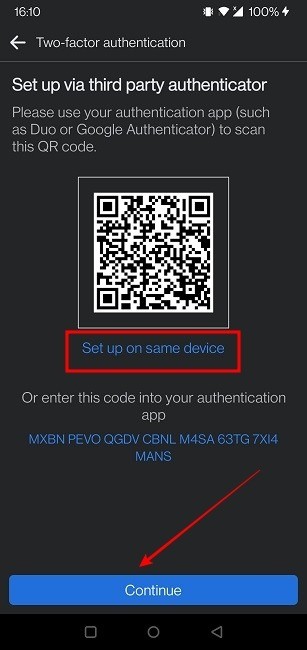
- 認証アプリがFacebookアカウントを検出して追加します。「OK」を押します。
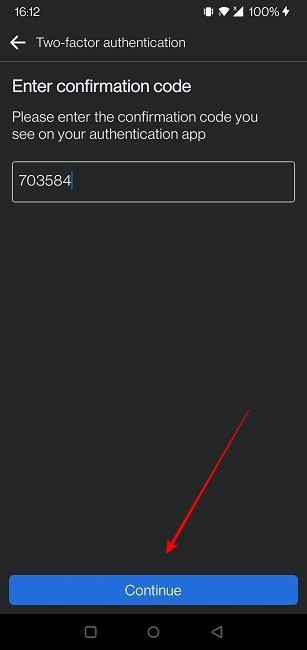
- 認証アプリに確認コードが表示されます。長押ししてコピーしましょう。
- Facebookアプリに戻り、コードを貼り付けて「続行」を押します。
- 2FAが有効になったという通知が届きます。「完了」を押します。
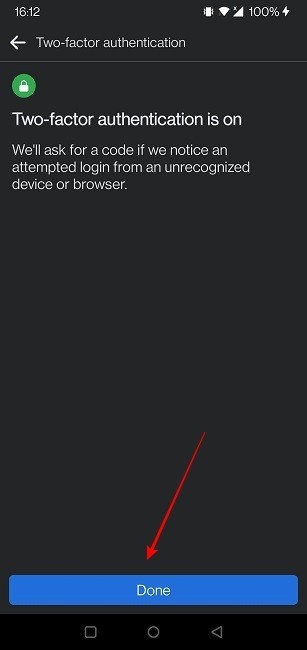
後になって2FAを解除したい場合は、同じ手順を辿ることで簡単に無効化できます。
承認済みのログインを管理する(スマホ)
- スマホでも、直接ログインを許可したくないデバイスを確認・削除できます。「二段階認証」の下にある「承認済みのログイン」をタップします。
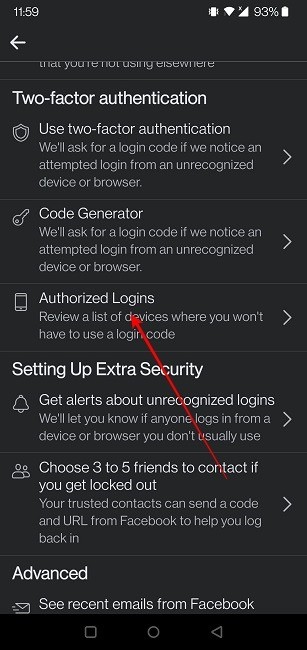
- 「X」ボタンをタップするとデバイスを削除できます。
3. ワンタイムパスワードでログインする
ログインに関して、Facebookはもう一つのセキュリティオプションを提供しています。それはワンタイムパスワードを使ったログインです。図書館やホテルなどの公共の場所で、普段の認証情報を使ってログインするのに抵抗があるときに活用できます。ただし、二段階認証が有効になっている場合はこの機能は使えないので注意してください。
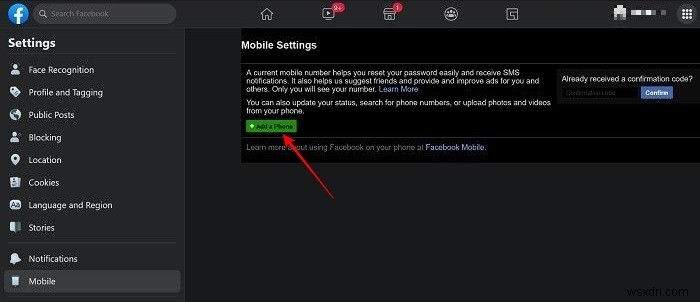
また、事前に「設定→モバイル」から電話番号を追加し、「Facebookテキスト」を設定しておく必要があります。
デスクトップ&モバイル共通
- 米国にお住まいの場合は、スマホから32665番へ「otp」という内容のSMSを送信します。米国外の場合は、対応キャリアと送信先番号の一覧を確認してください。
- 以前に電話番号をFacebookアカウントに紐づけている場合は、6文字の一時パスワードを含む返信が届きます。
- 一方、電話番号をFacebookに登録していない場合は、コードを取得するための手順が書かれたメールが届きます。
- コードを受け取ったら、Facebookアプリまたはウェブサイトのパスワード欄に入力するだけです。
4. 不正ログインのアラートを設定する
アカウントで2FAを有効にしていても、さらなるセキュリティ対策が必要だと感じるかもしれません。そんなときは、ログイン通知を追加しましょう。見知らぬデバイスやブラウザからログインが試みられた際に、そのデバイスの情報や場所を知らせてくれます。以下の手順でアラートをオンにしましょう。
デスクトップの場合
- 前述のセクションで説明した手順で「セキュリティとログイン」ページに移動します。
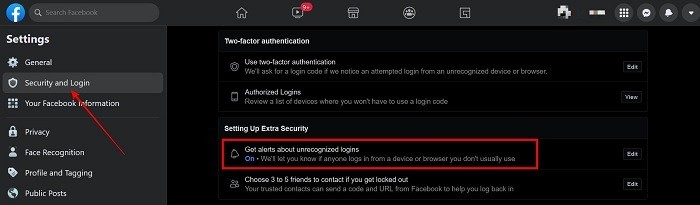
- 「追加のセキュリティ設定」セクションを見つけ、「見慣れないログインの通知を受信」オプションをクリックして機能を有効にします。
- 機能を有効にしたら、オプションの横にある「編集」をクリックし、通知の受信方法を選択します。アプリ内通知またはMessenger経由で受け取ることができます(Messengerオプションは近日中に廃止される予定です)。3つ目の選択肢はメールによるアラートです。
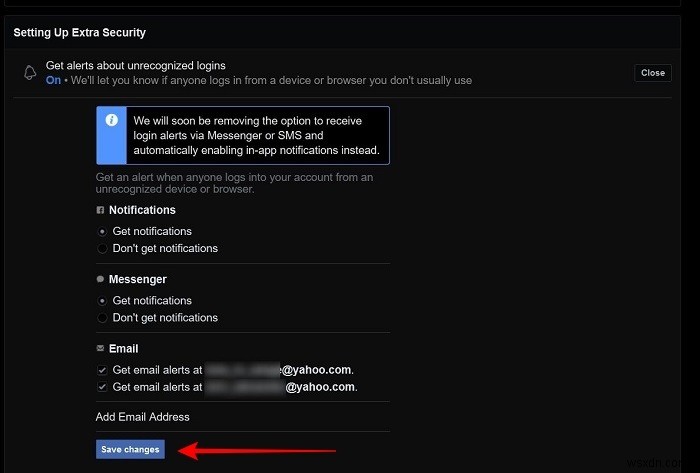
- 選択したら「変更を保存」をクリックします。
ログイン通知が届くようになると、Facebookはログインごとに「これは自分です」をクリックまたはタップして承認するよう求めてきます。身に覚えのないアクティビティの場合は「違います」をクリックすれば、Facebookがパスワードのリセットとアカウントの保護をサポートしてくれます。
スマホの場合
- 前述の手順で、モバイルデバイスの「パスワードとセキュリティ」セクションに移動します。
- 「追加のセキュリティ設定」の下にある「見慣れないログインの通知を受信」をタップします。
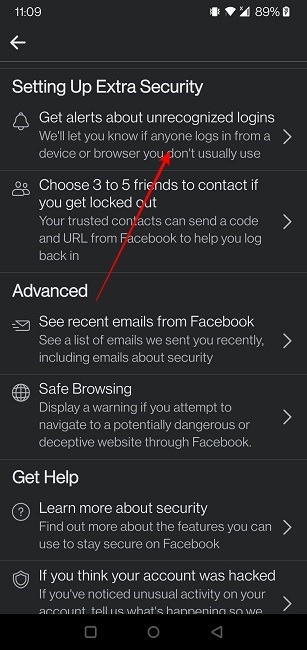
- ログイン通知の受信方法を選択します。
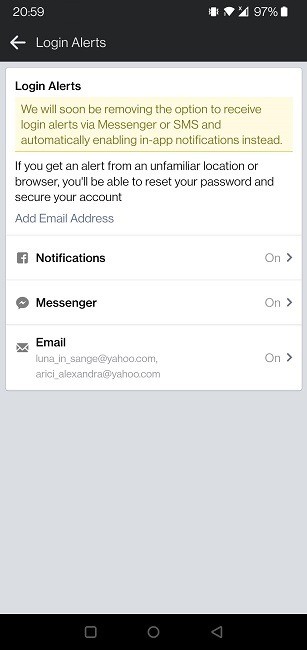
これで完了です。見知らぬデバイスやブラウザからのログインが試みられるたびに、Facebookからアラートが送信されます。
5. 怪しいデバイスがないか確認する
ログイン通知の設定と合わせて、自分が使用しているデバイスやブラウザを把握しておくことも重要です。Facebookからの通知には、デバイス名や場所などの情報が含まれます。最近使用したすべてのデバイスを追跡することで、不審なアクティビティを発見できるかもしれません。
自分の記憶と、Facebookが記録しているログイン場所のリストを照合してみましょう。アクセス方法は以下の通りです。
デスクトップの場合
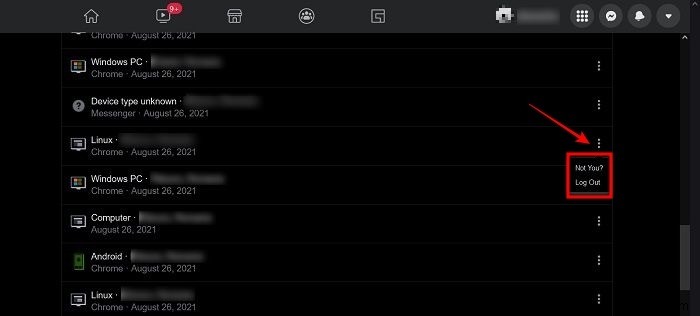
- 「セキュリティとログイン」の下に「ログインした場所」という項目があります。「さらに表示」をタップすると、最近のログイン場所の完全なリストが表示されます。
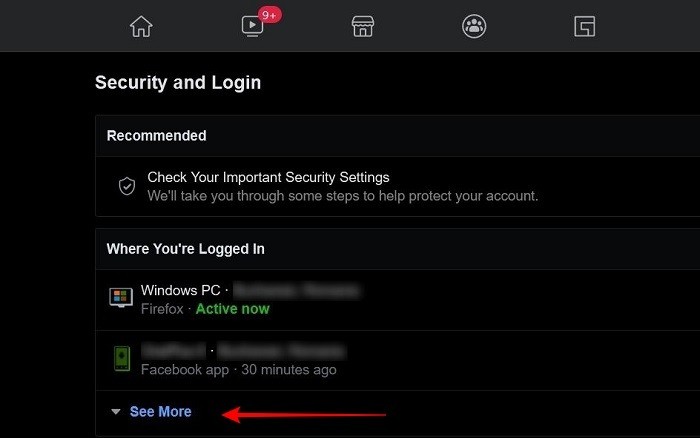
- 不審なデバイスや場所を見つけたら(例:LinuxデバイスでFacebookにログインしたことがない場合)、エントリーの横にある三点リーダーをタップし、「あなたではない」オプションを選択します。あるいは、そのデバイスからリモートで「ログアウト」することも可能です。
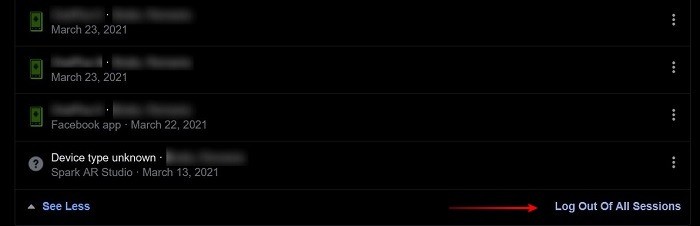
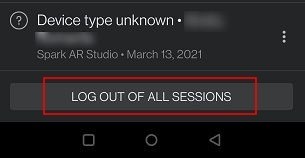
- 特定のデバイスでログアウトし忘れていないか確認したい場合は、一番下までスクロールして「すべてのセッションからログアウト」をクリックします。
スマホの場合
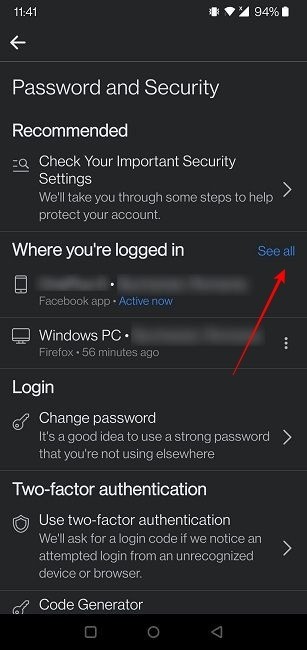
- モバイルデバイスでも、「パスワードとセキュリティ」に移動し、「ログインした場所」セクションの「すべて表示」ボタンをタップすると同じ情報を確認できます。
- 不審なエントリーの横にある三点リーダーをタップし、「アカウントを保護」オプションを選択してパスワードをリセットします。あるいは「ログアウト」を押しても構いません。
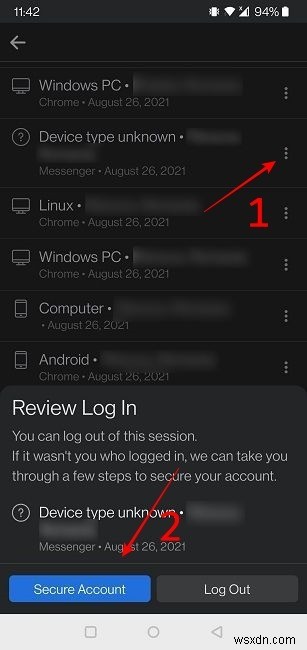
3. 一番下までスワイプして「すべてのセッションからログアウト」を押すこともできます。
6. 連携アプリとウェブサイトを監視する
多くのアプリやウェブサイトが、Facebookアカウントでのログインを許可しています。便利さゆえに魅力的に思えますが、権限を付与した後に接続を解除し忘れがちになるため、強くおすすめしません。
過去にそうしたことがあっても心配いりません。今からでもこれらのアプリへのアクセス権を削除できます。以下でその方法を紹介します。
デスクトップの場合
- 設定画面の左側メニューを下にスクロールし、「アプリとウェブサイト」を見つけます。
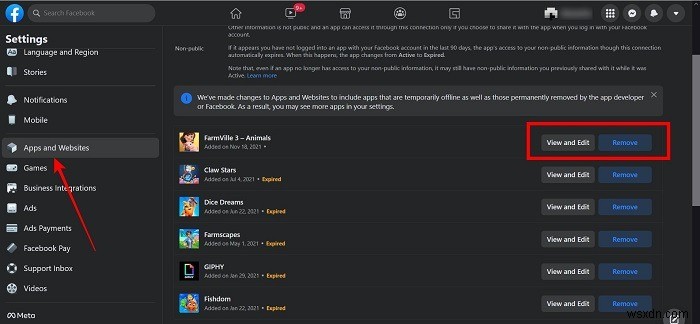
- Facebookアカウントでログインしたことのあるアプリのリストが表示されます。
- アプリにどのFacebook情報が共有されているか(または共有されていたか)を確認したい場合は、エントリーの横にある「表示と編集」ボタンをクリックします。あるいは単に「削除」ボタンを押しても構いません。
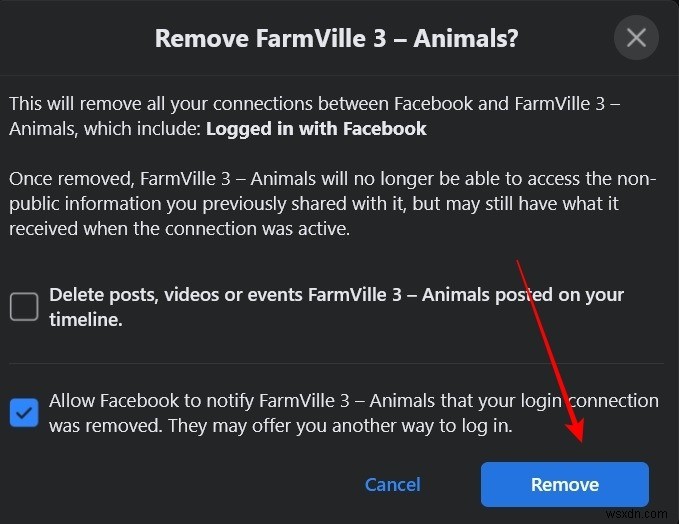
- 「削除」を選択した場合、アプリがタイムラインに投稿した情報をFacebookに削除させるかどうかを選択するよう求められます。また、ログイン接続が削除されたことをアプリに通知するようFacebookに許可することもできます。最後にもう一度「削除」を押します。
スマホの場合
- モバイルデバイスで、アプリから「設定とプライバシー」を開きます。
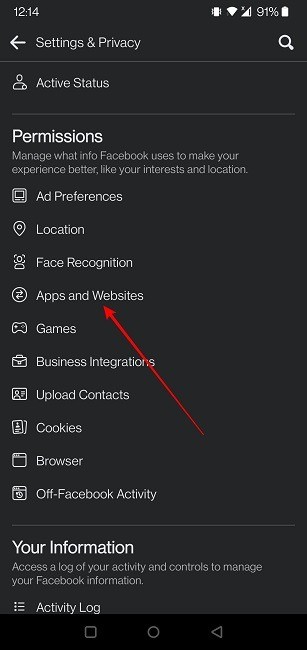
- 「権限」セクションまでスクロールし、「アプリとウェブサイト」をタップします。
- 削除したいアプリをタップします。
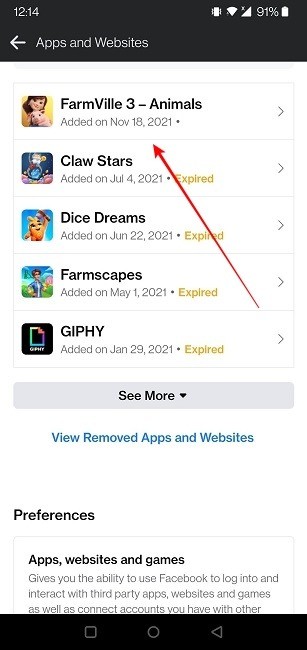
- 「削除」をタップします。なお、ログインの期限が切れておりセッションを継続したい場合は、「更新」ボタンを選択できます。
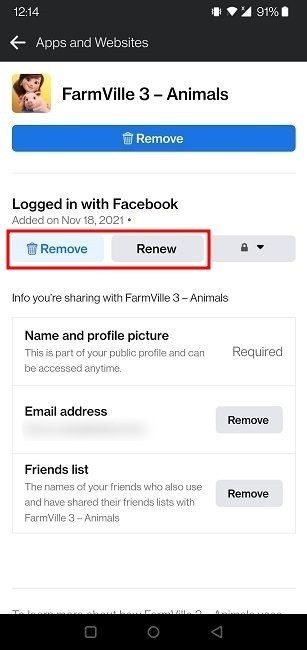
- 最初のオプションを選択した場合は、上記と同じ2つの選択肢が表示されます。選択を終えたら、もう一度「削除」を押します。
7. 拡張機能/アドオンをインストールする
ブラウザの拡張機能やアドオンも、Facebookのセキュリティ強化に役立ちます。例えば、Firefoxの「Facebook Container」アドオンは、FacebookのIDをウェブの他の部分から隔離します。この拡張機能を導入すると、「あなた」を識別するFacebookのCookieやサイトデータはそのコンテナ内でのみ利用可能になり、そのコンテナ内で開けるのはFacebookのみとなります。
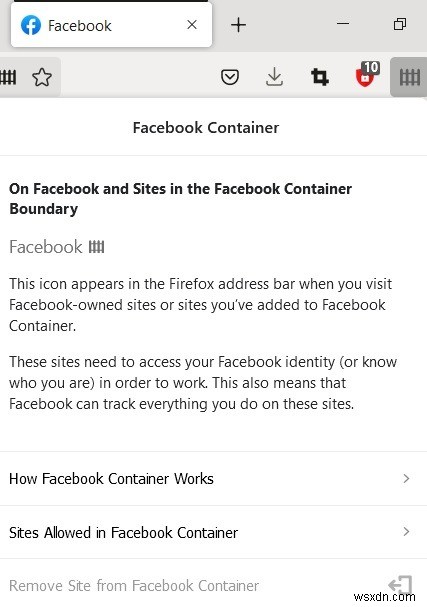
これにより、Facebookアカウントで他サイトにログインする誘惑がなくなり、Facebookのログイン情報は特定のコンテナ内にとどまることになります。
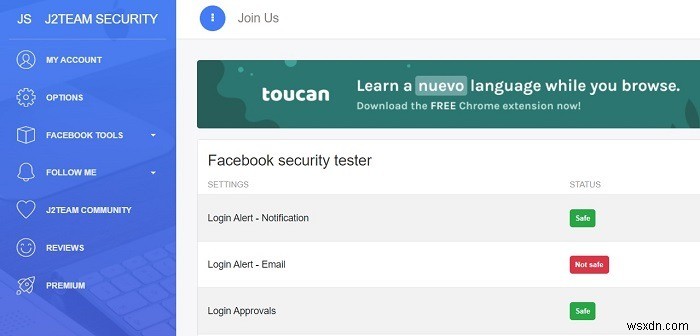
フィッシング攻撃が心配なChromeユーザーは、「J2TEAM Security」拡張機能を試してみてください。インストールすると、偽のFacebookログインページをブロックし、詐欺被害に遭うのを防いでくれます。さらに「Facebook security tester」機能も備えており、アカウントの脆弱性を表示し、危険な状態を解消するための直接リンクを提供してくれます。
8. クイックセキュリティチェックを実行する
拡張機能をインストールしたくない場合は、Facebook自身のセキュリティチェックを利用できます。「セキュリティとログイン」(モバイルの場合は「パスワードとセキュリティ」)から「重要なセキュリティ設定をチェック」をクリックすると、アカウントを安全に保つ方法が表示され、潜在的な問題について警告してくれます。
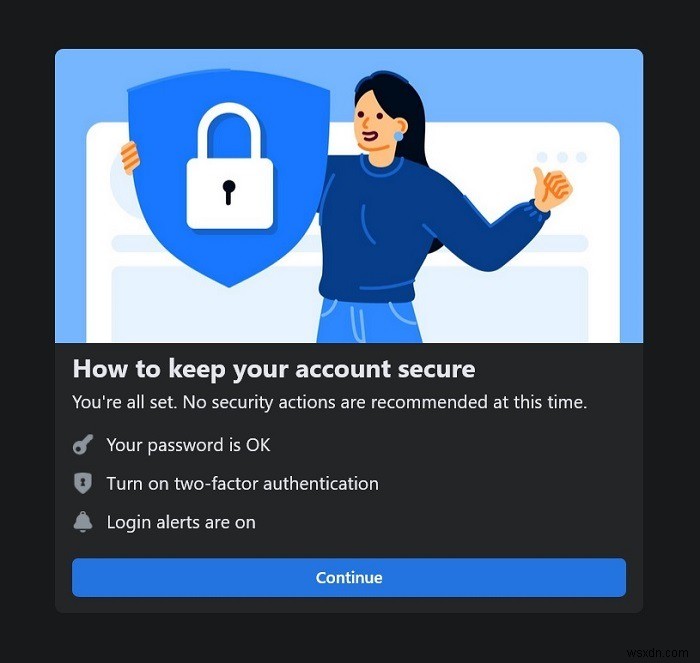
数秒で完了する簡単な方法なので、アカウント保護のための適切な対策が取れているかどうかを確認できます。
よくある質問
Q1. Facebookは安全なブラウジング(HTTPS)を使用していますか?
はい。しかも、有効化のための操作は一切必要ありません。FacebookはHTTPSを使用して、サービス利用時に接続を自動的に暗号化します。これにより、悪意のある第三者からアカウントが保護されます。安全な接続はFacebookへの接続要件であり、オフにすることはできません。
Q2. 「ログインした場所」に見覚えのない場所が表示された場合はどうすればいいですか?
見覚えのない場所が表示されても、慌てないでください。まずは、普段Facebookの閲覧に使っているモバイルデバイスに関係していないか確認しましょう。モバイルデバイス経由でサインインする場合、現在の実際の場所を反映しないIPアドレスを経由することがよくあります。
モバイルデバイスにも見覚えがない場合は、誰かのデバイスにログインしたままになっている可能性があります。その場合は、リモートでログアウトすることを検討してください。もう一つの可能性は、不正な第三者が何らかの手段でアカウントにアクセスしたケースです。その可能性が高いと思われる場合は、まずそのデバイスからログアウトし、その後パスワードを変更してアカウントを保護してください。
Q3. Facebookアカウントからロックアウトされるのを防ぐには?
信頼できる連絡先のリスト(3〜5人の友人)を設定しておくと、緊急時にアカウントへのアクセスに問題が生じた場合に助けてもらえます。友人はFacebookからコードとURLを受け取り、再ログインを支援できます。リストは「セキュリティとログイン」(モバイルの場合は「パスワードとセキュリティ」)に移動し、「追加のセキュリティ設定」セクションの「ロックアウトされた場合に連絡する3〜5人の友人を選択」オプションから作成できます。そこで「友人を選択」ボタンを押してください。
-
Windows 10でユーザーアカウントのパスワードを設定する3つの方法【忘れたときのリセット法も解説】
Windows 10のPCに機密情報や重要なファイルを保存しているなら、アカウントをパスワードで保護することが非常に重要です。実は、Windows 10にはアカウントのパスワード保護を有効にする機能が標準で備わっています。まだこの機能を活用していない方のために、本記事ではWindows 10でパスワードを設定する方法をわかりやすく解説します。Windows 10には、コンピューター上の任意のユーザーアカウントにパスワードを設定するための複数の方法が用意されています。管理者アカウントをお持ちであれば、他のユーザーアカウント向けにパスワードを作成することも可能です。ただし本記事では、自分自身のアカ
-
Twitterアカウントを守る方法!パスワード漏洩対策とセキュリティ強化の完全ガイド
Twitterで発生したシステムバグにより、ユーザーのパスワードが平文のまま露出されるという事態が起こりました。このパスワード漏洩は、パスワードをマスク(暗号化)するはずのハッシュ処理に不具合が生じたことが原因で、ログイン操作を行った際にパスワードが丸見えになってしまう状態だったのです。 この事態を受け、Twitterは約3億3000万人の全ユーザーに対してパスワードの変更を呼びかけました。その後、同社はバグが修正されたことを確認しており、調査の結果、情報の漏えいや不正利用は確認されなかったとしています。 今回の不具合ではユーザー情報は守られ、情報窃取も発生しませんでした。しかし、「自分のデ