
格安中国製スマホにroot権限を奪われる脆弱性――あなたの端末は大丈夫?
価格の安さは、スマートフォン選びにおいて大きな魅力です。近年の格安モデルは、高価なフラッグシップ機とほぼ同等の性能を持つようになり、その差は縮まる一方です。こうした背景から、Huawei(ファーウェイ)やXiaomi(シャオミ)といった、かつては無名だった中国メーカーが急成長を遂げ、SamsungやSony、さらにはAppleといった確立されたプレミアムメーカーを猛スピードで追い上げています。
しかし、世の中すべての物事と同じように、「安かろう悪かろう」という言葉が当てはまる場合もあります。最近、多くの格安中国製スマートフォンにおいて、攻撃者がroot権限を取得できてしまう深刻な脆弱性が発見されました。本記事では、この脆弱性について知っておくべきポイントを解説します。
攻撃の仕組み
世界中の多くのスマートフォンには、台湾の半導体大手・MediaTek(メディアテック)製のSoC(System on Chip)が搭載されています。同社は世界最大級の半導体メーカーであり、2013年には実に2億2000万個ものスマートフォン向けチップを生産しました。その中でも特に売れたのが「MT6582」で、ローエンドスマートフォンに広く採用され、LenovoやHuaweiといった中国メーカーの製品にも多数搭載されています。
問題は、このMT6582にデバッグ設定が有効な状態で出荷されていたことです。メーカーによれば、これは中国国内での「通信相互運用性」のテストに使用されるものだといいます。
チップの設計や動作確認のためにデバッグ機能が必要なのは理解できますが、これを消費者向け端末で有効のまま出荷するのは、信じられないほど大きなセキュリティリスクです。なぜなら、攻撃者や悪意のあるソフトウェアが、端末のroot権限を取得できてしまうからです。
root権限を奪われた端末では、重要なシステムファイルや設定の改ざん・削除、ユーザーの盗み見、さらにはユーザーの同意なしに追加のマルウェアをインストールされるなど、あらゆる被害が起こり得ます。最悪の場合、攻撃者の意図次第では端末を完全に起動不能な状態(文鎮化)にされてしまうこともあります。
英メディアThe Registerによると、この脆弱性はAndroid 4.4 KitKatを搭載した端末でのみ悪用可能とのことです。
今回の発見に先立ち、1月にはLinuxカーネル3.8のOSキーチェーンに類似の欠陥が見つかり、研究者たちによって公表されていました。この脆弱性も悪用されると、攻撃者がマシンのroot権限を取得できるというものでした。
この脆弱性は事実上すべてのLinuxディストリビューション、そして大多数のAndroid端末に影響を及ぼすものでしたが、幸いにも修正パッチは迅速に提供されました。
メーカーを責めるのは早計
LenovoやHuaweiの端末が特に影響を受けやすいのは事実ですが、だからといって彼らを非難するのは早計です。一部のメーカーにはセキュリティに関する不適切な行為の歴史があるため、責めたくなる気持ちも分かります。
特にLenovoは「前科」が豊富です。2014年には「SuperFish」によって全ユーザーのSSL通信を破壊し、その後も削除不能なBIOSレベルのマルウェアをノートPCに仕込み、さらにハイエンドのThinkPadやThinkCentreデスクトップには、監視社会を思わせるようなアナリティクスプログラムをインストールしていました。
しかし今回は話が別です。今回ばかりは彼らの手は清潔です。責任は完全にMediaTek側にあります。同社が、この設定を有効にしたままチップを各メーカーへ出荷していたのですから。
自分の端末は影響を受ける?
まず押さえておきたいのは、この脆弱性が前述のLinuxカーネルの脆弱性ほど広範囲に影響するものではないという点です。対象となるのは、2015年〜2016年に発売された端末には一切搭載されていないチップセットだけです。
また、悪用できるのは非常に限られたバージョンのAndroidのみです。全Android端末の約3分の1が該当バージョンで動作していたとはいえ、決して普遍的なものではありません。
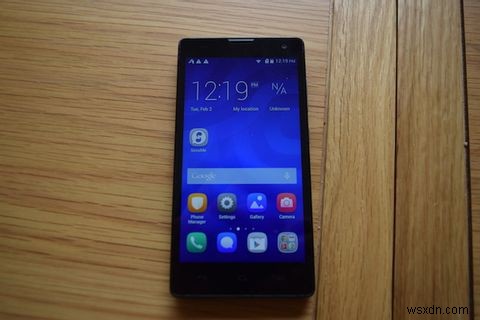
それでも、自分の端末が脆弱かどうかを確認しておく価値は十分にあります。実は筆者自身も格安中国製スマホ――Huawei Honor 3C――のユーザーで、8月にWindows Phoneに乗り換えるまでメイン機として使っていました。
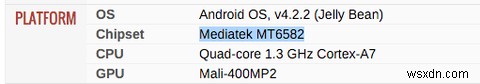
まず最初に、GSMArenaで端末情報を調べました。GSMArenaはいわばスマートフォン界のブリタニカ百科事典。主要メーカーの端末であれば、詳細なスペックが網羅的に掲載されています。搭載チップセットの情報はPlatformの項目に記載されており、案の定、筆者のHuawei端末は該当チップを搭載していました。
次に、影響を受けるバージョンのAndroidが動いているかどうかを確認します。設定を開き、端末情報(About Phone)をタップします。ただし、メーカーによって設定メニューがカスタマイズされているため、操作手順は端末ごとに多少異なる場合があります。
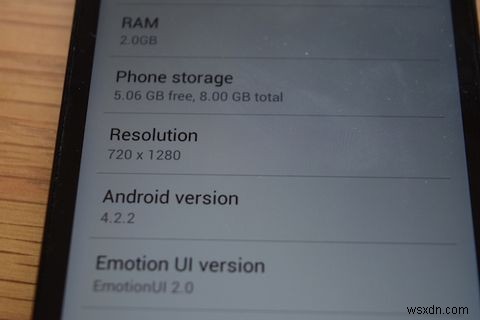
幸い、筆者の端末はAndroid 4.2 Jelly Beanでした。かなり古いバージョンではありますが、この脆弱性の影響は受けません。
影響を受けている場合の対処法
筆者は幸運でしたが、この脆弱性の影響を受ける端末は数百万台に上ると見るべきでしょう。もし該当するなら、新しいスマートフォンの購入を真剣に検討することをおすすめします。
おすすめはMotorolaの「Moto G」。信頼できるメーカーが手掛ける優秀な格安スマホで、Amazonならわずか110ドルで入手できます。おまけにMotorolaはソフトウェアアップデートの配信が速いことでも知られており、その点でHuaweiとは対照的です。
Motorola Moto G(第2世代)SIMフリー 8GB ブラック ― Amazonで購入
どうしても買い替える余裕がない場合は、最低限のセキュリティ対策を講じましょう。まず、信頼できないソースからのアプリのダウンロードは避けること。海賊版アプリやいわゆる「ワレズ」は疫病のように避け、Google Playストアだけを利用しましょう。
ただし、影響を受けるユーザーの多くは中国国内にいると考えられます。中国ではGoogle Playストアが利用できないため、消費者はサードパーティのアプリストアに頼らざるを得ません。そうしたストアの多くは、Googleほどマルウェアのフィルタリングに注力していません。該当地域のユーザーは、とりわけ慎重に行動することが求められます。
まとめ:警戒は必要、でも過剰反応は不要
この脆弱性は確かに恐ろしいものです。特定のハードウェアの設定方法に起因している点、そして消費者側に取れる自衛手段がほとんど存在しない点で、厄介な問題です。
しかし強調しておきたいのは、大多数のユーザーは影響を受けないということです。対象となるのは限られた端末だけで、2013年〜2014年頃に一部のメーカーから発売されたものにすぎません。ほとんどの人は大丈夫なはずです。
あなたの端末は該当していましたか? 新しいスマホを買う予定ですか? それともあまり気にしていませんか? ぜひコメント欄でお聞かせください。
-
システムのセキュリティ脆弱性を検出する方法|セキュリティテストの基礎と実践ガイド
ソフトウェア開発業界では、適切に管理されていないオープンソースのプログラムやツールに潜む深刻なセキュリティリスクが、今や広く認識されています。それにもかかわらず、多くの企業はこうしたリスクを軽視しており、ハッカーに格好の標的を与えてしまっています。安全を確保し、ハッカーの一歩先を行くためには、システムのセキュリティ脆弱性を検出する方法と、保護のための具体的な対策を知ることが不可欠です。 セキュリティ脆弱性を検出するには、ソフトウェアテストの一種である「セキュリティテスト」を活用する必要があります。セキュリティテストは、システム、ネットワーク、アプリケーション開発におけるセキュリティ上の欠陥を特
-
使わなくなったスマートフォンをセキュリティカメラとして活用する方法
買い物シーズンにスマートフォンを新しく買い替えた方、旧機種はどうしていますか?捨ててしまった、あるいは引き出しの奥にしまい込んだままになっていませんか?使わなくなったスマートフォンをどう処分すべきか、多くの人が悩まされてきた大きなテーマです。 テクノロジーは目まぐるしいスピードで進化しており、スマートフォンの入れ替わりも非常に早くなっています。新しい技術の登場によって「型落ち」しただけで、本体自体はまだ十分に使える状態のスマートフォンを手放すのは、もったいないと感じる方も多いはずです。そんな端末をもう一度活用できれば理想的ですよね。そこで本記事では、予備のスマートフォンをセキュリティカメラとし