
Linuxに脆弱性スキャナーOpenVAS(GVM)をインストールして初回スキャンを実行する方法
Linuxの大きな魅力のひとつは、豊富なオープンソースツールを自由に利用できる点にあります。ただし、それらが必ずしも初期状態でインストールされているとは限りません。本記事では、オープンソースの脆弱性スキャニング・管理アプリケーションであるOpenVASをインストールし、初めての脆弱性スキャンを実行するまでの手順を詳しく解説します。
まず最初に、ベースとなるLinuxディストリビューションを選びましょう。本記事ではUbuntuを使用します。なお、Kali Linuxなどの一部のディストリビューションには、あらかじめインストールされている場合もあります。
さらに、どのバージョンのOpenVASを使うかも決定する必要があります。現在、主に3つのバージョンが存在します。このチュートリアルでは最新版であるGreenbone Vulnerability Management(GVM) バージョン10を採用します。OpenVASやGVMの詳細については、公式ドキュメントをご参照ください。
はじめに:リポジトリの追加
GVMのインストールを開始するには、GVMが依存する適切なリポジトリを先に登録しておく必要があります。Ctrl+Alt+Tキーを押してターミナルを開き、以下のコマンドを実行してください。
sudo add-apt-repository ppa:mrazavi/gvm
コマンドの出力には、GVMに関するテキスト形式の説明に加えて、任意で実行できる追加の手順も表示されます。
Ubuntuシステムのアップデート
Ubuntu 18.04を新規インストールしたばかりの状態から始める場合は、システムを完全にアップデートしておきましょう。以下のコマンドを実行します。
sudo apt-get update
OpenVAS(GVM)のインストール
これでGVMをインストールする準備が整いました。GVMのデフォルトデータベースはSQLiteです。別のデータベースを利用したい場合は、前述のリンク先で追加の手順を確認できます。
GVMをインストールするには、以下のコマンドを実行します。
sudo apt install gvm
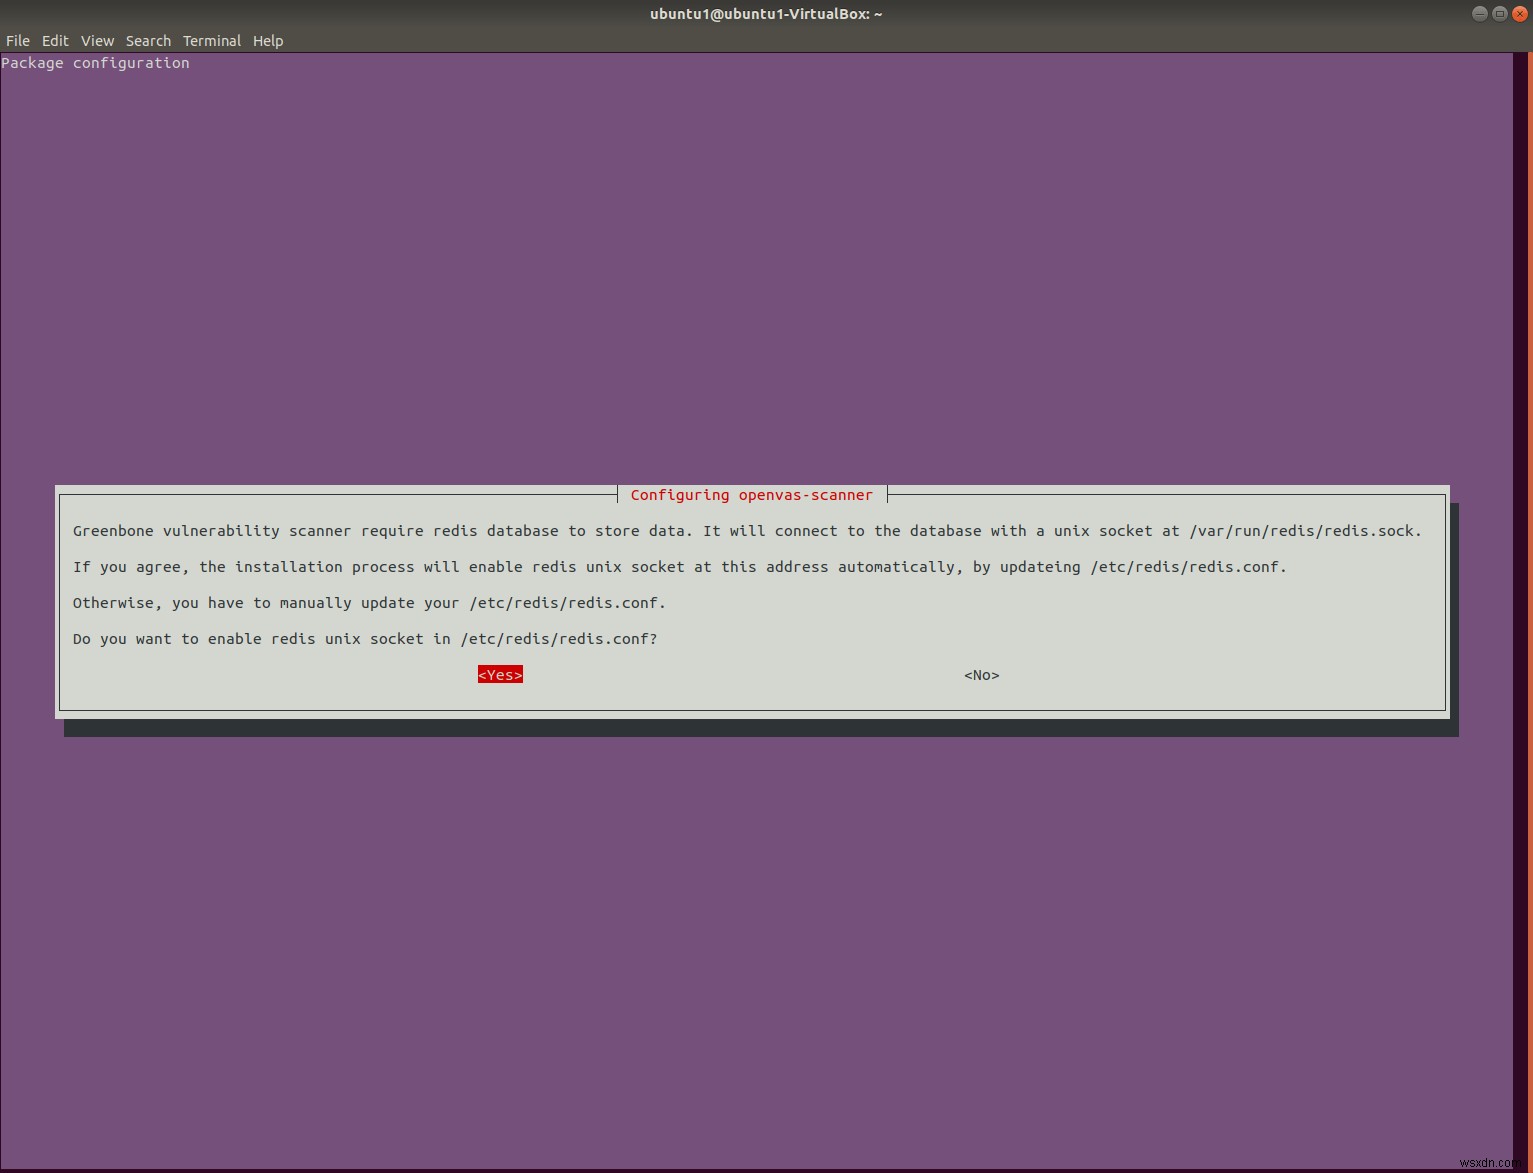
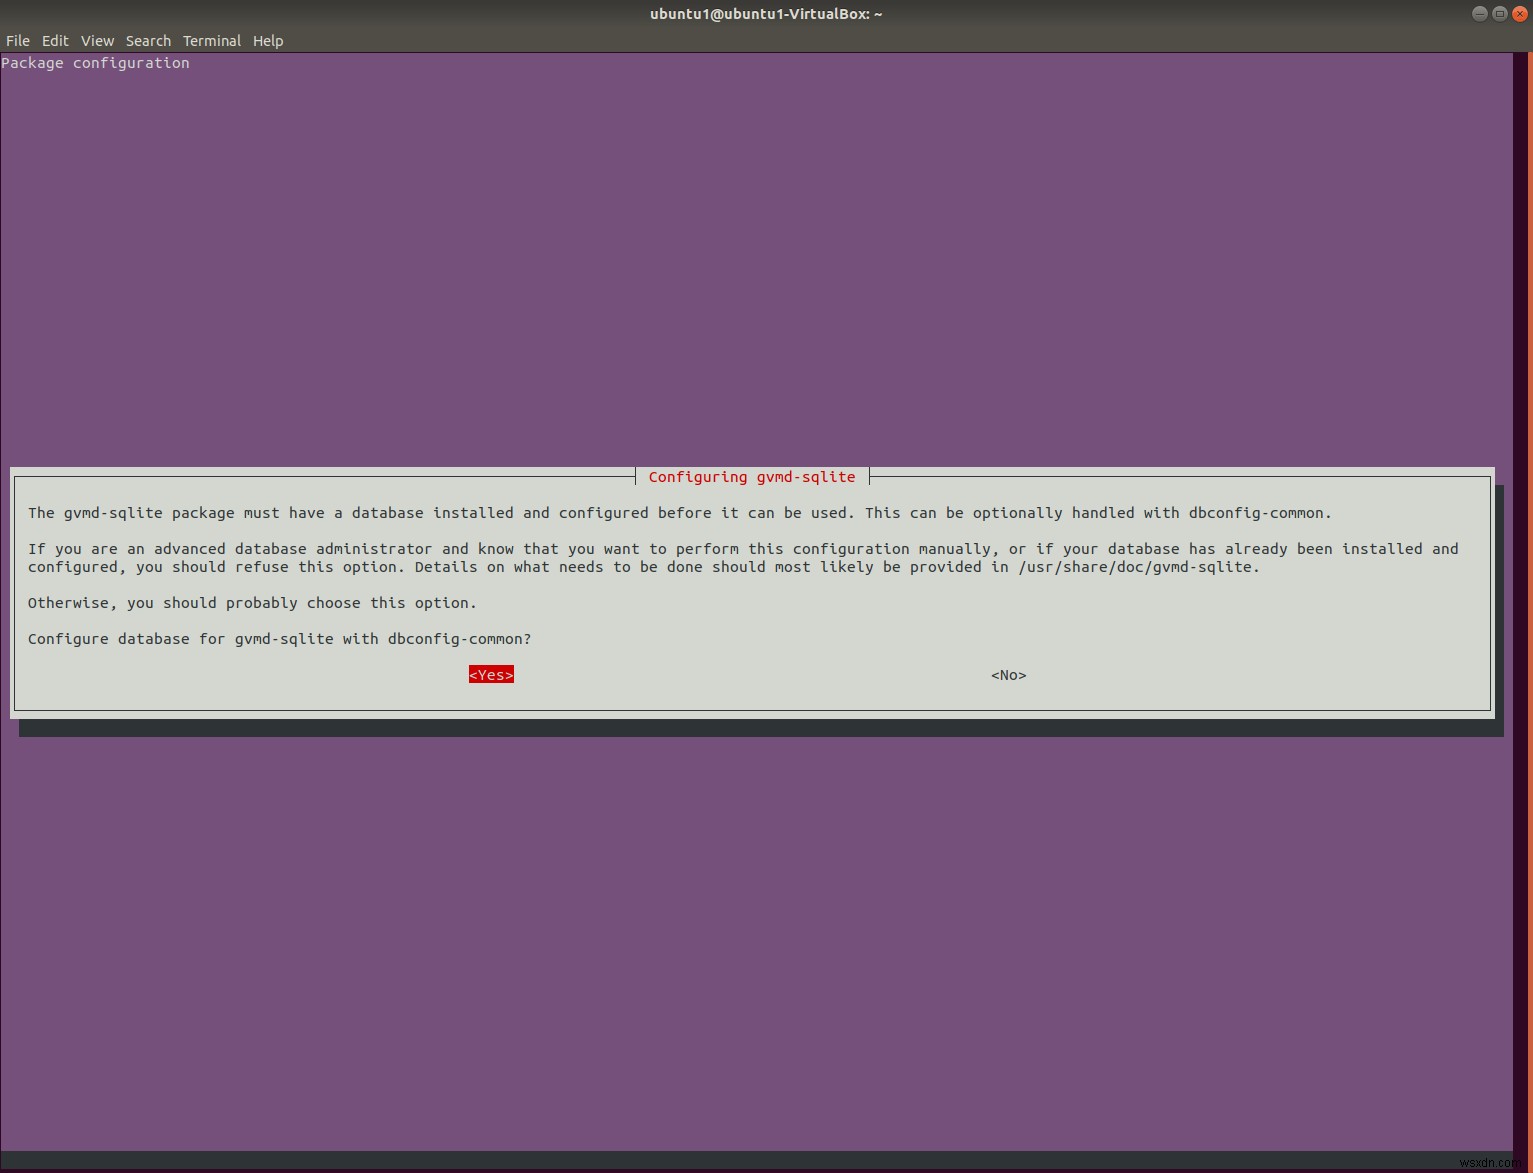
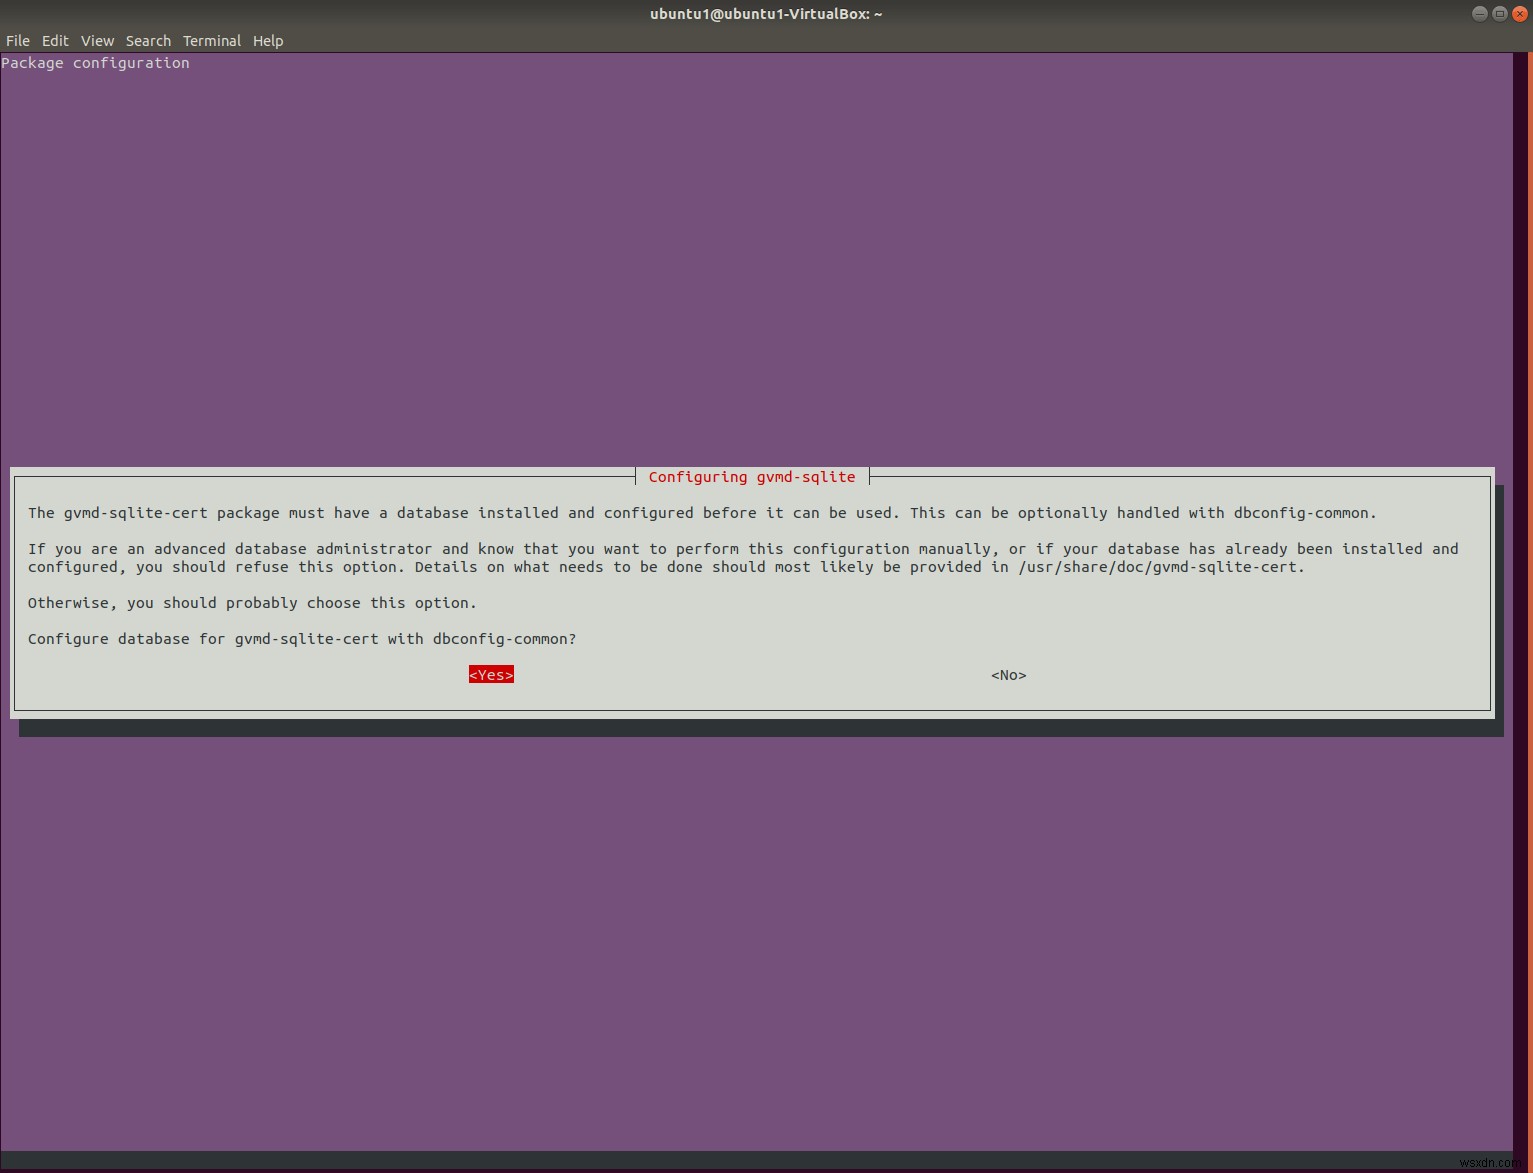
インストール中に、いくつかの追加設定を求められます。以下のようにすべて「Yes」を選択してください。
Unix Socketの設定: 「Yes」を選択します。
GVMD-sqliteの設定: 「Yes」を選択します。
GVMD-sqlite-certの設定: 「Yes」を選択します。
GVMD-sqlite-scapの設定: 「Yes」を選択します。
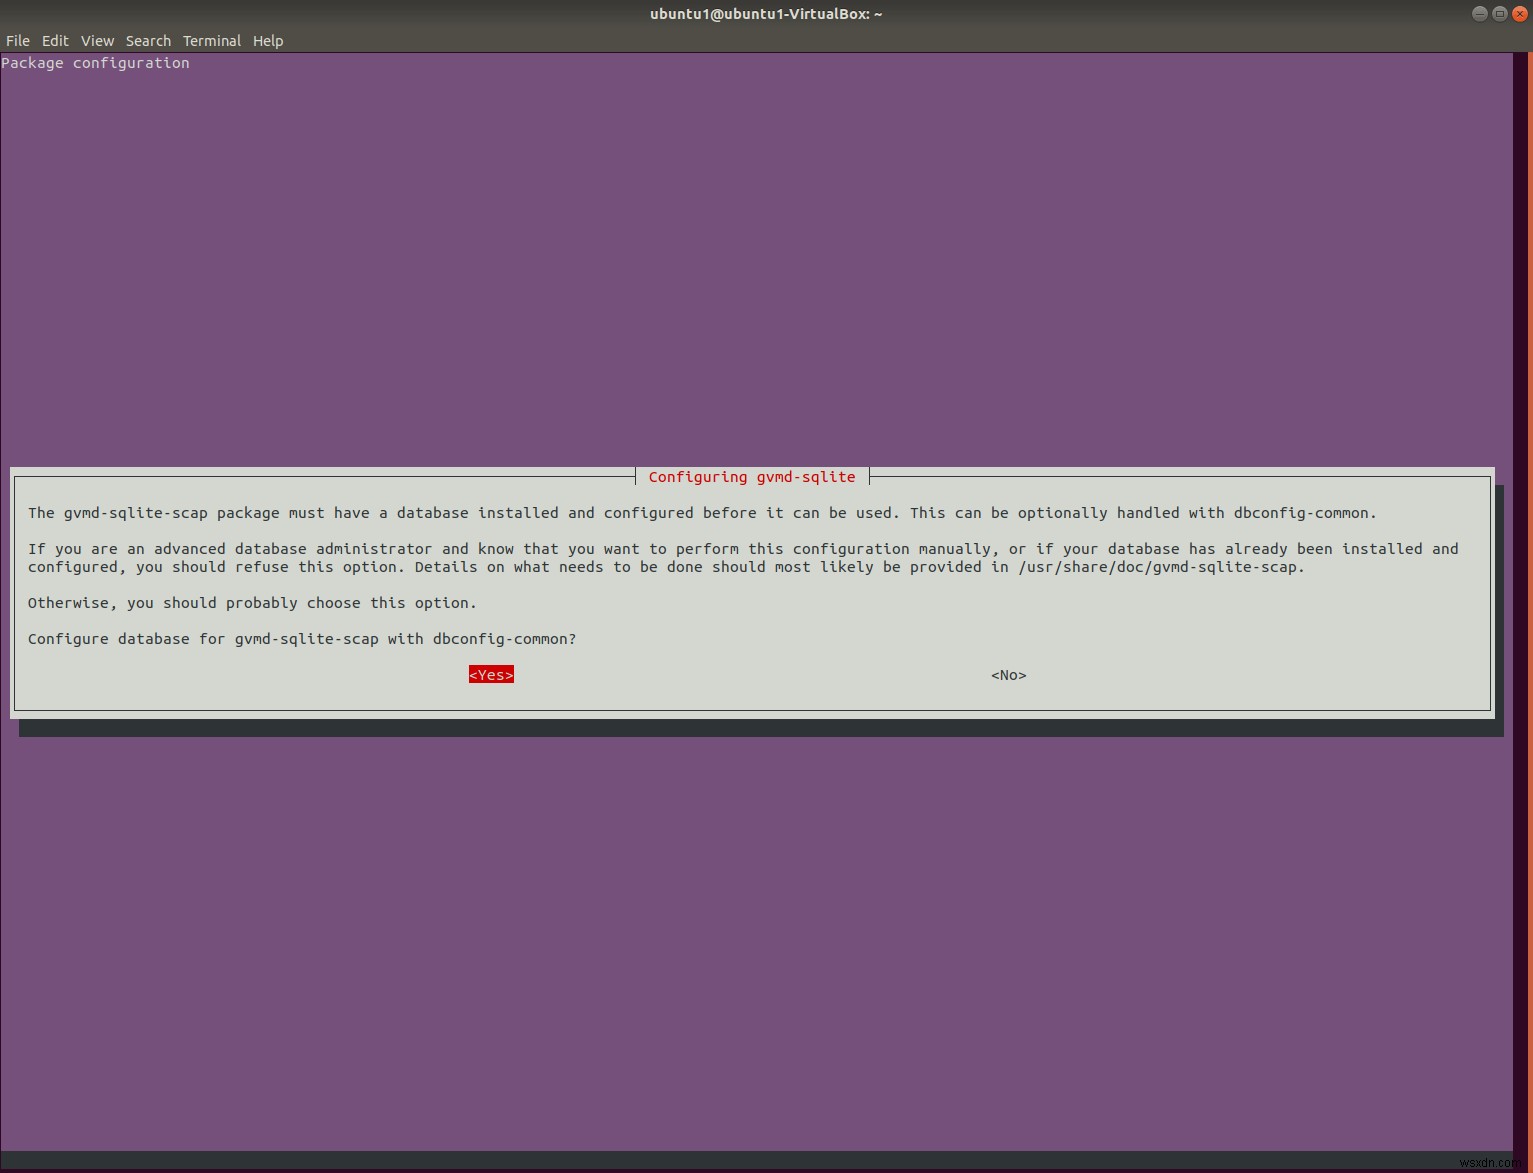
インストールが完了したら、最後のステップとしてGreenboneのNVT/CERT/SCAPデータを更新します。以下の一連のコマンドを実行してください。
sudo greenbone-nvt-sync
sudo greenbone-scapdata-sync
sudo greenbone-certdata-sync
初めてのスキャンを実行する
GVMのインストール、お疲れさまでした。ここからがいよいよ本番です。まずは動作確認として、各サービスのステータスをチェックしましょう。正常に稼働していれば、緑色のドットまたは「active(稼働中)」というステータスが表示されるはずです。以下のコマンドで確認できます。
systemctl status gvmd # マネージャー
systemctl status openvas-scanner # スキャナー
systemctl status gsad # Web UI
GVMはブラウザから操作できるWebインターフェースを備えています。アクセスするには、Webブラウザで以下のURLを開いてください。
https://localhost:4000
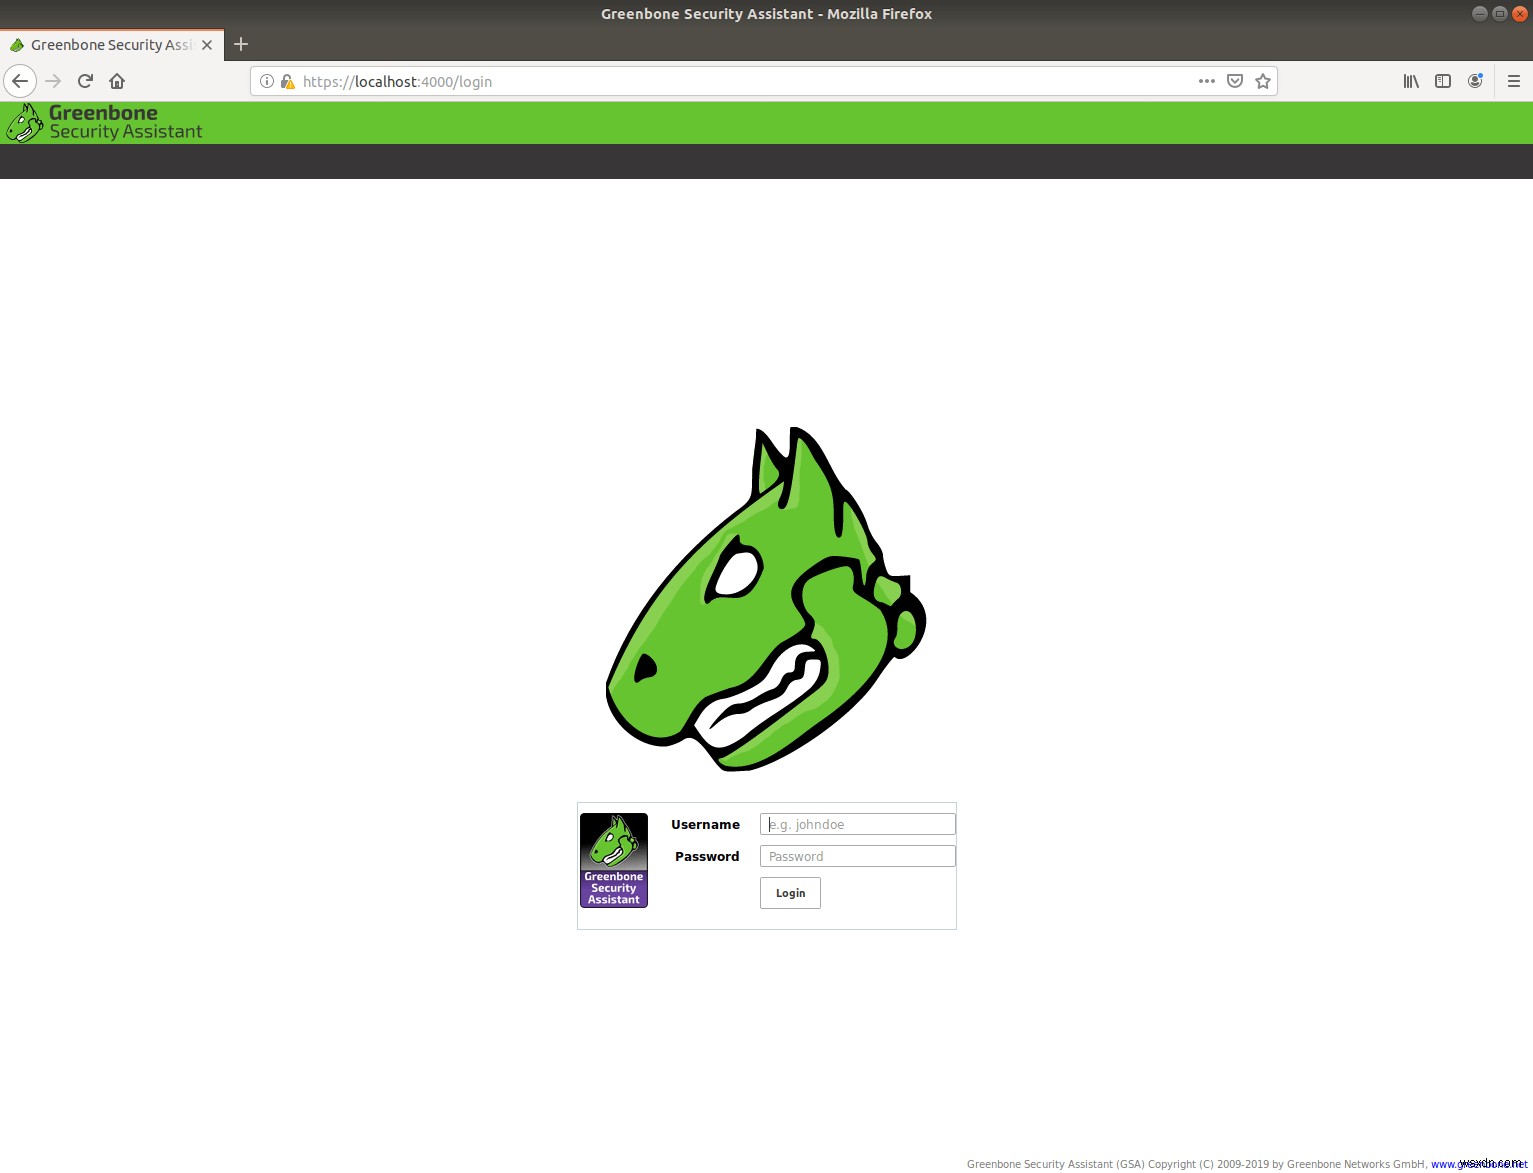
以下の初期認証情報でログインします。
ユーザー名: admin
パスワード: admin
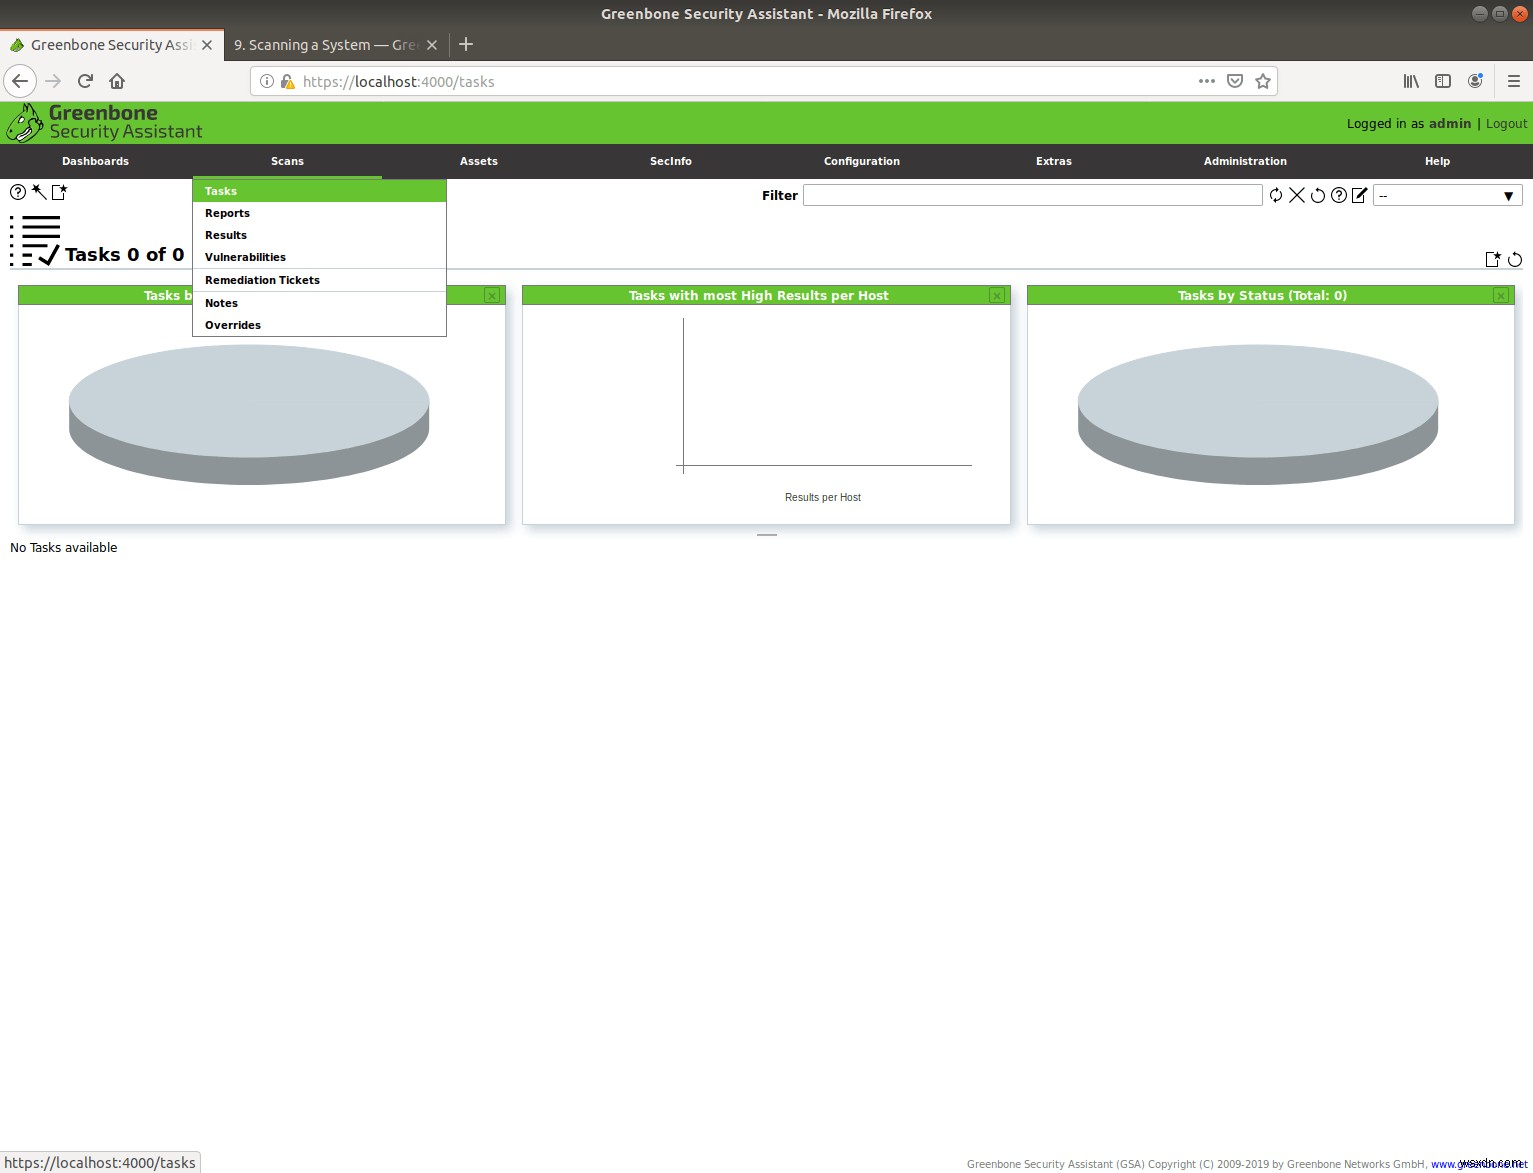
管理者アカウントでログインできたら、最初のスキャンを設定しましょう。アプリケーションメニューから「Scan → Tasks」を選択します。
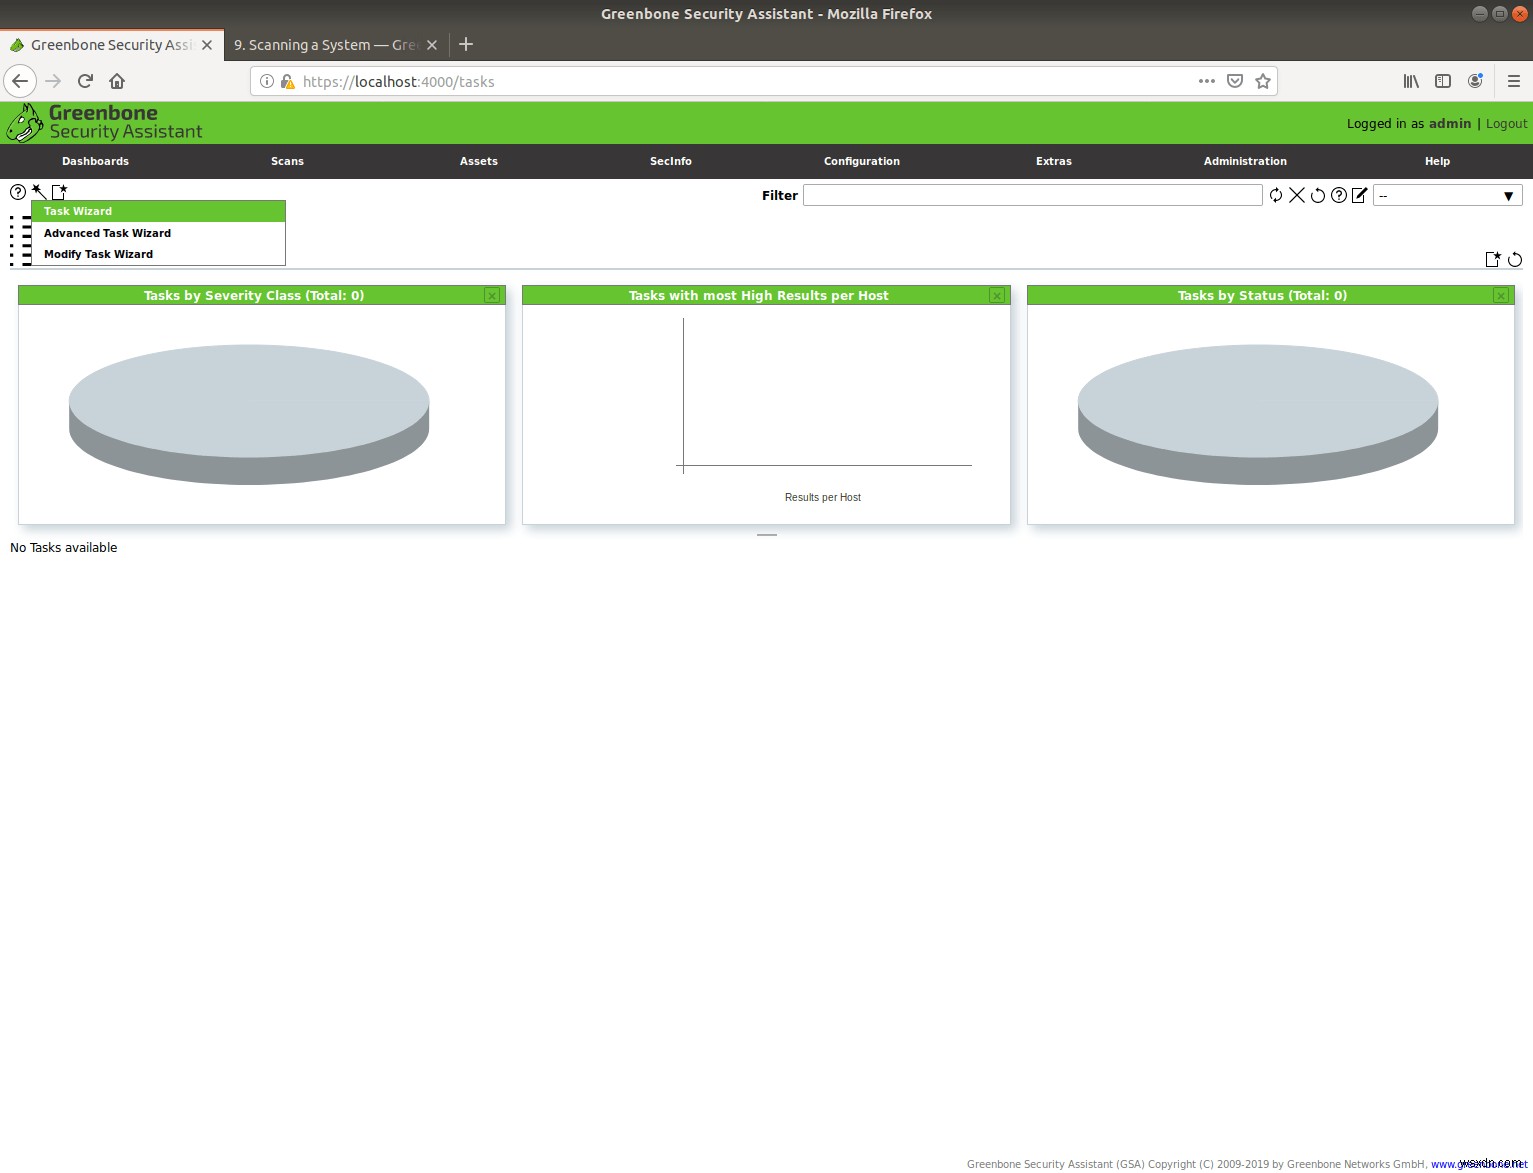
次に、タスク画面で「wand(魔法の杖)」アイコンを探して「Task Wizard」を選択します。
Task Wizardウィンドウが表示されたら、スキャン対象ホストのIPアドレスを入力します。今回は1台のマシンだけを使用しているため、自分自身(ローカルホスト)をスキャンします。「127.0.0.1」と入力されていることを確認し、異なる場合は手動で入力してください。
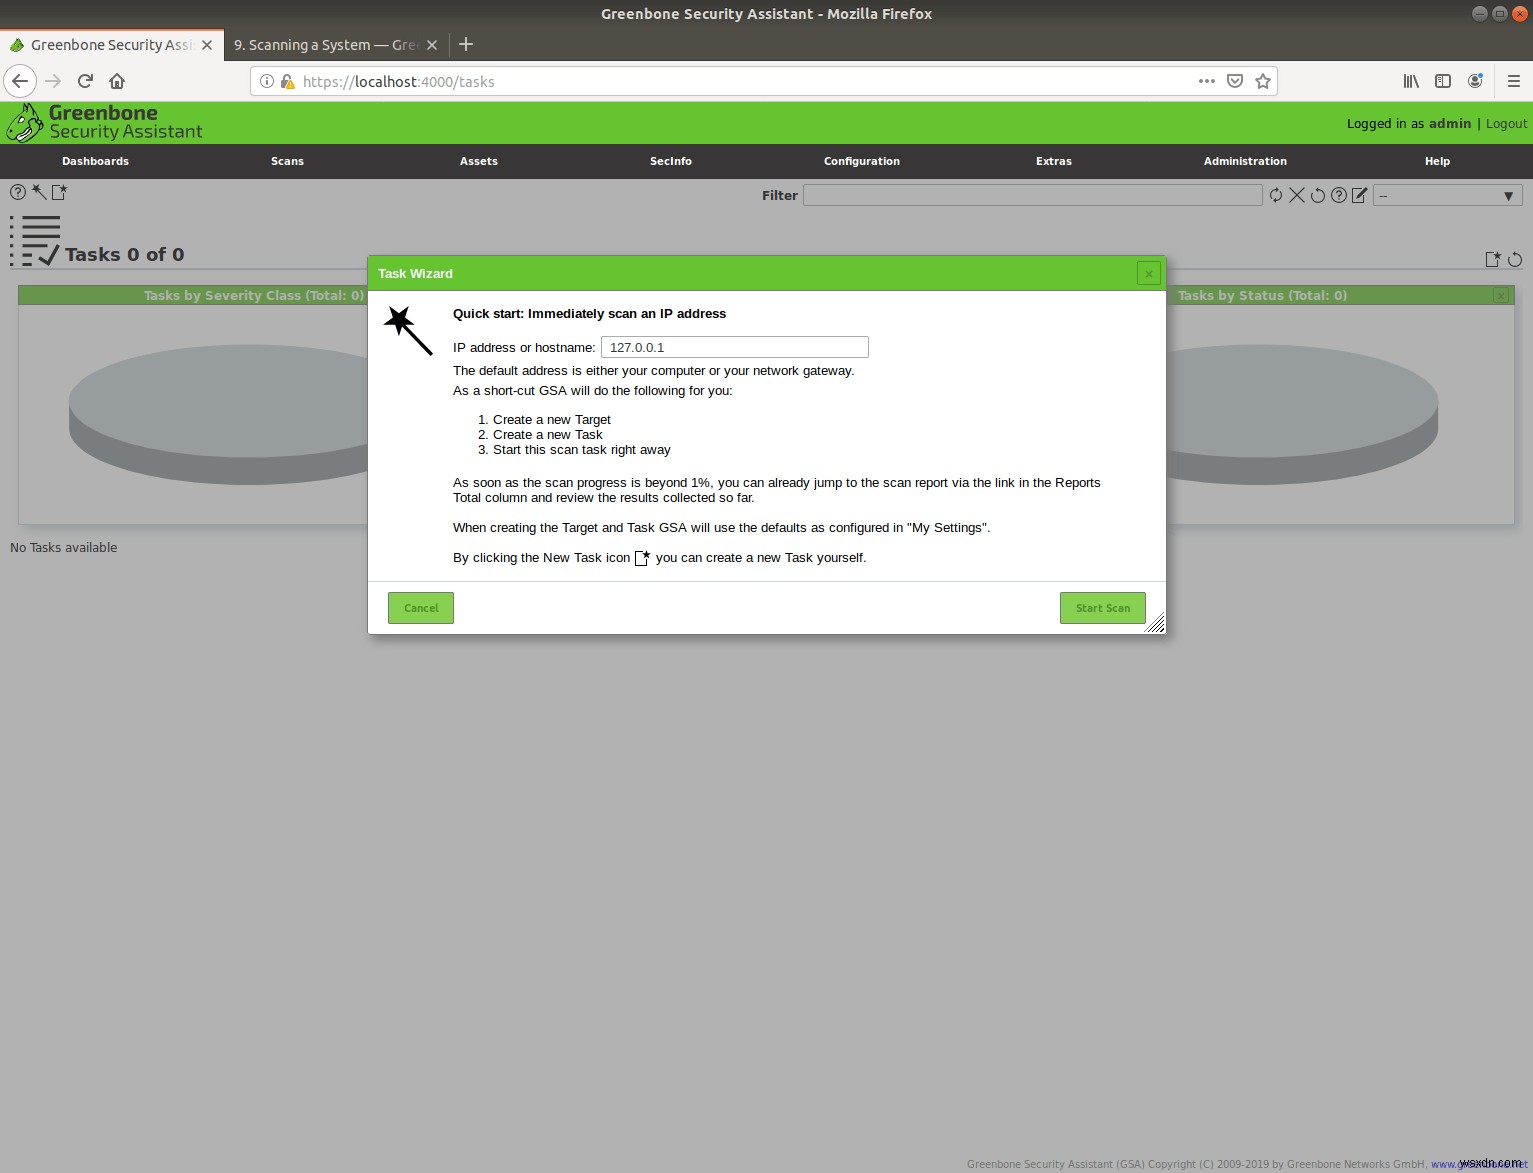
「Start Scan」をクリックして完了を待ちます。Ubuntuを新規インストールした直後のマシンか、既に運用中のマシンかによって、完了まで数分程度かかることがあります。
スキャンが完了すると、以下のような通知ページが表示されます。
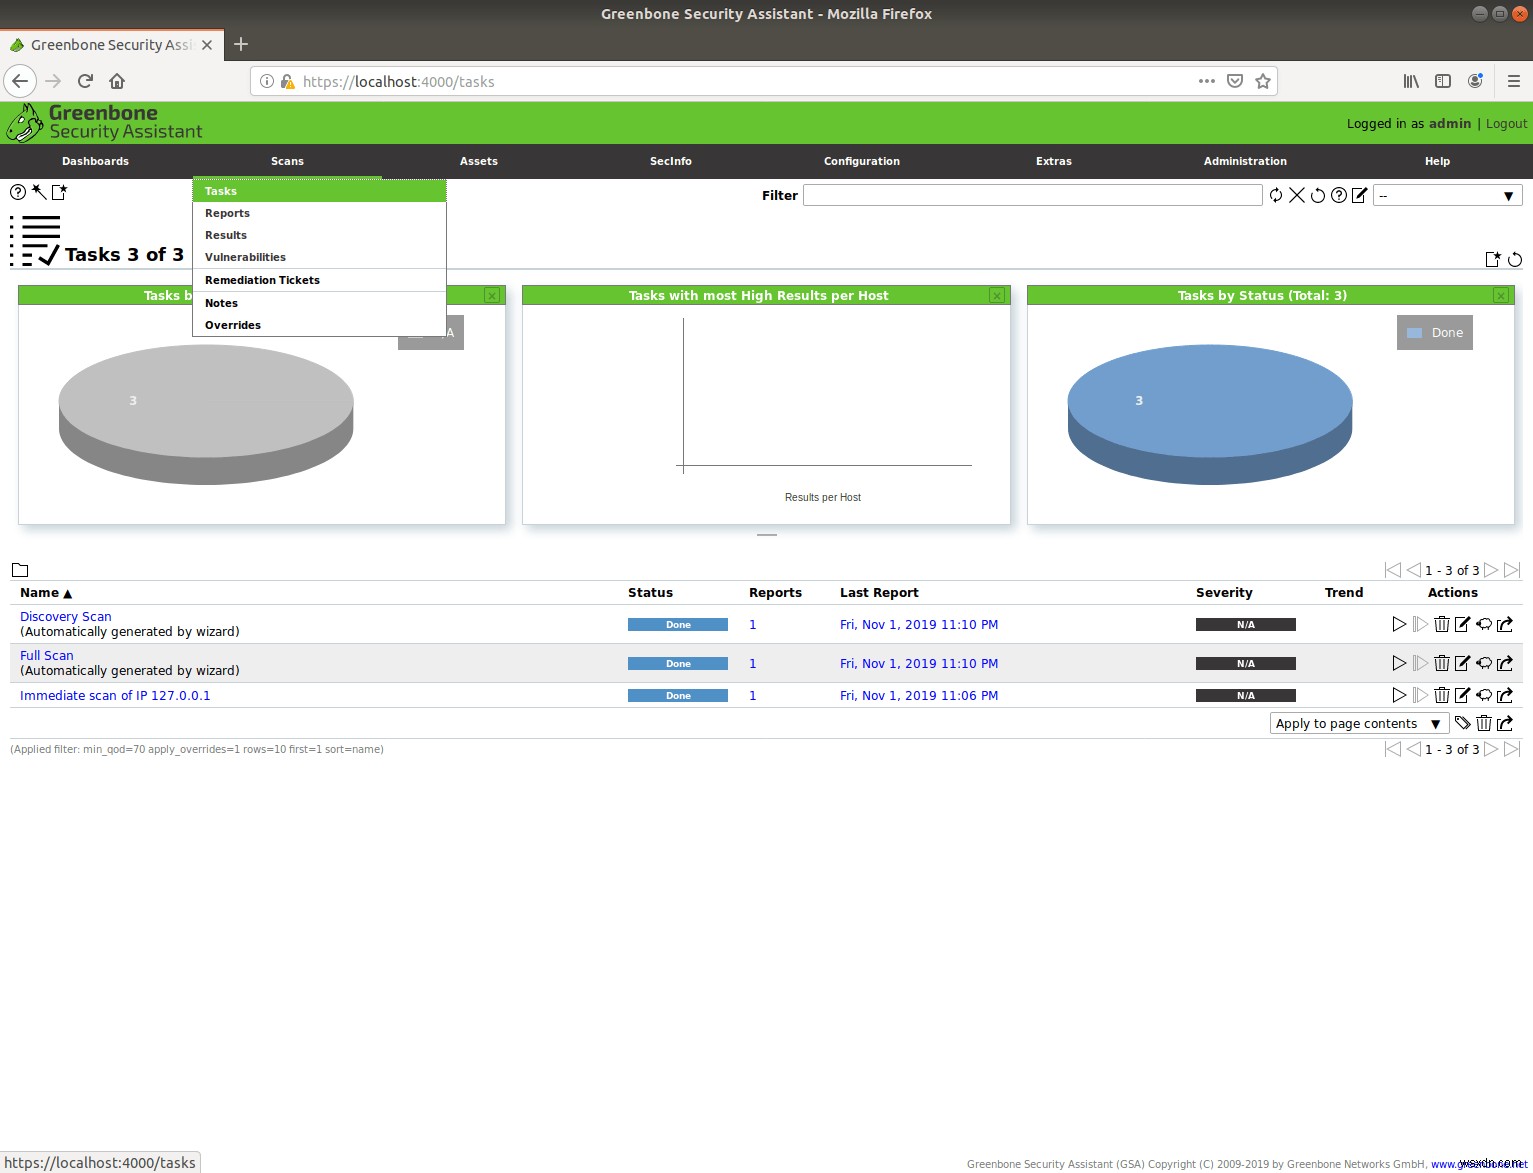
スキャン結果を確認するには、「Scans → Reports」に移動します。今回使用したのは新規構築のテストマシンだったため、検出項目はありませんでした。しかし、社内ネットワークや自宅ネットワーク上の既存マシンに対してスキャンを実行すれば、まったく異なる結果になるはずです。
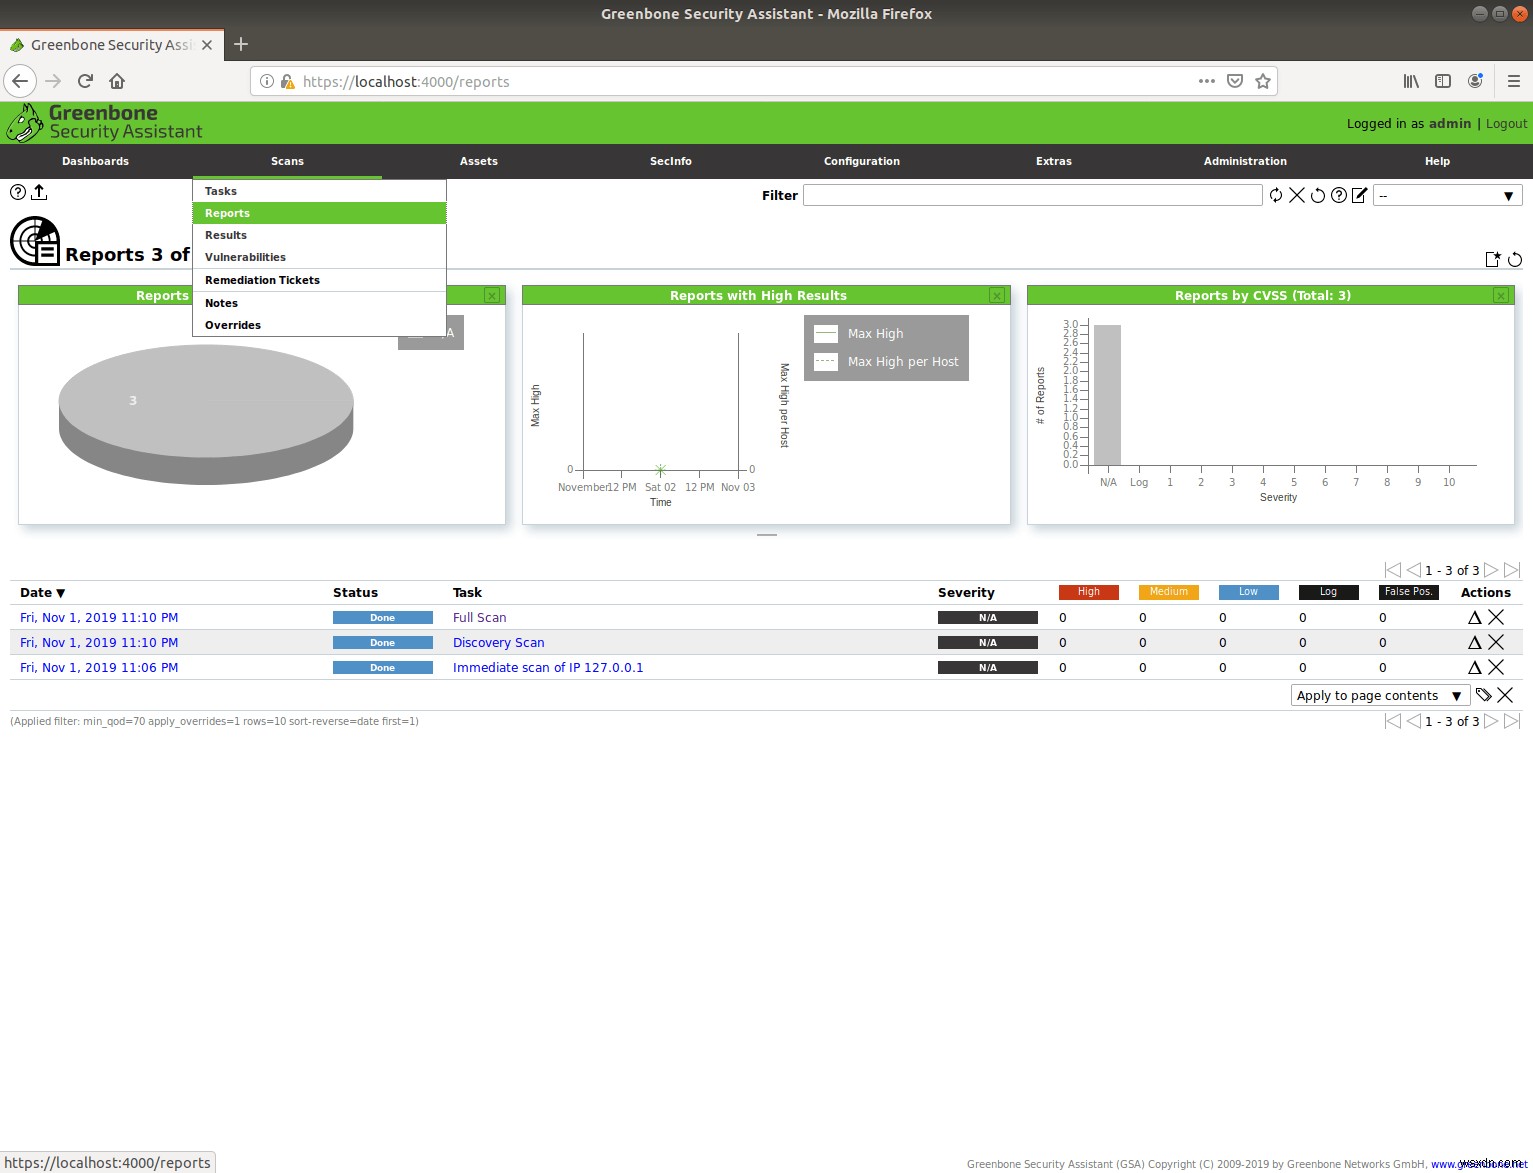
以上で解説は終わりですが、今回紹介した内容は、GVMが持つ脆弱性検出能力のごく一部にすぎません。ぜひさまざまなスキャン設定を試して、これまで気づかなかった潜在的な脆弱性を掘り起こしてみてください。思わぬ発見があることをお約束します。それでは、Happy Scanning!
-
LinuxでFoliate電子書籍リーダーをインストールして使いこなす方法
各プラットフォームやデバイス向けの電子書籍リーダーは数多く存在します。Linuxにも優れたアプリはいくつかありますが、新しいLinux向けeリーダー「Foliate」は一味違います。クリーンでシンプルな設計ながら、タブレット向けトップクラスの電子書籍アプリに期待される強力な機能を多数搭載しています。 Foliateは現在、ソースからビルドするか、Flatpak経由でのみ入手可能ですが、オープンソースであるため、いずれ各ディストリビューションの公式リポジトリにも取り込まれることが期待されます。とはいえ、Flatpakを使えば今でもどのディストリビューションにも簡単にインストールできます。 F
-
Homebrewの使い方:LinuxとWindowsにソフトウェアを簡単インストールする方法
長年にわたり、HomebrewはMacユーザーにとって欠かせない便利なツールであり続けてきましたが、その対象はMacユーザーだけに限られていました。このアプリはLinuxスタイルのパッケージ管理を実現し、コマンドラインユーティリティを手軽にインストールできるようにするものです。しかし、バージョン2.0.0以降、HomebrewはもはやMac専用ではなくなりました。 現在、HomebrewはLinuxユーザー向けにも提供されており、WindowsユーザーもWSL(Windows Subsystem for Linux)を通じて利用できます。ただし、1つだけ重要な違いがあります。それは「名前」で