
Kali Linuxのインストールと初期設定を徹底解説!PC・仮想マシン両対応の手順ガイド
サイバーセキュリティのキャリアを目指したい方も、Linuxやコンピュータについて深く学びたい方も、Kali Linuxは最適な選択肢となるLinuxディストリビューションです。無料で利用でき、信頼性の高いサイバーセキュリティ企業「Offensive Security」が提供しており、セキュリティ調査に必要なツールの大半があらかじめ搭載されています。この記事では、Kali Linuxのインストール方法と基本的な使い方を詳しく解説します。
Kali Linuxは、Raspberry PiなどのARMデバイス、VMwareやVirtualBoxといった仮想マシン環境、さらにはノートPCやデスクトップPCのハードウェアに直接インストールすることも可能です。VMware、VirtualBox、Raspberry Pi、あるいはメインOSとしてのインストールでも、手順はほぼ共通しています。
ノートPC・デスクトップPCへのKali Linuxのインストール
ISOファイルとは、インストールDVDに収録されているデータ(ファイルシステムを含む)をそのままコピーしたイメージファイルのことです。つまり、Kali Linuxのインストールディスクの複製を作成した場合、その複製がISOファイルに相当します。
ISOファイルからKali Linuxをインストールする方法は主に2つあります。起動可能なUSBメモリやDVDを作成して実機にインストールする方法と、ISOを使って仮想マシン(VM)を作成する方法です。USB/DVDの作成方法については、ISOイメージファイルの作成・マウント・書き込みに関する記事を参考にしてください。
- Offensive SecurityのKali Linuxダウンロードページにアクセスし、自分に合ったダウンロードを選択します。ここでは「Kali Linux 64-Bit Installer」を使用します。直接ダウンロードでもTorrentリンクでも構いません。
ISOファイルを使って起動可能なUSBドライブまたはDVDを作成するか、VM用のインストールディスクとして使用します。
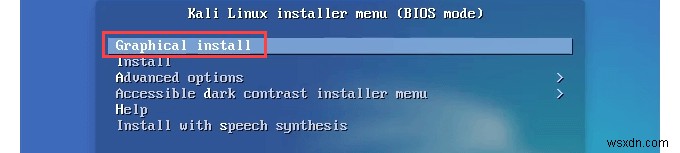
- Kali Linuxをインストールするデバイスを起動します。起動可能なUSBやDVDを作成した場合は、必ず先に挿入しておいてください。しばらくするとKali Linuxインストーラーが表示されます。初めての方は「Graphical install」を選択しましょう。
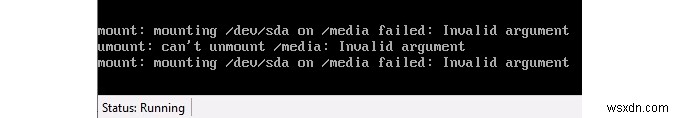
エラーのように見えるメッセージが表示されることがありますが、そのまま続行させてください。
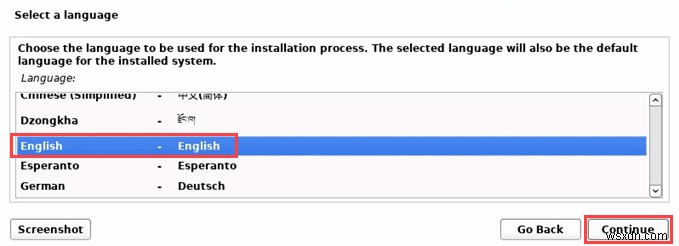
- 言語を選択し、「Continue」をクリックします。
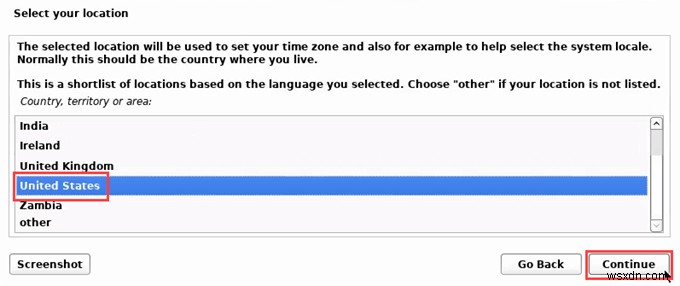
- 所在地を選択します。希望するタイムゾーンがその所在地に含まれていない場合は選ばないように注意してください。たとえばカナダ在住者がアメリカ合衆国を選ぶと、大西洋時間帯(UTC-4)など一部のタイムゾーンを選べなくなります。「Continue」を選択します。
- キーボードで使用するキーマップを選択します。選択肢は非常に豊富に用意されています。
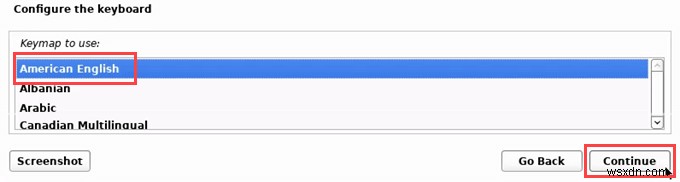
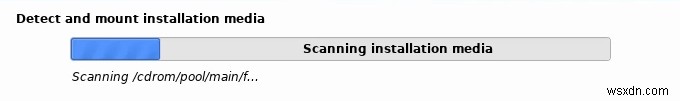
「Continue」を選択すると、ISOが検出されマウントされます。見つかると、いくつかの自動処理が実行されます。
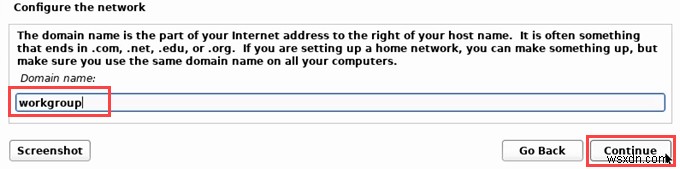
- ネットワーク上でKali Linuxマシンを識別するためのホスト名を設定します。
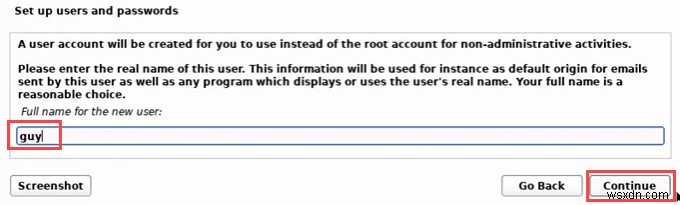
- 次にユーザーとパスワードを設定します。これは管理者ユーザーではなく、通常ユーザー用の設定です。
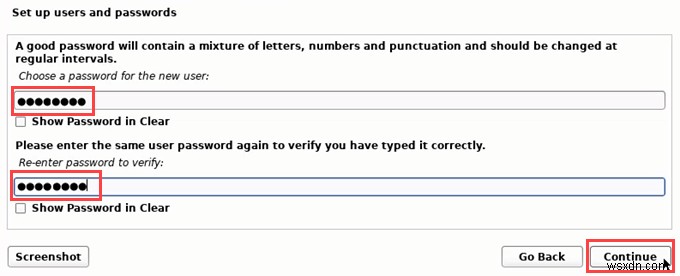
- 安全なパスワードを作成します。
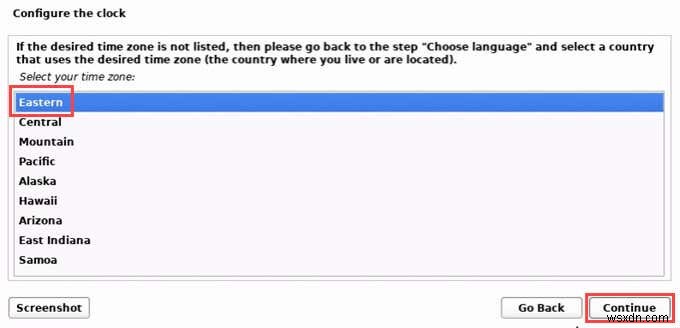
- タイムゾーンを選択します。
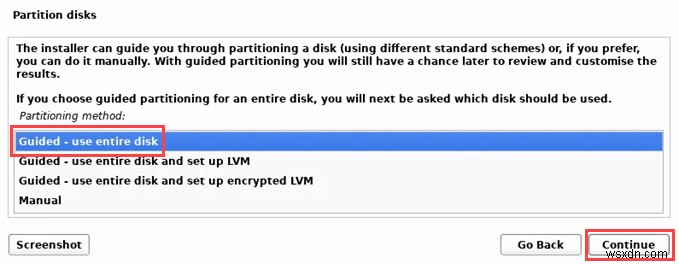
- ここからディスクパーティショニングに進みます。このデバイスをKali Linux専用として使う場合は、「Guided – use entire disk」を選択しましょう。
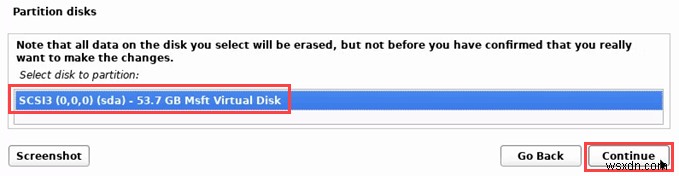
- ディスクは細かくパーティション分割することもできますが、基本インストールでは不要です。
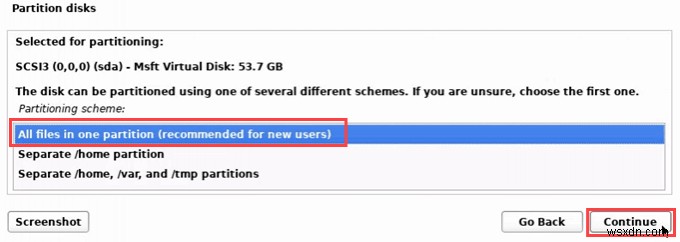
- パーティションタイプを選択します。初心者には「All files in one partition」をおすすめします。
- パーティション分割を行わないため、「Finish partitioning」を選択して変更をディスクに書き込みます。
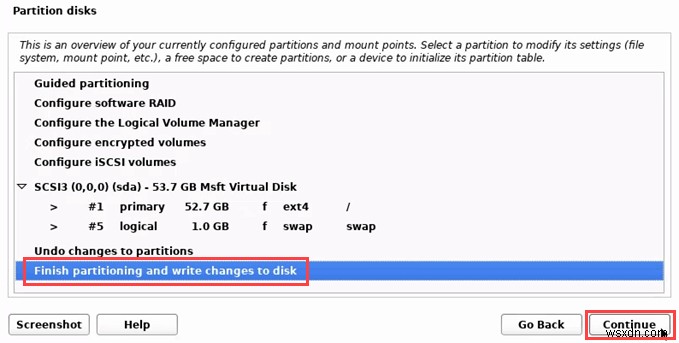
- 確認を求められるので、「Yes」を選んで「Continue」をクリックします。
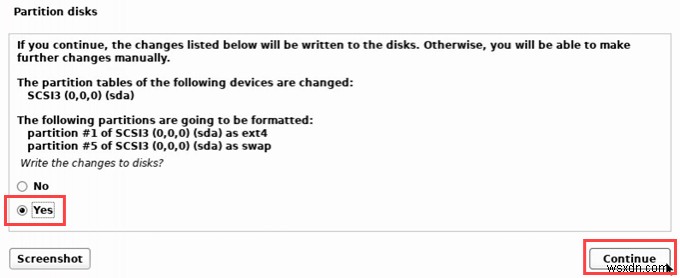
これでKali Linuxのインストールが始まります。
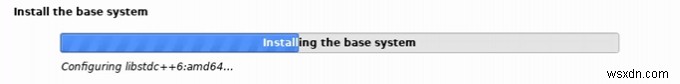
- 次に、インストールするツールを選択できます。迷ったらデフォルトのままにしましょう。学習に最適なツールセットが揃っています。
ツールのインストールが実行されます。
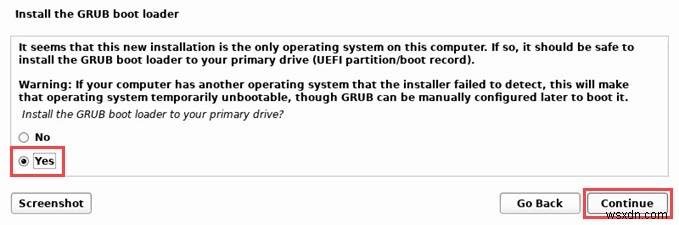
- GRUBブートローダーをインストールするかどうか尋ねられます。「Yes」がデフォルトです。
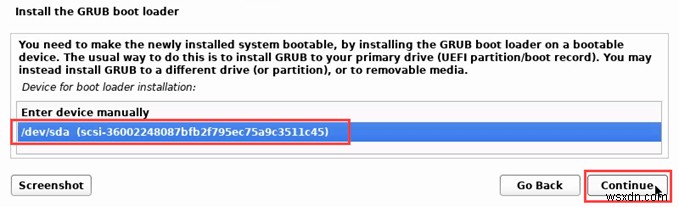
GRUBをインストールするデバイスを尋ねられます。デバイスは1つしかないので、それを選択します。
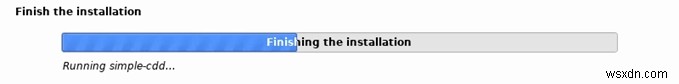
- インストール完了後、USBドライブまたはDVDを必ず取り出します。「Continue」を選択して完了です。
インストールの仕上げが始まります。表現が少し奇妙に感じるかもしれませんが、問題ありません。
黒い背景に白いテキストが流れることがあります。そのままお待ちください。
Kali Linuxが起動し、「Kali GNU/Linux」または「Advanced options for Kali GNU/Linux」の選択肢が表示されます。前者がデフォルトで、何も選択しなければ自動的にそちらが起動します。
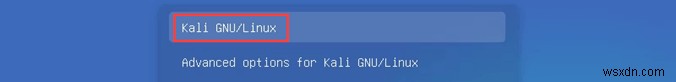
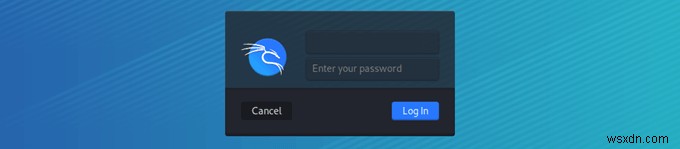
- Kali Linuxにログインして、自由に使いこなしましょう。
仮想マシンへのKali Linuxのインストール
カスタムVMイメージを使うのが、Kali Linux仮想マシンを最速で構築する方法です。Offensive SecurityはVirtualBoxおよびVMware用のイメージを提供しています。ここではVirtualBoxを使用し、すでにVirtualBoxがインストールされているものとして説明します。
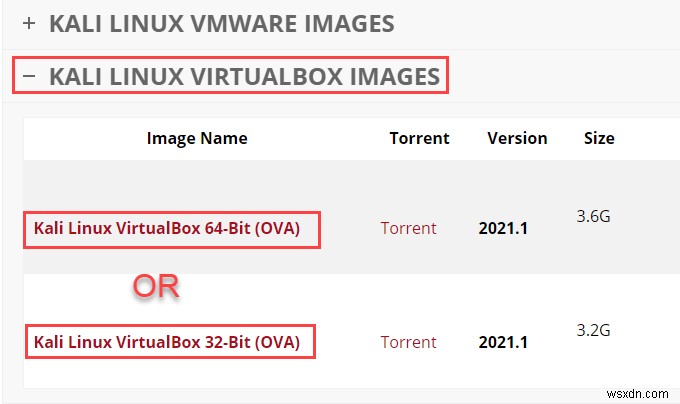
事前にOffensive SecurityのサイトからKali Linuxイメージをダウンロードしておきましょう。なお、すべてのイメージにはユーザー名「kali」、パスワード「kali」が設定済みです。初回ログイン時に必ず変更してください。
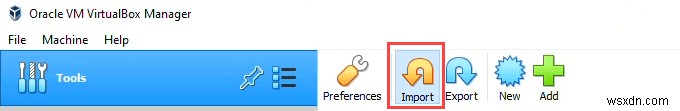
- Oracle VM VirtualBox Managerで「Import」を選択します。
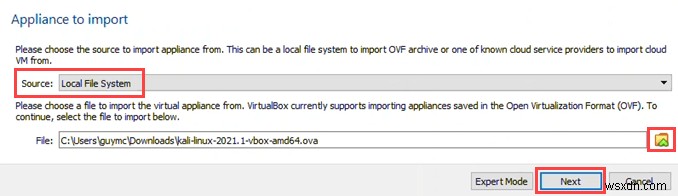
- 「Source」はデフォルトで「Local File System」になっています。そのままにして、黄色いフォルダアイコンを選択し、ダウンロードしたイメージを指定します。次に「Next」を選択します。
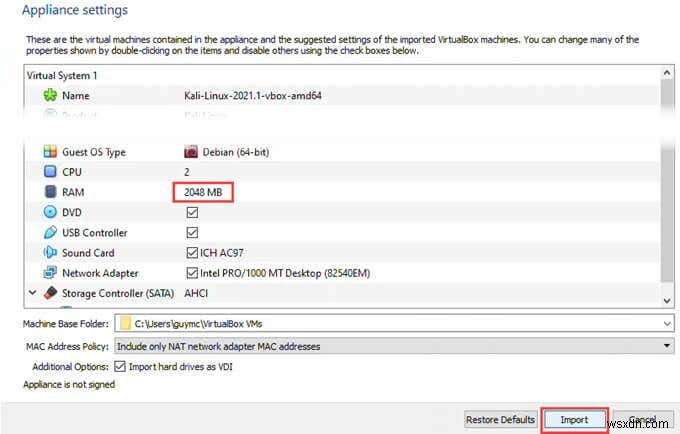
- デフォルトの「Appliance settings」でも一応動作しますが、可能であればRAMとCPUの割り当てを増やしておきましょう。「Import」を選択します。
- 「Software License Agreement」を読んだら、「Agree」を選択して続行します。
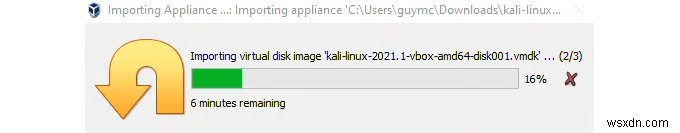
インポートが開始されます。10分以内に完了することもあります。
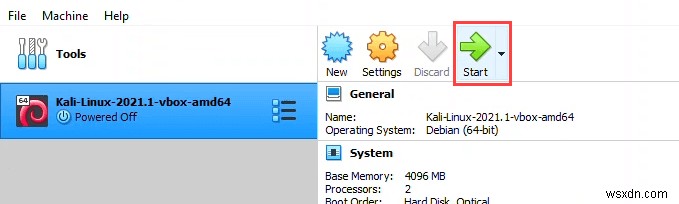
- インポートが完了すると、VirtualBoxにKali Linuxが表示されます。選択して「Start」をクリックします。
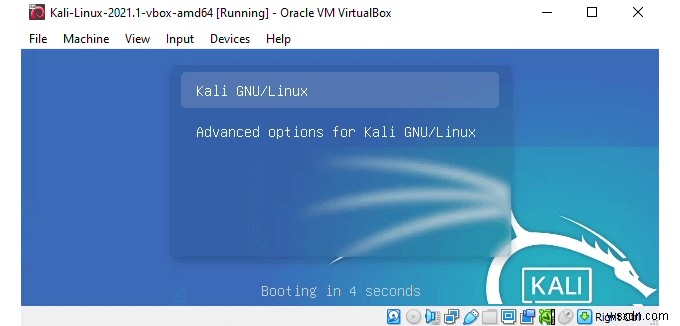
- 一瞬だけ「Kali GNU/Linux」または「Advanced options for Kali GNU/Linux」の起動オプションが表示されます。デフォルトは最初のオプションです。
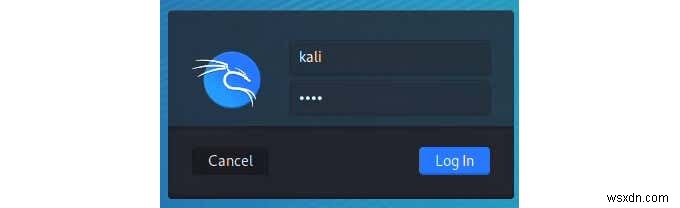
ユーザー名「kali」、パスワード「kali」で新しいKali Linux VMにログインします。ログイン後すぐに認証情報を変更することを忘れないでください。
Kali Linuxでできること
Kaliは本質的には普通のLinuxに、多数のセキュリティツールをプリインストールしてすぐ使えるようにしたディストリビューションです。追加のツールも簡単に導入できます。無料でフル機能のものもあれば、全機能の利用には有料アップグレードが必要なものもあります。いずれもセキュリティ研究において重要な役割を果たします。「Applications」メニューを見ると、ツールが機能別にグループ化されているのがわかります。
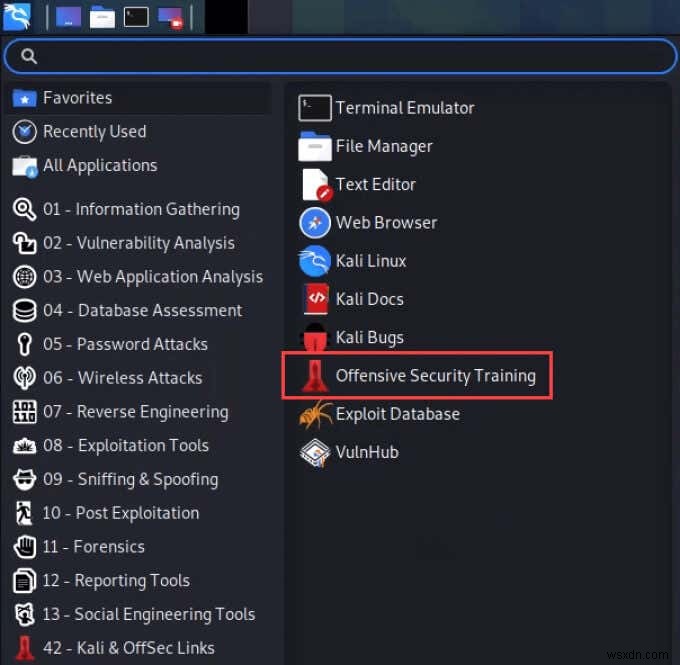
また、Offensive Securityのトレーニングへのリンクも用意されています。これらは遊び道具ではなく本格的なツールであり、真剣な学習が必要です。ここでは、Kali Linuxで特に人気の高いツールをいくつか紹介します。
Wireshark
IT業界で働きたいなら、Wiresharkの使い方をぜひ学びましょう。最も有名なネットワークアナライザーであり、ネットワーク上で何が起きているのかを可視化できます。Wiresharkを扱えることは履歴書上でも大きなアピールポイントになります。
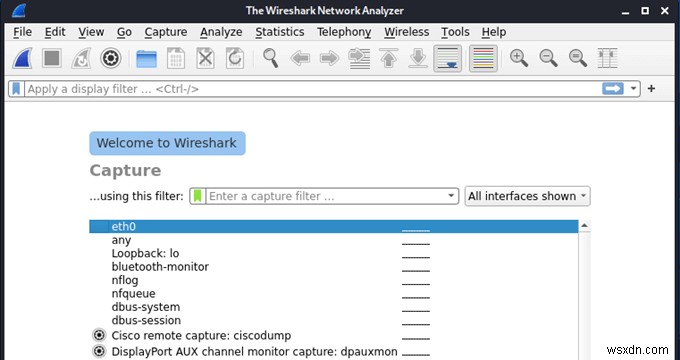
パケットをキャプチャして内容を分析することで、ネットワークの仕組みや、ユーザー名・パスワードなどネットワーク上を流れるデータの実態を把握できます。Wiresharkには充実した内蔵ドキュメントがあり、コミュニティも大きく情報交換もしやすい環境です。
Aircrack-ng
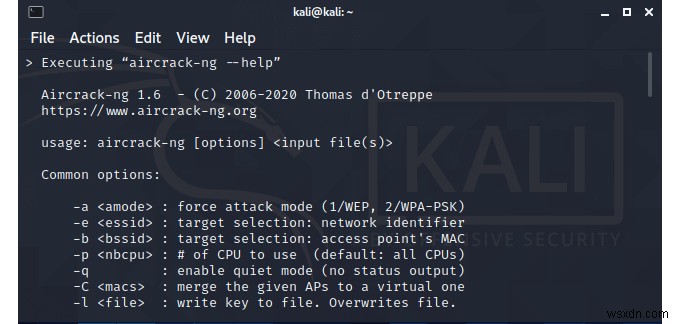
名前の通り、Aircrack-ngは空中を飛び交うWi-Fiデータを収集し、送信されているセキュリティキーの解析を支援するツールです。建物の中に入らずとも、ネットワークへの侵入テストを実施できるようになります。
Metasploit
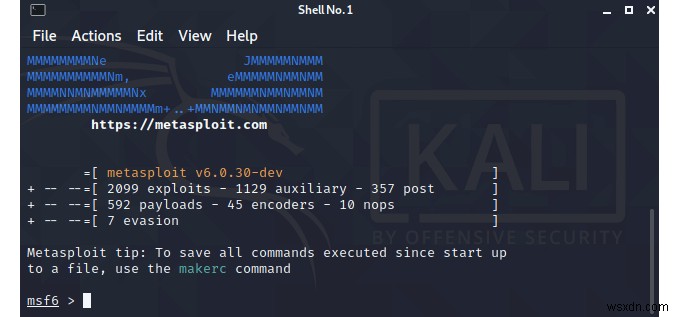
Metasploitは単一のツールではなく、脆弱性の発見と検証を支援するフレームワーク兼プラットフォームです。デバイスの発見、証拠の収集、アクセス権の取得、システムの制御まで幅広く行えます。無料版はペネトレーションテストの初心者にとって十分な機能を備えていますが、プロフェッショナルとして活動するならアップグレードを検討しましょう。ペネトレーションテスターはMetasploitに大きく依存しています。
Burp Suite
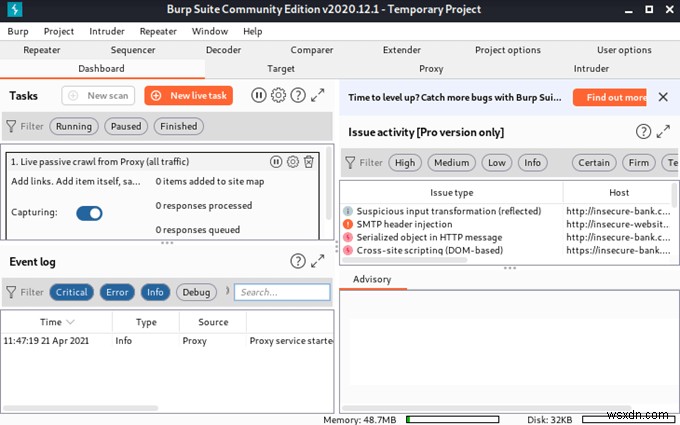
長年にわたり愛用されてきた定番ツールで、それには理由があります。Webアプリケーションのセキュリティテストにおける第一選択ツールだからです。Webアプリを開発するならBurp Suiteを習得し、完成品の堅牢性を確認するために活用しましょう。
John the Ripper
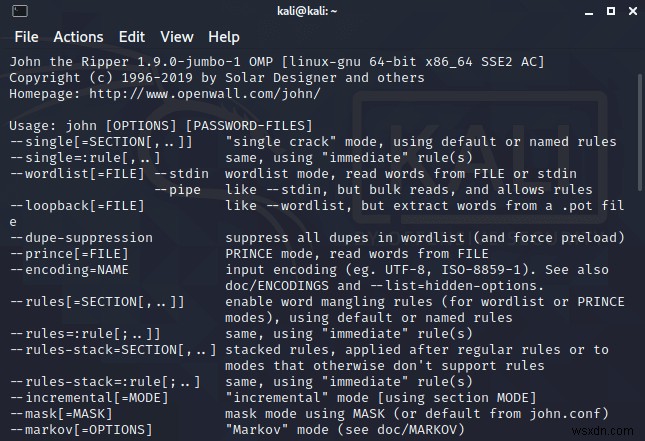
パスワードクラッキングは、多くの人がKali Linuxに興味を持つきっかけとなる分野です。John the Ripperを使えば、実際に使われているパスワードの強度をテストし、より安全なパスワード設定を促すことができます。
また、Excelファイルなどで忘れてしまったパスワードの復元にも活用できます。システムが保存しているハッシュ化されたパスワードを解読することで実現しており、コンピュータフォレンジックやセキュリティ専門家にとっていかに価値が高いかがわかるでしょう。
あなたはKali Linuxで何をしますか?
ネットワークの防御、ペネトレーションテスト、ホワイトハットハッキング、コンピュータフォレンジック、セキュリティ専門家へのキャリア――目的が何であれ、Kali Linuxはまさに究極のマルチツールです。費用は一切かからず、数分で稼働状態にできます。さて、あなたはKali Linuxで何に挑戦しますか?
-
LinuxにKodiをインストールする方法|Ubuntu・Debian・Fedora・Arch対応ガイド
メディアストリーミングの分野で、Kodiに勝るプレイヤーは存在しません。映画やドラマのボックスセットコレクションからライブTVまで、あらゆるコンテンツを再生できます。初代Xbox向けアプリとして誕生した頃とは別物と言えるほど進化しました。クロスプラットフォーム対応のため、Linux PCへのインストールも難しくありません。一部のLinuxリポジトリにはKodiが標準で含まれていますが、すべてのディストリビューションでそうとは限りません。本記事では、主要なLinuxディストリビューションそれぞれにKodiをインストールする手順を詳しく解説します。UbuntuにKodiをインストールする最近のUb
-
Arch Linuxのインストール方法を徹底解説!初心者向けステップバイステップガイド
UbuntuやLinux Mintとは異なり、Arch Linuxは「ローリングリリース」方式を採用したLinuxディストリビューションです。一度インストールしてしまえば、常に最新バージョンへと自動的にアップデートされ続けます。また、Arch Linuxは必要最小限の構成から始まるディストリビューションのため、システムに何をインストールするかを完全に自分でコントロールできるのも大きな魅力です。さらに、Linuxコミュニティ屈指の充実度を誇る「Arch Wiki」が存在する点も見逃せません。ただし、Arch Linuxで注意すべき点はそのインストールプロセスです。決して心臓の弱い方向けではありま