
Fedora RawhideでLinuxの最先端を行く――導入手順と注意点を徹底解説
オープンソースソフトウェアの世界は、驚異的なスピードで動いています。バグは次々と修正され、新機能が追加され、パフォーマンスも(たいていは)向上していきます。しかし、今使っているLinuxディストリビューションでは、次の安定版リリースまで、そうした改善を試せないことが少なくありません。その待ち時間は半年、あるいはそれ以上に及ぶこともあります。
最新版のソフトウェアを試すために待ち続ける必要はありません。そんなときこそ「Fedora Rawhide」の出番です。
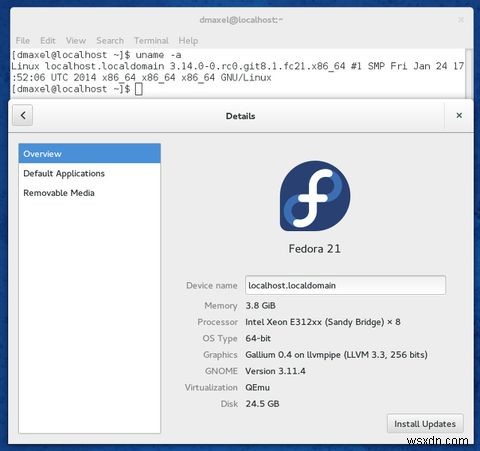
なぜRawhideなのか?
真っ新しいソフトウェアを試すのは、実用的であるだけでなく、純粋に楽しいものです。多くの場合、新機能を求めて新しいソフトウェアを試したくなるでしょう。例えば、お気に入りの動画編集ソフトがついにエフェクトや拡張機能に対応したり、新しいレンダリング技術によって大幅に高速化されたりするかもしれません。普段使っているデスクトップ環境の最新版を試して、何が変わったのかを確かめるのも一興です。カーネルに関しては、システム全体のパフォーマンス向上だけでなく、これまでLinuxでは動かなかったハードウェアへの対応が追加されることもあります。もう少し時間に余裕のあるユーザーなら、バグ報告を目的として新ソフトウェアを試してみるのも良いでしょう。開発者はきっと喜んでくれるはずです。
しかし、本当に最新のソフトウェアを試したいとなると、問題があります。信頼性を重視するほとんどのLinuxディストリビューションは、セキュリティパッチや細かいバグ修正以外の更新を行わず、絶対的な最新版を採用しないのが普通だからです。つまり、安定版リリースのサポート期間中は、新機能やパフォーマンス向上を目にすることはほぼありません。ディストリビューションを次のリリースへアップグレードすれば大きな変化を味わえますが、その後はまた6ヶ月以上、足踏み状態が続きます。
どうしてもすぐに新しいソフトウェアを使いたいなら、ローリングリリース型ディストリビューションという選択肢もあります。これは常に自分自身を更新し続け、従来のような「リリース」を持たない方式で、GentooやArch Linuxが代表例です。
それ以外にも、ディストリビューションの開発ブランチを使う方法があります。これは開発者がテストのために使う、常時更新されるバージョンのことです。中でも筆者が特にお気に入りなのが、コードネーム「Rawhide」と呼ばれるFedoraの開発ブランチです。
注意点
Rawhideに飛び込む前に、いくつか知っておくべきことがあります。Rawhideは開発ブランチであり、極めて実験的な性質を持つため、慎重な扱いが必要です。新しいバージョンのFedoraがリリースされると、Rawhideは実質的に「やり直し」となり、リポジトリ内の全パッケージの開発版を取り込み始めます。この状態はしばらく続き、次期バージョンのFedoraがベータ段階に達する頃になってようやく安定し始めます。
本番環境のサーバーでFedora Rawhideを稼働させることは推奨されません。業務で使う必要のないマシンや、仮想マシンにインストールするとよいでしょう。
既存環境からRawhideへのアップグレード
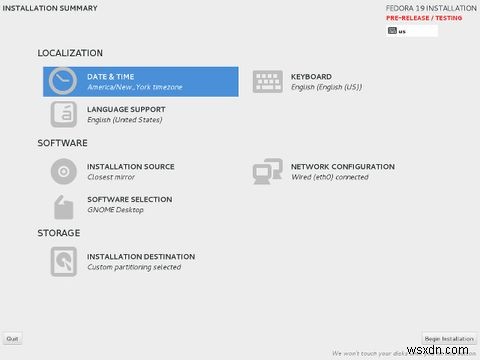
Fedora Rawhideの導入はとても簡単です。既存のFedora環境をRawhideに移行したい場合は、以下のコマンドを順に実行するだけです。
(Rawhideのリポジトリファイルをインストール)sudo yum install fedora-release-rawhide yum-utils
(既存のリポジトリを無効化)sudo yum-config-manager --disable fedora updates updates-testing
(rawhideリポジトリを有効化)sudo yum-config-manager --enable rawhide
(yum自体を最新版へアップグレード)sudo yum update yum
(システム全体をRawhideへ更新)sudo yum --releasever=rawhide distro-sync --nogpgcheck
なお、現在のFedoraではyumの後継であるdnfが標準のパッケージマネージャーとして採用されています。最近のバージョンでは、上記コマンドのyum部分をdnfに置き換えて読み替えてください(例:sudo dnf install fedora-release-rawhide)。
Rawhideを直接インストールする
安定版を先にインストールせず、最初からFedora Rawhideを導入したい場合は、DVDインストーラーをダウンロードする必要があります。インストーラーが追加リポジトリを尋ねてきたときに、Rawhideのリポジトリを指定します。手順は以下の通りです。
- 最新の安定版またはブランチ版のインストールメディア(netinstallまたはDVDイメージ)をダウンロードする
- ローカルメディア(USBメモリ、DVD、CDなど)に書き込む
- メディアから起動し、「インストールソース」の項目で手動でURLを入力する:https://dl.fedoraproject.org/pub/fedora/linux/development/rawhide/x86_64/os/(32ビット環境の場合は「x86_64」の代わりに「i386」を指定)
- あとは通常どおりインストールを完了させる
ただし、安定版のインストーラーが想定していないパッケージの変更があると、この方法はうまく機能しないことがあります。そのため、既存のインストール環境からのアップグレードの方が推奨されます。
お気づきかもしれませんが、Rawhideの実行には潜在的な問題や未完成な部分がつきものです。これはごく正常なことで、すべてのパッケージが最新安定版か開発版のどちらかだからです。不具合が発生する可能性は十分にありますが、その分、最新かつ最高のソフトウェアをいち早く触れるチャンスでもあります!
Rawhideを最新の状態に保つ
Rawhide環境を更新したいときは、sudo yum upgrade --skip-broken を実行するだけです。普段使っているアップデートコマンドに、--skip-brokenフラグを加えたものです。
--skip-brokenフラグは必ず付けるようにしましょう。依存関係の解決エラーが発生する可能性が高いためです。このフラグがあれば、アップグレード中のトラブルを防げるだけでなく、エラーメッセージに毎回阻まれることなく、実際にアップグレードを完遂できます。
特定のパッケージだけRawhide版にする
Fedora Rawhideの素晴らしい点は(Ubuntuなどの他の開発ブランチとは違って)、安定版かRawhideかの二択に迫られないことです。自由に組み合わせられます。最新ハードウェアへの対応のため、利用可能な最新カーネルを使いたい人もいれば、現在抱えている特定の問題を解決できるかもしれないという理由で、Rawhide版のパッケージを使いたい人もいるでしょう(例えば、LibreOfficeが理由もなくクラッシュし続ける場合など)。安定版の環境を維持したまま、必要なパッケージだけをRawhide版に差し替えるのは簡単です。通常のインストール・アップデートのコマンドに、リポジトリファイルを追加した上で、--enablerepo=rawhideフラグを付けて実行するだけです。これでそのパッケージのRawhide版が使えるようになります。
もうひとつ注意すべき点があります。yumは、手動で選んだパッケージについて、再度Rawhideの更新を自動的には確認しません。最初にRawhideリポジトリから更新したときは、そのリポジトリを一時的に有効化しただけだからです。すべてのパッケージを更新すると、安定版カーネルの更新は、あなたがインストールしたRawhide版よりも古いバージョンを提供してきます。更新を確認する際は、改めてリポジトリを一時的に有効化するコマンドを実行する必要があります。Rawhideリポジトリを恒久的に有効化するのは避けましょう。そうするとyumが全パッケージをRawhide版へ更新しようとするからです。恒久設定をするなら、それ相応の明確な理由があり、メリットを享受できると分かっている場合だけにしてください。
まとめ
適切に使えば、Rawhideは最新ソフトウェアを手に入れるための貴重なリソースになります。ただし、実運用のシステムを完全にRawhideで構築するつもりなら、不安定になる可能性が非常に高いことを認識しておきましょう。使用は自己責任で!
更新や追加ソフトウェアを提供する他のリポジトリに興味があるなら、「Fedy」(旧Fedora Utils)もチェックしてみてください。
あなたはFedora Rawhideを使っていますか?それとも、お気に入りのディストリビューション向けに別の類似ツールを使っていますか?役立つTipsやテクニックがあれば、ぜひコメント欄で教えてください!
-
GnuPG(GPG)でLinuxソフトウェアのデジタル署名を検証する方法
インターネットからソフトウェアをダウンロードするとき、開発者が悪意のあるプログラムを配布していないと信頼する必要があります。しかし、それだけでは不十分です。ハッカーの存在も常に意識しなければなりません。攻撃者はWebサイトに侵入し、正規のソフトウェアをバックドア付きのバージョンへ差し替えることで、大きな利益を得られる可能性があります。 例えば、Bitcoinウォレットツールを配布しているサイトを考えてみましょう。攻撃者が正規版を悪意あるものに置き換えることに成功すれば、何万人ものユーザーから金銭を盗み出せるかもしれません。また、オペレーティングシステムもバックドアを仕込む価値のある標的です。
-
Linuxの「at」コマンドでタスクを予約実行する方法|インストールから応用テクニックまで
初めてアクセスの多いサーバーを管理していた頃、ユーザーが誰もいない時間を見計らってサーバーを再起動する必要がありました。観察してみると、そのタイミングは深夜3時頃でした。「こんなに不便なことはない。再起動のためだけに夜中に起きるなんて…」と思ったのですが、5秒後にはすぐに気づきました。「これはLinuxだ。こんな単純な作業なら簡単に自動化できるはずだ」と。こうしてatコマンドとの出会いが訪れたのです。 atは非常に使いやすいユーティリティです。日付と時刻をコマンドライン引数として渡し、その後に実行したいコマンドを1つ以上入力するだけです。 サーバー環境では、無人での操作が必要になる場面が多い