
不審なWindowsの挙動を見抜く!Sysinternalsのおすすめツール5選
マルウェアと聞くと、画面いっぱいに広がるランサムウェアの警告や、突然のブルースクリーンといった劇的な場面を思い浮かべがちです。しかし現実に最も危険なのは、もっと「幽霊」のような存在です。CPUをこっそり消費して仮想通貨をマイニングする怪しいプロセス、見たこともないIPアドレスへ勝手に通信する「便利な」小さなアプリ、再起動するたびに復活するしつこいスクリプト——そんなものです。
こうした振る舞いを暴くには、標準のWindowsタスクマネージャーではほとんど不十分です。何かおかしいと感じたとき、あるいはシステム全体の健康状態を点検したいときには、筆者が頼りにするのが「Windows Sysinternals Suite」です。現在MicrosoftのCTO(最高技術責任者)兼Azure Technical Fellowを務めるMark Russinovich氏が開発したこのツール群は、ディープなシステム調査におけるゴールドスタンダードとして広く認められています。軽量でポータブル、そして精確です。
本記事では、筆者が実際にシステム上の異変を追跡するために使っている5つのSysinternalsツールを紹介します。
Sysinternals Suite の基本情報
対応OS: Windows
開発元: Mark Russinovich(Microsoft)
価格: 無料
プロセス、セキュリティ、システムパフォーマンスを監視するための高度なツールを多数収録。Sysinternals Suiteを使えば、プロのようにWindowsの調査とトラブルシューティングを行えます。
1. Process Explorer
タスクマネージャーの賢くて怖い兄貴分
タスクマネージャーが鈍なバターナイフだとすれば、Process Explorerはメスです。システムの動きが重くなったり挙動がおかしくなったりしたとき、筆者が真っ先に開くのがこのツールです。一見するとタスクマネージャーに似ていますが、掘り下げてみるとその情報量は次元違い。実行中プロセスの「家系図」をここまで見事に可視化できるツールは他にありません。
特に頼りになるのが、プロセスの「なりすまし」検出です。マルウェアはsvchost.exeやchrome.exeといった地味で信頼できそうな名前に扮装し、重要なWindowsプロセスに紛れてウイルスを隠そうとします。しかしProcess Explorerはその手には乗りません。「どのプロセスが何を生み出したのか」という親子関係まで表示してくれるのです。もしservices.exeではなくexplorer.exeからsvchost.exeが起動していたら、即座に警戒が必要。それはほぼ決定的な不正の兆候です。
筆者のお気に入り機能は、組み込みのVirusTotalチェックです。当て推量は不要です。Optionsメニューで切り替えるだけで、実行中のすべての実行ファイルのハッシュをVirusTotalと照合し、検出スコアをプロセス一覧に直接表示してくれます。数十社中0検出なら安心できますし、それ以外の結果は即座に「これは何をしているんだ?」リストの最上位に跳ね上がります。
2. TCPView
PCが密かに誰と通信しているのかを見破る
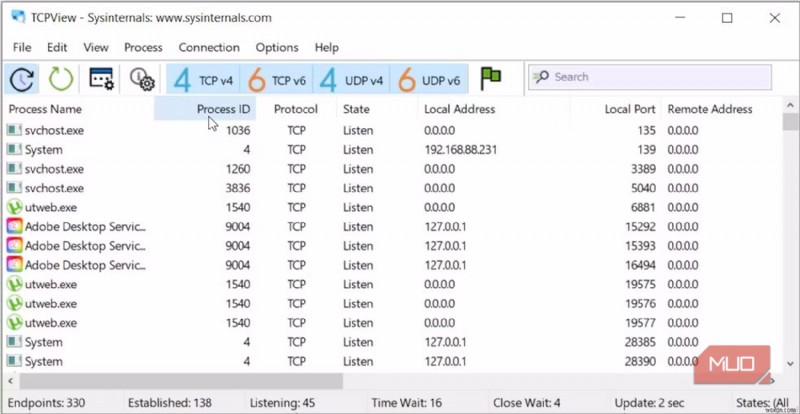
昨今のマルウェアは、インターネット接続なしにはほぼ無力です。命令を待ち受けるRAT(リモートアクセス型トロイの木馬)であれ、パスワードを外部へ送信するキーロガーであれ、どこかの時点で必ず「本家」と通信しなければなりません。だからこそ、そうした裏のやり取りを現行犯で押さえるために筆者が取り出すのがTCPViewです。
netstatコマンドのような文字の壁とは異なり、TCPViewはリアルタイムで更新される整然としたリスト形式で情報を提示してくれます。接続が生まれたり切れたりする様子を目で追うことさえ可能です。チェックすべきは、もともとネットワーク接続をする理由がないはずのプログラムです。メモ帳や電卓が謎のIPアドレスに対して「Established(確立済み)」状態になっていたら、直感で「何かがおかしい」と判断してよいサインです。
筆者の定番手順は、まずState列でソートしてアクティブな接続を上部に集めること。これが開いているTCP/IPポートを確認する最速の方法です。その後、普段使わないポートでの通信や、まともな名前・アイコンすら表示しないプロセスがないかをスキャンします。右クリックからWhois検索を実行すればIPアドレスの所有者を特定できます。もし自分が関わったことのない地域にある海外のクラウドサーバーを指していたら、迷う必要はありません。すぐに接続を切断しましょう。
3. Autoruns
起動シーケンスに潜む幽霊を退治する
マルウェアにとって「永続化(Persistence)」は最大の関心事です。攻撃者は、ユーザーが遅かれ早かれ再起動することを承知の上で、スタートアップの場所にスクリプトや実行ファイルを仕掛け、システム起動の瞬間に自らのコードが復活するよう仕込みます。Windowsにはこうした侵入経路が何十もあり、タスクマネージャーの「スタートアップ」タブで確認できるのはごく一部にすぎません。
関連記事:Windowsの起動を遅くしている犯人を特定できる無料ツール——起動時間を引きずり回す原因を容赦なく暴く
そこで頼りになるのがAutorunsです。良い意味で「詮索好き」なこのツールは、レジストリ、タスクスケジューラ、WMI、さらにはWindowsにそんな場所があることすら知らなかった隅々まで掃討してくれます。リストが表示されたら、まずピンク色で強調された項目に注目してください。ピンク色はコードが未署名であることを示す危険信号です。健全なシステムでは、無効化しても安全なスタートアップ項目の大半は、MicrosoftやAdobe、Googleといった有名ベンダーによってデジタル署名されているはずです。
ノイズに埋もれないよう、筆者は常にフィルターを活用します。Options → Scan OptionsでVerify Code Signaturesを有効にし、さらにMicrosoftのエントリを非表示にします。これにより数千件の正規Windowsコンポーネントが除外され、サードパーティ製ソフトだけの簡潔なリストが残ります。もしピンク色の未署名エントリが、AppData\Local\Tempなどの一時フォルダ内のファイルを指していたら、それはほぼ間違いなく永続化を狙うマルウェアの強力な兆候です。
4. Process Monitor(ProcMon)
膨大なログの滝から「針」を見つけ出す
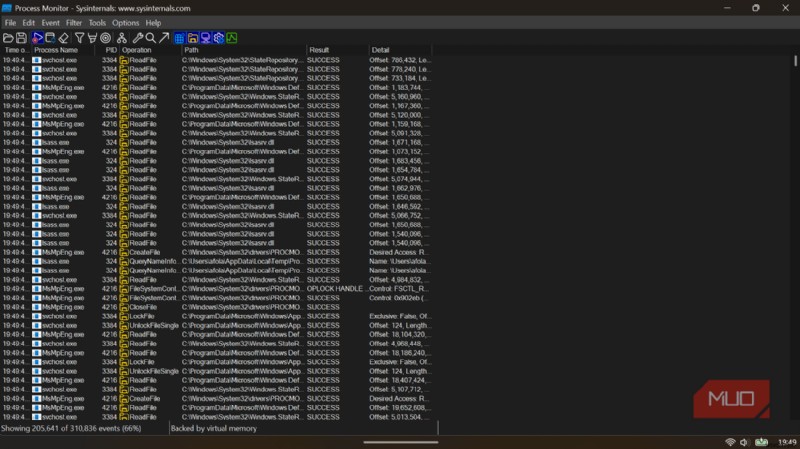
何度削除しても復活する、本当にステルス性の高い感染に遭遇したときは、もう丁寧に構えている場合ではありません。筆者が手を伸ばすのはProcess Monitorです。これはいわば重砲です。ファイルシステム、レジストリ、実行中プロセスのリアルタイムな活動を記録し、システムが内部で実際に何をしているのかを極めて細かい粒度で見せてくれます。
ただし注意点もあります。ProcMonは非常に大量のイベントを出力するのです。数秒で数十万件のイベントが記録されるレベルです。そのため日常的に眺め回す用途ではなく、「この怪しいレジストリキーを削除するたびに、どのファイルが再生成しているのか?」といった極めて具体的な疑問に答えるために使います。
筆者の「暗殺者」ルーチンは、ツール起動直後にキャプチャを一時停止(Ctrl + E)して初期データの洪水を止めるところから始まります。次にツールバーのターゲットアイコンを選び、疑わしいウィンドウやエラーメッセージの上にドラッグします。Process Monitorは自動的にイベントログをフィルタリングし、そのプロセスに関連する活動だけを表示します。あとは、どのファイルにアクセスしているのか、設定データをどこに隠そうとしているのかを正確にトレースできます。
5. Sysmon(System Monitor)
真夜中のマルウェアへの遡及的な「正義」
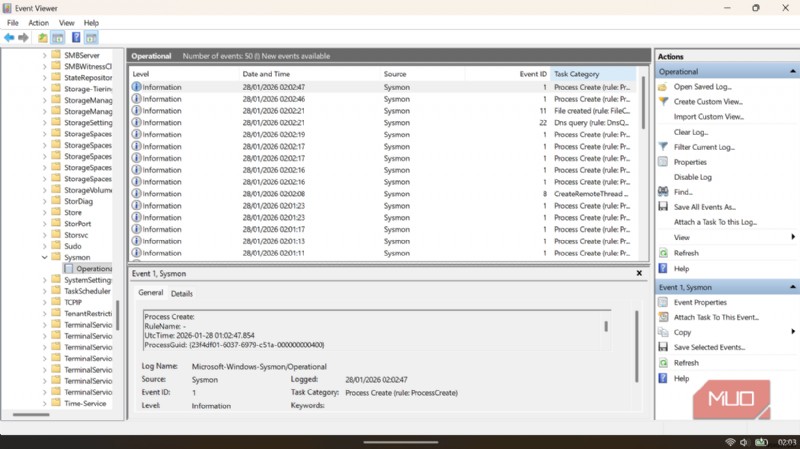
ここまで紹介した4つのツールは「現行犯逮捕」に優れていますが、ユーザーが見ていないときだけ起こる事象についてはどうでしょうか。多くのマルウェアは状況に敏感で、ユーザーの操作を検知した瞬間に沈黙するよう設計されています。
そこで真価を発揮するのがSysmonです。バックグラウンドで常駐し、検知したすべての出来事をWindowsイベントログに書き込みます。長期的に監視したいマシンには、筆者もこれを導入しています。Windows標準の監査機能と比較して、Sysmonは驚くほど詳細です。読み込まれたすべてのプログラムのハッシュ、発生したすべてのネットワーク接続、生成されたすべてのプロセスを記録します。
特に頼りになるのが、プロセス作成を記録するEvent ID 1です。これは一種のデジタル足跡となります。朝起きたらデスクトップに謎のファイルが置かれていた——そんなケースでも、夜の出来事を巻き戻し、何がそのファイルを作成したのか、いつ発生したのか、どんなコマンドラインが使われたのかを正確に突き止められます。
推測をやめて、狩りを始めよう
この5つのSysinternalsツールを活用することで、Windows PCのセキュリティについて格段に主導権を握れるようになります。標準的なウイルス対策ソフトが見逃しがちな問題の発見と対処にも役立つはずです。何より嬉しいのは、これらのユーティリティがすべて無料かつポータブルな点です。任意のWindowsマシンで実行でき、Microsoftも最新OSバージョンへの対応を継続的に更新しています。技術に関心のある方や好奇心旺盛なユーザーは、ぜひ一度試してみてください。不審な挙動を早期に発見できる能力が高まるだけでなく、Windowsの内部動作についても深く学べます。
筆者の経験上、PCに「何かおかしい」という感覚があるとき、Sysinternalsツールによる少しの自主調査が、システムを清潔に保ち、不安を取り除く大きな助けになります。それでは、よいハンティングを!
著者プロフィール
Oluwademiladeは5年以上の執筆経験を持つテックライター兼愛好家です。2022年にMUOチームに加わり、コンシューマーテック、iOS、Android、人工知能、ハードウェア、ソフトウェア、サイバーセキュリティなど幅広い分野を担当しています。ナイジェリアのイバダン大学医学部を卒業し、2020年には国連関連の学生組織から「Global Action Ambassador」の称号を授与されました。余暇には新しいAIアプリのテスト、家族や友人のテック問題のトラブルシューティング、新しいプログラミング言語の学習、そして可能な限りの旅行を楽しんでいます。
-
Windows 10で「静かな時間(Quiet Hours)」を設定・構成する方法
Windows 10では、Microsoftが通知システムを統一し、各アプリがバラバラの方法で通知を表示する代わりに、アクションセンターを通じて通知を一元的に管理できるようになりました。たとえば、Windows Updateの適用、週次ウイルススキャンの結果、SkypeやWhatsAppのメッセージ受信などがあった際には、画面右下から小さな四角形のポップアップが数秒間スライドインで現れ、その後アクションセンターに格納されます。この形式の通知は一般的に「トースト通知」と呼ばれています。通知センターからは、確認し終えた通知をまとめて簡単に消去することもできます。とても便利な機能ですが、仕事中など、
-
Windows 11/10でフォルダオプションへのアクセスを有効・無効にする2つの方法
Windows 11/10では、フォルダオプション(エクスプローラーオプション)へのアクセスを有効または無効にできます。フォルダオプションでは、フォルダー表示のリセット、すべてのドライブの表示・非表示、ドライブ文字の表示設定、隠しファイルや隠しフォルダーの表示、メニューの表示切り替えなど、さまざまな設定を行えます。通常は検索ボックスやエクスプローラーのメニューから簡単に開けますが、共有PCなどで他の人に勝手に設定を変更されたくない場合は、フォルダオプションへのアクセスを無効にしておくと安心です。もちろん、必要になったらいつでも再度有効化できます。フォルダオプションへのアクセスを制御する2つの方