
Microsoftが巨大ボットネット「Necurs」を壊滅へ導く――900万台のPCを操ったハッカーネットワークの解体作戦
Microsoftと世界35か国のパートナーが手を組み、大規模なサイバー犯罪組織の解体に成功しました。
インターネットは何百万台ものコンピューターをつなぎ、私たちの生活を大きく便利にしてくれます。しかし一方で、その利便性を悪用する犯罪活動も後を絶ちません。
その代表例が「ボットネット」です。これは、マルウェア(悪意あるソフトウェア)に感染したコンピューター同士がつながったネットワークで、他のマシンへ感染を広げる能力を持ちます。一度感染すると、サイバー犯罪者は遠隔操作でそのマシンを支配し、さらなる感染拡大を図ります。
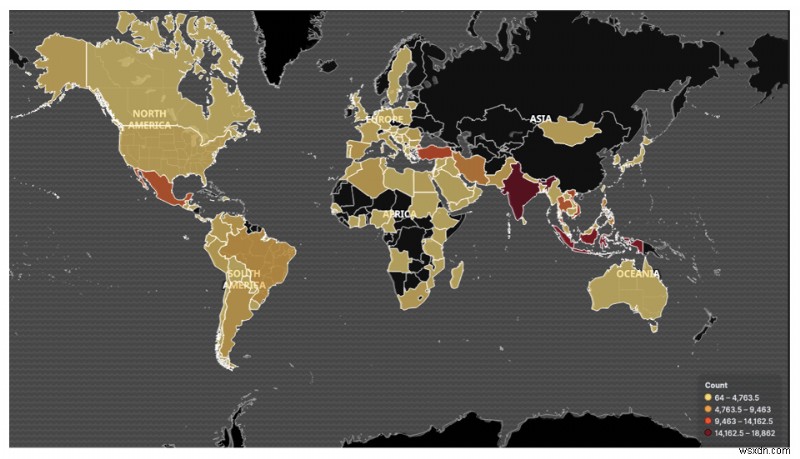
中でも最も危険とされていたのが「Necurs(ネクルス)」です。スパムメールの生態系において最大級の規模を誇るボットネットで、世界中のあらゆる国に被害者を抱えていました。
この脅威を受け、MicrosoftとそのパートナーたちはNecursの解体(テイクダウン)を実施。ハッカーとの闘いにおける世界最大級のブレークスルーとなりました。
Necursボットネットとは
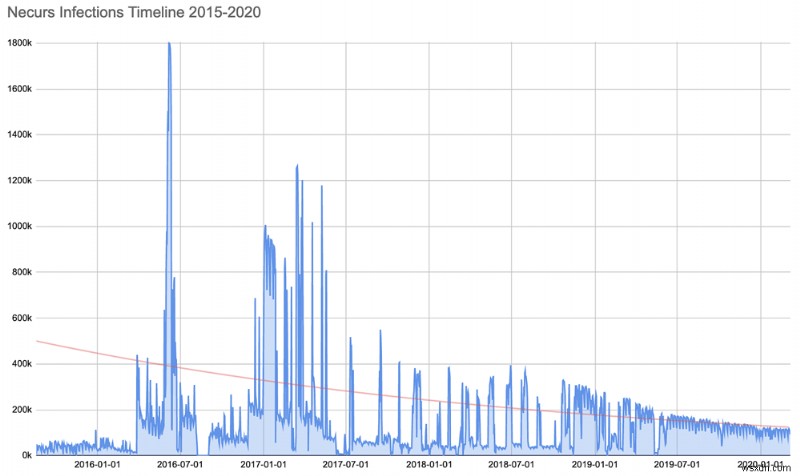
2012年に初めて検出されたNecursは、2016年から2019年の間にメール経由で拡散したマルウェアの約90%に関与していたと考えられています。ロシアから運営されており、「GameOver」「Trickbot」、そして主に「Locky」ランサムウェアなどの配布源として知られていました。
Necursはスパムボットとして機能し、メール添付ファイルやアドウェアを通じて拡散します。システムに侵入すると、カーネルモードのルートキットを使って自身を隠蔽し、Windowsファイアウォールなどのセキュリティ機能を無効化します。さらに、多くのボットネットと異なりモジュール構造を採用していたため、運営者は時間の経過とともに攻撃手法を自由に変更できました。
Microsoftらは何を目指したのか
OS大手のMicrosoftは、世界35か国のパートナー――Webサービス事業者、当局、CERT(コンピューター緊急対応チーム)、サイバーセキュリティ企業など――と連携し、法的・技術的な両面からNecursのテイクダウンを調整しました。
法的措置としては、米連邦地方裁判所からNecursインフラの掌握許可を取得しました。Microsoftの予測では、このインフラは今後25か月以内に600万以上の一意なドメインへ感染を広げ得るものでした。
さらに、Web監視サービスBitSightやインターネットサービスプロバイダー(ISP)、コンピューター緊急対応チームとも協力して妨害工作を実行。これらすべては、8年にわたるNecurs追跡活動の積み重ねによる成果です。
58日間の調査で、MicrosoftはNecursに感染した1台のシステムが、4,060万人以上の潜在的被害者に対して合計380万通のスパムメールを送信できることを確認しました。この数字からも、このボットネットの解体がいかに急務であったかがわかります。
テイクダウンを実現するため、MicrosoftはNecursが新ドメインを登録して攻撃を実行する際に使用していた「ドメイン生成アルゴリズム(DGA)」技術の解読に成功しました。
DGA(ドメイン生成アルゴリズム)とは?
DGAはまさに諸刃の剣のような技術です。一定間隔でドメイン名をランダムに生成することで、マルウェア作者はC&Cサーバー(命令伝達サーバー)の場所を際限なく切り替え、感染マシンとの途切れない通信を維持できます。
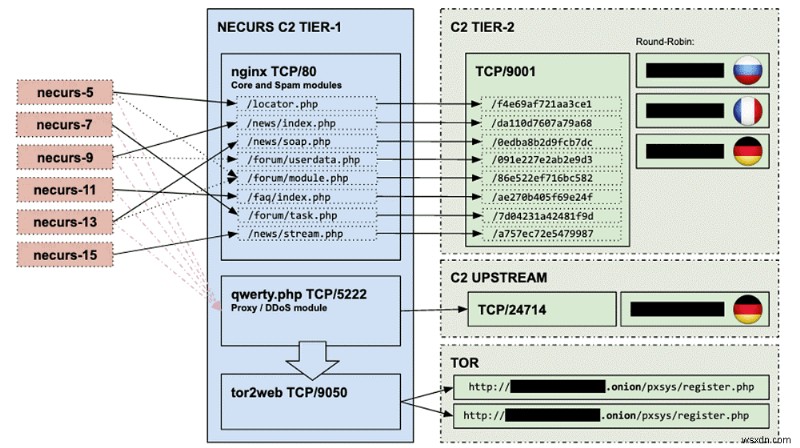
Microsoftは予測されたドメイン名を世界各国のレジストリに報告し、Necursインフラの一部として登録される前にブロックさせました。
Necursのネットワークはどれほど巨大だったのか
900万台を超えるコンピューターで構成されたこのボットネットは、偽医薬品詐欺、株詐欺、ロシア人出会い系詐欺など、多様なスパム攻撃を実行できました。さらにDDoS攻撃にも対応しており、その高度な機能により、組織に設置されたセキュリティ対策すら回避できたのです。
攻撃者たちはこのボットネットワークを利用し、「GameOver Zeus」「Dridex」「Locky」「Trickbot」といったマルウェアの配布、スパムメール送信、不正マイニング(クリプトマイニング)、個人情報窃取、ロマンス詐欺、金融詐欺などを行っていました。
Necursは死んだのか?それとも後継が現れるのか?
確かにMicrosoftは、スパムフィルターを回避して悪意あるメールを送信していたNecursを無力化しました。しかし、それですべての標的型攻撃が消えるわけではありません。現在、サイバー犯罪者の間では「Emotet」マルウェアがNecursの後継として注目されています。
それが現実になれば、約200万台のシステムがEmotetに感染する恐れがあります。Emotetは感染端末に潜伏し続け、メールの内容を読み取り、組織内の信頼できる相手同士のやり取りに自らを紛れ込ませることができる厄介なマルウェアです。
つまり、トロイの木馬による攻撃がさらに増加する可能性があるということです。身を守るための唯一の方法は、オンラインでのあらゆる活動に常に注意を払うことです。今後も企業や研究者がこうした感染の調査と駆除を続け、私たちの安全を守り続けてくれることを願っています。
読者の皆さまの中で「ほかにできることがあるのでは?」という意見があれば、ぜひお聞かせください。皆さんの感想やフィードバックをお待ちしています。
-
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。 「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。 ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します) 検出対象となるフ
-
Microsoft Safety Scannerの使い方|インストール不要でマルウェアをスキャンする方法
ウイルスなどのマルウェアが原因で、Windowsが正常に動作しなくなることがあります。そのような状況では、サードパーティ製のウイルススキャナーやMicrosoft Defenderのスキャン機能さえも利用できない場合があります。そんなときに役立つのが「Microsoft Safety Scanner」です。このツールはWindows PC上のマルウェアを検索・検出できます。インストール不要のポータブルアプリなので、Defenderや市販のアンチウイルスソフトに不具合が発生している場合でも活用できるのが大きな魅力です。 Microsoft Safety Scannerでマルウェアをスキャンする手