
アンチウイルスは「ダブルエージェント攻撃」に耐えられるのか?
アンチウイルスソフトは、マルウェアなどの外部からの脅威からデバイスを守るために導入されるものです。しかし、もしその「守り手」が突然、裏切り者へと変わってしまったら? 自分が守るべき対象に矛先を向ける存在になったら? 映画『アベンジャーズ/エイジ・オブ・ウルトロン』で、人類の救世主を作ろうとしたアイアンマンとハルクの実験が暴走し、ウルトロンという脅威を生み出してしまったように、アンチウイルスそのものが脅威と化してしまう可能性があるのです。
ダブルエージェント攻撃とは?
イスラエルのサイバーセキュリティ企業Cybellum(サイベルム)によると、この攻撃はMicrosoft Application Verifier(アンマネージドコード向けのランタイム検証ツール)を悪用してコードを注入し、ソフトウェアを操る手法で、「ダブルエージェント攻撃(Double Agent Attack)」と名付けられています。
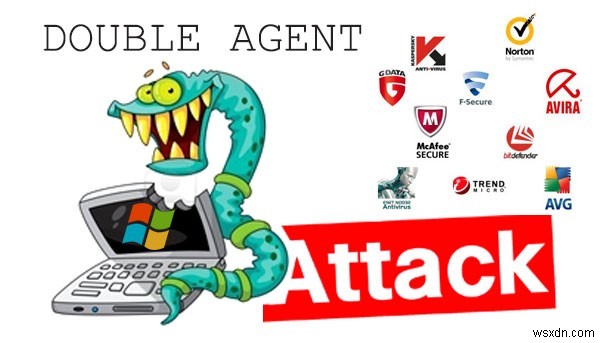
アンチウイルスは、システムにインストールされた他のどのソフトウェアよりも高い権限を持っているため、この攻撃の格好の標的となりました。攻撃を受けると、アンチウイルスがシステムに敵対的に作用し、ハッカーに操られる恐れがあります。
CybellumのCEO、スラヴァ・ブロンフマン(Slava Bronfman)氏は次のように述べています。
「ユーザーは身を守るためにアンチウイルスをインストールしますが、実際にはコンピュータに新たな攻撃経路を開いてしまっているのです。ハッカーは通常、アンチウイルスから逃げ隠れしようとします。しかし今や、逃げる代わりにアンチウイルスを直接攻撃できるようになりました。一度制御を握れば、アンインストールする必要すらありません。ただ静かに動かし続ければいいのですから。」
攻撃が成功すると何が起きるのか
攻撃が進行すると、悪意あるコードがアンチウイルスを上書きし、ハッカーが主導権を握れる状態になります。制御を奪われたアンチウイルスは、コードを改ざんされ、ハッカーの意のままに利用されてしまいます。攻撃が成功すれば、個人情報の盗み見やデータの窃取は容易になり、最悪の場合、システムファイルの暗号化やハードドライブのフォーマットさえ起こり得ます。
さらに厄介なことに、一度システムが攻撃を受けると、再起動をしたり、ソフトウェアをアンインストールして再インストールしたりしても、問題は一切解決しません。
ブロンフマン氏はこう強調します。
「ダブルエージェント攻撃により、攻撃者は検知されることなくアンチウイルスを制御でき、しかもアンチウイルスが正常に動作しているという幻想を保ち続けられるのです。」
Cybellumの最高技術責任者(CTO)、マイケル・エングストラー(Michael Engstler)氏も次のように語っています。
「この攻撃を発見した後、その影響範囲と限界を調査しましたが、すぐに“限界が一切ない”ことに気づきました。実はあらゆるプロセスにコードを注入できるのです。そこで初めて、これは重大な問題だと認識しました。」
影響を受けたアンチウイルス製品
影響が確認されたアンチウイルス製品(Avast、AVG、Avira、Bitdefender、Trend Micro、Comodo、ESET、F-Secure、Kaspersky、Malwarebytes、McAfee、Panda、Quick Heal、Norton)の開発元には通知が送られ、現在は問題を解決するための修正プログラムの開発が進められています。
Windows Defenderだけが実装する防御策
マイクロソフトは3年前に「Protection Process」と呼ばれる技術を開発しました。これは、適切な検証なしにアンチウイルスのコードが上書きされるのを防ぐ仕組みで、ダブルエージェント攻撃を確実にブロックできます。ところが現時点でこの技術を実装しているのはWindows Defenderのみで、他のアンチウイルスベンダーは追随していません。各社が早急にこの技術を採用し、自社製品を守ることが強く求められます。
各ベンダーの対応状況
Malwarebytes、AVG、Trend Micro、Kaspersky、Avastの5社は、この脆弱性を修正するパッチをすでにリリースしています。
NortonとComodoは、自社ソフトウェアではこの攻撃がそもそも機能しないことを確認しています。また、Symantecは「万が一ユーザーが攻撃の標的になった場合に備え、追加的な検知・遮断保護機能を開発し、すでに展開済みである」と声明を出しています。
私たちに残された不安な問い
まもなくすべてのアンチウイルス製品が、この脅威を克服するための修正プログラムをリリースするでしょう。しかし、ここで不安な問いが浮かび上がります。もしアンチウイルスが次の攻撃に対して無防備だったら? 私たちはどこに頼ればいいのでしょうか? こうした不愉快でありながらも厳しい真実は、アンチウイルスが長年築き上げてきた信頼の基盤を揺るがしかねません。二度と同じことが起きないようにするためには、ベンダー側が被害が発生する前に将来の脅威を見極めるための、さらなる取り組みを行う必要があるのです。
あなたはどう考えますか? ぜひコメント欄で教えてください!
-
Tor(オニオンルーター)――ディープウェブへの乗り物:インフォグラフィックで徹底解説
これまでの記事でもお伝えしたように、ディープウェブ上に存在するサイトは、GoogleやBingなどの検索エンジンに登録されているサイトと比べて、サイバースペースの大部分を占めています。しかし、まるで本物の宇宙のように広大なこの領域にアクセスするには、従来の手段では対応できません。そのため、Chrome、Firefox、Safariといった一般的なブラウザでは、ディープウェブを閲覧することはできないのです。ディープウェブへつなぐ「宇宙船」、TORとは?ディープウェブという広大な深淵へあなたを運んでくれる特別な乗り物――それが「オニオンルーター(The Onion Router)」、通称「Tor」
-
PCからRAVアンチウイルスをアンインストールする方法【設定・コントロールパネル対応】
RAVアンチウイルスをインストールした覚えがないのに、パソコンで動作している場合は、他のプログラムと一緒にインストールされた可能性があります。特にトレントアプリをダウンロードする際は、他のアプリとバンドルされていることがあるため、このような状況に遭遇しやすくなります。 RAVアンチウイルス自体は有害ではありませんが、意図せずインストールされてしまうことがあります。しかし、多くのユーザーは自分のパソコンで動作しているのを発見しても、それが本物のRAVアンチウイルスなのか、ウイルスが偽装したものなのか判断できません。すでにパソコンにインストールされており、削除したい場合は、以下の手順に従ってくださ