
歴史を震撼させた悪質すぎるコンピュータハッキング事件8選
SNSアカウントを乗っ取られるだけでも評判に大きな打撃となりますが、ハッキングは最悪のケースになると、はるかに恐ろしい姿を見せます。こうした攻撃は大切なデータを危険にさらすだけでなく、軍事システムすら無力化しかねません。ここ数年でサイバー犯罪は急増しており、歴史上最も悪質だったハッキング攻撃の数々を知っておくことは、すべてのデジタルユーザーにとって有益でしょう。以下に紹介するのは、多大な金銭的・情報的損失を引き起こし、サイバーセキュリティの歴史の転換点となった衝撃の事件です。
Stuxnet(ステュークスネット)
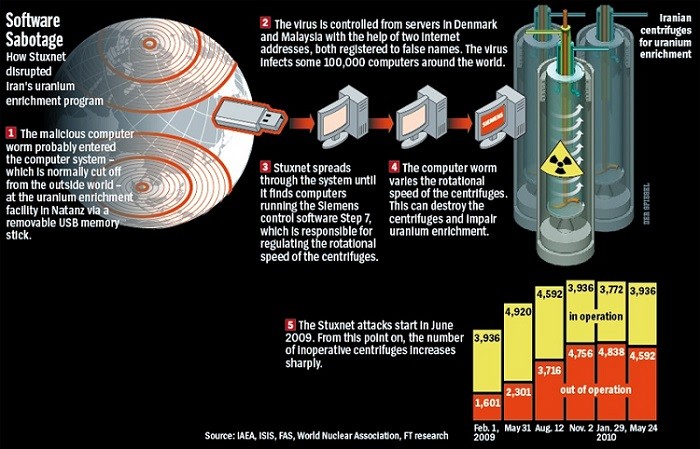
一般のインターネットユーザーを標的とするウイルスは数多くありますが、Stuxnetは別次元の存在でした。この極めて悪質なワームは、シーメンス社の産業用制御システムを内部から侵食し、Microsoft Windowsを経由して拡散したと報告されています。後に、このウイルスが米イスラエル共同のサイバー兵器プログラムによって開発されたことが判明。イランの核開発計画を妨害するために設計されたもので、同国の核遠心分離機の約5分の1を破壊する結果となりました。NSAが北朝鮮の核計画妨害を狙って投入したものの失敗したとの報道もあります。柔軟性の高いコード構造ゆえに、闇市場では今なお需要の高いアイテムとされています。
電信ハッキング(Telegraph Hack)
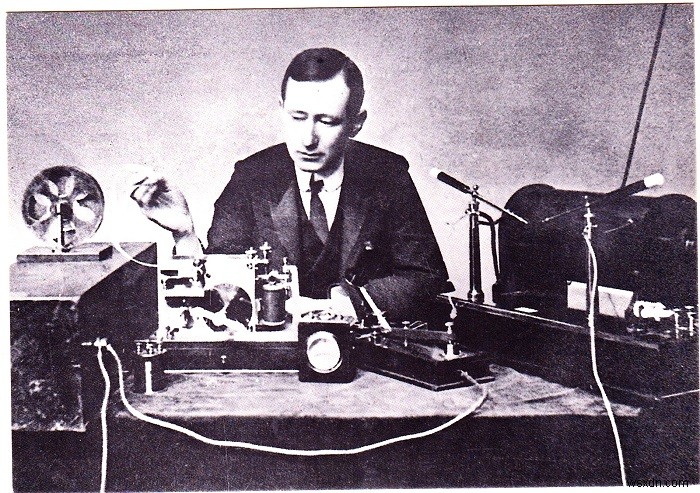
ハッキングの歴史は、コンピュータやデジタル技術の誕生よりはるかに古いのです。興味深いことに、最初の事例は奇術師ネヴィル・マスケリンが、あの無線通信の父グリエルモ・マルコーニに対して仕掛けたものでした。英国王立研究所で行われた無線電信技術の初公開の場で、天才科学者マルコーニは見事に「引っかかって」しまったのです。マルコーニが電信機のスイッチを入れると、機器からはマスケリンが仕込んだ、マルコーニの技術を嘲笑うメッセージが流れ始めました。しかしこの悪ふざけは、無線技術におけるセキュリティ上の脆弱性を浮き彫りにし、後のラジオの発明につながる契機となりました。
Home Depot情報流出事件
歴史上最大級のデータ流出事件の一つがこれです。5,000万人以上の顧客のクレジットカード情報とメールアドレスがハッカーによって盗み出されました。米国最大のホームセンター小売チェーンであるHome Depotは、巨額の金銭的損失だけでなく、企業の信頼という面でも壊滅的なダメージを受けました。この侵害は、盗まれたカード情報が闇市場で売りに出されて初めて発覚したといいます。同社は顧客に対して公式に謝罪し、セキュリティ体制の不備を公に認めました。
eBayハッキング事件
2014年は、世界的に人気が高まるオンラインショッピングにとって、まさに受難の年となりました。eBay Inc.も同年ハッカーの標的となり、1億4,500万人以上の顧客アカウント情報が流出。同社はこうした事態を想定していたものの、実際の攻撃への対応には大きな衝撃を受けました。急成長を続けるオンライン小売市場全体に冷水を浴びせる出来事となり、eBayのブランドイメージにも深い傷を残しました。
米国防総省とNASAへの侵入
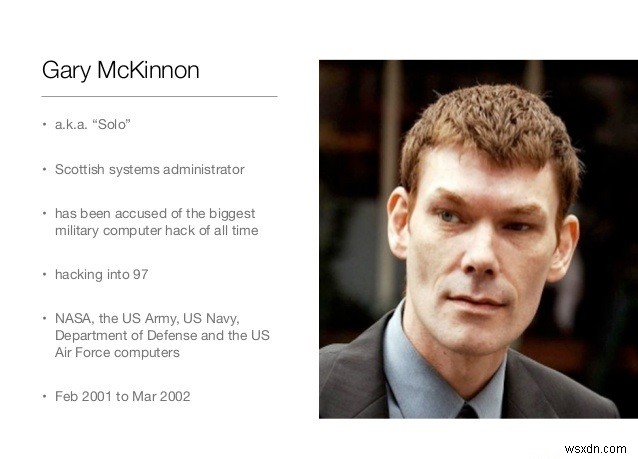
一国の防衛システムがたった一人のハッカーによって揺さぶられる——そんな現実が2002年に起きました。米政府は、スコットランド人ハッカーのゲイリー・マッキノンが最高機密レベルのデータベースに不正アクセスしていたことを発見。彼はUFO隠蔽や自由エネルギー技術の封印の証拠を探すため、NASAと米国防総省のコンピュータ97台に侵入したとされています。当局は彼が重要ファイルを多数削除したと非難し、NASAのシステムは21日間にわたり停止。この事件は「史上最大の軍用コンピュータ侵入事件」と呼ばれ、その後の米英間での身柄引き渡し裁判にも発展しました。
エストニアDDoS攻撃
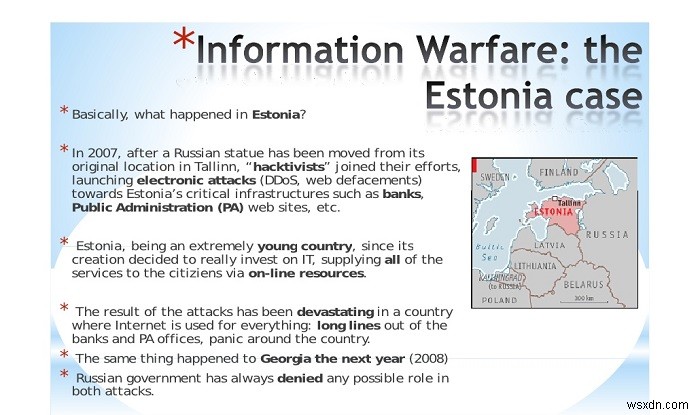
2007年、「世界で最もネットワーク化された国」とうたわれたエストニアが、サイバー攻撃によってほぼ機能停止に追い込まれました。攻撃の標的となったのは、国会、放送網、銀行、そして各種政府データベース。ボットネットを駆使してサーバーをダウンさせる、大規模なDDoS(分散型サービス拒否)攻撃でした。親露派の青年運動幹部コンスタンチン・ゴロスココフが公に犯行声明を出しており、タリンの「青銅の兵士」記念碑移設に対するロシア側の報復と見られています。ただし、ロシア政府の直接的関与が証明されたことはありません。
メリッサ(Melissa)ウイルス
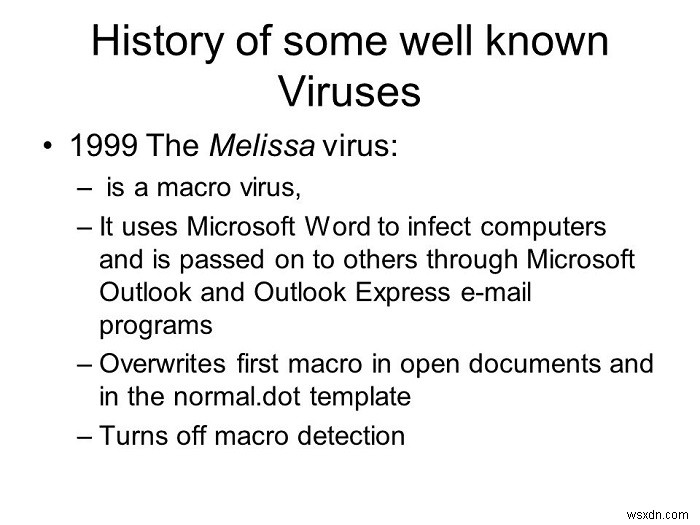
ウイルスやマルウェアの作者が個人ユーザーだけを狙うとは限りません。メリッサ・マクロウイルスは、メール添付ファイルを通じて企業のサーバーを標的にして作られたもので、Word 97や2000で作成された文書ファイルに偽装していました。ユーザーが添付ファイルを開くと、ウイルスはストレージ内で自己複製を開始。さらにOutlookアカウントを乗っ取り、アドレス帳に登録された全員へ自分のコピーを送信します。個人情報を盗むタイプではありませんが、メールサーバーをパンクさせ、企業内のコミュニケーションを完全に麻痺させ得る脅威でした。作成者のデビッド・L・スミス(米ニュージャージー州在住)は後に特定され、逮捕されています。
ソニー・ピクチャーズへのサイバー攻撃

2014年のインターネットを震撼させたもう一つの事件が、ソニー・ピクチャーズへのハッキングです。ハリウッド映画『ザ・インタビュー』をめぐるもので、従業員の個人情報データベースや未公開作品を含む機密データが大量に流出しました。「Guardians of Peace(平和の守護者)」と名乗るハッカーグループが犯行を表明し、その動機は北朝鮮の指導者・金正恩氏の暗殺を描いた映画の内容への抗議だったとされます。この結果、ソニー・ピクチャーズは劇場公開を断念し、デジタル配信へと切り替えることを余儀なくされました。北朝鮮当局は関与を否定していますが、米情報機関は攻撃手法の分析から、北朝鮮の関与を示唆する見解を発表しています。
まとめ
ハッカーがあなたのFacebookアカウントにいたずら投稿をするだけで済むなら、それはまだ幸運な方です。ここで挙げた事例からも分かるように、ハッキング攻撃は単なるSNSアカウントの乗っ取りよりもはるかに破壊的です。金銭的損失をもたらすだけでなく、一国全体を財政的・技術的な停滞へと突き落とすことさえあり得るのです。日頃からのセキュリティ意識と備えが、デジタル時代を生き抜くための不可欠な防衛線だと言えるでしょう。
-
Microsoftが巨大ボットネット「Necurs」を壊滅へ導く――900万台のPCを操ったハッカーネットワークの解体作戦
Microsoftと世界35か国のパートナーが手を組み、大規模なサイバー犯罪組織の解体に成功しました。 インターネットは何百万台ものコンピューターをつなぎ、私たちの生活を大きく便利にしてくれます。しかし一方で、その利便性を悪用する犯罪活動も後を絶ちません。 その代表例が「ボットネット」です。これは、マルウェア(悪意あるソフトウェア)に感染したコンピューター同士がつながったネットワークで、他のマシンへ感染を広げる能力を持ちます。一度感染すると、サイバー犯罪者は遠隔操作でそのマシンを支配し、さらなる感染拡大を図ります。 中でも最も危険とされていたのが「Necurs(ネクルス)」です。スパムメールの
-
コピーしたテキストが文字化けする?クリップボードハイジャッカーの削除方法を徹底解説
Windowsパソコンで何かをコピー&ペーストした際、意図しない奇妙な文字列が貼り付けられたことはありませんか?もしそうであれば、お使いのPCがマルウェアに感染し、クリップボードが乗っ取られている可能性があります。本記事では、クリップボードハイジャッカー(クリップボード乗っ取り malware)の仕組みと、金銭的被害を防ぐための具体的な駆除方法について詳しく解説します。 クリップボードハイジャッカーに感染する仕組み ハイジャッカーは、多くの場合、怪しいソースからダウンロードした他のプログラムに紛れ込んでPCへ侵入します。クリップボードが不正に操作されていると感じたら、信頼できないサードパーテ