
Windows 11/10のリモートアクセスでAlways On VPNを展開する完全ガイド
DirectAccessは、Windows 8.1およびWindows Server 2012に搭載された、Windowsユーザーがリモート接続できるようにするための機能です。しかし、Windows 11/10の登場以降、このインフラストラクチャの導入は減少傾向にあります。Microsoftは、DirectAccessソリューションを検討している組織に対し、代わりにWindows 10のクライアントベースVPNを実装することを積極的に推奨しています。このAlways On VPN接続は、IKEv2、SSTP、L2TP/IPsecといった従来のリモートアクセスVPNプロトコルを使用して、DirectAccessと同様のエクスペリエンスを提供します。さらに、追加のメリットも数多く備えています。
この新機能はWindows 10 Anniversary Updateで導入され、IT管理者が自動VPN接続プロファイルを構成できるようになりました。前述のとおり、Always On VPNにはDirectAccessにはない重要な利点があります。たとえば、Always On VPNはIPv4とIPv6の両方に対応しています。そのため、DirectAccessの将来性に不安がある場合や、Windows 10でAlways On VPNをサポートするための要件をすべて満たしているのであれば、Always On VPNへの移行が適切な選択となるでしょう。
Windows 11/10クライアント向けAlways On VPNの展開
このチュートリアルでは、Windows 11/10が稼働するリモートクライアントコンピューター向けに、リモートアクセスAlways On VPN接続を展開する手順を段階的に解説します。
作業を始める前に、以下の環境が整っていることを確認してください。
- 1台以上のDNS(ドメインネームシステム)サーバーを含むActive Directoryドメインインフラストラクチャ
- 公開キー基盤(PKI)とActive Directory証明書サービス(AD CS)
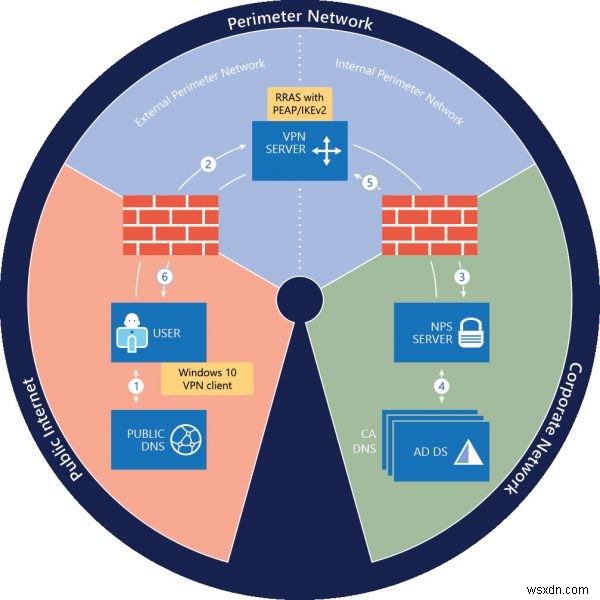
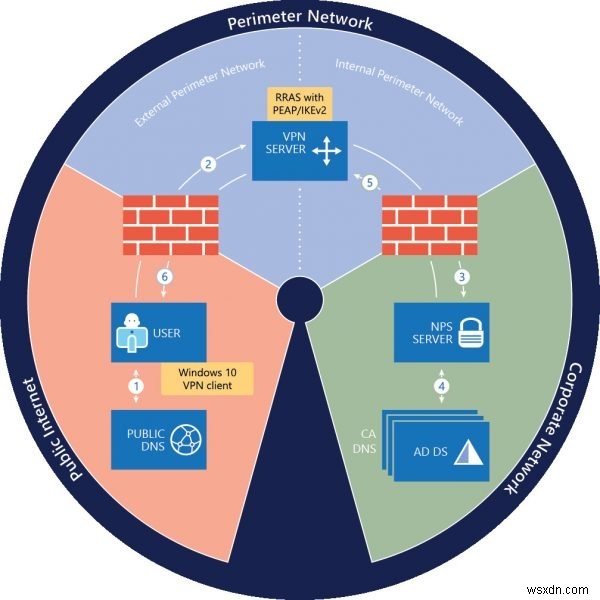
リモートアクセスAlways On VPNの展開を開始するには、まずWindows Server 2016が稼働する新しいリモートアクセスサーバーをインストールします。
次に、VPNサーバーで以下の操作を行います。
- 物理サーバーに2枚のイーサネットネットワークアダプターを取り付けます。VMにVPNサーバーをインストールする場合は、物理ネットワークアダプターごとに外部仮想スイッチを2つ作成し、VM用に仮想ネットワークアダプターを2つ作成して、それぞれのアダプターを各仮想スイッチに接続する必要があります。
- サーバーをエッジファイアウォールと内部ファイアウォールの間にある境界ネットワーク(DMZ)に配置し、1つのネットワークアダプターを外部境界ネットワークに、もう1つを内部境界ネットワークに接続します。
上記の手順が完了したら、リモートコンピューターからのポイント対サイトVPN接続に対応できるよう、リモートアクセスをシングルテナントVPN RASゲートウェイとしてインストールおよび構成します。あわせて、組織のNPSサーバーへ接続要求を送信できるよう、リモートアクセスをRADIUSクライアントとして構成しておきましょう。
続いて、認証局(CA)からVPNサーバー証明書を登録し、その有効性を検証します。
NPSサーバー
NPSサーバーは、組織(企業)ネットワーク内に設置されるサーバーです。VPNサーバーからの接続要求を受信できるよう、このサーバーをRADIUSサーバーとして構成する必要があります。NPSサーバーは要求を受信すると、接続要求を処理し、承認と認証の手順を実行したうえで、VPNサーバーにAccess-AcceptまたはAccess-Rejectメッセージを返します。
AD DSサーバー
AD DSサーバーは、オンプレミスのユーザーアカウントをホストするオンプレミスのActive Directoryドメインです。ドメインコントローラーでは、以下の項目を設定する必要があります。
- グループポリシーで、コンピューターとユーザーの証明書自動登録を有効にする
- VPN Usersグループを作成する
- VPN Serversグループを作成する
- NPS Serversグループを作成する
- CAサーバーを準備する
CA(証明機関)サーバーは、Active Directory証明書サービスが稼働している証明機関です。CAは、PEAPによるクライアント・サーバー認証に使用される証明書を登録し、証明書テンプレートに基づいて証明書を発行します。そのため、まずCA上で証明書テンプレートを作成する必要があります。また、組織ネットワークへの接続が許可されるリモートユーザーは、AD DSにユーザーアカウントを持っている必要があります。
さらに、VPNおよびRADIUSの通信に必要なトラフィックがファイアウォールで許可されていることも必ず確認してください。
これらのサーバーコンポーネントを整えることに加えて、VPNを使用するよう構成するクライアントコンピューターがWindows 11/10で動作していることを確認しましょう。Windows VPNクライアントは高度なカスタマイズが可能で、多彩なオプションを提供しています。
本ガイドは、オンプレミスの組織ネットワーク上でリモートアクセスサーバーの役割を使用してAlways On VPNを展開することを前提としています。Microsoft Azure上の仮想マシン(VM)へのリモートアクセス展開は試みないでください。
詳細な情報と具体的な構成手順については、Microsoftの公式ドキュメントを参照してください。
関連記事:WindowsでAutoVPNをセットアップしてリモート接続する方法。
-
Windows 11/10でスタートアップフォルダを開く方法【特定ユーザー・全ユーザー共通】
Windows OS(Windows 95以降)には、起動時に自動的に実行したいアプリケーションやプロセスを登録できる「スタートアップ」フォルダが標準で用意されています。Windows 11やWindows 10にもこのフォルダは存在しており、タスクマネージャーの「スタートアップ」タブでも起動プログラムの有効化・無効化はある程度管理できますが、スタートアップフォルダそのものに直接アクセスしたい場面は依然として多くあります。Windows(Windows 10や11を含む)には2種類のスタートアップフォルダがあります。ひとつは特定のユーザー専用のフォルダ、もうひとつはすべてのユーザーに共通のフォ
-
Windows 11/10でPrivate Internet Accessが接続できないときの対処法【6つの解決策】
公衆Wi-Fiを利用する際、個人情報や閲覧履歴は常に危険にさらされています。VPNを使ってトラフィックを暗号化していない場合、悪意のある第三者にネット上の行動を監視される可能性があります。さらに、公衆Wi-Fiはもともと安全性が低く、同じネットワークに接続している人なら誰でも、HTTPサイトなど暗号化されていない通信を覗き見できてしまいます。 さらに厄介なのは、ハッカーが正規のアクセスポイントに似せた名前の偽ホットスポットを設置し、ユーザーを騙して接続させる手口です。こうした「イービルツイン(Evil Twin)」と呼ばれる偽APは、スパイ行為やサイバー攻撃に悪用されます。公衆ネットワークに接