
標準ユーザーがWindows 10でBitLockerのPIN・パスワードを変更できないようにする方法
Windows 10ではデフォルトで、管理者と標準ユーザーのどちらも、オペレーティングシステムボリュームのBitLocker PINやパスワード、固定データドライブのBitLockerパスワードを変更できるようになっています。PC上で標準ユーザーにBitLockerのPINやパスワードを変更されたくない場合は、この記事で紹介する方法を使えば、Windows 10で暗号化済みドライブのBitLocker PINやパスワードを標準ユーザーが変更できないように設定できます。
標準ユーザーによるBitLocker PIN・パスワードの変更を禁止する
標準ユーザーがBitLockerのPINやパスワードを変更するには、まずドライブの現在のPINまたはパスワードを入力する必要があります。誤ったPINやパスワードを入力した場合の再試行の許容回数は、デフォルトで5回に設定されています。再試行回数の上限に達すると、その標準ユーザーはBitLockerのPINやパスワードを変更できなくなります。なお、再試行カウンターは、コンピューターの再起動時や、管理者がBitLockerのPIN・パスワードをリセットしたときにゼロに戻ります。
BitLocker起動時の拡張PINを有効または無効にするには、管理者としてサインインしている必要があります。
ローカルグループポリシーエディターでの設定手順
ローカルグループポリシーエディターを開き、左側のペインで以下の場所へ移動します。
コンピューターの構成 > 管理用テンプレート > Windowsコンポーネント > BitLockerドライブ暗号化 > オペレーティングシステムのドライブ
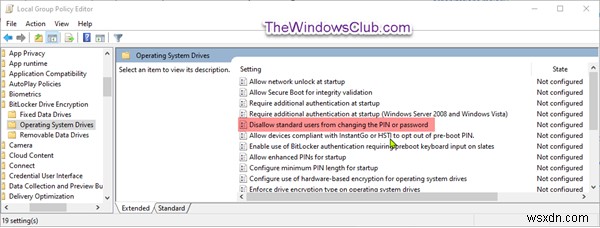
右側のペインに表示される「標準ユーザーによるPINまたはパスワードの変更を禁止する」ポリシーをダブルクリックして編集画面を開きます。
このポリシー設定では、既存のPINを先に入力できることを条件に、標準ユーザーがBitLockerボリュームのPINを変更できるかどうかを構成できます。このポリシー設定は、BitLockerを有効にした時点で適用されます。このポリシーを有効にすると、標準ユーザーはBitLockerのPINやパスワードを変更できなくなります。無効または未構成の場合は、標準ユーザーによるBitLockerのPIN・パスワードの変更が許可されます。
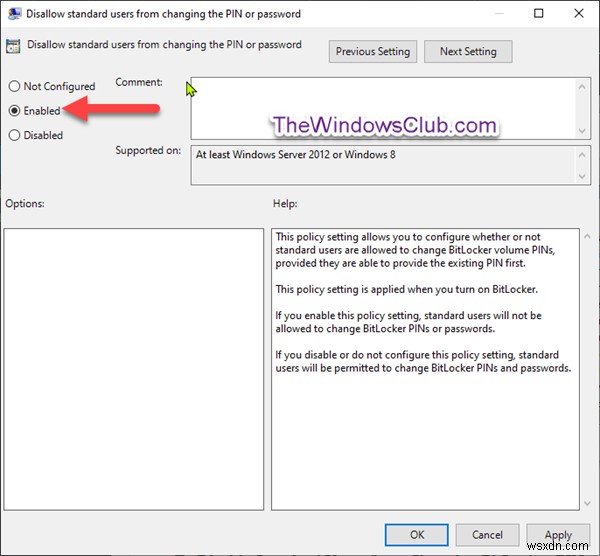
上のスクリーンショットを参考に、目的に応じて以下のいずれかを設定してください。
標準ユーザーによる変更を許可する場合
- 「未構成」または「無効」のラジオボタンを選択し、「OK」をクリックします。
標準ユーザーによる変更を禁止する場合
- 「有効」のラジオボタンを選択し、「OK」をクリックします。
設定が完了したら、グループポリシーエディターを終了し、変更を反映させるためにコンピューターを再起動してください。
-
Windows 8でPINログオンを設定・活用する方法
Windows 8では、従来のローカルアカウントによるログインに加えて、Microsoftアカウント(旧Windows Liveアカウント)、PINログオン、ピクチャパスワードといった新しいサインイン方法が利用できます。「PINとは何か」「Windows 8でPINは何のために使うのか」と疑問に思っている方も多いでしょう。この記事では、そんな疑問にお答えしながら、Windows 8でPINログオンを設定する具体的な手順までわかりやすくご紹介します。 Windows 8のPINログオンとは? PIN(Personal Identification Number/個人識別番号)は、通常のパスワー
-
Windows 10のパスワードを削除して自動サインインする方法
強力なパスワードでPCを保護することは、セキュリティ対策として非常に重要です。しかし、だからといってすべてのWindows環境にパスワードが必要だとは限りません。 たとえば仮想マシンを構築する場合、ゲストOS側のパスワードを削除しておけば、起動後すぐにサインインできるようになり、セキュリティはホストマシンのパスワードによって守られます。検証用端末や一時的なテスト環境などでも便利です。 理由は何であれ、パスワードの削除自体は簡単な作業です。ただし、この操作ができるのはローカルアカウントを使用している場合のみです。オンラインのMicrosoftアカウントは、常にパスワードで保護される仕様になってい