
WindowsファイアウォールでPing(ICMPエコー要求)を許可する2つの方法【GUI・コマンドプロンプト】
WindowsファイアウォールでPing(ICMPエコー要求)を許可する方法
デフォルト設定では、セキュリティが強化されたWindowsファイアウォールは、ネットワークからのICMPエコー要求(Ping)をブロックしています。この記事では、コマンドプロンプトまたはセキュリティが強化されたWindows DefenderファイアウォールのGUIを使用して、Windowsファイアウォール経由でPing(ICMPエコー要求)を許可する方法を詳しく解説します。
ICMPは有効にすべきか?
多くのネットワーク管理者は、インターネット制御メッセージプロトコル(ICMP)をセキュリティリスクとみなし、セキュリティ対策としてファイアウォールで常にブロックすべきだと考えています。確かにICMPにはいくつかの既知のセキュリティ問題があるため、ブロックすべきという意見にも一理ありますが、だからといってすべてのICMPトラフィックをブロックする必要はありません。
許可すべきICMPタイプは?
Windows 10/11 PCのファイアウォールで通過を許可すべき必須のICMPトラフィックは、Type 3とType 4のみで、それ以外はオプションであるか、ブロックすべきものです。なお、Ping要求を送信するには、Type 8の送信(OUT)とType 0の受信(IN)を許可する必要がある点に注意してください。
WindowsファイアウォールでPing(ICMPエコー要求)を許可する手順
一般的に、pingコマンドをはじめとするネットワークツールは、ICMPエコー要求と呼ばれる特殊なパケットを対象デバイスに送信し、受信側デバイスが応答としてICMPエコー応答パケットを返送するのを待ちます。このPing操作により、ネットワーク接続されたデバイスがアクティブかどうかを確認できるだけでなく、応答時間を測定して結果を確認することもできます。
Windows 10またはWindows 11 PCのファイアウォールでPing(ICMPエコー要求)を許可するには、主に2つの方法があります。以下でそれぞれの手順を詳しく見ていきましょう。
注意: システムに独自のファイアウォール機能を持つサードパーティ製セキュリティソフトウェアや、専用のサードパーティ製ファイアウォールプログラムがインストールされている場合は、Windowsファイアウォールではなく、そちらのファイアウォールでポートを開く必要があります。
方法1:セキュリティが強化されたWindows DefenderファイアウォールのGUIから許可する
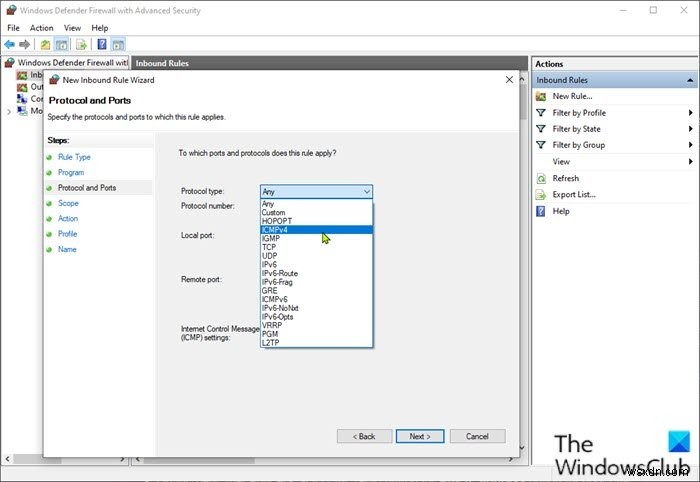
GUIを使用してWindows PCのファイアウォールでPing(ICMPエコー要求)を許可するには、以下の手順を実行します。
- スタートボタンをクリックするか、キーボードのWindowsキーを押します。
- 「windows firewall」と入力し、検索結果の上部にある「Windows Defenderファイアウォール」を選択します。
- 開いたコントロールパネルウィンドウの左側にある「詳細設定」リンクをクリックします。
- 左ペインで「受信の規則」を右クリックし、「新しい規則」を選択します。
- 「新規の受信の規則ウィザード」ウィンドウで「カスタム」を選択します。
- 「次へ」をクリックします。
- 「この規則は、すべてのプログラムと特定のプログラムのどちらに適用しますか?」のページで、「すべてのプログラム」のラジオボタンが選択されていることを確認します。
- 「次へ」をクリックします。
- 「この規則はどのポートとプロトコルに適用しますか?」のページで、「プロトコルの種類」ドロップダウンをクリックし、「ICMPv4」を選択します。
- 「カスタマイズ」ボタンをクリックします。
- 「ICMP設定のカスタマイズ」ウィンドウで、「特定のICMPの種類」オプションを選択します。
- ICMPの種類の一覧で、「エコー要求」を有効にします。
- 「OK」をクリックします。
- 「この規則はどのポートとプロトコルに適用しますか?」のページに戻ったら、「次へ」をクリックします。
- 表示されたページで、「この規則はどのローカルIPアドレスに適用しますか?」および「この規則はどのリモートIPアドレスに適用しますか?」の両方のセクションで、「任意のIPアドレス」のラジオボタンを選択します。
必要に応じて、PCがPing要求に応答する特定のIPアドレスを設定することもできます。その場合、設定以外のPing要求は無視されます。
- 「指定した条件に一致する接続の場合、どのような操作を行いますか?」のページで、「接続を許可する」オプションのラジオボタンが選択されていることを確認します。
- 「次へ」をクリックします。
- 「この規則はいつ適用されますか?」のページで、必要に応じて各オプションのチェックをオン/オフします。
- 「次へ」をクリックします。
- 最後の画面で、新しい規則に名前を付け、必要に応じて説明を入力します。後で作成するICMPv6規則と区別できるよう、規則名にICMPv4を含めることをおすすめします。
- 「完了」ボタンをクリックします。
次に、上記の手順を繰り返してICMPv6規則を作成します。ただしここでは、「この規則はどのポートとプロトコルに適用しますか?」のページで、「プロトコルの種類」ドロップダウンから代わりに「ICMPv6」を選択してください。
- 完了したら、Windows Defenderファイアウォールを終了します。
規則を無効にしたい場合は、セキュリティが強化されたWindows Defenderファイアウォールのコントロールパネルを開き、左側で「受信の規則」を選択し、中央ペインで作成した規則を見つけて、その規則を右クリックして「無効」を選択します。規則を削除することも可能ですが、再作成の手間を省いて簡単に再有効化できるよう、削除ではなく無効化しておくのがおすすめです。
方法2:コマンドプロンプトを使って許可する
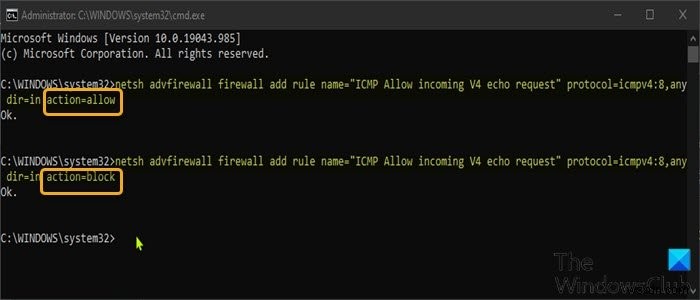
これは、Windows 11/10でPing要求の例外を作成する最も速い方法です。
コマンドプロンプトを使用してWindows PCのファイアウォールでPing(ICMPエコー要求)を許可するには、以下の手順を実行します。
- Windowsキー + Rを押して、「ファイル名を指定して実行」ダイアログを開きます。
- 実行ダイアログボックスに「cmd」と入力し、Ctrl + Shift + Enterを押して、管理者(昇格)モードでコマンドプロンプトを起動します。
- コマンドプロンプトウィンドウで、以下のコマンドを入力またはコピー&ペーストし、Enterキーを押してICMPv4例外を作成します。
netsh advfirewall firewall add rule name="ICMP Allow incoming V4 echo request" protocol=icmpv4:8,any dir=in action=allow
- ICMPv6例外を作成するには、以下のコマンドを実行します。
netsh advfirewall firewall add rule name="ICMP Allow incoming V6 echo request" protocol=icmpv6:8,any dir=in action=allow
変更はシステムの再起動なしで即座に反映されます。
- ICMPv4例外のPing要求を無効にするには、以下のコマンドを実行します。
netsh advfirewall firewall add rule name="ICMP Allow incoming V4 echo request" protocol=icmpv4:8,any dir=in action=block
- ICMPv6例外のPing要求を無効にするには、以下のコマンドを実行します。
netsh advfirewall firewall add rule name="ICMP Allow incoming V6 echo request" protocol=icmpv6:8,any dir=in action=block
規則を無効にしたいのに規則名を忘れてしまった場合は、以下のコマンドを実行すると、すべての規則の一覧を表示できます。
netsh advfirewall firewall show rule name=all
以上が、WindowsファイアウォールでPing(ICMPエコー要求)を許可する方法の解説です。
ICMP攻撃とは?
ICMP攻撃(Pingフラッド攻撃とも呼ばれます)は、攻撃者が悪意を持って大量のICMPエコー要求(Ping)を標的デバイスに送りつけ、負荷をかけようとする典型的なサービス拒否(DoS)攻撃の一種です。これにより標的デバイスのリソースが枯渇し、正当なユーザーへのサービス提供が妨げられる可能性があります。
-
Windows 10のファイアウォールでプログラムをブロックする方法を徹底解説
はじめに セキュリティ対策などの理由から、Windowsファイアウォールを使って特定のプログラムをブロックしたいケースがあります。ファイアウォールでプログラムをブロックすると、そのプログラムはインターネットやローカルネットワークへのアクセスが一切できなくなります。 Windows 10のDefenderファイアウォールは、どのプログラムやサービスがネットワークやインターネットと通信できるかを細かく指定できるため、デバイスの保護に役立ちます。例えば、特定のアプリに自動更新させたくない場合や、他のユーザーに勝手に使われたくない場合などに、この機能は非常に有効です。 本記事では、Windowsファイ
-
Windows 10 / 11でWindowsファイアウォールを無効にする方法|手順と注意点を徹底解説
Windowsファイアウォールは、インターネットから届く悪意あるトラフィックからPCを守るための最初の防衛ラインです。不正なデータパケットを自動的に検出してブロックすることで、システムへの侵入を未然に防ぎます。 この機能は2001年に登場したWindows XPで「インターネット接続ファイアウォール」として初めて搭載され、以来20年以上にわたって進化を続けてきました。Windowsセキュリティの中核を担う重要なコンポーネントであるため、「なぜ無効にする必要があるのか」という疑問が生じるのも当然でしょう。 その答えは、特定のアプリケーションが正常に動作するために、少なくとも一時的にファイアウォー