
【解決策】[ユーザー権利の割り当て]で[ユーザーまたはグループの追加]ボタンがグレー表示される場合の対処法
Windows Serverのドメインコントローラーにおいて、ローカルセキュリティポリシーの[ユーザー権利の割り当て]にある[ユーザーまたはグループの追加]ボタンがグレー表示され、ユーザーを追加できないケースがあります。本記事では、この問題の原因と具体的な解決策をわかりやすく解説します。
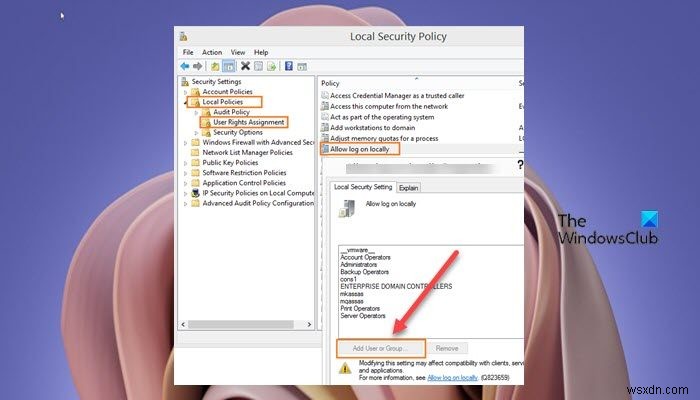
考えられる主な原因
[ユーザーまたはグループの追加]ボタンがグレー表示になるのは、主に以下の理由によります。
- ドメインで定義されたグループポリシー(GPO)に、該当するセキュリティ設定が含まれている。
- 現在操作しているユーザーが、Domain Admins(ドメイン管理者)またはEnterprise Admins(エンタープライズ管理者)セキュリティグループのメンバーではない。
また、Active Directoryで新規ユーザーを作成した直後に、そのユーザーでサイトやWindowsにログオンしようとすると、次のようなエラーが表示されることがあります。
ログオン失敗: このコンピューターでは、要求されたログオンの種類は許可されていません
このエラーを解消するためにサーバー側で「ローカルでのログオンを許可」の設定を行おうとした際に、[ユーザーまたはグループの追加]ボタンが無効化(グレー表示)されていることに気づく、という流れが典型的です。
[ユーザーまたはグループの追加]ボタンがグレー表示される場合の対処法
ドメインコントローラー上でユーザーを追加できない場合は、以下のいずれかの方法を試してください。
- 既定のドメインコントローラーポリシーの設定を変更する
- [ユーザーまたはグループの追加]ボタンを有効化する
それぞれの手順を詳しく見ていきましょう。
1. 既定のドメインコントローラーポリシーの設定を変更する
ローカルグループポリシーでユーザーアカウントを追加したい場合は、ボタンを無効化しているセキュリティ設定をDefault Domain Controller Policy(既定のドメインコントローラーポリシー)から削除し、設定を「未定義」に変更します。その後、ポリシーが適用されているコンピューターで gpupdate /force コマンドを実行してください。
また、対象マシンで gpresult /h report.html を実行すると、report.html内でこのセキュリティ設定を確認でき、サーバーに適用されているGPOの一覧を把握できます。
適用されているポリシーを手動で確認するには、以下の手順に従います。
- ドメインコントローラーで [スタート] > [ファイル名を指定して実行] をクリックします。
- gpmc.msc と入力してEnterキーを押し、GPMC(グループポリシーの管理)コンソールを起動します。
- GPMCの左ペインでドメイン名をクリックして展開します。
- 確認したいポリシー(例: Default Domain Policy)を選択します。
- エントリを右クリックして [編集] を選択し、グループポリシー管理エディターを開きます。
- 次のパスへ移動します。
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\
- その配下に構成済みの設定がないか確認します。
- 同じ手順を繰り返して、他のGPOについても確認します。
2. [ユーザーまたはグループの追加]ボタンを有効化する
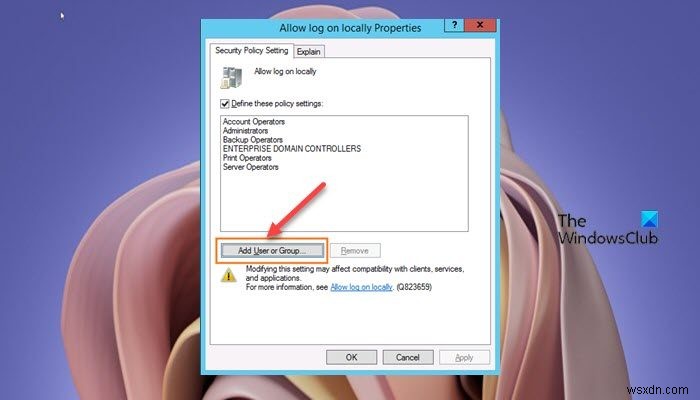
[ユーザー権利の割り当て]で[ユーザーまたはグループの追加]ボタンを有効化するには、以下の手順を実行します。
- [管理ツール] を管理者として開きます。
- Shiftキーを押しながら右クリックし、別のユーザーとしてグループポリシーの管理を実行します。
- ドメイン管理者アカウントの資格情報を入力します。
- グループポリシー管理エディターを開きます。
- 次のパスへ移動します。
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- 右側の詳細ウィンドウで、[ローカルでのログオンを許可] ポリシーをダブルクリックして編集します。
- プロパティ画面で [ユーザーまたはグループの追加] ボタンをクリックします。
- 新しいユーザーを追加します。
- [OK] をクリックして完了です。
- GPMCコンソールを終了します。
グループポリシーの変更を即座に反映させるには、以下の手順を実行します。
- Windowsキー + R を押して[ファイル名を指定して実行]ダイアログを開きます。
- cmd と入力し、Ctrl + Shift + Enter を押して管理者権限でコマンドプロンプトを起動します。
- コマンドプロンプトで以下のコマンドを入力してEnterキーを押すと、グループポリシーが強制的に更新されます。
gpupdate /force
- コマンドの実行が完了したら、コマンドプロンプトを閉じます。
以上で作業は完了です。
よくある質問
ユーザー権利の割り当てには、どのような設定がありますか?
ユーザー権利の割り当ては、ローカルデバイスに適用される設定群です。ローカルログオン、リモートログオン、ネットワーク経由でのサーバーアクセス、サーバーのシャットダウンなど、さまざまなシステムタスクの実行をユーザーに許可できます。
ローカルログオンを許可するユーザーを追加するには?
Windows Serverマシンでローカルログオンを許可するユーザーを追加するには、以下の手順に従います。
- GPMCを開きます。
- 次のパスへ移動します。
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- [ローカルでのログオンを許可] をダブルクリックし、ユーザーを追加します。
ユーザー権利の割り当てはどこに保存されていますか?
ユーザー権利の割り当ての設定は、グループポリシー管理コンソール(GPMC)の Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment 配下、またはローカルデバイス上ではローカルグループポリシーエディター(gpedit.msc)で構成できます。
ローカルログオン権限とは何ですか?
アカウントにローカルログオン権限を付与すると、そのアカウントはドメイン内のすべてのドメインコントローラーに対してローカルログオンできるようになります。GPOの[ローカルでのログオンを許可]設定にUsersグループが登録されている場合、すべてのドメインユーザーがローカルログオン可能になります。
-
【Windows Server / Windows 10・8・7対応】ユーザーをローカル管理者グループに追加する方法
1台のPCを複数人で共有するケースは少なくありません。すべてのユーザーにPCへの完全なアクセス権限が必要な場合、ゲストアカウントだけでは対応しきれません。そんなとき最も有効な解決策となるのが、ユーザーをPCのローカル管理者グループに追加する方法です。本記事では、ユーザーを管理者としてPCに追加するための複数の方法をご紹介します。Part 1. コンピューターの管理で(ドメイン)ユーザーをローカル管理者グループに追加するPart 2. コマンドプロンプトを使ってユーザーをローカル管理者グループに追加するPart 3. ローカル管理者グループからユーザーを削除する方法補足: リモートデスクトップユ
-
Microsoft Teamsにゲストユーザーを追加する方法
Microsoft Teamsは、組織のメンバー同士をつなぐのに非常に便利なツールです。特にリモートワーク環境ではその真価を発揮します。しかし、業務によっては、外部の請負業者、クライアント、サプライヤーなど、組織外の人々と協働しなければならない場面もあります。Teamsのゲスト機能を活用すれば、こうした外部ユーザーを安全に追加でき、組織のデータへのアクセスも適切に制限できます。 ゲストを追加する手順 ゲストの追加はとても簡単です。まず、Teamsのサイドバーからゲストを追加したいチームを見つけます。次に、チーム名の右側にある「…」ボタンをクリックし、「メンバーの追加」を選択しましょう。 追加