
NetworkMinerを使ったネットワークトラフィックのキャプチャと分析方法
ネットワークセキュリティは、ネットワークの構築や監視において最も重要な関心事のひとつです。ネットワーク管理者は、ネットワークデータをキャプチャし、ホスト間で送信されるパケットを分析することで、ランダムにトラフィックの監査を行っています。本記事では、NetworkMinerというツールを使ってネットワークトラフィックをキャプチャ・分析する方法を解説します。その前に、まずパケットスニッフィングの基礎知識について簡単に触れておきましょう。
アクティブスニッフィングとパッシブスニッフィングの違い
スニッフィングとは、ネットワークパケットをキャプチャすることでネットワーク情報を収集する手法です。スニッフィングには「アクティブスニッフィング」と「パッシブスニッフィング」の2種類があります。アクティブスニッフィングでは、パケットスニッフィングソフトウェアがネットワーク上にリクエストを送信し、その応答としてネットワークを通過するパケットを計測します。
一方、パッシブスニッフィングはリクエストの送信に依存しません。この手法は、ネットワーク上で検知されることなくトラフィックをスキャンできるため、プロセス制御、レーダーシステム、医療機器、通信設備など、ミッションクリティカルなシステムが稼働するネットワーク環境で特に有効です。
なお、パケットスニッファが動作できるのは同一のコリジョンドメイン内のみである点に注意してください。つまり、パケットスニッファを使用できるのは、自分が参加しているネットワークに限られます。これは、ネットワークの外部からハッキングを試みる目的でパケットスニッファを利用できないことも意味します。
NetworkMinerを実行するための準備
NetworkMinerは、パッシブスニッフィング機能を備えたホスト中心型のネットワーク分析ツールです。「ホスト中心」とは、多くのアクティブスニッフィングツールが採用しているパケット単位ではなく、ホスト単位でデータを整理することを意味します。
NetworkMinerのユーザーインターフェースはタブ形式で構成されており、各タブからキャプチャしたデータをさまざまな角度から確認できます。NetworkMinerを実行してネットワークトラフィックを分析する手順は以下の通りです。
1. Windows 7またはWindows 8を使用している場合は、管理者権限でNetworkMiner.exeを実行する必要があります。
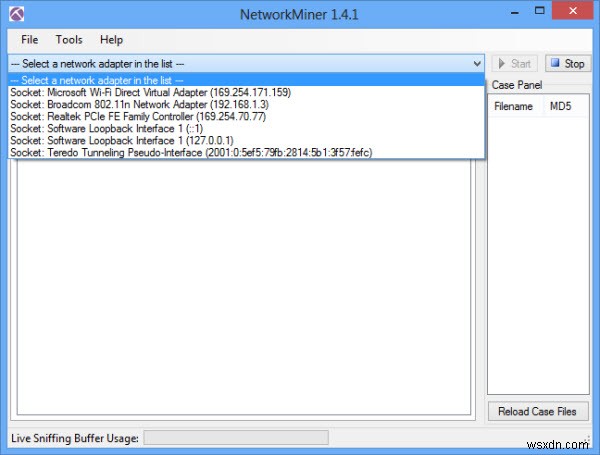
2. データをキャプチャするネットワークインターフェースを選択します。
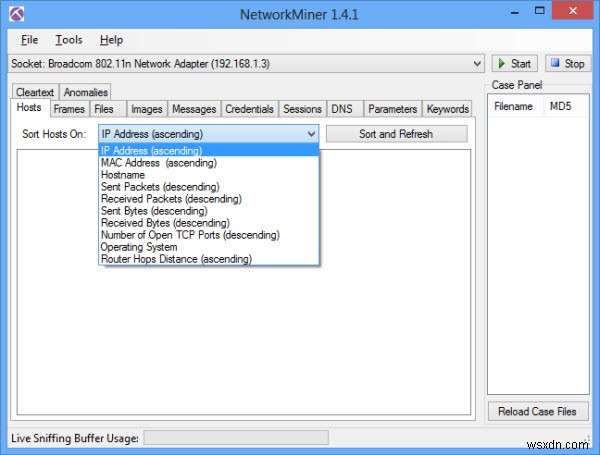
3. デフォルトでは「Hosts」タブが選択されています。IPアドレス、MACアドレス、ホスト名、OSなどでホストを並べ替えることが可能です。
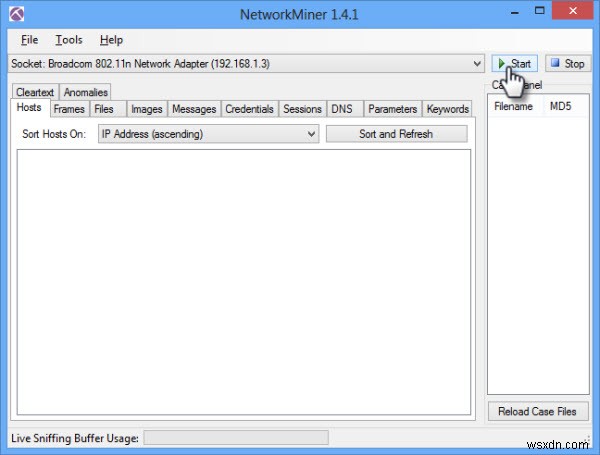
スタートボタンを押すと、スニッフィング処理が開始されます。
NetworkMinerでのデータ分析
「Hosts」タブには、ネットワークに接続されているホストの一覧が表示されます。任意のホストを展開すると、MACアドレス、ホスト名、OS、TTL、オープンポート、送受信パケット数などの詳細情報を確認できます。優れたネットワーク管理者は常に、自ネットワークとの間でどのようなデータがやり取りされているかを把握しています。ホスト一覧を確認すれば、利用しているネットワークトラフィックの種類をより正確に把握できるでしょう。
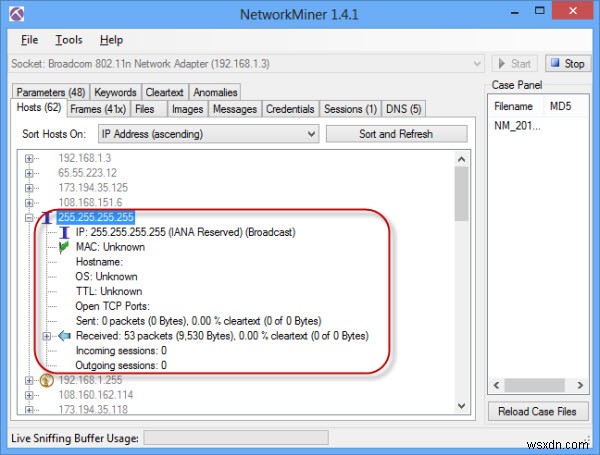
不審なホストを発見した場合は、ファイアウォールでブロックしましょう。ここでいうファイアウォールとは、すべてのネットワークトラフィックが宛先に到達する前に通過する拠点に設置されたものです。自身のシステムのファイアウォールでブロックしても、そのシステム上でしか遮断されない点に注意が必要です。
PCAPファイルを保存できる他のネットワークスニッファをお使いの場合、NetworkMinerはそのPCAPファイルも解析でき、データをオフラインで確認することが可能です。
NetworkMinerの便利な機能のひとつが、ネットワーク経由で転送されたファイルを再構築し、完全な形でダウンロードできる点です。これは「Files」タブから実行できます。さらに「Images」タブからは、ネットワークトラフィック中の画像をキャプチャしてダウンロードすることもできます。
パスワードを平文で送信することは、ネットワーク全体にとって重大なリスクとなります。どのホストが平文のパスワードを送信していないかを確認したい場合は、「Credentials」タブでチェックできます。
まとめ
NetworkMinerは、新たな脅威に常にさらされるWi-Fiネットワークにとって非常に有用なツールです。定期的にネットワークトラフィックを監査・分析することで、脆弱性や弱点を特定し、対策につなげることができます。
あなたがネットワークを運用しているなら、セキュリティチェックにはどのパケットスニッフィングツールを使っていますか?分析や監査はきちんと行えていますか?筆者は以前Wiresharkを使用していましたが、そのシンプルさと使いやすさから、今ではNetworkMinerがお気に入りのツールです。
画像クレジット:Crawdad Network-Reuters coverage
-
攻撃対象領域(アタックサーフェス)とは?サイバー攻撃のリスクを最小限に抑える方法
ハッカーがあなたのネットワークに侵入してデータを盗むために使えるすべての経路や手法の総数を「攻撃対象領域(アタックサーフェス)」と呼びます。この領域は可能な限り小さく保つことが極めて重要です。ハッカーにとって攻略すべき侵入経路が少なければ、彼らは早々に諦めて、より脆弱な標的へと移っていくからです。一般的な攻撃対象領域は「デジタル」と「物理」の2種類に分けられます。 攻撃対象領域とは何か デジタル攻撃対象領域:ソフトウェア、ウェブサイト、サーバーなど、企業や組織のシステムにデジタル的に接続できるあらゆるものに関わる脅威を指します。例えば、フィッシングメールによるインターネット経由の潜在的なリス
-
Windows 7 / 8.1 / 10でネットワークの場所(ネットワーク プロファイル)を変更する完全ガイド
有線・無線を問わず、ネットワークの存在は私たちのデジタルライフを大きく変えました。特に近年は、デバイスの種類を問わず快適に使える利便性から、無線LAN(Wi-Fi)が主流になっています。Windowsには「ネットワークの場所」という機能が搭載されており、新しいワイヤレスネットワークに接続すると、「プライベート ネットワーク」または「パブリック ネットワーク」のどちらとして設定するかを尋ねるダイアログが表示されます。 この機能が何のためのものなのか疑問に思ったことはありませんか?この記事では、その仕組みから、うっかり誤って設定してしまったネットワークの場所を後から変更する方法まで、順を追って詳し