
Windows Firewall ControlでWindowsファイアウォールを自在にカスタマイズする方法
Windowsの標準ウイルス対策機能とファイアウォールは、多くのユーザーにとって十分すぎるほどの性能を備えています。ただし、あえて弱点を挙げるなら、その「カスタマイズ性の低さ」でしょう。この課題を解決してくれるのが、Malwarebytes社が提供する「Windows Firewall Control」です。
Windows Firewall Control(略称:WFC)はMicrosoft製OSには付属していませんが、まるで純正機能のように感じられるツールです。というのも、WFCは独立したファイアウォール製品ではなく、Windowsファイアウォールの機能を扱いやすいインターフェースから操作できるようにする「フロントエンド」だからです。
それでは、WFCを使ってWindowsファイアウォールを管理し、PCとの間で行われるあらゆる通信をコントロールする方法を見ていきましょう。
Windowsファイアウォールは十分なのか?
Microsoftらしいことに、Windowsに標準搭載されているファイアウォールは、大多数のユーザーにとって十分なものです。確かに高度な機能はいくつか欠けていますが、そうした機能を必要とするユーザーは、おそらくすでにプロ向けソリューションを利用しているはずです。当サイトでは過去に、Windows(Defender)ファイアウォールとpfSenseを対決させる形で両者を比較した記事を掲載しています。より多機能なソリューションと比べてWindowsファイアウォールがどの程度のものなのか、詳しく知りたい方はそちらも参考にしてください。
それ以外のユーザーにとって、Windows付属ファイアウォールの最大の問題はインターフェースです。ほぼ存在しないと言ってもよく、Microsoftが今なお整理しようとしている複雑な「設定」アプリの階層の中に埋もれてしまっています。ここからアプリのネット接続を許可・拒否して管理するくらいなら、トライアスロンの練習を始める方が簡単なくらい面倒です。
Windows Firewall Controlはまさにこの問題を解決します。代替ソリューションを提供するのではなく、Windowsファイアウォールの機能に対して「常識的で分かりやすい設計」のインターフェースを提供することで実現しています。つまり、ファイアウォールの「中身(コア)」はそのままに、WFCが「外側(シェル)」を制御する仕組みです。
先に進む前に、そもそもファイアウォールを使う意味があるのか疑問に思う方もいるかもしれません。ファイアウォールを使用すべき理由は少なくともいくつか挙げられます。つまり答えは「イエス」であり、Windows Firewall Controlがあればその運用も格段に簡単になります。
WFCのダウンロードとインストール方法
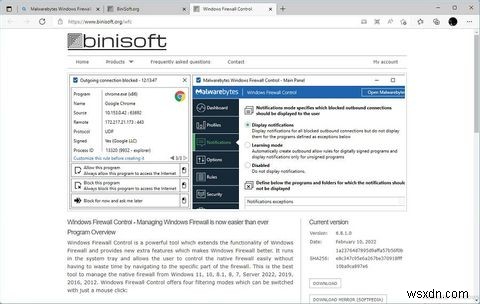
まずはWFCの公式サイトにアクセスし、右側サイドバーにあるダウンロードリンクを確認します。好みのリンクを選んでアプリをダウンロードし、インストールしましょう。
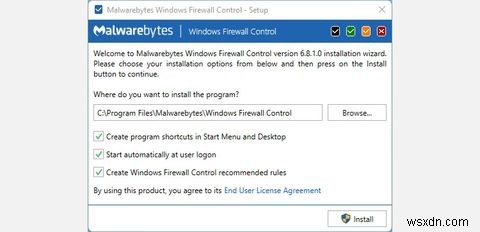
インストール時は、デフォルトのオプションをそのままにしておくことをおすすめします。インストール先のパス以外に、以下の3つの追加オプションがあります。
- スタートメニューとデスクトップにプログラムのショートカットを作成する
- ユーザーのログオン時にWFCを自動起動するよう設定する
- 推奨ルールを作成する
プロファイルでセキュリティレベルを切り替える
WFCのインストールと起動が完了すれば準備OKです。日常的な業務でのPC使用においては、ファイアウォールについていちいち考える必要はありません。事前定義されたデフォルトルールが自動的に対応してくれます。
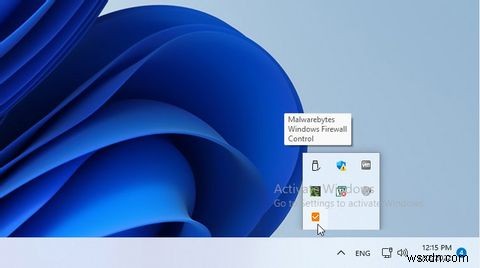
では、セキュリティレベルを素早く上げたり下げたりしたい場合はどうすればよいのでしょうか? WFCなら、プロファイルを切り替えるだけで瞬時に変更できます。まず、Windowsの通知領域(トレイ)にあるWFCのアイコンを探しましょう。
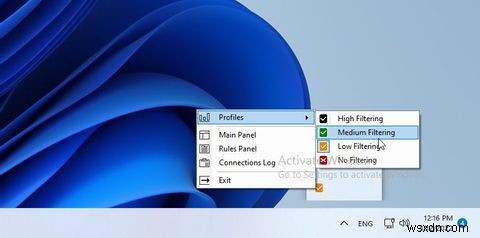
アイコンを右クリックし、表示されるポップアップメニューからProfilesを選んで、希望するセキュリティレベルを選択します。
Windows Firewall Controlの設定
PCが他のデバイスと通信する方法をさらに細かく制御したい場合は、WFCのメインパネルを確認しましょう。WFCのトレイアイコンをシングルクリックすると、メインウィンドウが画面に表示されます。
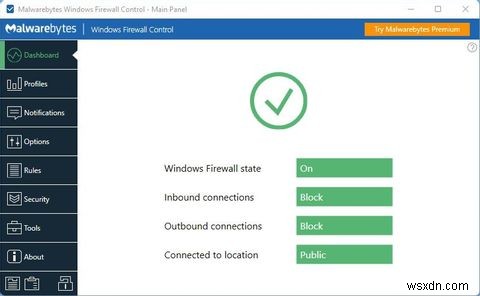
Profilesタブに移動し、デフォルトとして設定したいプロファイルを選びます。
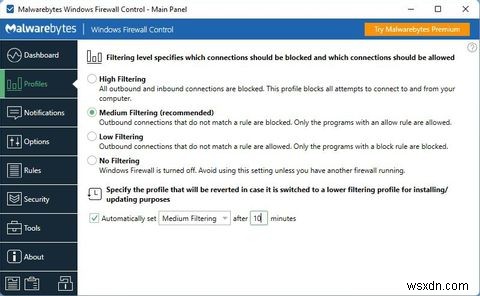
一時的にフィルタリングレベルを下げるよりも、ソフトウェアごとにルールを作成する方が安全です。とはいえ、後者の方法を取りたい場合は、Automatically set PROFILE after X minutes(X分後に自動的にプロファイルを設定)を有効にしておく価値があります。その後、「profile」と「x」の各項目を好みに合わせてカスタマイズしましょう。
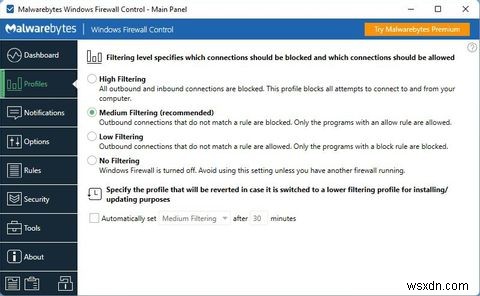
こうすることで、新しいソフトウェアをテストするために安全性の低いプロファイルへ一時的に切り替えても、指定した時間が経過すると、WFCが自動的にデフォルトの高セキュリティプロファイルへ戻してくれます。
WFCはデフォルトでは通知を表示しません。通知はすぐに煩わしくなりがちだからです。それでも通知を受け取りたい場合は、Notifications(初期状態ではDisabledになっているはず)に移動し、Display notificationsを選択します。
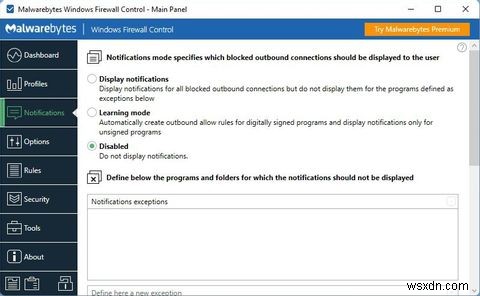
同じ画面から、WFCのLearning mode(学習モード)を有効にすることもできます。このモードでは、デジタル署名されていないプログラムに対しては通知を自動的に表示し、一方で署名済みのプログラムには送信許可ルールを自動的に作成します。
このモードを有効にしたら、Word、Photoshop、Krita、GIMPなど、よく使うアプリを実際に動かしてみましょう。WFCが(少なくとも本来は)これらのアプリ用のルールを自動的に作成してくれます。これは最も手軽なカスタマイズ方法です。作業が終わったら、忘れずに学習モードを無効にしてください。
次にOptionsへ移動し、WFCのShell Integration(シェル統合)を有効にすると、右クリックのコンテキストメニューから簡単にルールを作成できるショートカットが追加されます。以降は任意の実行ファイルを右クリックして、ネットワークアクセスを許可するかどうかを選べるようになります。
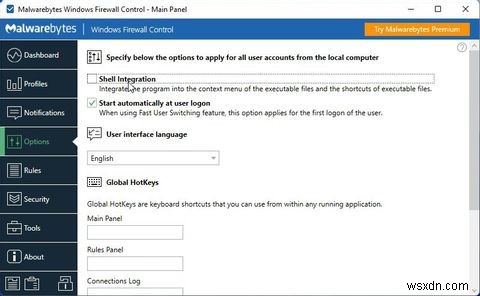
また、WFCのUser interface language(UI言語)を変更したり、各パネルへ素早くアクセスできるホットキーを定義したりすることも可能です。
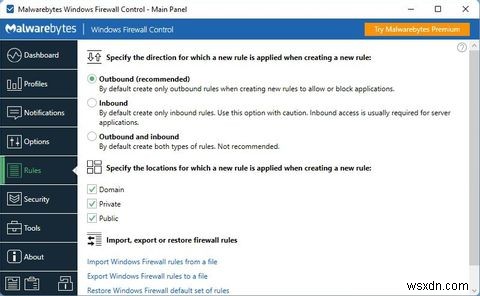
本チュートリアルではRulesとSecurityについては割愛します。後ほど、どんなアプリにも基本ルールをすばやく作成できる、より簡単な方法をご紹介するからです。内容を十分理解していない限り、これらのセクションにあるオプションでむやみに試行錯誤しないことをおすすめします。
接続ログを使った簡単なアプリ制御
Windows Firewall Controlを使えば、すべてのアプリケーションに対して詳細なルールを手動で作成する必要はありません。代わりに、以下のはるかにシンプルな方法を取ることができます。
まず、フィルタリングレベルを推奨の「Medium(中)」に設定します。これにより、信頼済みのソフトウェアのみがネットワークにアクセスでき、その他のすべての接続が禁止されます。
このレベルでは、多くのアプリやゲームがインターネットへの接続やローカル共有へのアクセスなどに失敗するかもしれません。しかしそれはむしろ良いことです。WFCが正常に機能しており、ネットワークが保護されており、あなたが許可しない限り信頼できないアプリはネットワークにアクセスできないことを意味します。では、あるソフトウェアに意図的にネットワークアクセスをさせたい場合はどうすればよいのでしょうか?
WFCのトレイアイコンを右クリックし、Connections Log(接続ログ)を選択します。ほぼ空のパネルが画面に表示されます。
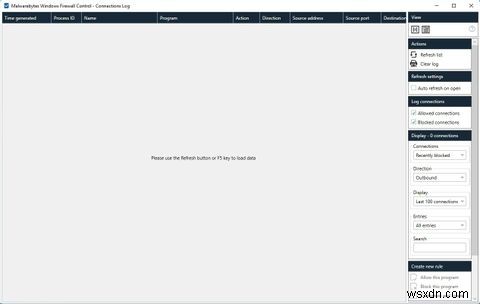
キーボードのF5キーを押すか、ウィンドウ右側のActionsパネルからRefresh list(リストを更新)を選択します。しばらくすると、WFCの接続ログパネルに、ネットワーク接続を通じて通信しようとしたすべてのソフトウェアのリストが表示されます。
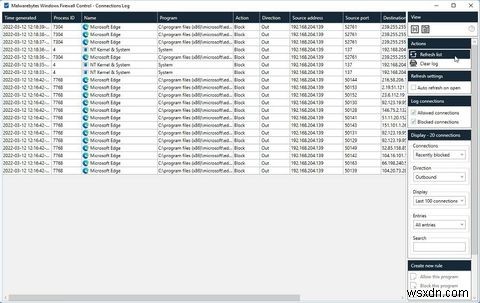
リスト上の項目に対して、アクセスを許可または拒否する永続的なルールを素早く作成したい場合は、該当エントリを右クリックし、アクセスを許可したいならAllow this program、ブロックしたいならBlock this programを選択します。
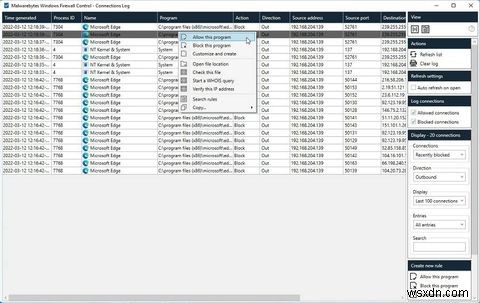
Customize and create(カスタマイズして作成)を選ぶと、ルールを手動で編集・作成でき、たとえばアプリが接続できるポートなどをより細かく制御できます。
その他のオプションを使うと、選択した実行ファイルの詳細情報や、通信しようとしているネットワークノードの情報を調べたり、関連するルールを検索・管理したりすることができます。
カスタムルールによる完全な制御
ネットワークやファイアウォールの管理、そしてソフトウェアがそれらを「介して」どのように接続すべきかの設定については、専門書が何冊も執筆されているほど奥深いテーマです。そのため本記事では、こうした話題を詳細には掘り下げないことにしました。とはいえ、WFCでソフトウェア用のルールを手動で作成してみたい方のために、大まかな流れをご紹介します。
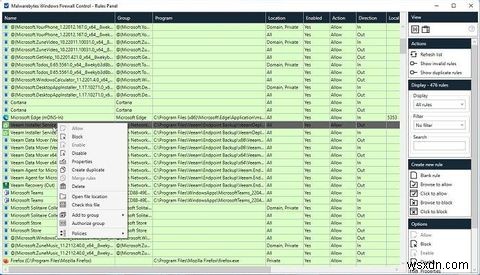
ルールをゼロから作成するには、WFCのアイコンを右クリックしてRules Panel(ルールパネル)を開き、右側のオプションからCreate new ruleの下にあるBlank rule(空のルール)をクリックします。
または、前のセクションで見たように、WFCのConnections Logから任意のソフトウェアのルールをCustomize and createで作成することもできます。同様に、既存のルールを編集する場合は、WFCのRules Panelで対象のルールを右クリックし、Properties(プロパティ)を選択します。
Programから、ルールを作成するアプリを選択します(正しいアプリがまだ選択されていない場合)。名前(Name)、グループ(Group)、説明(Description)も定義できますが、本当に重要なのはこの後の項目です。
Protocol and portsのオプションを確認し、アプリに許可(または禁止)する正しいネットワークProtocol(プロトコル)、Local ports(ローカルポート)、Remote ports(リモートポート)を定義します。
右側の列のオプションからは、選択したソフトウェアが到達することを許可または拒否するLocal addresses(ローカルアドレス)とRemote addresses(リモートアドレス)を指定できます。ほとんどの場合、両方ともAny(すべて)のままにしておけば問題ありません。
Direction(方向)では、ルールがInbound(受信)接続に関するものかOutbound(送信)接続に関するものかを定義できます。
繰り返し登場した「許可するのか、しないのか」という曖昧さは、Action(アクション)で解消できます。ここで、ルールに記述した内容をアプリに許可するのか、許可しないのかを選択します。
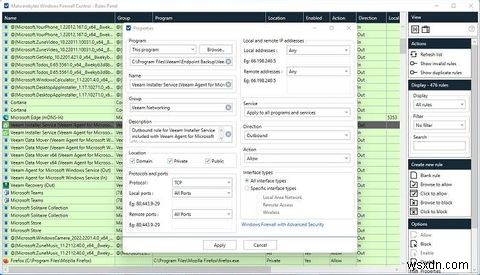
最後に、ルールをすべてのInterface types(インターフェースタイプ)に適用するか、特定のタイプのみに適用するかを選択できます。たとえば、自宅で普段使う有線Ethernet接続と、外出先で頼るWiFi接続とで、それぞれ異なるルールを設定することも可能です。
「Apply」をクリックすれば完了です。おめでとうございます。これであなたもネットワークルールを作成できました!
Windows Firewall Controlで安全を保つ
ご覧のとおり、Windows Firewall Controlで安全を保つのは驚くほど簡単です。望むなら設定を掘り下げてすべてを細かくカスタマイズすることもできますが、ほとんどのユーザーにとっては、事前定義されたプロファイルと、必要に応じたほぼ自動のルール作成だけで十分です。
Windows標準搭載のファイアウォールがこんなにも万能だったなんて、誰が想像したでしょうか?
-
Windows 11 / Windows 10でマウスカーソルの色を変更・カスタマイズする3つの方法
Windowsの見た目に変化をつけたいなら、マウスカーソルは手軽にカスタマイズできる絶好のポイントです。壁紙の変更やサードパーティ製アプリの活用、Windows標準のカスタマイズ機能などでシステムの外観は自由にアレンジできますが、実はカーソルの色やデザインも変更可能です。 例えば、マウスポインターを黒に変更すると、白い背景でも黒い背景でもテキストが読みやすくなり、視認性が大きく向上します。 「カーソルを変える必要はない」と考える人もいるかもしれませんが、画面上でカーソルを見失いやすい人にとっては大きな助けになります。選択できるポインターは数多くあるので、いくつか試してみて、自分に合ったものを見
-
Windows 10のタスクバーをカスタマイズする方法|位置変更から非表示設定まで徹底解説
Windowsのタスクバーは、デスクトップ画面上でよく使うアプリや現在開いているアプリを配置しておける便利な領域です。見た目の変更、アイコンのサイズ、タスクバー自体の大きさなど、さまざまなカスタマイズが可能です。さらに工夫次第で、作業効率を高める使い勝手の良いツールへと進化させることができます。 この記事では、Windows 10のタスクバーをカスタマイズする方法を詳しく解説します。 タスクバーの位置を変更する タスクバーでできる基本的な操作のひとつが、位置の移動です。タスクバーは初期状態では画面の下部に表示されています。「タスクバーをロックする」が有効になっていなければ、タスクバーの空いて