
ISPによる全サイト閲覧の追跡を防ぐ方法――今すぐ有効にしたい簡単なブラウザ設定
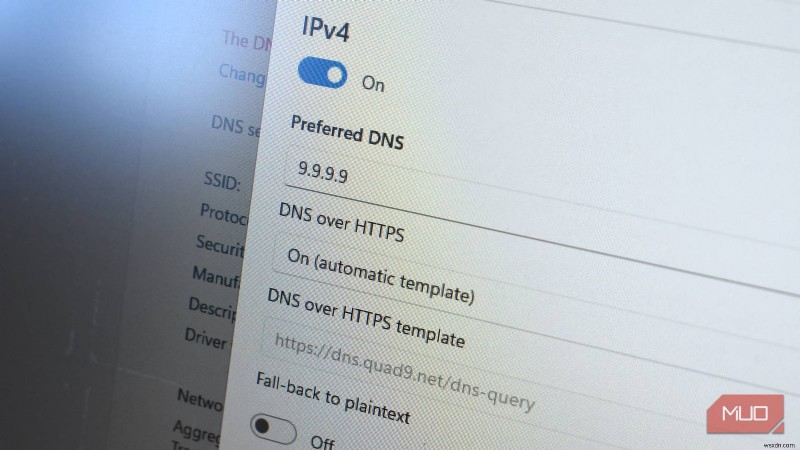
HTTPSは、プライバシーに関して最も誤解されやすい概念のひとつです。アドレスバーの隅に小さな鍵マークが表示されるようになって以来、多くの人は「自分の通信は守られている」と安心してきました。確かにHTTPSは一定のセキュリティを提供しますが、プライバシーまで完全に守ってくれるわけではありません。
実は、HTTPSを有効にしていても、ISP(インターネットサービスプロバイダ)は驚くほど詳細な形で、あなたのオンラインでの行動を把握できてしまいます。しかし、ほとんどのブラウザやOSに標準搭載されているある機能を使えば、この状況を大きく変えられます。ISPをはじめとする覗き見者からの追跡を格段に難しくし、設定にかかる時間はほんの数分。しかも完全無料です。
DNS over HTTPS(DoH)であなたが完全に見えなくなるわけではありませんが、誰もが無意識に犯しがちな最大級のプライバシーリークを確実に塞ぐことができます。
ウェブ閲覧中、ISPには何が見えているのか
HTTPSは有用だが、完全なプライバシー保護ではない
ISPは、あなたとインターネット全体の間に位置しています。あらゆるウェブサイトへのリクエスト、接続、データパケットはすべて、ISPが管理するインフラを通過します。そのため、彼らはあなたのアクティビティを特権的な視点から監視できるのです。
HTTPSによってトラフィックの中身が保護されていても、デフォルトの状態では多くのメタデータが露出したままです。たとえば、ISPは通常、あなたがリクエストしたドメイン名、接続先のIPアドレス、アクティビティのタイムスタンプ、転送されたデータ量などを把握できます。
ただし、HTTPSのおかげで、ISPはあなたが読んでいる正確なページまでは分かりません。これは旧来のHTTPにはなかった大きな利点です。パスワードやHTTPS経由で送信されるメッセージの内容も見ることはできません。しかし、接続先の情報だけで、何をしているのかを推測するには十分な場合が多いのです。
要するに、ISPはあなたが何を見ているかまでは正確に知らなくても、どこにアクセスし、どれくらいの時間そこにいたかは完全に把握しています。これらは積み重なることで、具体的なユーザープロファイルを作り上げます。たとえば、健康関連のサイトを頻繁に訪れていれば、病気にかかっている、あるいは心配性だと推測されるかもしれません。出会い系サイトに長時間アクセスしていれば……言うまでもないでしょう。
DNS over HTTPSが残りの部分を守ってくれる
ほぼすべてを保護
実は、プライバシーを明け渡している原因はDNSリクエストにあります。DNS(Domain Name System:ドメインネームシステム)は、いわばインターネットの電話帳です。makeuseof.comのようなウェブアドレスを入力すると、デバイスは接続前にDNSサーバーへ、そのドメインがどのIPアドレスに対応するかを問い合わせる必要があります。
ほとんどのデバイスは、このリクエスト処理にISPのデフォルト設定を使用しています。そのため、他のプライバシー拡張機能やHTTPSを有効にしていても、プロバイダにはあなたの行動が丸見えになってしまうのです。
ここで登場するのがDNS over HTTPS(DoH)です。DoHはDNSリクエストを暗号化し、通常のウェブトラフィックと同じ安全なHTTPSチャネル経由で送信します。ISPのDNSサーバーに問い合わせる代わりに、ブラウザはCloudflare、Google、Quad9、NextDNSといった信頼性の高いDNSプロバイダへ、暗号化された接続の中で問い合わせを送ります。
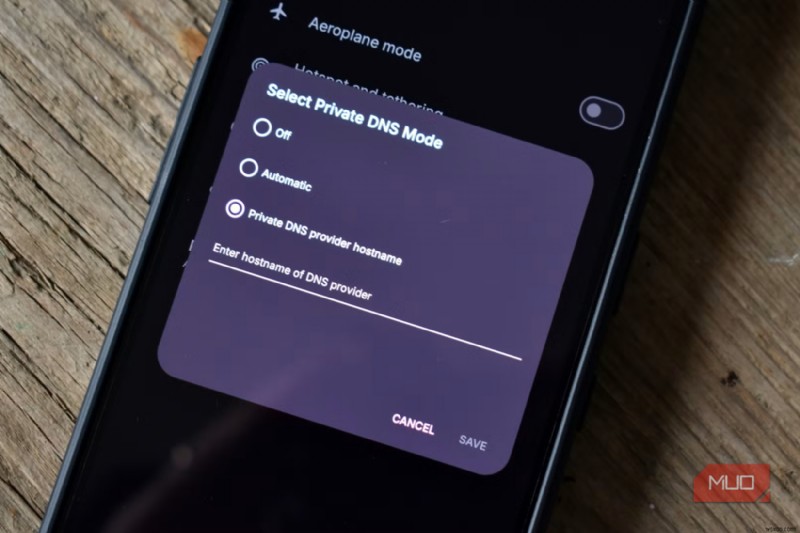
これはブラウザだけの話ではありません。OSレベルでDoHを有効にすれば、システム上のすべての通信に適用できます。詳細は後述します。
DoHに切り替えることで、ISPがオンライン生活を覗き見る窓を事実上閉じることができます。リクエストは暗号化されているため、通信途中で覗き見られることはありません。ISPには「Cloudflareに接続している」ことしか分からず、個々のドメインルックアップは見えません。
プライバシー対策には必ず落とし穴がある
DoHは優秀だが、完全な匿名性は得られない
とても良さそうで簡単に聞こえますよね。しかし問題は、DNS over HTTPSがあなたを匿名化してはくれないという点です。ISPは引き続き、あなたが接続するIPアドレスを見ることができます。そして多くの場合、それらのIPアドレスは特定のサービスに紐付け可能です。トラフィックパターン、接続タイミング、データ量などから、ISPはかなり的確な推測を立てられるでしょう。
とはいえ、だからといってDoHを使う価値がないわけではありません。プライバシー保護は「層(レイヤー)の積み重ね」であり、DNS over HTTPSはその一層にすぎません。単体ではあなたを守り切れませんが、他のプライバシー機能と組み合わせれば非常に強力な武器になります。
さらに、DoHのメリットはプライバシーだけではありません。ネットワークがDNS応答を操作して広告を挿入したり、サイトをブロックしたり、トラフィックをリダイレクトしたりする「DNSハイジャック」への対策にもなります。また、同じWi-Fiネットワーク上の他者に見られる情報量も減らせます。公共のホットスポット、ホテル、共有回線では依然として重要なポイントです。
DNS over HTTPSの有効化は驚くほど簡単
ようやく良いニュースの出番です
嬉しいことに、DNS over HTTPSを有効にするのは、どの環境でも簡単な作業です。なお、DoHはブラウザによって呼び名が異なります。たとえばChromeやEdgeでは「セキュアDNS」、Firefoxでは「DNS over HTTPS」という名称です。
最近のブラウザでの手順はどれもよく似ているため(特に現代の多くのブラウザはGoogleのChromiumプロジェクトベース)、各ブラウザごとの詳細は割愛します。Chrome、Edge、Firefox、Opera、Vivaldi(SafariはブラウザレベルではDoH非対応ですが、macOSなら利用可能)といった主要ブラウザで試しましたが、以下の手順で毎回設定できました。
- ブラウザを開き、設定メニューへ移動します。
- 検索バーにDNSと入力します。
- ハイライト表示されたDNSセクションを探し、セキュアDNSまたはDNS over HTTPSをオンに切り替えます。
これでブラウザ内のDNSリクエストは暗号化され、通信途中で第三者に覗き見られることはなくなりました。
OSレベルでDoHを有効にしてシステム全体を保護
個人的には、もう一歩踏み込むのがおすすめ
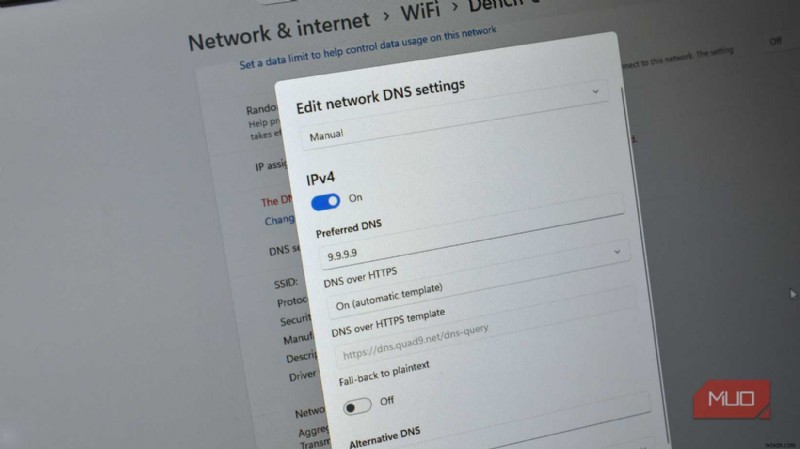
OS全体でDoHを有効化できることを覚えていますか?ここが魔法の起こるところです。OS全体でDNS over HTTPSを切り替えると、ブラウザからのリクエストだけでなく、システム上で発生するすべてのリクエストが暗号化されます。
例えるなら、システムにインストールするVPNアプリとVPNブラウザ拡張機能の関係に似ています。前者はすべてを保護し、後者はブラウザのみを保護します。
ブラウザの場合と同様、手順はOSによって異なりますが、今回は主要なOSすべてを網羅します。まず、DNS over HTTPSに対応したセキュアDNSプロバイダを選びましょう。筆者のおすすめはQuad9をメインに、Cloudflareをバックアップとして使う構成です。
| プロバイダ | IPv4 DNSアドレス | IPv6 DNSアドレス |
|---|---|---|
| Cloudflare | 1.1.1.1 1.0.0.1 | 2606:4700:4700::1111 2606:4700:4700::1001 |
| Quad9 | 9.9.9.9 149.112.112.112 | 2620:fe::fe 2620:fe::9 |
次に、OSのインターネット接続設定を開きます。
Windows 11でDNS設定を変更する方法
- Win + Xキーを押してパワーユーザーメニューを開き、ネットワーク接続を選択します。
- ネットワークの詳細設定を選択し、使用中のネットワークアダプター(Wi-Fiまたはイーサネット)を選びます。
- その他のアダプター オプションの横にあるドロップダウンから編集を選択します。
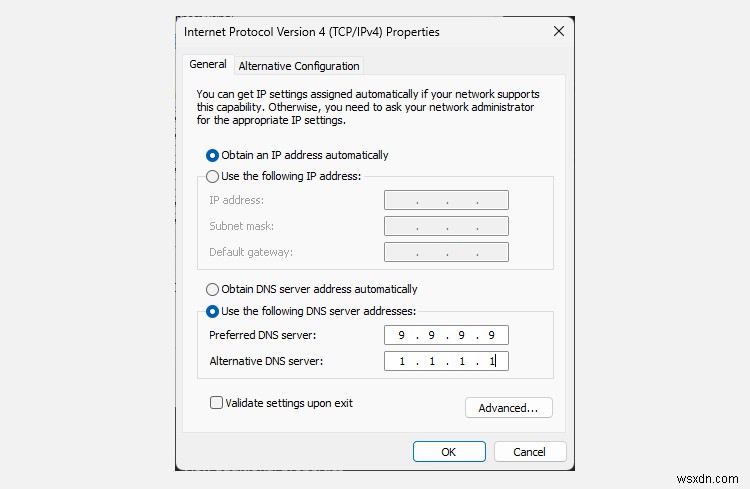
- インターネット プロトコル バージョン 4 (TCP/IPv4)を選択してプロパティをクリックします。次のDNSサーバーのアドレスを使うを選択し、上記の表から希望するDNSプロバイダのIPアドレスを入力します。入力後、OKをクリックして設定を保存します。
- プロパティメニューに戻ったら、インターネット プロトコル バージョン 6 (TCP/IPv6)を選択してプロパティをクリックし、IPv6用のDNSサーバーについても同じ手順を繰り返します。OKをクリックしてIPv6のDNS設定を保存します。
完了したら設定ウィンドウを閉じて、通常どおりウェブ閲覧を再開しましょう。
macOSでDNS設定を変更する方法
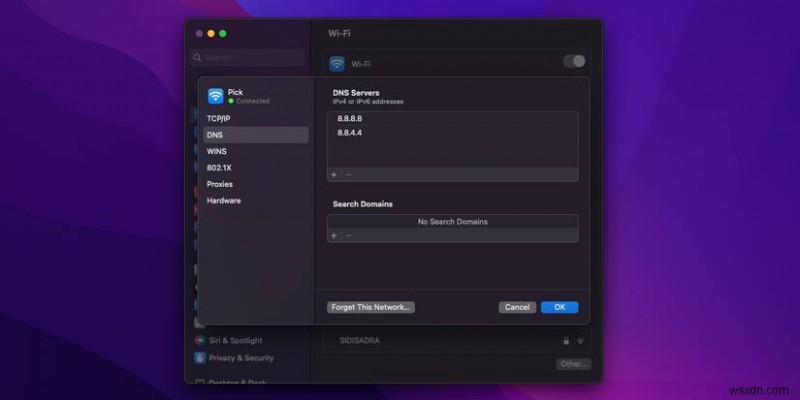
macOSでDNSを変更する手順は以下のとおりです。
- システム設定(旧システム環境設定)を開きます。
- ネットワーク > 詳細をクリックします。
- DNSタブへ移動します。
- Windowsと異なり、macOSではウィンドウ左下の+ボタンと-ボタンでDNSサーバーを追加・削除できます。+アイコンをクリック後、希望するプロバイダのIPアドレスを入力します。
Windowsと同様、設定を確認すれば新しいDNSプロバイダが使用されます。
LinuxでDNS設定を変更する方法
Linuxディストリビューションは数多く存在するため、DNSの変更方法もさまざまです。さらに、GUIから変更する方法とコマンドラインから変更する方法があり、選択肢が増えます。そのため、各ディストリビューションごとの手順を詳述するのは膨大な作業になります。GNOME、KDE、ターミナルを使ったLinuxのDNS設定変更方法や、UbuntuでのDNS設定変更方法については、それぞれの専用ガイドを参照することをおすすめします。
匿名にはなれないが、何もしないよりはるかに良い
DoHの有効化は一瞬で完了し、プライバシーは大幅に向上します。ブラウザ版だけでも構いませんが、オンラインの検索やDNSリクエストを本気で守りたいなら、もう一歩進んでOSレベルでも有効にすることをおすすめします。
トレードオフがないとは言いません。DNS暗号化は間違いなく有用ですが、実際には信頼をISPから別のサードパーティへ移すことになります。「根本的な問題解決ではなく、責任の押し付け合いにすぎない」と考える人もいます。
しかし筆者はそう思いません。結局のところ、DNS over HTTPSは、プライバシーを重視する人が今日からすぐに選べる、シンプルで効果的な選択肢なのです。
-
Windowsテクニカルサポート詐欺の電話をスマートに撃退する5つの方法
北米やイギリスにお住まいの方なら、「Windowsテクニカルサポート詐欺」についてすでにご存じの方も多いでしょう。これは、ウイルス駆除を手助けすると装いながら、実際にはマルウェアをPCにダウンロードさせようとする電話による冷やかし営業型の詐欺です。 この詐欺に対する認知度向上の取り組みは続いていますが、今回は「電話がかかってきた段階で、どうすれば相手を諦めさせられるか」という点に焦点を当ててみたいと思います。見知らぬ相手との電話を一方的に切るのは心理的にハードルが高いものです。特に相手が丁寧な口調で話しかけてきたり、「助けになりたい」と主張してきたりした場合はなおさらです。こうした社会的な常識
-
インターネットには「削除」ボタンが必要か?──読者アンケートで見えた本音
インターネットは完璧ではありません。むしろ、完璧からほど遠い存在です。私たちが日々恩恵を受けているウェブの裏側には、良きネット市民であるために我慢しなければならない不満の種が数多く潜んでいます。その中でも最大の問題と言えるのがプライバシーの欠如です。自分や他人に関する情報を、世界中から閲覧可能な形で共有してしまうこの仕組みには、本当に残念な部分があります。 ウェブ上で何を共有するかにどれほど注意を払っていても、情報が漏れるリスクは常につきまといます。ウェブサイトはあなたに関するデータを収集し、それをもとに関連広告を表示します。ソーシャルネットワークはあなたの投稿やコメントを保存しており、そのど