
フィッシングサイトの見分け方と、ログイン情報を入力してしまったときの対処法
毎日、世界中で数え切れないほどのオンラインアカウントが不正アクセスを受けています。ハッカーはさまざまな手法を使ってアカウントに侵入し、個人情報を盗み出します。その中でも特に悪名高いのが「フィッシング攻撃」です。ハッカーは正規サイトのログインページをそっくりコピーした偽サイトを作り、ユーザーをだましてそこからログインさせようとします。一度情報を入力してしまうと、そのデータは本物のサイトではなくハッカーの手元へ送られてしまうのです。
さらに厄介なのは、フィッシングサイトの作成と攻撃の実行が驚くほど簡単だという点です。既存のウェブサイトのコードをコピーし、悪意のあるコードを組み込むだけで完成します。基本的な技術知識があれば、誰でもフィッシング攻撃を実行できてしまいます。この記事では、フィッシング攻撃を見分ける方法と、自分自身を守るための対策、そして万が一被害に遭った場合の復旧手順まで詳しく解説します。
フィッシング攻撃を見分ける2つの段階
フィッシング攻撃を見抜くプロセスには、大きく分けて2つの段階があります。1つ目は、メールなどのテキスト通信でフィッシングリンクを受け取った時点で手がかりをつかむこと。2つ目は、リンク先のフィッシングサイト自体に残された手がかりを見つけることです。以下に、実践的な見分け方を紹介します。
フィッシングメールを見分ける方法
フィッシングサイトへのリンクは、主にメールで送られてきます。ここではメールを中心に説明しますが、これらのポイントはSNSのメッセージなど他のテキスト通信にもほぼそのまま応用できます。以下の点に注目してください。
1. 送信者のメールアドレスを確認する
まず最初に確認すべきは送信者のメールアドレスです。正規企業の公式アドレスとは一致しないはずです。例えば「customersupport@paypal.com」ではなく、「customersupport@paypa1.com」のように、一文字だけ数字の「1」など似た別の文字に置き換えられていることがあります。スペルを一字一句チェックし、企業の実際のサポート用アドレスと照合しましょう。
2. 誤字脱字や文法ミスに注意する
詐欺メールやフィッシングメールの多くには、メールサービスのフィルターをすり抜けるために意図的に混ぜ込まれた誤字が含まれています。誤字は件名に入っていることが多いですが、本文にも見つかることがあります。中には「Customer」が「Costomer」になっているような、一見すると気づきにくいものもあるため、注意深く読みましょう。また、文法ミスが多い場合も警戒が必要です。英語を母国語としない人物が書いた可能性があります。正規企業なら、社名にかかわる問題なのでメールを何度も推敲しているはずです。
3. 急かすような怪しい表現に警戒する
フィッシングメールには、魅力的な特典の提示と「今すぐ行動せよ」という切迫感を煽る文言が盛り込まれていることがほとんどです。例えば「PayPalの100ドルプレゼントは3時間後に終了!今すぐ下のリンクからサインインして受け取ろう!」といった具合です。また、メール内のリンクからのログインを過度に強調するのは、正規のサイトアドレスから直接ログインされるのを防ぐためです。
4. 怪しい添付ファイルを開かない
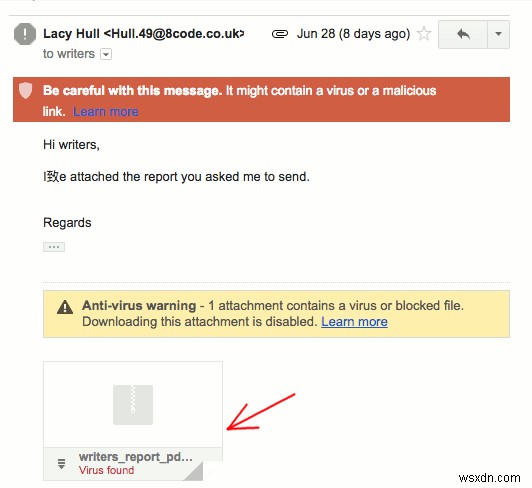
不審なメールに対して絶対にやってはいけないのが、添付ファイルを開くことです。正規企業は、事前に案内がない限り添付ファイルを送ってきません。添付ファイルを開いてしまうと、内部に仕込まれたマルウェアによって、知らないうちに情報を盗まれる恐れがあります。
5. 迷惑メールフォルダに入っているメール
疑わしいメールが迷惑メールフォルダに振り分けられていたら、そもそもわざわざ確認する必要はありません。フィルターがあるのには理由があります。戻るボタンを押して、普段の作業に戻りましょう。
6. 広告経由のフィッシングリンク
フィッシングリンクは、ウェブサイト上の広告に紛れていることもあります。数年前、筆者もGoogle検索の結果画面で、あるオンライン決済会社の公式ホームページだと思ってクリックした広告が実はフィッシング広告で、1,000ドル以上の損失を被ったことがあります。検索結果やサイト内の広告をクリックするときは十分注意し、うっかりアクセスしてしまった場合に備えて、後述のフィッシングサイトの見分け方も必ず押さえておきましょう。
注意:可能な限りフィッシングリンクはクリックしないでください。ランサムウェアが仕込まれている場合があり、システム全体を乗っ取られる危険性もあります。
フィッシングサイトを見分ける方法
それでもリンクをクリックしてしまい、サイトを開いてしまった場合は、以下の方法でさらに確認しましょう。そのサイトが本物か、それともフィッシングサイトなのかを見極められます。
1. URLを確認する
フィッシングサイトのデザインは本物とほぼ同じため、見た目で違いを探しても無駄です。しかし、公式URLだけはコピーできません。必ずどこかに違いがあります。例えば「www.paypal.com」が「www.paypai.com」や「www.paypol.com」のように綴りが微妙に変わっているケースです。また、「HTTPS」による暗号化通信が欠けていることも多いので、アドレスバー左端の鍵アイコンが緑色か灰色かを確認しましょう。銀行、オンライン決済サービス、SNSのようなセキュリティが重要なサイトは、常に安全な接続(緑色の鍵)を持っているはずです。
2. ブラウザの警告を無視しない
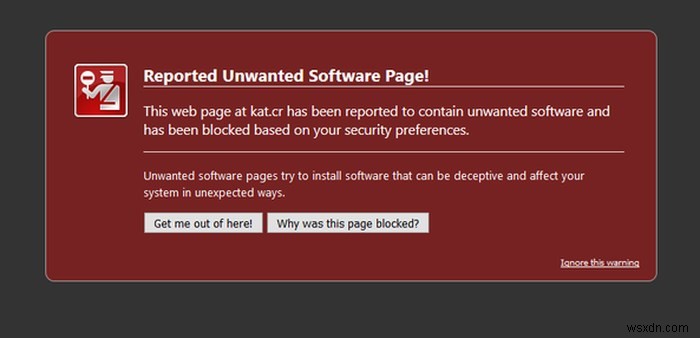
主要なブラウザは、多くのフィッシングサイトを高精度で検出できます。ブラウザが警告を表示したら、それに従ってすぐにページから離脱しましょう。
3. ポップアップに反応しない
一部のフィッシングリンクは、いったん正規サイトへ転送したように見せかけ、少し遅れて偽のポップアップを表示して個人情報を求めてきます。このようなポップアップが出たら、即座にページを閉じてください。
4. わざと間違ったパスワードを入力してみる
フィッシングサイトには、パスワードの正誤を判定する仕組みがありません。あえて間違ったパスワードを入力しても、ログインできてしまう(少なくとも何らかのページへリダイレクトされる)ことが多いのです。ただし、ハッカーもこの手口を知っており、「パスワードが違います」と表示して複数回入力させ、使い回されている複数のパスワードを搾取するケースもあります。
フィッシング被害に遭った後の対処法
罠にかかって情報を入力してしまった場合、入手したIPアドレスからハッカーを追跡しようとしても時間の無駄です。重要なのは、アカウントと入力した情報の復旧に集中することです。オンライン決済サービスや銀行のアカウントだった場合は、直ちにサポートへ電話し、状況を伝えましょう。
多くの場合、ハッカーはアカウントに侵入してパスワードを変更します。すぐに正規サイトにアクセスし、「パスワードをお忘れですか」機能を使って、登録済みのメールアドレス経由でパスワードを再設定してください。GoogleやFacebookなどの大手サービスでは、こうした事態に備えた追加の保護策も用意されています。オンラインで検索すれば、アカウントを守るためのさらなる支援情報が見つかるでしょう。アカウントに復帰できたら、設定とプライバシー項目をすべて確認し、ハッカーに変更された箇所がないかチェックします。アカウントにお金が入っていた場合は、取引の取り消しが可能かサポートに連絡して確認しましょう。不可能であれば、お金は取り戻せません。
フィッシング攻撃やその他の詐欺・ハッキングに対する最も効果的な防御策のひとつが「二要素認証(2FA)」です。利用しているサービスが対応していれば、必ず有効にしておきましょう。
また、フィッシング攻撃の目的は情報窃取だけとは限りません。リンク先で広告を表示されたり、PCにマルウェアをダウンロードされて破壊や情報抽出の被害に遭ったりすることもあります。上記の対策に加えて、信頼できるアンチウイルスソフトの導入も忘れずに行いましょう。
まとめ
フィッシングサイト、特に熟練したハッカーが作成したものは、見抜くのが難しい場合があります。基本原則として、何らかの情報入力を求めるリンクはすべて避け、サイトへのログインは必ずアドレスバーに直接URLを入力して行いましょう。その他にフィッシングサイトを見分ける方法をご存じでしたら、ぜひコメント欄で教えてください。
-
タブナッピングとは?仕組みの解説と自分を守るための対策方法
フィッシング詐欺の一環として、偽のログインページを見たことはありますか?こうしたページは、人気サービスの本物そっくりのログイン画面へ誘導するリンクの先で待ち構えているのが典型的です。例えば、Facebookで誰かが動画について言及し、リンクを共有していたとします。そのリンクをクリックすると動画が見られるはずなのに、実際にはFacebookではなく偽物のログインページにたどり着き、「動画を見るにはログインしてください」と求められる——という仕組みです。ユーザーは「自分はログアウトされてしまった」と思い込み、再ログインしようとしてIDやパスワードを詐欺師に渡してしまうのです。 もちろん、人々もこ
-
スパム・フィッシングメールの見分け方|被害を防ぐ5つのチェックポイント
メールは、ビジネスや公式なやり取りにおいて欠かせない通信手段です。自分のメールアドレス宛に届くメールは、正規の情報や安全な添付ファイルを含むものとして扱われがちですが、知らない相手から頻繁にメールが届くようであれば、それはスパムやフィッシングの可能性があります。 アメリカでは毎年数百万件ものスパム・フィッシング被害が報告されており、その数は年々増加し続けています。インターネット上でメールアドレスを使用しているのであれば、スパムやフィッシングメールを見分ける方法を知っておくことが重要です。これらの迷惑メールは、サイバーセキュリティ上の脅威となるだけでなく、金銭的な被害をもたらすこともあります。