
タブナッピングとは?仕組みの解説と自分を守るための対策方法
フィッシング詐欺の一環として、偽のログインページを見たことはありますか?こうしたページは、人気サービスの本物そっくりのログイン画面へ誘導するリンクの先で待ち構えているのが典型的です。例えば、Facebookで誰かが動画について言及し、リンクを共有していたとします。そのリンクをクリックすると動画が見られるはずなのに、実際にはFacebookではなく偽物のログインページにたどり着き、「動画を見るにはログインしてください」と求められる——という仕組みです。ユーザーは「自分はログアウトされてしまった」と思い込み、再ログインしようとしてIDやパスワードを詐欺師に渡してしまうのです。
もちろん、人々もこうした手口に警戒心を持つようになり、偽リンクだけでログイン情報を盗むのは以前より難しくなっています。しかし、インターネット上にはさらに悪質な新しいフィッシング手法が登場しています。それが「タブナッピング(Tabnapping)」です。
タブナッピングの仕組み
近年の詐欺師たちは、直接的な攻撃から離れ、ユーザーの注意力が低下している瞬間を狙う戦略へとシフトしています。過去にも数々の悪質な攻撃がありましたが、タブナッピングはその中でも特に陰湿な手法の一つです。
タブナッピングは次のように機能します。まず攻撃者は、一見まったく普通に見えるウェブサイトを用意します。そしてサイトのコード内に、そのタブが「非アクティブ」になったかどうかを検知するスクリプトを仕込んでおきます。非アクティブなタブとは、現在表示していないタブのことです。今この記事を読んでいるブラウザに複数のタブが開いているなら、この記事以外のタブがすべて非アクティブなタブにあたります。
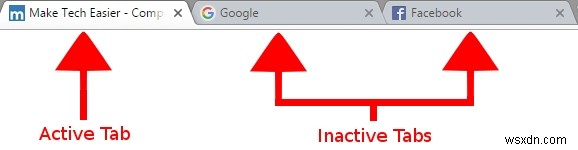
ユーザーは無害そうなこのサイトを訪れ、何も問題がないと思い込みます。その後、別のタブへ切り替えるでしょう。例えば、Facebookでメッセージが届いたから確認する、といった具合です。すると元の「無害な」ページが非アクティブになり、これをきっかけに詐欺師のコードが起動します。
このコードはまず、一定時間タブが非アクティブのままになっているかを確認します。これは、ユーザーがそのタブの存在を忘れるのに十分な時間を確保するためです。待機時間が経過すると、コードはページの内容をGmailなどの偽ログインページに書き換えます。さらに、タブに表示される小さなアイコンである「ファビコン(favicon)」も変更します。また、ページタイトルも「Gmail:メール - Google」のような本物らしい名前に差し替えられます。
こうして作られるのは、Gmailのログインページとほぼ完全に一致するページです。じっくりタブを観察すれば違和感にすぐ気づけるでしょう。しかし、日常業務に追われている私たちはそこまで注意を払いません。「あ、さっきのメールを友達に送らなきゃ」と思い出して、非アクティブになっていた「Gmail」のタブに戻ると——なんと、ログアウトされていて再度ログインを求められます。「面倒だな」と思いながらログイン情報を入力。これでタブナッピング攻撃は完了です。
実際に自分のブラウザでタブナッピングのデモを体験したい場合は、タブナッピングに関するデモページを新しいタブで開いてみてください。ページが完全に読み込まれたら、この記事のタブに戻り、デモのタブを5秒間放置してみましょう。5秒後、そのタブは「魔法のように」偽のGmailタブへと変化します。
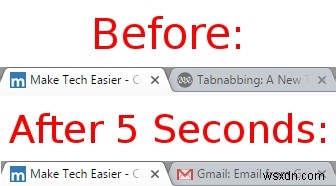
これはあくまでデモであり、実際に騙すための偽Gmailログインページはありません。しかし、もし細部まで完璧に再現されたGmailのログインページがそこに表示されていたら、どれほど説得力のあるものになるかは容易に想像できるでしょう。詐欺師たちがあなたの個人情報を奪うためにどこまで徹底するか、それを示す好例です。
タブナッピングから身を守る方法
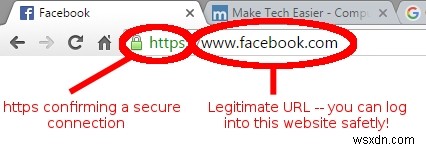
これらの話は非常に恐ろしく感じられますし、実際に恐ろしいことです。開いているどのタブでも、本物そっくりのフィッシングページに変化しうるというのは深刻な脅威です。しかし幸いなことに、詐欺師がページの内容やタブ情報を公式サービスと瓜二つにできても、一点だけ完全にコピーできないものがあります。それはページのURLです。
もちろん詐欺師も、本物に似せたURLを作ろうとあらゆる工夫を凝らしています。しかし、URLを一字一句完全にコピーすることは不可能であり、これこそが正規のログインページと偽物を見分ける最大の手がかりとなります。何らかの理由でログインページが表示された場合は、必ずURLを確認しましょう。URLが複雑怪奇だったり、「https」の証明書がなかったりする場合は、絶対に入力してはいけません。そのページを閉じて、新しいタブを開き、そこから手動で正規のサイトへアクセスしてください。以下は本物のFacebookタブの例と、注目すべきポイントです。
恐ろしいが、見抜くことは可能
タブナッピングは、使っていないタブや「一度見たページは安全」という油断につけ込む、特に悪質な詐欺手法の一つです。ログイン時には常に慎重さを心がければ、タブナッピングを回避し、大切な情報を守ることができます。
あなたはタブナッピングの被害に遭ったことがありますか?あるいは危うく被害に遭いかけたことは?この悪質すぎる手口についてどう思いますか?もし遭遇したら騙されてしまうと思いますか?ぜひコメントで教えてください。
-
フォームジャッキングとは?仕組みの解説とPCを守るための対策方法
「フォームジャッキング(FormJacking)」とは、オンラインショッピングサイトから顧客の決済情報を直接盗み出す新しいタイプのサイバー攻撃を指す用語です。この手法では、悪意のあるJavaScriptコードがウェブサイトのショッピングカートに密かに埋め込まれ、ハッカーが気づかれることなくクレジットカード情報を窃取します。 フォームジャッキング攻撃の仕組み 顧客が購入を完了するためにオンラインの支払いフォームにクレジットカード情報を入力すると、悪意のあるコードがそのデータを傍受し、「送信」ボタンをクリックした時点で攻撃者のサーバーへ送信します。盗まれる情報には、カード番号、名義人の氏名、有効
-
スピアフィッシングとは?その手口の特徴と身を守るための対策を徹底解説
フィッシング詐欺とは、攻撃者が正規の企業や組織になりすまし、巧妙に作られたメールやSMS、電話などで被害者に接触する詐欺行為の一種です。被害者は本物からの連絡だと信じ込んで指示に従ってしまい、結果として損害を被ります。この種のスパムは一度に大勢の無防備な人々へ送りつけられ、その一部が引っかかる仕組みになっています。 フィッシングは、漁師が海に網を投げ入れて不特定多数の魚を捕まえる様子に例えられます。 一方、スピアフィッシングは、特定の個人や組織を狙う標的型のフィッシング詐欺です。攻撃者はソーシャルエンジニアリングの手法を駆使し、正規の組織になりすまして、悪意のあるファイルや