
日常の何気ない操作が危険に!今すぐ知るべき3つのマルウェア感染手口
インターネット上のマルウェア配布方法について、どれくらいご存じでしょうか。「ナイジェリアの王子」を名乗る詐欺メールのような古典的な手口は、もはや多くの人が警戒するようになり、かつてほど引っかかる人は減っています。しかし、それはマルウェア開発者が諦めたことを意味しません。むしろ、彼らはより巧妙で隠密的な手法へと進化しているのです。
悪意あるユーザーがあなたのデータにアクセスする一つの方法は、日々の生活習慣につけ込むことです。無害だと思っている何気ない行動が、実は攻撃者にとってシステムにマルウェアを仕込む絶好の機会になっているかもしれません。ここでは、マルウェア配布者が日常のルーティンをハイジャックし、あなたの一日を台無しにしてしまう手口の例を紹介します。
1. コピー&ペーストを悪用する「ペーストジャッキング」
Windowsのコマンドプロンプトに特定のコマンドを入力する方法を調べていたとします。ウェブサイトにコマンドが表示されているので、それをそのままコピーしてターミナルに貼り付け、実行した――その直後になって初めて、まったく別のコマンドが貼り付けられていたことに気づく。しかも、それは実行してほしくなかった動作を行っているかもしれません。
これが「ペーストジャッキング(pastejacking)」という珍しい手口です。JavaScriptコードを使って、ユーザーのコピー操作をハイジャックします。ユーザーがテキストをコピーしようとしてキーを押すと「keydownイベント」が発生し、このイベントは約1秒待ってからクリップボードにテキストを書き込みます。この時間差により、コピーした内容は上書きされ、結果的に自分がコピーしたものではなく、攻撃者が仕込んだコマンドを貼り付けることになるのです。ダウンロードして実行するタイプではなく、自分でPCに入力してしまう点で、かなり変わったマルウェア配布方法と言えます。
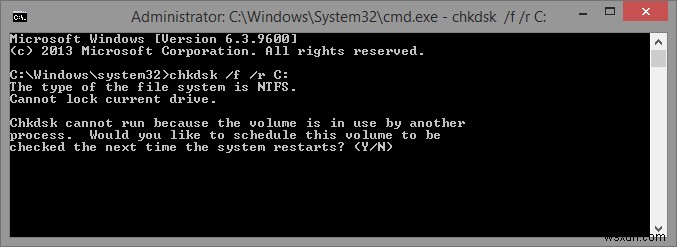
上記のchkdskコマンドのような複雑なコマンドは、ユーザーにはなかなか覚えられません。そのため、コマンドをそのままコピー&ペーストできるサイトを常に探す人が多く、マルウェア配布者にとっては絶好の機会となります。彼らはkeydownイベントに悪質なコマンドを仕込むだけでいいのです。さらに悪いことに、貼り付けた瞬間に自動実行される接尾辞(サフィックス)を追加することも可能で、間違いに気づく時間すら与えてくれません。
では、どう対策すればよいのでしょうか。重要なターミナルにコマンドをコピーペーストする前に、まずメモ帳などに貼り付けて、意図した通りのコマンドであるか確認しましょう。コピーから貼り付けの間にコマンドが「変化」していたら、決して実行しないでください。
2. 偽物の「ダウンロード」ボタン
プログラムのダウンロードサイトを探していて、目的のソフトを掲載したサイトを見つけました。ラッキー!早速ファイルをダウンロードしようと、緑色の「Download Now(今すぐダウンロード)」ボタンをクリックしてインストール。しかし、開いたプログラムは、本来欲しかったものとはまったく別物でした。
この場合、「偽ダウンロード」に騙された可能性があります。CNETなど無料かつ正規のソフトウェア配信に特化したサイトでは、ダウンロードページの周囲に広告が表示されます。その一部の広告には独自の「Download Now」ボタンが設置されており、ユーザーが本来クリックすべきダウンロードリンクではなく、広告の方をクリックするよう誘導しているのです。以下は、CNETでMalwarebytesをダウンロードする際に見つかった実例です。
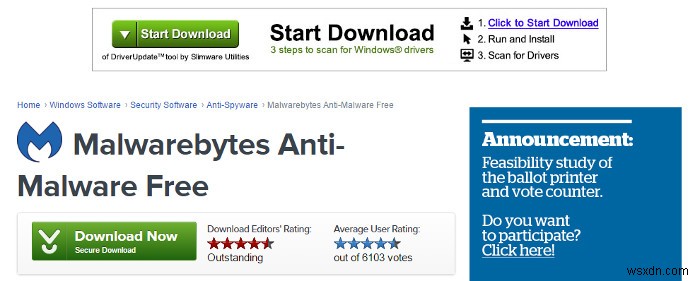
上部の広告にお気づきでしょうか。そこをクリックしてもMalwarebytesはインストールされません。運が悪ければ、そのプログラムがシステムに仕込んだものを除去するために、逆にMalwarebytesが必要になるかもしれません!
これは、私たちが焦って最初に目についた「Download Now」ボタンをクリックしがちな傾向につけ込んだ、非常に狡猾なマルウェア配布方法です。ソフトウェアをダウンロードする際は、クリックするボタンが正しいものであることを必ず確認しましょう。「Download Now」と書かれたボタンでも、それが本当に目的のものだと確信できるまで、性急にクリックしてはいけません。
3. 友人からのメッセージや投稿
お気に入りのSNSを使っていると、友人から連絡が届きます。「誰かに恥ずかしい姿を撮影された」と言って、リンクを送ってくる。親友なのだから疑う理由はなく、リンクをクリック。ところが、その「親友」は実は、マルウェアへのリンクをクリックさせるために設定されたチャットボットだったのです。
SNS経由のマルウェア投稿は、最も悪質なマルウェア配布方法の一つです。友人からのメッセージなら何でも信用してしまうという、人間の自然な心理につけ込むからです。多くの場合、友人のアカウントがハッキングされたか、友人自身がウイルスに騙されたことが発端になります。一度感染すると、ウイルスはインスタントメッセージやフィード投稿で「このサイトを見て」「宝くじに当選した」「クールな新アプリ」(実際はウイルス)といったリンクを、友人たちに送りつけ始めます。
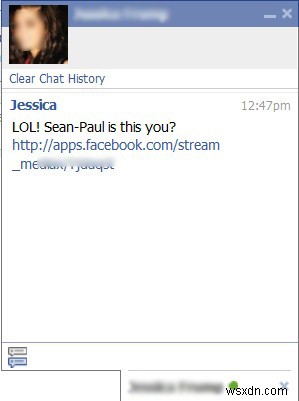
では、この手口を回避するにはどうすればよいのでしょうか。まず、普段文法に厳しい友人から「omg u have 2 see this(見なきゃ損!)」のような乱れた文章のメッセージが届いたら、リンクを即座に疑いましょう。同様に、普段絶対に投稿しなさそうな製品やアプリへのリンクを友人が投稿していた場合も、警戒が必要です。相手が本当に人間であるか確認するには、リンクをクリックする前に直接会話してみましょう。インスタントメッセージの場合、チャットボットは「自分はボットではない」と否定するようプログラムされていることが多いので、友人にしかわからない質問をしてみてください。相手がうまく答えられなければ、それは罠です!そして必ず友人に警告し、アカウントを取り戻せるようにしましょう。
まとめ
現代のマルウェア配布方法は、もはや誰もが知っているような露骨な手口ではありません。情報が光速でインターネットを駆け巡る現在、マルウェアの手口は公開されてすぐに暴かれてしまうためです。マルウェア配布は、フィッシングメールのリンクをクリックさせる時代から、長年続けてきた日常のルーティンをハイジャックし、そのまま罠へと誘導する時代へと移行しています。日々の生活の中でこうした手口に注意を払い、常に警戒心を持ちましょう。あなたの「安全な習慣」は、思っているほど安全ではないかもしれません。
画像クレジット:How to Get Hacked on Facebook
-
マルウェアとは?知っておくべき10の種類と感染を防ぐ7つの対策
コンピュータは私たちの生活を大きく便利にしましたが、便利さの裏には常にリスクが潜んでいます。技術の発展とともに、サイバー脅威もより強力かつ蔓延するものとなっています。現在、マルウェアによる標的型攻撃は10億件を超え、その危険性はピークに達しています。パソコンの不調から金銭的な損失まで、マルウェアは意図的にさまざまな被害をもたらしているのです。予防策を講じることで安全性を高めることはできますが、100%の保証を得るのは難しいのが現状です。そこで本記事では、マルウェアについて知っておくべきあらゆる情報を徹底的に解説します。マルウェアとは?マルウェア(malware)は、「malicious(悪意の
-
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。 「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。 ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します) 検出対象となるフ