
WordPressのログインページを守るためのセキュリティ対策4選
個人ブログや中小企業のサイトを運営していると、「自分のような小規模なサイトはハッカーの標的になるはずがない」と考え、セキュリティ対策を後回しにしがちです。しかし残念ながら、インターネット上の攻撃の大部分は自動化されたボットネットによるものであり、サイトの規模の大小は問われません。むしろ、対策が手薄な小規模サイトこそ格好のターゲットになり得ます。
この記事では、WordPressのログインページを強化するために実践できるセキュリティ対策を4つご紹介します。
1. 二要素認証(2FA)を導入する
二段階認証・二要素認証は、今やあらゆるオンラインアカウントを守るための必須のセキュリティ対策となっています。重要なアカウントには必ず設定するという方も多いはずです。WordPressサイトにもぜひ導入しましょう。
おすすめのプラグインは「Google Authenticator」です。更新が頻繁に行われており、セットアップも簡単です。始める前に、スマートフォンやタブレットにAuthenticatorアプリをダウンロードしておきましょう。Android、iOS、BlackBerryに対応しています。
手順は以下の通りです。
1. Google Authenticatorプラグインをインストールして有効化します。
2. 管理画面の「ユーザー → あなたのプロフィール」を開き、下にスクロールして「Google Authenticator Settings」を表示します。
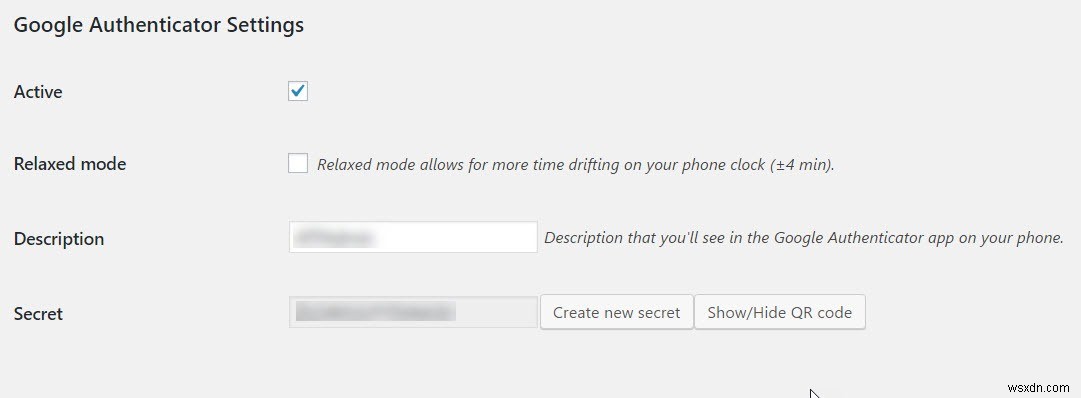
3. 「Active」のチェックボックスにチェックを入れ、「Description」欄に短い説明を入力します。この説明は、複数のサイトでコードを設定している場合に、モバイルアプリ上でどのサイトのコードかを見分けるのに役立ちます。
4. 「Scan QR」ボタンをクリックしてQRコードを表示し、モバイルアプリでスキャンします。これにより6桁のワンタイムコードが生成され、ログイン時に入力できるようになります。
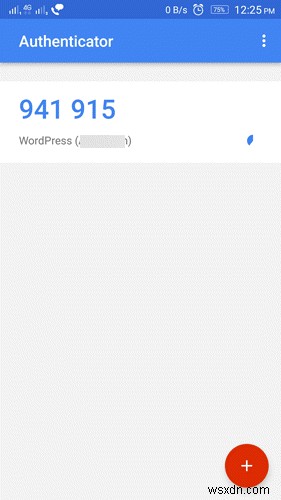
このコードは10秒ごとに更新されるため、その時間内に入力する必要があります。WordPressにログインする際は、Authenticatorアプリを開いたままにしておきましょう。コードの入力からログインボタンのクリックまで、10秒以内に行う必要がある点に注意してください。
2. セキュリティプラグインを活用する
セキュリティ系プラグインは数多く存在しますが、ここでは特にログインページの保護に特化したものをご紹介します。
- WPS Hide Login: WordPressのデフォルトのログインURLは「wp-login.php」です。このプラグインを使えば、ログインページを任意のカスタムURLに変更でき、攻撃者からの発見を大幅に難しくできます。
- WP Limit Login Attempts: ブルートフォース攻撃(総当たり攻撃)への防御策となるプラグインです。ログイン試行回数の上限を設定でき、指定回数ログインに失敗したユーザーのIPアドレスを一時的にブロックします。さらに、キャプチャ認証を追加してボットを排除することも可能です。
- Loginizer: ログインページをブルートフォース攻撃などから守るオールインワンプラグインです。二要素認証、reCAPTCHA、パスワードレスログインなど、ログイン保護に特化した多彩な機能を備えています。
3. 特定のIPアドレスのみログインページへのアクセスを許可する
サイトの利用者が少数に限られている場合は、ログインページへアクセスできるIPアドレスをホワイトリスト形式で制限するのが効果的です。設定方法は、WebホストのcPanelなどを使って「wp-admin」フォルダ内に「.htaccess」ファイルを作成するだけです。
新しく作成した「.htaccess」ファイルに、以下のコードを追加します。
AuthUserFile /dev/null
AuthGroupFile /dev/null
AuthName "WordPress Admin Access Control"
AuthType Basic
<LIMIT GET>
order deny,allow
deny from all
# Ab's IP address
allow from xx.xx.xx.xxx
# Ketul's IP address
allow from xx.xx.xx.xxx
# John's IP address
allow from xx.xx.xx.xxx
</LIMIT>
「xx」の部分を許可したいIPアドレスに置き換えてください。コメントを付けてユーザー名を明記しておくと管理がしやすくなります。この設定により、記載されたIPアドレス以外から「wp-admin」ページへアクセスすると403エラーが表示され、アクセスが拒否されます。これによりログインページへの不正アクセスを防ぎ、サイト全体のセキュリティを高められます。
4. サイトをHTTPS化する
WordPressサイトのセキュリティを本気で考えるなら、HTTPSへの移行は必須といえます。HTTPSはブラウザとWebサーバー間の通信を暗号化するプロトコルで、攻撃者が通信データを盗み見たり改ざんしたりするのを困難にします。また、端末内に潜む悪意あるスクリプトがログインフォームなどの入力欄からデータを盗み取るリスクからも守ってくれます。
セキュリティ面だけでなく、SEOの観点でもメリットがあります。GoogleはHTTPS対応サイトを検索結果で優遇しており、非対応サイトより有利になります。さらに、HTTPS接続に必要なSSL証明書の価格も以前より大幅に低廉化しており、導入のハードルは大きく下がっています。
まとめ
WordPressのログインページを保護することは、サイト全体のセキュリティを確保するための第一歩です。今回ご紹介した4つの対策を実施すれば、ブルートフォース攻撃をはじめとする多くの攻撃に耐えうる堅牢なログインページを構築できます。まずは二要素認証の導入から始めてみてはいかがでしょうか。
-
スマートテレビをハッカーから守る5つのセキュリティ対策
IoT(モノのインターネット)の進化により、私たちの生活、とりわけ家庭環境は大きく変わりつつあります。10年前に立ち返って考えてみれば、テクノロジーとイノベーションによってここまで多くのことが実現できると想像できた人はほとんどいなかったでしょう。実際、今では周りを見渡せば、ほぼすべてのものが自動化されています。スマートフォンやテレビからコーヒーメーカーまで、私たちは生活の質を高め、最小限の手間で作業をこなせるスマートガジェットや家電に囲まれています。今回は数あるIoT機器の中でも、特に「スマートテレビ」に焦点を当てます。実は、他のIoT家電と比べて、スマートテレビはサイバー攻撃を受けやすい傾向
-
Androidスマホをハッカーから守る10のセキュリティ対策
攻撃者はなぜAndroidスマホのセキュリティを突破できてしまうのでしょうか。その理由の多くは、私たちが些細で初歩的なミスを見落としていることにあります。Androidがハッキングされると、最悪の場合、個人情報やプライベートデータを失うことになります。しかも、そのリスクは一見無害に見えるアプリのダウンロードといった、ごく単純な行為から生じることもあるのです。だからこそ、事前に必要な対策を講じておくことが賢明です。 では、Androidスマホのセキュリティを高めるために、具体的に何ができるのでしょうか。答えは「たくさんあります」。 この記事では、ハッカーからAndroidスマホを守るための10の