
WEP・WPA・WPA2・WPA3徹底解説:Wi-Fiセキュリティの違いと正しい選び方
新しいWi-Fiを設定するとき、パスワードの種類選びは何でもいいように思えるかもしれません。確かに、WEP、WPA、WPA2、WPA3はどれもよく似た文字で構成されています。
「パスワードはパスワードだから、何が違うの?」と思いがちですが、実はその差は「約60秒」と「数十億年」ほどにもなるのです。
すべてのWi-Fi暗号化が同じというわけではありません。この記事では、これら4つの略語の違いを詳しく解説し、家庭や組織のWi-Fiを最大限に保護する方法をご紹介します。
有線同等プライバシー(WEP)
Wired Equivalent Privacy(有線同等プライバシー)は1997年に登場したセキュリティアルゴリズムで、有線接続と同等のセキュリティを提供することを目指していました。しかし現在では「非推奨(deprecated)」、つまり「もう使うべきではない」とされています。
実は、登場当初から強度に問題があることが知られていました。その理由は主に2つあります。
- 暗号化メカニズムそのものの脆弱性
- 第二次世界大戦
第二次世界大戦中、暗号解読(クリプトアナリシス)の影響は絶大でした。各国政府は自国の最高機密技術を国内に留めようとしました。
WEPの時代頃、米国政府の暗号技術輸出規制により、アクセスポイントメーカーはデバイスを64ビット暗号化に制限されていました。後に128ビットへ緩和されましたが、それでも鍵長は非常に限られたままでした。
これはWEPにとって大きな問題となりました。鍵長が短いと総当たり攻撃(ブルートフォース)が容易になり、特に鍵が頻繁に変更されない場合は深刻です。
WEPの基盤となる暗号化方式はRC4ストリーム暗号です。この暗号は高速かつシンプルなことで人気を得ましたが、その代償として堅牢性に欠けていました。
さらにWEPは、ユーザー間で単一の共有鍵を使用し、アクセスポイントに手動で入力する必要がありました。(あなたのWi-Fiパスワードを最後に変更したのはいつですか?そうですよね。)
しかもWEPは、鍵と初期化ベクトル(IV)を単純に連結していました。つまり、秘密の材料を適当に混ぜ合わせて、うまくいくことを祈るようなものだったのです。
初期化ベクトル(IV):低レベルの暗号アルゴリズムに入力される固定サイズの値で、通常はランダムに生成されます。
RC4との組み合わせにより、WEPは関連鍵攻撃に対して特に脆弱でした。128ビットWEPの場合、公開されているツールを使えば約60秒から3分でWi-Fiパスワードを解読できてしまいます。
一部のデバイスでは152ビットや256ビットのWEPバリアントが提供されましたが、根本的な暗号化メカニズムの問題は解決されませんでした。
というわけで、もう使うのはやめましょう。
Wi-Fi Protected Access(WPA)
WEPのセキュリティ問題を一時的に「パッチ」する暫定標準が登場しました。「Wi-Fi Protected Access(WPA)」という名前は確かに安全そうに聞こえるので、良い出発点です。ただし、WPAには当初より説明的な別の名前がありました。
2004年のIEEE標準で承認されたTemporal Key Integrity Protocol(TKIP)は、動的に生成されるパケットごとの鍵を使用します。送信される各パケットには固有の一時的な128ビット鍵が割り当てられ(ほら、説明的でしょう?)、WEPの共有鍵が招いていた関連鍵攻撃への脆弱性を解決します。
TKIPはその他の対策も実装しています。例えばメッセージ認証コード(MAC)です。チェックサムとも呼ばれるMACは、メッセージが改ざんされていないことを暗号的に検証する手段を提供します。
TKIPでは、無効なMACはセッション鍵の再生成もトリガーします。アクセスポイントが1分以内に2回無効なMACを受信すると、攻撃者が解読しようとしている鍵を変更することで、侵入の試みを阻止できます。
残念ながら、WPAが「パッチ」対象とした既存ハードウェアとの互換性を保つため、TKIPはWEPと同じRC4ストリーム暗号を使い続けました。
WEPの弱点は確かに改善されましたが、TKIPは最終的に、WEPへの既存攻撃を発展させた新たな攻撃に対して脆弱であることが判明しました。
これらの攻撃の実行には比較的時間がかかります。ある攻撃では12分、別の攻撃では52時間かかりました。しかし、TKIPをもはや安全とは言えないと判断するには十分すぎる時間です。
WPA(TKIP)もその後非推奨となりました。こちらももう使わないようにしましょう。
そして次に登場したのが…
Wi-Fi Protected Access II(WPA2)
まったく新しい名前を考案する手間を省いた改良版「Wi-Fi Protected Access II(WPA2)」標準は、新しい基盤暗号の採用に焦点を当てました。
RC4ストリーム暗号の代わりに、WPA2はAdvanced Encryption Standard(AES)と呼ばれるブロック暗号を採用し、暗号化プロトコルの基盤としています。
プロトコル自体はCCMPと略されますが、そのセキュリティの大部分は、そのかなり長い名前に由来しています(冗談です):Counter Mode Cipher Block Chaining Message Authentication Code Protocol。これはCounter Mode CBC-MAC Protocol、CCM mode Protocol、つまりCCMPと短縮されます。
CCMモードは本質的には、いくつかの優れたアイデアの組み合わせです。CTRモード(カウンタモード)によってデータの機密性を提供します。非常に単純化して言えば、繰り返されないカウントシーケンスの連続する値を暗号化することで、平文データに複雑さを加えます。
CCMはCBC-MAC(MACを構築するためのブロック暗号方式)も統合しています。
AES自体は堅固な基盤を持っています。AES仕様は2001年に米国国立標準技術研究所(NIST)によって策定されました。5年間に及ぶ競争的な選定プロセスで15件のアルゴリズム設計提案が評価された結果、「Rijndael(ラインダール)」と呼ばれる暗号ファミリーが選ばれ、そのサブセットがAESとなりました。
この20年近く、AESは日常のインターネットトラフィックだけでなく、米国政府の一定レベルの機密情報の保護にも使用されてきました。
AESへの攻撃の可能性は理論上示唆されていますが、実世界で実用的であると証明されたものはまだありません。公知の最速のAES攻撃は、ブルートフォースを約4倍高速化した鍵回復攻撃です。どれくらい時間がかかると思いますか? 数十億年です。
Wi-Fi Protected Access III(WPA3)
WPA三部作の次章となるWPA3は、2020年7月1日以降、新デバイスで必須となっています。WPA2のセキュリティをさらに強化することが期待されるWPA3標準は、辞書攻撃やワードリスト攻撃への耐性を高めることで、パスワードセキュリティの向上を目指しています。
先行世代とは異なり、WPA3は前方秘匿性(forward secrecy)も提供します。これにより、長期の秘密鍵が漏洩した場合でも、以前に交換された情報を保護できるという大きな利点が加わります。
前方秘匿性は、TLSなどのプロトコルで、非対称鍵を使って共有鍵を確立することで既に実現されています。
WPA2はまだ非推奨になっていないため、WPA2とWPA3の両方がWi-Fiセキュリティの最良の選択肢であり続けています。
古い規格はなぜまだ存在するのか
アクセスポイントがWPA2やWPA3以外の選択肢まで許可しているのはなぜか、不思議に思うかもしれません。おそらく、レガシーハードウェア——技術者の間で「お母さんのルーター」と呼ばれる類のもの——を使っているからです。
WEPとWPAの非推奨化は比較的最近のことなので、大規模組織でも実家でも、これらのプロトコルをまだ使用している古いハードウェアが見つかる可能性があります。新しいハードウェアでも、ビジネス上の必要性から古いプロトコルをサポートしているケースがあります。
最新鋭のWi-Fi機器への投資を個人に勧めることはできても、ほとんどの組織は事情が異なります。残念ながら、多くの組織はサイバーセキュリティが顧客ニーズの充足や収益向上に果たす重要な役割を、まだ十分に認識していません。
さらに、新しいプロトコルへの移行には、新しい内部ハードウェアやファームウェアのアップグレードが必要になる場合があります。特に大規模組織の複雑なシステムでは、デバイスのアップグレードは財政的または戦略的に困難なこともあります。
Wi-Fiセキュリティを強化する
選択肢があるなら、WPA2またはWPA3を選びましょう。サイバーセキュリティは日々進化する分野であり、過去の規格に留まり続けると深刻な結果を招きかねません。
WPA2やWPA3を使えない場合は、追加のセキュリティ対策を講じてベストを尽くしましょう。
費用対効果が最も高いのは、VPN(Virtual Private Network)の利用です。VPNの使用は、どの種類のWi-Fi暗号化を使っていても有効な考えです。オープンWi-Fi(カフェなど)やWEP環境でVPNなしで通信するのは、言い換えれば無責任です。
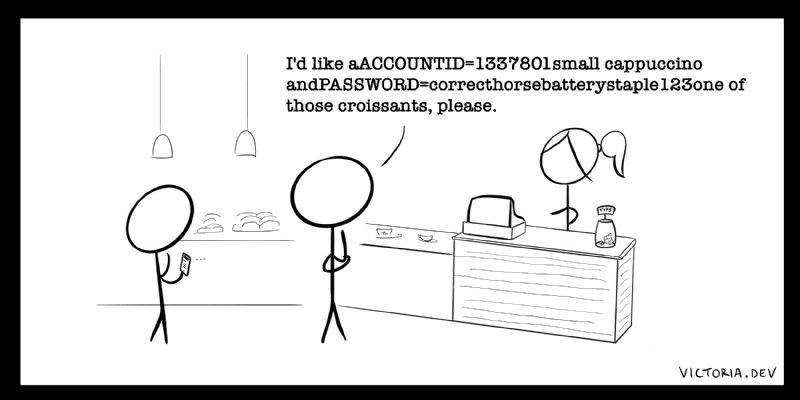
それはまるで、2杯目のカプチーノを注文しながら銀行口座の詳細を大声で叫んでいるようなものです。
VPN接続が切断された場合にネットワークトラフィックを遮断する「キルスイッチ」機能を備えたVPNプロバイダを選びましょう。これにより、オープンWi-FiやWEPのような安全でない接続で誤って情報を送信することを防げます。
可能な限り、自分や組織が管理する既知のネットワークにのみ接続するようにしましょう。
多くのサイバー攻撃は、被害者が偽装された公衆Wi-Fiアクセスポイントに接続した際に実行されます。これは「イーブルツイン攻撃」や「Wi-Fiフィッシング」とも呼ばれます。
こうした偽のホットスポットは、一般に入手可能なプログラムやツールを使えば簡単に作成できます。VPNはこれらの攻撃による被害の軽減にも役立ちますが、そもそもリスクを取らないに越したことはありません。
出張や旅行が多い方は、セルラーデータプランを使うポータブルホットスポットの購入や、全デバイスでのデータSIMカードの利用を検討しましょう。
単なる略語以上の意味がある
WEP、WPA、WPA2、WPA3は、似た文字の羅列以上の意味を持っています。場合によっては、その差は「数十億年マイナス約60秒」とも言えるのです。
もう少し身近なタイムスケールで言えば、この記事を通じて、あなたのWi-Fiのセキュリティとその改善方法について、何か新しいことを学んでいただけたなら幸いです!
-
WEP・WPA・WPA2・WPA3の違いとは?WiFiセキュリティ規格を徹底解説
現在、WiFi接続は通信の世界において不可欠な要素となっています。インターネットが社会に与えた影響は非常に大きく、さまざまな通信機器が登場するにつれ、それらのデバイスをネットワークに接続する手段が必要になりました。 セキュリティパラメータとは 他のデバイスへワイヤレス接続を提供する機能を持つ機器もまた、進化を続けてきました。その過程で、さまざまなセキュリティ設定が段階的に確立されていったのです。 一見すると、これらのパラメータは家庭や職場のネットワークに他のデバイスが勝手に接続することを防ぐためだけのものと思われがちです。しかし、実際にはその役割ははるかに大きいのです。 セキュリティの種類
-
【徹底解説】Wi-Fiセキュリティプロトコルの違い:WEP・WPA・WPA2の特徴と選び方
Wi-Fiセキュリティプロトコルは、ネットワークを不正アクセスなどの望まない接続から守るために開発されました。WEP、WPA、WPA2はそれぞれ異なる方式ですが、その目的は共通しています。それは、電波上で送受信されるユーザーのプライベートデータを暗号化することです。しかし、各プロトコルがどのような役割を果たし、どれが最も優れているのかを正しく理解しているユーザーは実は少ないのが現状です。この記事では、それぞれのWi-Fiセキュリティプロトコルの特徴と、セキュリティオプションを選ぶ際に押さえておきたいポイントについて詳しく解説します。有線等価プライバシー(WEP)とはWEP(Wired Equi