
WiFiハッキング入門 – Aircrack-NGを使って無線ネットワークの脆弱性を診断し、防御力を高める方法
WiFiが存在しない世界を想像してみてください。私たちは今でも、長いイーサネットケーブルをつないでインターネットに接続することになっていたはずです。
WiFiが私たちの生活をどれだけ便利にしてくれたかは、議論の余地もありません。カフェでも、地下鉄の駅でも、ほぼどこへ行ってもインターネットに接続できる時代になりました。
しかし一方で、WiFiは有線のイーサネットに比べて脆弱なネットワークでもあります。適切なセキュリティ対策が施されていない場合、Wiresharkのようなツールを使えば、中間者攻撃(Man-in-the-Middle攻撃)は簡単に行えてしまいます。
例えば、スターバックスのWiFiに接続しているとしましょう。同じネットワークに接続している人なら、他の利用者の通信トラフィックをすべて覗き見ることが可能です。
VPNを使用しているか、WebサイトがHTTPSで通信していなければ、パスワードやクレジットカード情報といったデータが、ネットワーク上の全員に見られてしまうのです。
会社員の方なら、職場でもWiFiネットワークを使っていることが多いでしょう。そのセキュリティは本当に安全でしょうか?駐車場にいる誰かが社内ネットワークに不正接続し、機密データを盗み見ているとしたら――気づくことはできるでしょうか?
WiresharkやAircrackのようなツールを使えば、自分のWiFiネットワークに対してセキュリティ監査を実施できます。Wiresharkがネットワーク上で何が起きているかを「観察」するツールであるのに対し、Aircrackはより攻撃的なツールであり、WiFiネットワークへの侵入を試みることでアクセス権限の取得を検証できます。
攻撃者の視点で考えることは、ネットワークを防御するための最良の方法です。Aircrackの扱い方を学べば、攻撃者があなたのネットワークに侵入するために辿る具体的な手順を正確に理解できるようになります。そのうえで、自らのネットワークに対してセキュリティ監査を行い、脆弱性がないかを確認できるのです。
補足:本チュートリアルは違法な攻撃ツールの使用を推奨するものでは一切ありません。あくまで教育的な目的であり、自身のネットワークをより強固に防御するための知識としてご活用ください。
Aircrackの詳細に入る前に、押さえておくべき基本用語をいくつか紹介します。
- アクセスポイント(Access Point) – 接続したいWiFiネットワークのこと。
- SSID – アクセスポイントの名前。例:「Starbucks_Free_WiFi」など。
- Pcapファイル – パケットキャプチャファイル。ネットワーク上で取得したパケットを格納するもので、WiresharkやNessusなどのツールで使われる標準フォーマット。
- WEP(Wired Equivalent Privacy) – 無線ネットワーク向けの暗号化アルゴリズム。現在では脆弱とされ、非推奨。
- WPA / WPA2(Wi-Fi Protected Access) – WEPよりも強固なセキュリティアルゴリズム。
- IEEE 802.11 – 無線LAN(WLAN)の標準プロトコル規格。
- モニターモード(Monitor mode) – ルーターやアクセスポイントに接続せずに、空中を飛び交うネットワークパケットを傍受・取得するモード。
Aircrack-NGとは?
Aircrackは、無線ネットワークへの攻撃と防御の両方を支援するためのソフトウェアスイートです。
Aircrackは単一のツールではなく、それぞれが特定の機能を持つ複数のツールのコレクションです。ネットワーク検出器、パケットスニッファー、WEP/WPAクラッカーなどが含まれています。
Aircrackの主な目的は、パケットをキャプチャし、そこからハッシュ値を読み出すことでパスワードを解析することです。最新の無線インターフェースのほぼすべてに対応しています。
Aircrackはオープンソースであり、Linux、FreeBSD、macOS、OpenBSD、Windowsなど幅広いプラットフォームで動作します。
Aircrack-ngの「NG」は「New Generation(新世代)」の略です。旧バージョンのAircrackを改良した後継ツールであり、ペネトレーションテスト用OSとして有名なKali Linuxにもプリインストールされています。
必要なWiFiアダプター
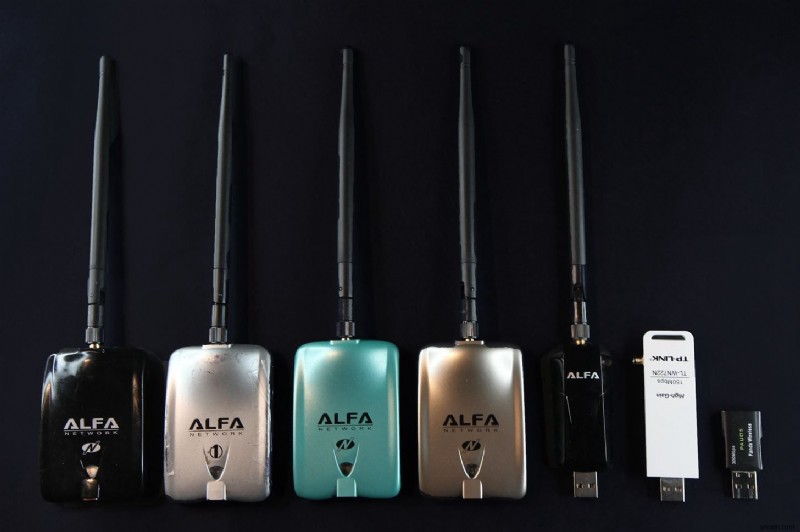
Aircrackを使い始める前に、対応したWiFiアダプターが必要になります。Aircrackが動作するのは、ドライバーがrawモニターモードに対応しており、802.11a/b/gのトラフィックをスニッフィングできる無線NICのみです。
一般的なWiFiアダプター(ノートPC内蔵のものなど)には、他のネットワークのトラフィックを監視する能力がありません。あくまでWiFiアクセスポイントへの接続にしか使えないのです。
一方、Aircrack互換のWiFiアダプターがあれば「モニターモード」を有効化でき、自分が接続していないネットワークのトラフィックをも傍受できるようになります。そして、そのキャプチャしたデータを使って対象ネットワークのパスワード解析につなげられるわけです。
Kali Linuxと互換性のあるWiFiアダプターのリストは、公式ドキュメントなどで確認しておくとよいでしょう。
Aircrackの主要ツール群
Aircrackで何ができるのかが分かったところで、各ツールの役割を見ていきましょう。
Airmon-ng
Airmon-ngは、ネットワークインターフェースカードをモニターモードに切り替えるためのスクリプトです。これを有効化すると、アクセスポイントへの接続や認証なしにネットワークパケットをキャプチャできるようになります。
airmon-ngコマンドでネットワークインターフェースの一覧を表示し、airmon-ng start <interface name>でインターフェースをモニターモードで起動できます。
# airmon-ng start wlan0

  PID Name
  718 NetworkManager
  870 dhclient
 1104 avahi-daemon
 1105 avahi-daemon
 1115 wpa_supplicant

PHY	Interface	Driver		Chipset

phy0	wlan0		ath9k_htc	Atheros Communications, Inc. AR9271 802.11n
		(mac80211 monitor mode vif enabled for [phy0]wlan0 on [phy0]wlan0mon)
(mac80211 station mode vif disabled for [phy0]wlan0この例では、ネットワークインターフェースwlan0がwlan0monに変化しています。これはモニターモードが正常に有効化されたことを意味します。
Airodump-ng
Airodump-ngは、生のデータパケットをキャプチャして保存し、後の解析に備えるためのパケットキャプチャユーティリティです。PCにGPSレシーバーを接続していれば、アクセスポイントの座標情報も取得できます。
Airmon-ngでモニターモードを有効化した後、airodump-ngでパケットのキャプチャを開始します。airodump-ngコマンドを実行すると、周囲にあるアクセスポイントの一覧が表示されます。ESSID(またはSSID)は無線ネットワークの名前を示します。
# airodump-ng
CH  9 ][ Elapsed: 1 min ][ 2007-04-26 17:41 ][ WPA handshake: 00:14:6C:7E:40:80

 BSSID              PWR RXQ  Beacons    #Data, #/s  CH  MB   ENC  CIPHER AUTH ESSID

 00:09:5B:1C:AA:1D   11  16       10        0    0  11  54.  OPN              NETGEAR
 00:14:6C:7A:41:81   34 100       57       14    1   9  11e  WEP  WEP         bigbear
 00:14:6C:7E:40:80   32 100      752       73    2   9  54   WPA  TKIP   PSK  teddy

 BSSID              STATION            PWR   Rate   Lost  Packets  Notes  Probes

 00:14:6C:7A:41:81  00:0F:B5:32:31:31   51   36-24    2       14
 (not associated)   00:14:A4:3F:8D:13   19    0-0     0        4           mossy
 00:14:6C:7A:41:81  00:0C:41:52:D1:D1   -1   36-36    0        5
 00:14:6C:7E:40:80  00:0F:B5:FD:FB:C2   35   54-54    0       99           teddy
Aircrack-ng
Airodump-ngで十分な量のパケットをキャプチャできたら、aircrack-ngを使ってキー(暗号鍵)の解析を行います。Aircrackは統計的手法、ブルートフォース攻撃、辞書攻撃などを組み合わせてWEP/WPAキーを突破します。
Aircrack-ng 1.4


                 [00:00:03] 230 keys tested (73.41 k/s)


                         KEY FOUND! [ biscotte ]


    Master Key     : CD D7 9A 5A CF B0 70 C7 E9 D1 02 3B 87 02 85 D6
                     39 E4 30 B3 2F 31 AA 37 AC 82 5A 55 B5 55 24 EE

    Transcient Key : 33 55 0B FC 4F 24 84 F4 9A 38 B3 D0 89 83 D2 49
                     73 F9 DE 89 67 A6 6D 2B 8E 46 2C 07 47 6A CE 08
                     AD FB 65 D6 13 A9 9F 2C 65 E4 A6 08 F2 5A 67 97
                     D9 6F 76 5B 8C D3 DF 13 2F BC DA 6A 6E D9 62 CD

    EAPOL HMAC     : 52 27 B8 3F 73 7C 45 A0 05 97 69 5C 30 78 60 BD
重要な点として、キーを解析するには十分な数のパケットが必要です。また、aircrack-ngは高度なアルゴリズムを用いてネットワークパケットからキーを導き出します。その仕組みについて詳しく知りたい方は、公式Wikiの技術資料から調べてみるとよいでしょう。
Aireplay-ng
Aireplay-ngは、無線ネットワーク上に人工的なトラフィックを生成するためのツールです。稼働中のネットワークからトラフィックを取得するか、既存のPcapファイルからパケットを読み込んでネットワークに注入することができます。
Aireplay-ngを使えば、偽認証(Fake Authentication)、パケットインジェクション、カフェラテ攻撃(Caffe Latte Attack)など、さまざまな攻撃を実行できます。
カフェラテ攻撃とは、クライアントデバイスからWEPキーを抽出する手法です。クライアントからARPパケットを取得し、それを改ざんしてクライアントに送り返すことで実現します。
するとクライアントは、airodump-ngがキャプチャできるパケットを生成します。最後に、その改ざん済みパケットからaircrack-ngを使ってWEPキーを解析するという流れです。
Airbase-ng
Airbase-ngは、攻撃者のコンピューターを偽のアクセスポイント(ローグAP)に変身させ、他のデバイスを接続させるためのツールです。
Airbaseを使えば、正規のアクセスポイントになりすまし、接続してきたデバイスに対して中間者攻撃(MITM攻撃)を実行できます。
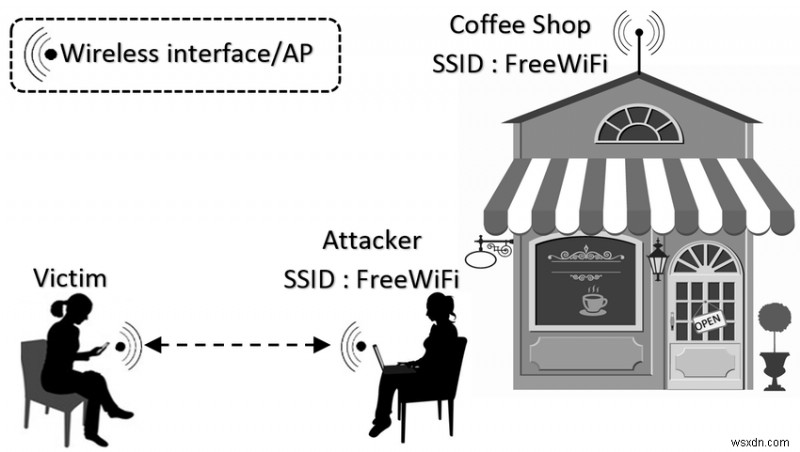
この攻撃は「Evil Twin Attack(イーブルツイン攻撃)」とも呼ばれます。例えば、あなたがスターバックスでWiFiに接続しようとしている場面を想像してください。攻撃者は同じ名前の別のアクセスポイントを作成できます(通常は電波強度を強く設定)。そうすると、あなたはその偽のアクセスポイントを本物だと信じ込んでしまうのです。
一般ユーザーが正規のアクセスポイントと偽物を区別するのは非常に困難です。だからこそ、Evil Twin攻撃は今日遭遇する無線攻撃の中でも最も危険なものの一つであり続けているのです。
さらに、Aircrackスイートには以下のような便利なツールも含まれています。
- Packetforge-ng – インジェクション(注入)用の暗号化パケットを作成する。
- Airdecap-ng – aircrack-ngでキーを解析した後、WEP/WPAで暗号化されたキャプチャファイルを復号する。ユーザー名、パスワード、その他の機密データへアクセスできるようになる。
- Airolib-ng – 事前計算済みのWPA/WPA2パスフレーズをデータベースに保存する。aircrack-ngでのパスワード解析時に併用される。
- Airtun-ng – 仮想トンネルインターフェースを作成する。
まとめ
WiFiのおかげで、世界はかつてないほどつながった場所になりました。私たちはほぼ毎日、WiFiの恩恵を受けて生活しています。しかし、その利便性の裏には、油断すれば個人情報を晒しかねない脆弱性も潜んでいます。
本記事が、WiFiセキュリティとAircrackへの理解を深める一助となれば幸いです。さらに詳しく学びたい方は、Aircrack-ngの公式Wikiをぜひチェックしてみてください。
-
オープンWi-Fiネットワークで自分を守る方法|安全に接続するための7つの対策
オープンWi-Fiネットワークは、他にインターネットへアクセスする手段がない場合には非常に便利です。しかし、この種の接続には、個人のデータやモバイルデバイスのセキュリティを脅かすリスクが伴います。本記事では、オープンWi-Fiネットワークで自分自身を適切に守る方法について、効果的な対策を詳しく解説します。 オープンWi-Fiネットワークとは? オープンWi-Fiネットワークとは、パスワードで保護されていない無線接続のことです。ユーザーはクリックするだけで即座にネットワークへアクセスできますが、データが暗号化されていないため安全ではありません。 オープンネットワークが利用可能な場合、Wi-Fiア
-
2つのWi-Fiネットワークを同時に接続して使う方法|設定手順を徹底解説
インターネットは現代社会に不可欠なインフラとなり、この貴重なツールなしに今日の世界を理解することはもはや不可能です。帯域幅が広く通信速度が速いほど、生活の質は向上します。本記事では、2つのWi-Fiネットワークを同時に設定・接続・利用する方法をわかりやすくご紹介します。 インターネットは近年最も重要な発明であると言っても過言ではありません。火の利用といった発見に匹敵し、車輪、書物、電気、印刷機などの発明をも凌駕する存在です。 インターネットを通じて人類は距離を縮め、技術的なプロセスは加速し、情報の流れは計り知れないほど拡大しました。Xbox、PS4、スマートTVなど、Wi-Fiネットワークに接