
メールスプーフィングとは?フィッシング攻撃の見分け方と防御策を徹底解説
受信トレイをスクロールしていると、お気に入りのブランドや「信頼できる発信元」からのメールが目に入ることがあります。開く前に、少し立ち止まって考えてみましょう。2025年には、フィッシング攻撃の70%以上にブランドなりすましが関与していたとされています。こうしたメールに安易に対応すると、デバイスへのマルウェア感染や金銭的な詐欺被害など、深刻な結果につながる恐れがあります。
この記事では、メールスプーフィングの定義や仕組み、そして自分自身を守るための方法について詳しく解説します。
メールスプーフィングの定義
メールスプーフィング(電子メール偽装)とは、友人や正規の組織など、信頼できる発信元からのメールに見せかける詐欺手法です。詐欺師はフィッシング攻撃において偽装されたメールアドレスを頻繁に利用し、受信者から機密性の高い個人情報を引き出したり、マルウェアをインストールする危険なリンクをクリックさせたりします。
メールスプーフィングとフィッシングの違い
メールスプーフィングとフィッシングは関連していますが、同じものではありません。メールスプーフィングとは、送信者のアドレスを改ざんし、信頼できる発信元からのメールに見せかける行為そのものを指します。一方、メールフィッシングはソーシャルエンジニアリングの一種であり、偽装されたメールを利用して、受信者から機密情報を引き出したり、悪意のあるリンクをクリックさせたり、マルウェアをダウンロードさせたりする手口です。
要するに、攻撃者が両方を組み合わせて使うケースは多いものの、メールスプーフィングが必ずしもフィッシング手法であるとは限らず、またすべてのメールフィッシングにアドレス偽装が含まれるわけでもありません。
メールスプーフィングの仕組み
メールスプーフィングは、実在の人物や信頼できる機関のアドレスに似せた偽のメールアドレスを作成することから始まります。攻撃者は次に、送信者アドレスや件名といったメールヘッダーのメタデータを改ざんし、メッセージを作成してターゲットに送りつけます。
例えば、犯罪者が税務当局になりすまし、「税金の未納がある」と主張するメールを送り、本当の目的である金銭の窃取を企てるといったケースが考えられます。
以下、メールスプーフィングの手順を詳しく見ていきましょう。
- 詐欺師が偽のメールアドレスを作成する: サイバー犯罪者が、なりすまし対象の人物や組織のアドレスに酷似した偽のメールアドレスを作成します。
- メールヘッダーを偽造する: 攻撃者は「From(差出人)」「Reply-To(返信先)」「Sender(送信者)」などのヘッダー情報を書き換え、信頼できる発信元からのメールに見せかけます。
- メール本文を作成する: 受信者が本物だと信じ込み、詐欺に応じてしまうような偽のメッセージを作り上げます。
- 偽装メールを送信する: 内容が十分に説得力を持っていれば、ターゲットは悪意のあるリンクをクリックしたり、個人情報を入力したりしてしまう可能性があります。
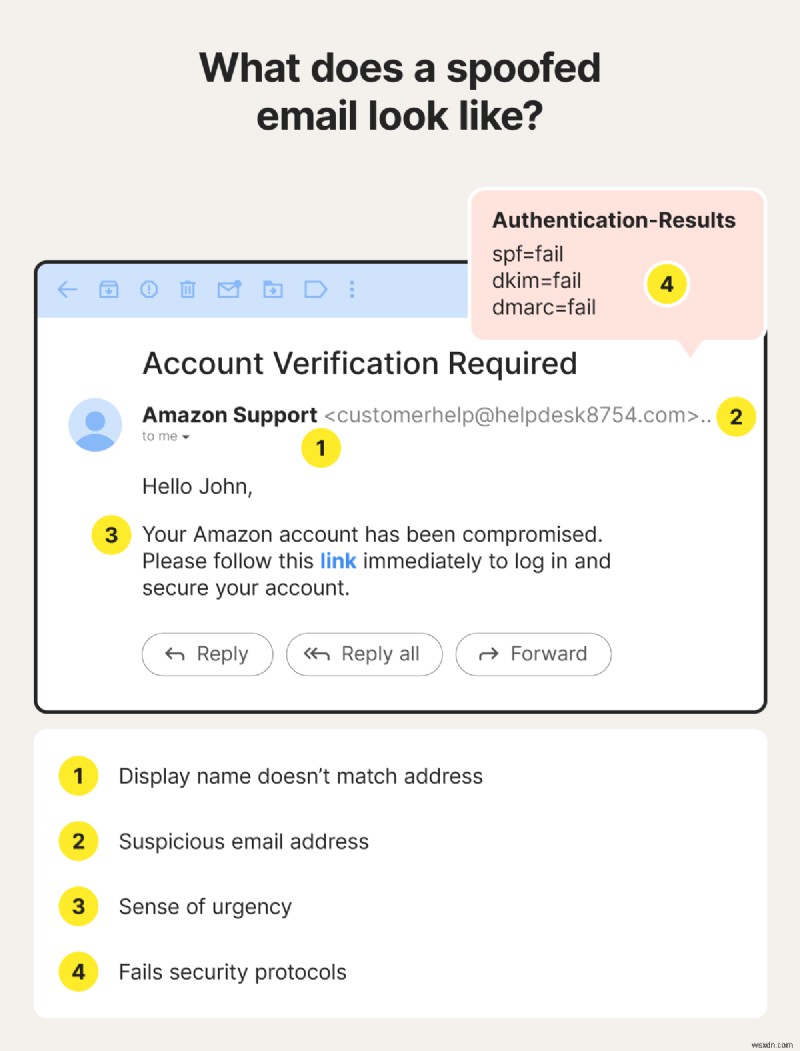
スプーフィングされたメールの外観を示した図。
詐欺師がメールを偽装する理由
詐欺師はメールスプーフィングを利用することで、受信者に「信頼できる発信元からのメッセージだ」と思い込ませることができます。その結果、機密情報の窃取、マルウェアの拡散、金銭目的の詐欺などが格段に実行しやすくなるのです。
メールスプーフィングが行われる主な理由を詳しく見ていきましょう。
- フィッシング: 信頼できる人物や組織になりすますことで、攻撃者は被害者からログイン認証情報などの機密情報を引き出したり、送金やギフトカードの購入、マルウェアのダウンロードに誘導したりできます。
- 偽情報の拡散: 悪意ある第三者がメールを偽装して偽情報やフェイクニュースを拡散し、なりすまされた組織や個人の評判を傷つける可能性があります。
- メールフィルターの回避: 信頼されているメールの構造やドメインを模を模倣することで、偽装メールがスパムフィルターをすり抜けることがあります。
- 匿名性の維持: メールスプーフィングにより、詐欺師は正体を隠したまま攻撃を実行できます。VPNのような高度な技術と組み合わせると、追跡はさらに困難になります。
- マルウェアの拡散: 偽装メールには悪意のある添付ファイルやリンクが含まれていることがあり、被害者のデバイスにマルウェアをインストールされ、データ窃取や不正アクセスにつながります。
- 金融詐欺: サイバー犯罪者は経営幹部、同僚、取引先のメールアドレスを偽装し、架空の請求書の支払いや支払い先の変更を行わせる手口を使います。
パスワード管理サービスLastPassのユーザーを標的とした最近のフィッシングキャンペーンは、詐欺師がログイン認証情報を盗むためにメールを偽装する実態をよく示しています。攻撃者は正規のサポート連絡に見えるメッセージを送り、本物のサイトに似せた偽のログインページへのリンクを含めていました。被害者は「アカウントを保護」するために急ぐよう促されましたが、詳細を入力した人は誰でも、認証情報をサイバー犯罪者に直接渡すリスクを負っていたのです。
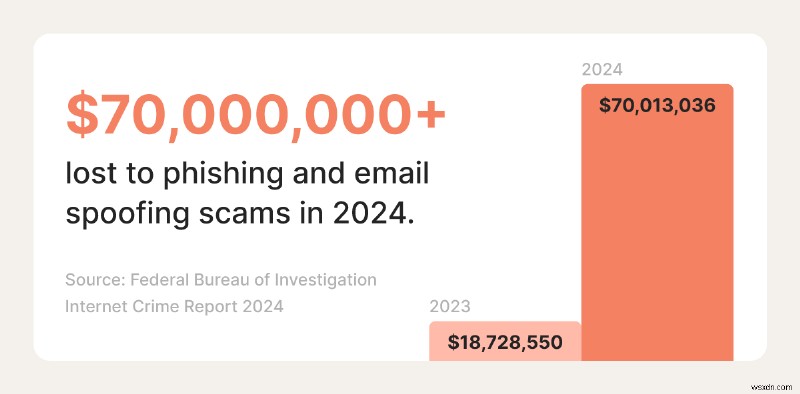
2024年にフィッシングおよびスプーフィング詐欺で失われた金額を示した図。
メールスプーフィング攻撃の主な種類
メールスプーフィングでは、上司、政府機関、有名ブランドなど、信頼される存在になりすますことが多くあります。こうしたメッセージは、緊急性や権威を装って、相手に急いで行動させるよう仕向けるのが典型的です。以下に、特に注意すべき代表的な手口を紹介します。
- CEO詐欺(ビジネスメール詐欺): 攻撃者が会社の幹部のメールアドレスを偽装し、従業員に緊急の依頼を送ります。多くの場合、電信送金やギフトカードの購入を求めます。上層部からの指示に見えるため、従業員は確認せずに応じてしまう可能性があります。
- 架空請求書詐欺: 詐欺師が業者、請負業者、サービス提供者になりすまし、支払いを求める偽の請求書を送りつけます。メールには改ざんされた支払い情報が含まれており、正当な事業者ではなく攻撃者へ資金が流れる仕組みです。
- アカウント認証詐欺: 「アカウントに問題が発生しました」という内容の偽装メールが届き、本人確認やパスワードのリセットを求められます。通常、認証情報を盗むための偽ログインページへのリンクが含まれています。
- 政府機関になりすます詐欺: 攻撃者は税務署などの公的機関のメールアドレスを偽装することがあります。「未納がある」「税務情報の確認が必要」「法的措置に至急回答せよ」といった内容が典型的です。
- ブランドなりすまし: サイバー犯罪者が有名企業になりすまし、悪意のあるリンクのクリックや感染した添付ファイルのダウンロードに誘導します。Amazonを装った詐欺や、Geek Squadなどの正規ブランドを装ったテクニカルサポート詐欺が代表例です。
- パスワードリセット詐欺: 攻撃者が人気プラットフォームを装ったパスワードリセット通知を送り、ユーザーを偽サイトでログイン認証情報を入力させる手口です。
- 社内IT担当者になりすます手口: 職場環境では、詐欺師がIT管理者のメールアドレスを偽装し、ログイン認証情報、MFAコード、システムアクセス権を要求して企業アカウントを侵害しようとします。
偽装メールの見分け方
偽装メールを見分ける最も効果的な方法は、メールアドレスの不自然さを確認すること、表示名と実際のメールアドレスの不一致に気づくこと、メッセージ内の不必要な緊急性に警戒すること、そしてセキュリティプロトコルの検証失敗を見抜くことです。
受信トレイに偽装メールが届いていないか、以下のサインに注意を払いましょう。
- 怪しいメールアドレス: わずかなスペルミス、余計な文字、送信者が名乗る組織と一致しない奇妙なドメインがないか確認しましょう。
- 表示名とメールアドレスの不一致: 表示名は見覚えがあるのに、実際のメールアドレスが名乗る差出人と一致しない場合は要注意です。
- 過度な緊急性: 不当な切迫感を煽るのは詐欺師の常套手段です。「アカウント停止」や「法的措置」をちらつかせ、急いで行動させるよう圧力をかけてきます。
- セキュリティプロトコルの検証失敗: SPF、DKIM、DMARCなどの認証チェックに失敗したことを示す警告がメールクライアントに表示された場合は、そのメールが偽装されている可能性があります。
メールスプーフィングのリスク
攻撃者は信頼できる発信元になりすますことで、あなた自身や所属組織のセキュリティを脅かす行動へと誘導できます。偽装メールに返信した場合に起こりうる結果を詳しく見ていきましょう。
- なりすまし(個人情報盗難): 偽装メールによって社会保障番号やログイン認証情報などの個人情報を提供させられ、攻撃者がそれを悪用してなりすましや詐欺を行う可能性があります。
- 金融詐欺: 偽装メールに対して支払い情報や銀行口座情報を返信すると、金銭を失う恐れがあります。
- マルウェア感染: 偽装メール内のリンクをクリックしたり添付ファイルを開いたりすると、デバイスに悪意のあるソフトウェアがインストールされ、攻撃者に機密情報へのアクセスを許してしまうことがあります。
- データ漏洩: 偽装メールによって流出した認証情報や不正アクセスは、より大規模なデータ漏洩につながり、企業や顧客の機密情報が露出する恐れがあります。
2025年には、詐欺師が通常の取引業者から届いたように見える偽装メールを送り、米ノックス郡の政府機関から75万ドル以上を騙し取った事例がありました。送信者アドレスのわずかな改変により、職員は銀行の口座振替情報の更新を信じ込み、攻撃者は資金を横取りすることに成功しました。どんなメールに返信する前にも、送信者のアドレスを確認し、詐欺に遭っていないかチェックする習慣をつけましょう。
メールスプーフィングへの対策
偽装メールの見分け方を知ることは、その脅威から身を守る第一歩です。しかし中には、明白な危険信号が一切ないほど巧妙な偽メールもあります。ここでは、安全を保つための追加の対策を紹介します。
一般ユーザー向け:
- 急がない: メールが本物かどうか確信が持てない場合は、時間をかけて内容を精査しましょう。緊急性や脅し文句に急かされて、慌てて行動しないことが大切です。
- クリックしない: 確信が持てない場合は、リンクのクリックや添付ファイルのダウンロードを避けましょう。偽装メールには悪意のあるWebサイトへのリンクやマルウェアが含まれていることがよくあります。
- 返信しない: スプーフィング攻撃のすべてがマルウェアに依存しているわけではありません。情報や金銭を直接引き出そうとする手口もあります。メッセージに記載された連絡先には返信も電話もしないでください。
- 別のチャネルで確認する: 差出人が知っている相手に見えても何か違和感がある場合は、別の経路で確認しましょう。電話やSMS、あるいは公式サイトに記載の連絡先を利用します。
- ウイルス対策ソフトを活用する: 高品質なウイルス対策ソフトは、偽装メールに関連するフィッシング、マルウェア、なりすましからの保護に役立ちます。
ドメイン管理者向け:
- SPF、DKIM、DMARCを導入する: これらのメール認証プロトコルは、攻撃者による自社ドメインの偽装を防ぎ、不審なアクティビティを検知するのに役立ちます。
- 不正利用を監視する: メールのアクティビティを定期的に確認し、自社ドメインが偽装または悪用されていないか兆候をチェックしましょう。
- 従業員を教育する: 偽装メールを見分ける訓練を行い、金銭や機密情報に関する要求には必ず適切な確認手順を踏むよう徹底しましょう。
- アラートを設定する: 認証チェックの失敗やその他の不審なアクティビティが発生した際に、管理者へ通知されるようメールシステムを構成します。
偽装メールに引っかかってしまった場合の対処法
どれほど注意深いユーザーでも、偽装メールに引っかかることはあります。迅速に行動することで被害を最小限に抑え、アカウントと個人情報を守ることができます。詐欺メールに反応してしまった場合は、以下のステップを実行してください。
- パスワードを変更する: 漏洩の可能性があるアカウントのパスワードを直ちに更新し、各アカウントに強固で一意なパスワードを設定しましょう。
- 金融機関に連絡する: 支払い情報などの機密情報が漏れた可能性がある場合は、銀行やカード会社などの金融機関に速やかに通知しましょう。
- デバイスをスキャンする: 偽装メールに接触したデバイスに対して、ウイルス対策・マルウェア対策のフルスキャンを実行し、潜在的な脅威を検出・除去します。
- インシデントを報告する: 必要に応じてIT部門に報告し、メールプロバイダー、なりすまされた企業、政府のサイバーセキュリティ機関など、関係各所にも通報しましょう。
Nortonで不審なメールを検知
どれだけ注意していても、偽装メールやその他の悪意あるメッセージが受信トレイに届くことはあります。Norton 360 Deluxeは、高度なスプーフィング攻撃に対する堅牢な防御レイヤーを提供します。危険なリンクの自動検出機能とヒューリスティック型の脅威検出エンジンにより、マルウェア攻撃が被害をもたらす前に阻止します。
よくある質問(FAQ)
メールスプーフィングは違法ですか?
詐欺の実行、個人情報の窃取、サイバー攻撃のために使われる場合、メールスプーフィングは違法です。米国のコンピュータ不正利用防止法(CFAA)や各種詐欺防止法令により、悪意のある目的で他人になりすますことは犯罪とされています。
ただし、スプーフィング自体は必ずしも違法ではありません。例えば、テストやロールプレイングのために偽のメールアドレスを使用することは、詐欺や害が伴わない限り一般的に許容されます。
アカウントにアクセスされなくても、自分のメールアドレスは偽装され得ますか?
はい。攻撃者はあなたのアカウントにログインすることなく、メールヘッダーを操作して、あたかもあなたのアドレスから送信されたかのように見せかけることができます。あなたのアカウント自体は安全ですが、詐欺師はあなたのアドレスを利用して他の人の信頼を得ようとする可能性があります。
スパムフィルターで偽装メールを防げますか?
スパムフィルターは多くの偽装メールを捕捉できます。特に、送信者がSPF、DKIM、DMARCなどの認証チェックに失敗している場合に有効です。しかし、中にはこれらのフィルターを突破して本物に見えるほど巧妙な偽装メッセージも存在します。フィルターはリスクを軽減してくれますが万能ではないため、警告サインに注意を払い、リンクをクリックしたり情報を共有したりする前に不審なメールを確認することが依然として重要です。
- Oliver Buxton(オリバー・バクストン)
- サイバーセキュリティ編集スタッフ
Oliver BuxtonはNortonの編集スタッフで、高度持続的脅威(APT)を専門としています。サイバーテロに関する彼の記事はThe Times紙にも掲載されており、以前はデジタルセーフガーディングポリシーの策定にも携わっていました。
編集部より: 本記事は、サイバーセーフティにおける重要なトピックへの意識向上を目的とした教育情報を提供するものです。Nortonの製品・サービスが、本記事で扱うすべての種類の脅威、詐欺、犯罪から保護できるわけではありません。記事の調査・執筆・レビューのプロセスについて詳しくは、編集ポリシーをご覧ください。
-
iPhoneはウイルスに感染する?マルウェアの検出と安全な削除方法を徹底解説
iPhoneはウイルスに感染するのか?結論から言うと、iPhoneにもウイルスやスパイウェアなどのマルウェアが感染する可能性はあります。ただし、脱獄(ジェイルブレイク)を行ったり、非公式のサードパーティ製アプリストアからアプリをダウンロードしたりしない限り、感染リスクは比較的低いのが実情です。これはAppleがiOSエコシステムを厳格に管理し、以下のような多層的な保護策を講じているためです。App Storeでのアプリ審査: Appleは多段階の審査プロセスによって安全性を確認し、App Store上のアプリに潜むマルウェアの検出に努めています。ダウンロード前のアプリ認証: 暗号技術を用いた検
-
Nox App Player徹底レビュー:PC・MacでAndroidアプリを快適に動かせる美しいエミュレーター
本記事はスポンサー提供記事です。Noxの協力により制作されましたが、記事の内容および意見は編集の独立性を保った執筆者自身のものです。デスクトップでAndroidアプリが当たり前の時代へ最近では、デスクトップPCやノートパソコンでAndroidアプリを動かすのが珍しくなくなりました。選択肢もどんどん増えており、いずれはデスクトップOSとモバイルOSがひとつに統合されるのではないかという予測さえあります。そんな中で今すぐ活躍してくれるのが、Nox App PlayerのようなAndroidエミュレーターです。お気に入りのゲームやアプリをPCの大画面で楽しめるのは大きな魅力です。Nox App Pl