
FBIランサムウェアがAndroidに猛威を振るう――感染を回避し、安全に削除する方法
最も恐ろしいマルウェアの脅威の一つである「FBIランサムウェア」が、Android端末に被害をもたらしています。一見無害なアプリに偽装してインストールさせ、ユーザーのデータを人質に取ったうえで、300ドル(約4万円)の身代金を要求するという悪質な手口です。
幸いにも、このマルウェアは比較的簡単に削除できます。また、スマートフォンが適切に保護されていれば、そもそもインストールされることすらありません。
ランサムウェアとは何か?基本のおさらい
ここ数年、ランサムウェアはたびたびニュースに取り上げられてきました。これは、あなたのデータやデバイス(スマートフォンやPC)をロックし、画面全体に「お金を支払わなければ解放しない」というメッセージを表示する悪質なマルウェアです。支払い後には解除コードが送られてくる仕組みになっています。
――運が良ければ、の話ですが。
特に有名な例としては、データを暗号化するCryptoLocker(現在では対策が確立されています)や、児童ポルノの閲覧を疑いかけてシステムをロックし、その場で100ユーロの「罰金」を支払わせるタイプなどが挙げられます。後者には「Anti Child Porn Spam Protection」など複数の亜種が存在します。
ランサムウェアは悪質で威圧的、そして違法です。相手が誰であろうと、財布にいくら入っていようと関係ありません。学校のいじめっ子や、「金を払わなければ財産を壊す」と脅す組織的ギャングのようなものだと考えてください。
Androidランサムウェアを未然に防ぐ
Androidスマートフォンやタブレットに、何も考えずにアプリをインストールしていると、いつの間にかランサムウェアが入り込んでいるかもしれません。
Google Playストアには、Bouncerサービスによる自動スキャンなど、マルウェアをブロックするための保護機能が備わっています。仮に審査をすり抜けたアプリがあったとしても、評価システムやアプリ報告ツールによって、すぐにオンラインから排除される仕組みです。
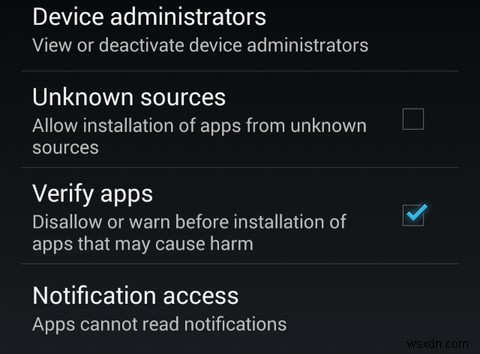
一方、ランサムウェアがAndroid端末に侵入する主な経路は「提供元不明のアプリ」です。ウェブサイトからの直接ダウンロードや、Google Playの代替となるサードパーティ製アプリストアなどが該当します。「設定 > セキュリティ > デバイス管理 > 提供元不明のアプリ」を無効にしておけば、この種のマルウェアはインストールできません。また、「アプリの確認」オプションを有効にしておくと、インストール済みのすべてのアプリが自動的にチェックされるため、さらに安心です。
FBIランサムウェアの正体:巧妙な変装
残念ながら、FBIランサムウェアをインストールしてしまったことに気づくのは、手遅れになってからです。どのアプリストアにも「FBI Ransomware」という名前で公開されているわけではないのです!
代わりに、別のアプリに変装して潜みます。これはAndroidマルウェアではよくある手口ですが、多くの場合、一見すると正常に動作するアプリまで用意され、偽装を完璧にしています。
FBIランサムウェアを防ぐのは実は簡単です。「Adobe Flash Player」と称するアプリのインストールを拒否すればいいのです。Flash Playerは、動画配信サービスのサポート終了に伴い、かつてのAndroid Marketから削除されました。過去にFlash Playerの手動インストール方法をご紹介しましたが、今となってはわざわざ導入する必要はありません。
それ以降、状況は大きく変わりました。現在のブラウザはHTML5対応が進んでおり、動画プラグインは不要になっています。サードパーティ製アプリストアからFlash Playerアプリをインストールしようものなら、それはFBIランサムウェアを端末に入れ込んでいる可能性が高いのです。
では、感染してしまった場合はどうすればいいのでしょうか?
AndroidセーフモードでFBIランサムウェアを削除する
Android端末にFBIランサムウェアの脅迫メッセージが表示されてしまったら?解決策はあります。被害者が身代金を支払わずにマルウェアを削除できるよう、この方法を広く知ってもらう必要があります。
ちなみに、この詐欺の支払いはGreenDot MoneyPakカードを使って行われます。カードを購入して資金をチャージし、コードを入力する仕組みです。MoneyPakカードは国際的には入手困難なため、騙されて支払ってしまった場合でも、まずは端末からマルウェアを除去することが重要です。
Samsung Galaxy S2などの一部の古い端末では、FBIランサムウェアの起動が遅いため、マルウェアが読み込まれる前に無効化できるケースもあります。
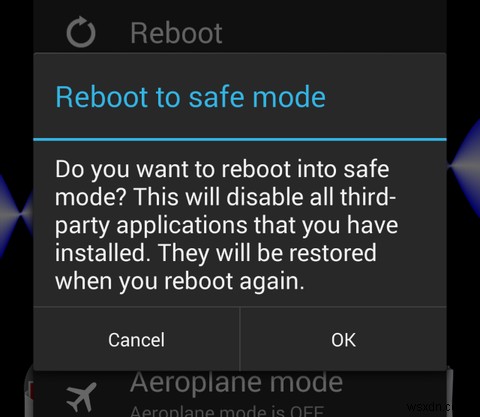
Androidをセーフモードで起動する方法は、OSのバージョンや機種によって異なります。例えば、電源ボタンを長押ししてから「電源を切る」を長押しすると、セーフモードへの切り替えダイアログが表示される機種もあります。同様に、「再起動」を長押しする方法もあります。お使いの端末での具体的な手順は、簡単なウェブ検索で見つかるはずです。
セーフモードで起動すると(画面左下に「セーフモード」の表示が出ます)、システムアプリのみが動作します。ダウンロード・インストールしたサードパーティ製アプリはすべて無効化されます。Windowsのセーフモードと同じ考え方です。
FBIランサムウェアをAndroid端末から削除するには、まずFlash Playerに偽装したアプリから管理者権限を剥奪します。「設定 > セキュリティ > デバイス管理者」を開き、「Flash Player」を選択して「無効にする」をタップしてください。
その後、「設定 > アプリ」からFlash Playerを選択し、「アンインストール」をタップすれば、ランサムウェアを完全に削除できます。
感染してしまったら?対処法のまとめ
お分かりいただけたように、Android端末からFBIランサムウェアを削除することは、シンプルかつ確実に可能です。削除にアンチウイルスアプリは必要ありません(Android用アンチウイルスアプリを導入しておくのも良いですが、必須ではありません)。不幸にも感染してしまった場合でも、300ドルの出費を回避できます。
さらに、サードパーティ製アプリストアを利用する際は細心の注意を払い、「提供元不明のアプリ」設定を有効のまま放置しないようにしましょう。Google Play以外から信頼できるアプリをインストールし終えたら、必ず設定を元に戻すことを忘れないでください。
あなたのAndroid端末はランサムウェアの被害に遭ったことはありますか?マルウェアによって端末が壊された経験はありますか?ぜひコメント欄でお聞かせください。
-
TrickBotマルウェアとは?感染経路とMacからの完全削除ガイド
2016年以降、サイバー犯罪者たちは機密データを盗み見るためにTrickBot(トリックボット)マルウェアを使用してきました。当初はデータ窃取に重点を置いていたこのマルウェアは、現在ではネットワークトラフィックを改ざんしてさらなる拡散を図る能力まで備えています。脅威アクターにとってお気に入りのツールであり、長年にわたるアップデートを重ね、より多くのシステムを標的にできるよう進化してきました。そのため、「適応型モジュラーマルウェア」という評価も得ています。 さらに、バンキングトロイの木馬であるTrickBotは、感染したネットワークを経由して拡散する性質を持ち、WindowsのServer Me
-
スケアウェアとは?見分け方とWindows PCへの被害を防ぐ対策を徹底解説
「スケアウェア」とは、不要なソフトウェアをダウンロードさせたり購入させたりするために、ユーザーを恐怖に陥れる広告やメッセージの総称です。驚かせて不安を煽る手法を用いるソーシャルエンジニアリングの一種であり、最悪の場合、個人情報の盗難やクレジットカード詐欺の危険にさらされることもあります。さらに悪質なケースでは、サイバー犯罪者がハードディスク内のデータを人質に取り、身代金を支払うまで解放しないことさえあります。このような状況で使われる悪意あるプログラムをランサムウェアと呼びます。スケアウェアはランサムウェアを拡散する手段として使われることがありますが、両者の目的は異なります。スケアウェアは、有害