
Wi-Fiとモバイルデータ、どちらが安全?セキュリティの違いと正しい使い分け術
デジタルセキュリティとプライバシーの保護は、今や誰にとっても重要な関心事となっています。私たちの機密性の高いデータは、外出先でも持ち運ばれ、日常的にアクセスされるようになりました。そして世界のあらゆる場所が、オープンなWi-Fiネットワークを通じてアクセス可能な環境になりつつあります。
決済を行うときも、メッセージを送るときも、Wi-Fiとモバイルデータのどちらがより安全なのでしょうか?
プライバシーとセキュリティの違い
多くの人は「プライバシー」と「セキュリティ」を同じ意味で使っていますが、実はこの2つは異なる概念です。ある接続はセキュアであったり、プライベートであったり、その両方、あるいはどちらでもない場合もあります。
セキュリティとは
セキュリティとは、ハッカーなどネットワーク外部の人間にあなたの行動を見られないことを指します。最も安全に操作するためには、自分が使用している接続の種類を理解することが大切です。
一般的には、何らかのレベルのセキュリティは常に重要です。その重要性は、アクセスしたり入力したりする情報の種類によって変わります。
例えば、デビットカードの残高を確認するなら、安全な接続が必要です。一方、昔の映画に出演していた俳優を調べる程度であれば、あまり安全でない接続でも大きな問題はないでしょう。ただし、機密性の高いデータにアクセスする際は、しっかりと注意を払うことが前提です。
プライバシーとは
プライバシーとは、利用しているウェブサイトやデバイス上のアプリなど、ネットワーク内部の存在にあなたの行動を見られないことを指します。最大限のプライバシーを確保するには、利用するプロバイダーやウェブサイト、アプリケーションの利用規約を理解し、それらをどう使うかを意識する必要があります。
実は、完全にプライベートでは成立しないウェブ上のアクションもあります。だからこそ、ウェブサイトやアプリケーションの利用規約が重要なのです。
一部のウェブサイトやアプリケーションは、期待通りに動作するためにアクセス権限や、データ共有の許可を必要とします。重要なのは、「誰が」「どんなデータに」「なぜアクセスし」「どう使うのか」「誰と(共有するなら)共有するのか」を把握することです。
モバイル接続の仕組みを理解する
モバイルデバイスのインターネット接続には、基本的に2種類あります。どちらもほぼ同じ方法で接続できますが、デバイスの接続方法や、誰があなたのアクティビティを見られる可能性があるかは異なります。
Wi-Fiの場合
Wi-Fiは、モデムに接続されたルーターが作り出す無線インターネット接続です。モデムがプロバイダー経由でネットワークを構築し、ルーターがモバイルデバイスのワイヤレス接続を可能にします。つまり、インターネットサービスプロバイダー(ISP)は、あなたがオンラインで行うほぼすべてのことにアクセスできるということです。
自分のネットワークを管理している場合は、TorやVPNなどのシステムを活用すれば、ある程度コントロールできます。しかし、他人のネットワークに接続している場合はそう簡単ではありません。
Wi-Fiネットワークは「オープン」と「クローズド」のいずれかです。自宅や職場で使うようなクローズドネットワークはパスワードが必要です。一方、レストランなどの公共の場所にあるオープンネットワークはパスワード不要です。プライバシーとセキュリティを重視する人にとって、これが2つの大きな問題になります。
1つ目は、同じネットワークに誰がいて、その人が何をできるのか分からないことです。
2つ目は、多くのモバイルデバイスがオープンWi-Fiに自動接続するよう設定されているため、機密性の高い取引をしていなくても、知らず知らずのうちにリスクにさらされる可能性があることです。
自動接続が心配な場合は、デバイスの設定から変更できるので確認しておきましょう。
モバイルデータの場合
モバイルデータは本質的にWi-Fiと同じように動作します。最大の違いは、信号がISPではなく携帯電話会社(モバイルキャリア)を通じて届く点です。
確かに、携帯電話会社もあなたの情報の一部にアクセスできるかもしれませんし、訪問したサイト(そしてデータを共有・販売された先のサイト)も同様です。しかし、Wi-Fi接続と違って、モバイルデータ接続は暗号化されており、外部からの脅威に対して追加のセキュリティ層が提供されます。
だからこそ、Nortonのようなセキュリティ企業の専門家は、外出先で機密情報にアクセスするときは、Wi-Fiではなくモバイルデータを使うことを推奨しています。
ここでいう「Wi-Fiの代わりに」とは、単に「モバイルデータをオンにする」だけでなく、「Wi-Fiをオフにする」ことも意味します。ほとんどのモバイルデバイスは、両方の接続が有効な場合、Wi-Fiが利用できればそちらを優先して使うからです。
その他のセキュリティ対策
Nortonはまた、「完全に安全な接続は存在しない」とも述べています。モバイルデータを使っていてもそれは同じです。しかし、モバイルウェブでのやり取りをさらに安全にするためにできることがいくつかあります。
データの使い方を管理する
ほとんどのモバイルプランにはデータ容量の上限があります。「無制限」プランでさえ、一定量を超えると速度制限(スロットリング)がかかるのが普通です。つまり、設定されたデータ量を使い切った後も通信はできますが、速度が大きく低下します。自分のプランでどれだけのデータが使え、使い切った後にどうなるかを確認しておきましょう。
前述の通り、インターネットで行うすべてのことが、セキュアである必要もプライベートである必要もありません。そこで、銀行口座の確認などの重要な作業にはモバイルデータを温存し、気になる言葉の出典を検索するような軽い作業にはオープンWi-Fiを使う、といった使い分けを検討してみてください。
Cookieを正しく理解する
Cookieを恐れる人もいますが、恐れる必要はありません。ただし、正しく理解しておくことは大切です。Cookieは、訪問したウェブサイトに関する情報を保存する仕組みで、通常はそのウェブサイト自身が利便性向上のために使用します。
少し不安に聞こえるかもしれませんが、ほとんどのウェブサイトはCookieを適切に管理しており、あるサイトに保存された情報が他のサイトから参照されることはありません。それでも心配なら、ブラウザの設定でCookieを管理できます。以下の画像はGoogle Chromeでの設定画面ですが、他の主要ブラウザもほぼ同様の操作で確認できます。
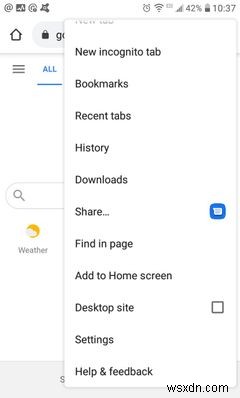
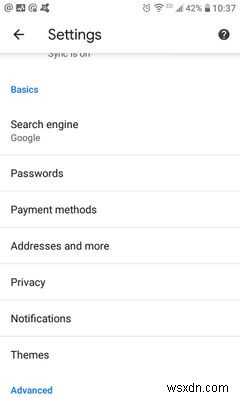
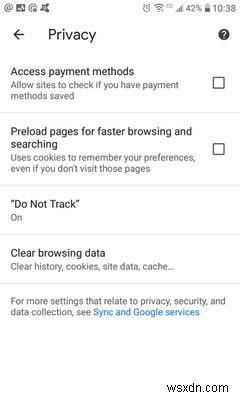
Cookieはそれを管理するウェブサイトによって維持されるため、セキュリティ問題というよりプライバシー問題と言えます。つまり、モバイルデータでもWi-Fiでも、他の接続と比べてCookieによる危険が増すことはなく、ハッカーがあなたのCookieにアクセスして悪用することは基本的にできません。
むしろ重要なのは、Cookieを守ることよりも、どのサイトに機密性の高い情報を入力するかをよく考えること、さらに言えば、そもそもどのサイトにアクセスするかを慎重に判断することです。
ブラウザやアプリを使い分ける
Cookieよりも厄介なのが、最近のほとんどのブラウザがパスワードを保存する仕様になっている点です。この設定が有効になっている場合(ほとんどの人がそうです)、ハッカーが一旦情報を入手すると、そこからさらに多くの情報へアクセスされる恐れがあります。
これに対処する方法はいくつかあります。1つは、モバイルバンキングなど機密情報を扱うサイトのパスワードをブラウザに記憶させない設定にすること。もう1つは、可能であれば専用アプリを使うことです。
モバイルバンキングを例に挙げると、銀行が専用アプリを提供しているなら、ブラウザ経由よりアプリ経由の方が(おそらく)安全です。たとえアプリ自体が必ずしも完璧に安全でなくても、アプリを使うことで機密性の高いコンテンツのパスワードがブラウザに保存されるのを防げます。
もう少しシンプルな解決策として、2つの異なるブラウザを使い分ける方法もあります。1つはネットサーフィン、動画視聴、SNSなど比較的機密性の低い活動用、もう1つはネットバンキング、ネットショッピング、メールなど機密性の高い活動用です。
機密性の低い用途にはChromeやSafariなどの標準的なブラウザを、機密性の高い用途にはTorなどのセキュリティ特化型ブラウザを使ってもいいでしょう。あるいは、標準的なブラウザを2種類使い分けて、パスワードやデータの混在を防ぐだけでも十分な効果があります。
最後に、外出先ではこの方法が先述のデータ管理と特に相性が良いです。専用のセキュアブラウザはモバイルデータ接続で使い、標準ブラウザはWi-Fiでアクセスする、といった運用がおすすめです。
最新動向をキャッチアップしよう
執筆時点では、自分の安全なネットワーク外で機密情報にアクセスするなら、モバイルデータが最良の選択肢です。しかし、だからといって情報管理を疎かにしてよいわけではありません。
どのウェブサイトにどんな情報を渡すかに注意し、活動の種類に応じて接続タイプやブラウザを使い分けることで、安全を保ちましょう。
この記事の内容は読んでいただく時点で古くなっている部分はないはずですが、技術関連の記事には限られた寿命があるものです。Verizonなどのキャリアによる5Gデータは、すでに一部の地域や一部のデバイスで利用可能になっており、その他の地域にも間もなく普及するでしょう。
5Gは4Gより高速なだけではありません。長距離用と短距離用の基地局を組み合わせて使うなど、いくつかの重要な点で仕組みが異なります。これは今後のモバイルセキュリティのあり方にも大きな影響を与えるでしょう。
-
Oracle Data Redactionで機密データを保護する方法
組織にとって、社会保障番号、銀行口座番号や金融機関コードといった機密データを確実に保護することは、重大な課題となっています。 はじめに 法令や規制により、組織は自社のデータおよび顧客情報が不正な手に渡らないよう保護することが求められています。データリダクション(Data Redaction)、すなわち動的データマスキング(DDM)とは、機密性の高いデータ要素を難読化または非表示にするプロセスのことです。 Oracle® Data Redactionは、機密情報の露出を低減し、アプリケーションページ上で機密データを漏えいさせる恐れのあるアプリケーションの脆弱性が悪用されるのを防ぐのに役立ちます。
-
Telegram vs WhatsApp徹底比較:プライバシー保護はどちらが安全?
Telegramの創設者パベル・ドゥーロフ氏が「個人情報を守りたいならWhatsAppを使うのをやめるべきだ」という趣旨の警告を発信したことで、両アプリの安全性をめぐる議論が改めて注目を集めています。WhatsAppのセキュリティに懸念があるという話は決して新しいものではなく、コミュニケーションアプリがユーザーの個人データを覗き見ているのではないかという疑いは、以前から繰り返し指摘されてきました。 「アプリへのアクセス許可は自分で与えたものだ」と反論する声もあるでしょう。しかし問題なのは、スマートフォンの内部ストレージに保存されている写真やメッセージといったデータの扱いです。そこで本記事では、