
Windows 10のビルトインAdministratorアカウントを有効化・無効化する方法【完全ガイド】
ご存知のとおり、Windows 10のセットアップ中にユーザーアカウントの作成が求められ、そのアカウントにはローカル管理者権限が付与されます。しかし実は、インストール時にもうひとつの「ビルトイン(隠し)Administratorアカウント」が自動的に作成されており、セキュリティ上の理由から無効化されています。
本記事では、Windows 10のビルトインAdministratorアカウントについて、その役割や用途、有効化・無効化の具体的な手順、さらにはパスワードを失った場合の復旧方法まで、わかりやすく解説します。
WindowsのビルトインAdministratorアカウントとは?
Administratorアカウントは、Windowsのインストール時に自動的に作成され、OSの初期化に使用されます。初期化が完了するとこのアカウントは無効化され、代わりにユーザー自身のアカウントを作成するよう促されます。作成したアカウントはローカルのAdministratorsグループに追加されます。
ビルトインAdministratorアカウントは、コンピューターに対して完全かつ無制限の権限を持っています。最大の特徴は、UAC(ユーザーアカウント制御)の対象外である点です。すべてのプログラムがUACの確認なしで実行されるため、これは管理者権限を持つ通常のユーザーアカウントとの重要な違いとなります。
WindowsのビルトインAdministratorは、Linuxにおけるrootに近い存在です。システムに対する最大限の権限を持ちます(もちろんNT AUTHORITY\SYSTEMほどではありませんが、それに準ずる強力な権限です)。
ヒント: グループポリシーの「ユーザーアカウント制御: ビルトインAdministratorアカウント用の管理者承認モード」オプションを利用すれば、ビルトインAdministratorに対してもUACを有効にできます。
Windows 10およびWindows Server 2016では、ビルトインAdministratorはデフォルトで無効になっています。また、このアカウントは削除したり、Administratorsグループから除外したりすることはできません。
なお、セーフモードや回復環境でWindowsを起動した場合、Administratorアカウントは自動的に有効になります。
セキュリティ対策として知っておくべきポイント
セキュリティ上の理由から、ビルトインAdministratorアカウントの名前を変更することが推奨されています。手動で変更するほか、LAPSやGPOの「アカウント: Administratorアカウント名の変更」パラメーター(コンピューターの構成 → ポリシー → Windowsの設定 → セキュリティの設定 → ローカルポリシー → セキュリティオプション)でも設定可能です。
ただし、名前を変更してもリスクが完全に消えるわけではありません。根本的な問題として、SIDは変更されない点に注意が必要です。ビルトインAdministratorアカウントは常に既知のSID「S-1-5-domain-500」を持つため、攻撃者はSID経由でアカウントを特定できる可能性があります。
ヒント: デフォルトでは、Administratorのパスワードは設定されていません(空の状態です)。
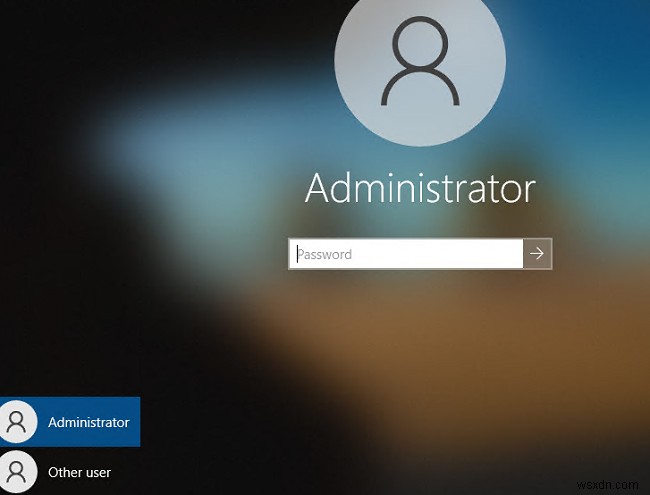
重要: Microsoftは、Administratorアカウントを有効(アクティブ)のままにしておくことや、常時このアカウントで作業することを推奨していません。「Administrator」アカウントを有効にするのは、特定のタスクの実行やトラブルシューティングなど、どうしても必要な場合だけにしましょう。Windowsへの自動ログオン用として使用するのも避けるべきです。
Windows 10でビルトインAdministratorアカウントを有効にする方法
ここからは、Windows 10でビルトインAdministratorアカウントを有効化するいくつかの方法を紹介します。
方法1:コマンドプロンプト/PowerShellを使う(最も簡単)
最も手軽なのは、管理者権限で実行したコマンドプロンプトまたはPowerShellコンソールから有効化する方法です。次のコマンドを実行します。
net user administrator /active:yes

コマンドは正常に終了しました。
PowerShellのローカルアカウント管理コマンドレットを使うこともできます。
Get-LocalUser -Name "Administrator" | Enable-LocalUser
パスワードポリシーエラーが出た場合の対処法
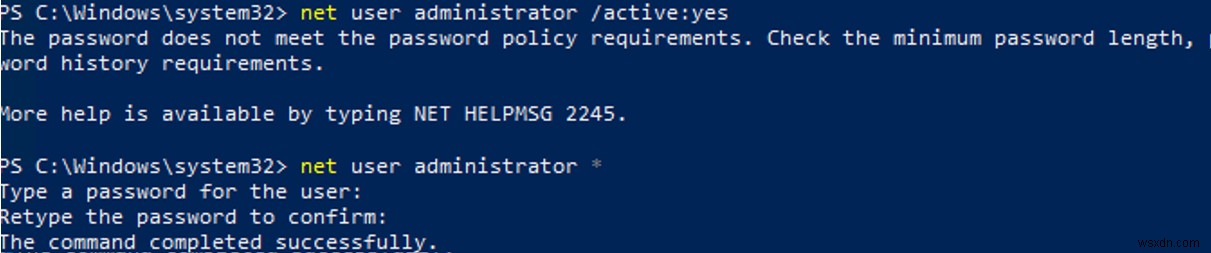
先述のとおり、最近のWindowsではAdministratorアカウントにパスワードが設定されていません。ドメインのパスワード複雑性ポリシーが適用されている環境では、有効化の際に次のようなエラーが表示されることがあります。
パスワードはパスワードポリシーの要件を満たしていません。最小のパスワード長、パスワードの複雑さ、パスワード履歴の要件を確認してください。
この場合は、有効化の前に先にパスワードを設定します。
net user administrator *
ビルトインAdministratorに弱いパスワードを設定するのは絶対に避けましょう(簡単なPowerShellスクリプトで安全なパスワードを生成できます)。
「ユーザー名が見つかりません」と表示された場合
コマンド実行時に「The user name could not be found(ユーザー名が見つかりません)」というエラーが返ってきた場合、そのコンピューター上でAdministratorアカウントの名前が変更されている可能性が高いです。
既知のSID(末尾が必ず-500)を手がかりに、実際のアカウント名を調べることができます。
wmic useraccount where "SID like 'S-1-5-%-500'" get name
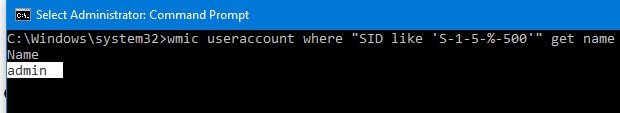
この例では、ビルトインアカウントがadminという名前に変更されています。この場合は次のように実行します。
net user admin /active:yes
なお、ローカルアカウントの一覧は次のコマンドで確認できます。
net user
「アクセスが拒否されました」エラーが出た場合
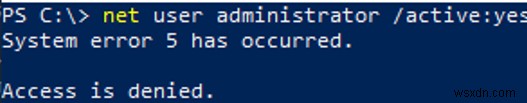
有効化の際に「System error 5 has occurred. Access is denied(システム エラー 5が発生しました。アクセスが拒否されました。)」と表示される場合は、まずcmd.exeやpowershell.exeが管理者として(昇格して)実行されているかを確認してください。加えて、自分のアカウントがローカルAdministratorsグループのメンバーであることもチェックしましょう。
自分のアカウントが所属するグループの一覧は、次のコマンドで表示できます。
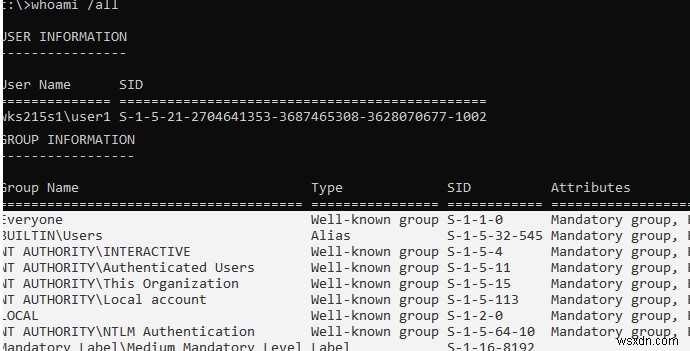
whoami /all
下の例では、user1がローカルAdministratorsグループのメンバーではないため、Administratorアカウントを有効化する権限を持っていないことが分かります。
ローカルAdministratorsグループに属するユーザーの一覧は、次のコマンドで確認できます。
net localgroup administrators
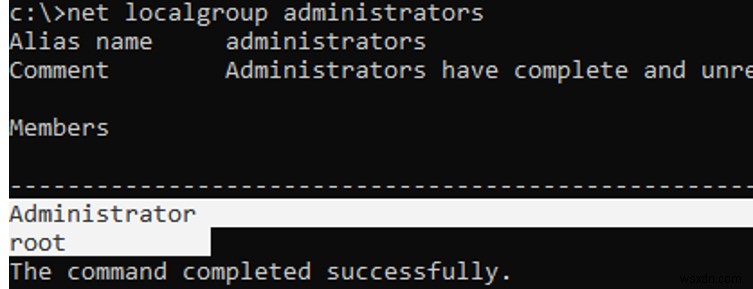
この例では、Administratorsグループには2つのアカウントしか登録されていません。もし両方のパスワードが分からない場合、そのコンピューターに対する管理者権限を持っていないことになります。そのようなケースでの対処法は、記事の後半で解説します。
方法2:「ローカルユーザーとグループ」(lusrmgr.msc)を使う
注記: 最初に紹介したコマンドによる方法は、すべてのWindows 10エディションで動作します。一方、以下のGUIを使った方法は、compmgmt.mscやlusrmgr.mscといった管理ツール、そしてローカルグループポリシーエディター(gpedit.msc)が搭載されていないHomeエディションでは利用できません。
検索バーまたはコマンドプロンプトに「lusrmgr.msc」と入力し、MMCスナップイン「ローカルユーザーとグループ」を開きます。コンソールウィンドウで「ユーザー」セクションを展開し、「Administrator」という名前のアカウントをダブルクリックします。プロパティ画面で「アカウントを無効にする」のチェックを外し、変更を保存します。
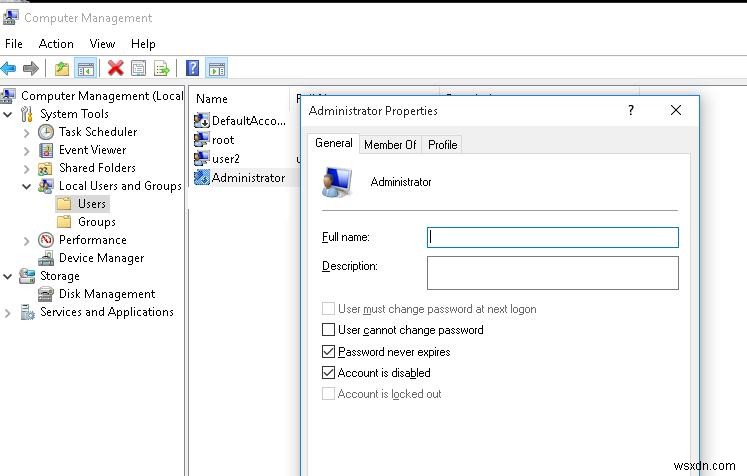
これでAdministratorアカウントが有効になりました。同じコンソールの右クリックメニューから「パスワードの設定」を選択すれば、パスワードを変更することも可能です。
方法3:ローカルグループポリシー(gpedit.msc)を使う
ローカルGPO経由でもビルトインAdministratorを有効化できます。ローカルグループポリシーエディター(gpedit.msc)またはローカルセキュリティポリシー(secpol.msc)を開き、「コンピューターの構成 → Windowsの設定 → セキュリティの設定 → ローカルポリシー → セキュリティオプション」へ移動します。「アカウント: Administratorアカウントの状態」ポリシーを見つけて「有効」に設定してください。
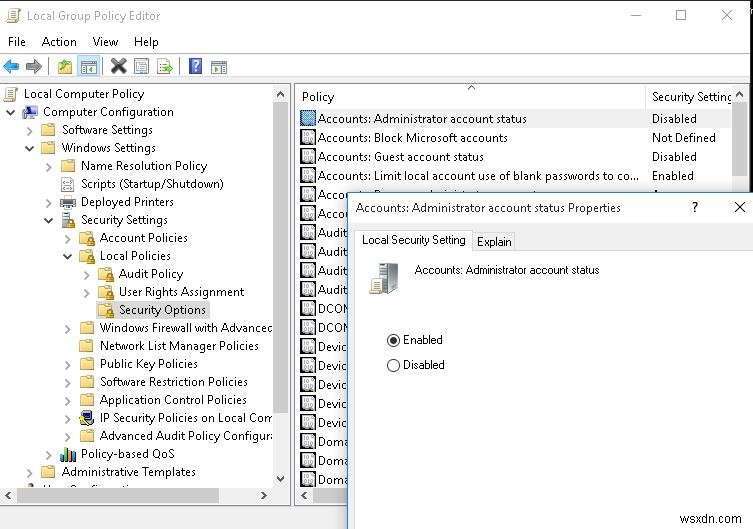
設定後、gpupdate /forceコマンドでグループポリシーを更新するか、コンピューターを再起動すれば反映されます。
上記のいずれかの方法で有効化すると、AdministratorアカウントがWindowsのログオン画面に表示されるようになります。
ビルトインAdministratorアカウントを無効にする方法
作業が完了したら、忘れずにアカウントを無効化しておきましょう。次のコマンドを使用します。
net user administrator /active:no
なお、「アカウント: Administratorアカウントの状態」ポリシーで有効化した場合は、そのポリシーを無効にする(またはローカルGPO設定を完全にリセットする)必要があります。
Windows 10で管理者権限(パスワード)を失った場合の復旧方法
誤って管理者権限を持つ自分のユーザーアカウントを無効化してしまったり、ローカルのAdministratorsグループから削除してしまったりすることもあります。ここでは、Windowsにログオンできない状態でも、ビルトインAdministratorを有効化する、あるいは自分のアカウントをローカルAdministratorsグループに追加する方法を解説します。
なお、ドメイン参加のコンピューターであれば、GPOを使って管理者権限を持つユーザーのリストを管理できます。
準備:インストールメディアから起動する
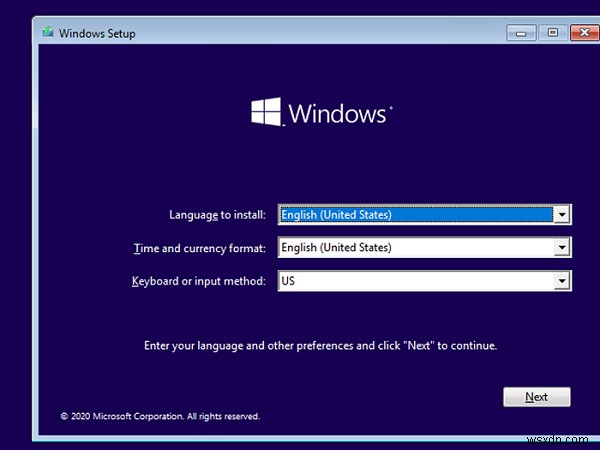
まず、LiveCD(MSDaRT回復イメージ以外)またはWindows 10インストールメディアからPCを起動します。Windows 10インストールイメージの起動可能なUSBメモリを作成する最も簡単な方法は、Media Creation Toolを使うことです。
Windowsセットアップ画面で Shift + F10 を押すと、コマンドプロンプトが開きます。
手順1:Windowsのインストールドライブを特定する
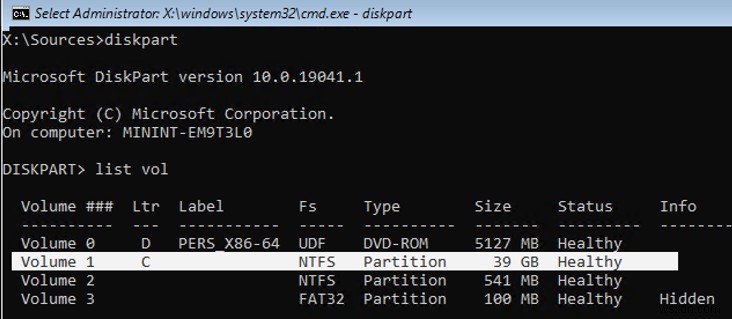
次に、Windowsがどのドライブにインストールされているかを確認します。diskpartを実行し、list volと入力してください。この例では、WindowsがC:ドライブに配置されていることが分かります。以降のコマンドではこのドライブ文字を使用します。確認が終わったらexitと入力してdiskpartセッションを閉じます。
手順2:utilman.exeをcmd.exeに置き換える
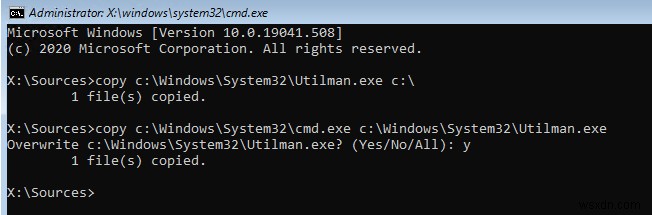
utilman.exe(コンピューターの簡単操作アプレット)のバックアップコピーを作成し、それをcmd.exeで置き換えるために、次のコマンドを実行します。
copy c:\windows\System32\utilman.exe c:\

copy c:\windows\System32\cmd.exe c:\windows\System32\utilman.exe
その後、コンピューターを再起動します。
wpeutil reboot
手順3:SYSTEM権限のコマンドプロンプトでアカウントを修復する
通常どおりWindowsを起動し、アカウント一覧が表示されるログオン画面で Win + U キーを同時に押します。
すると、SYSTEM権限で動作するコマンドプロンプトウィンドウが開きます。自分のアカウントをローカルAdministratorsグループに追加し、ビルトインAdministratorを有効化してパスワードをリセットするには、次のコマンドを順に実行します。
net localgroup administrators user1 /add

net user Administrator /active:yes

net user administrator *
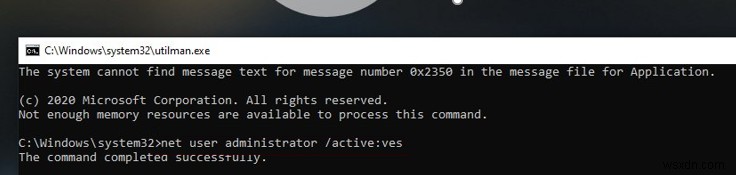
これで、ビルトインAdministrator、またはローカル管理者権限が付与された自分のユーザーアカウントでWindowsにログオンできるようになります。
手順4:utilman.exeを必ず元に戻す
復旧作業が完了したら、必ず元のutilman.exeファイルを復元してください。これを怠ると、誰でもログオン画面からSYSTEM権限のコマンドプロンプトを起動できる状態が残ってしまうため、重大なセキュリティホールとなります。インストールメディアから再度起動し、次のコマンドを実行します。
copy c:\utilman.exe c:\windows\System32\utilman.exe
-
Windows 10の組み込みAdministratorアカウントを有効・無効にする3つの方法
多くのWindowsユーザーは、Windows 10では複数のユーザーアカウントを作成できることをご存じでしょう。しかし、システムには標準で「Administrator(管理者)」という組み込みアカウントが用意されていることを知っている人は少ありません。このアカウントは自分で作成するものではなく、初期状態では無効になっています。本記事では、この組み込みAdministratorアカウントの概要と、Windows 10で有効化・無効化する3つの方法を詳しく解説します。 Part 1. 組み込みAdministratorアカウントとは?Part 2. 組み込みAdministratorアカウント
-
Windows 10で既定のAdministratorアカウントを有効にする方法
Windows 10には、システム設定の変更などの管理作業を行う際に、通常のユーザーアカウントの代わりに使用できる既定の「Administrator」アカウントが用意されています。ただし、このアカウントは初期状態では無効になっており、そのままでは利用できません。Administratorアカウントを有効化する最も簡単な方法Administratorアカウントを有効にする最も簡単な方法は、コマンドプロンプトを使用することです。特別なツールをインストールする必要はなく、Windows標準の機能だけで完結します。1. コマンドプロンプトを管理者権限で起動するスタートメニューの検索ボックスに「cmd」