
Windows 10の管理共有(Admin$、IPC$、C$、D$)とは?無効化・有効化とリモートアクセス設定の完全ガイド
Windowsの管理共有(Administrative Shares)は、リモートからコンピュータへアクセスして管理を行うために使用される特殊な共有です。コンピュータの管理コンソール(compmgmt.msc)を開き、「システムツール」→「共有フォルダー」→「共有」を展開するか、net shareコマンドを実行すると、管理共有フォルダの一覧を確認できます。これらのフォルダはネットワーク上では非表示になっており、アクセスにも制限がかけられています。
Windowsの管理用隠し共有とは?
デフォルトでWindowsが作成する管理共有は以下の3種類です。
Admin$— リモート管理用(%SystemRoot%ディレクトリを指す)IPC$— リモートIPC用(名前付きパイプ通信で使用)C$— 既定のドライブ共有
コンピュータにドライブ文字が割り当てられた他のパーティションが存在する場合、それらも自動的に管理共有として公開されます(D$、E$など)。また、共有プリンターを使用している場合はPrint$、FAXサーバーを運用している場合はFAX$という共有も作成されます。
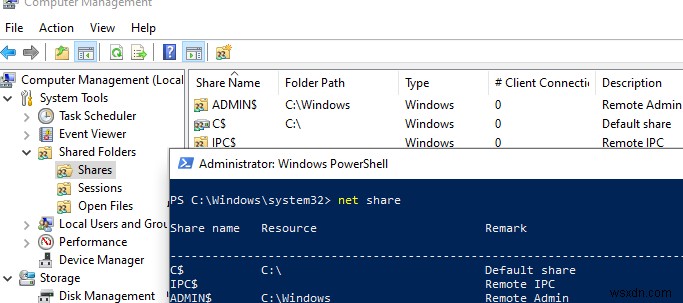
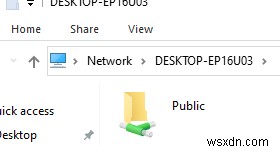
管理共有の名前は必ず末尾に$が付く点に注目してください。この記号があることで、LanmanServerはネットワーク経由のアクセス時にこれらのSMBリソースを非表示にします(なお、共有フォルダ内の特定のファイルやフォルダだけを隠したい場合は、アクセスベースの列挙(Access-Based Enumeration)を利用できます)。エクスプローラーで\\computernameのようにコンピュータの共有一覧を表示しても、管理共有はリストに現れません。
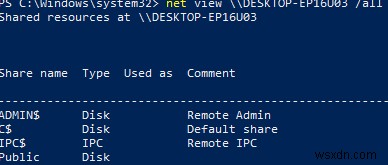
リモートコンピュータで利用可能な管理共有の一覧は、次のコマンドで取得できます。
net view \\computername /all
また、多くのサードパーティ製ファイルマネージャーには、ネットワーク閲覧時にリモートコンピュータの管理リソースを自動的に表示する機能が備わっています。
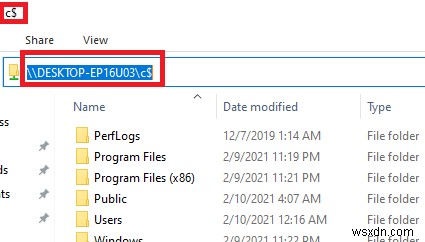
エクスプローラーから管理共有の内容を参照するには、完全な名前を指定する必要があります。たとえば\\computername\c$のように入力します。これによりローカルドライブCの内容が開かれ、リモートコンピュータのシステムドライブのファイルシステムへ直接アクセスできるようになります。
管理共有にアクセスできるのは、ローカルのAdministratorsグループ(およびBackup Operatorsグループ)のメンバーのみです。そのためには、SMBが有効であること、ファイルとプリンターの共有がオンになっていること、そしてTCPポート445へのアクセスがWindows Defenderファイアウォールのルールでブロックされていないことが前提となります。
Windows 10で管理共有を無効化/有効化する方法
Windowsの管理共有はリモート管理に非常に便利ですが、その分セキュリティリスクも伴います。少なくとも、すべてのコンピュータで同じローカル管理者パスワードを使い回すのは避けるべきです。MicrosoftのLAPSを導入して、各PCのパスワードを一意に管理することを推奨します。どうしても必要な場合は、Windowsがこれらの隠し管理共有を作成しないよう設定変更することも可能です。
管理共有を削除する最も簡単な方法は、コンピュータの管理スナップインで共有名を右クリックして「共有の停止」を選択するか、net share Admin$ /deleteコマンドを実行することです。しかし、この方法ではWindowsを再起動するとAdmin$共有が自動的に再作成されてしまいます。
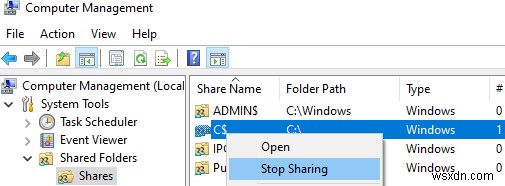
Windows 10が管理共有を恒久的に公開しないようにするには、レジストリエディタ(regedit.exe)を開き、HKLM\System\CurrentControlSet\Services\LanmanServer\Parametersキーへ移動したうえで、AutoShareWks(デスクトップ版Windowsの場合)またはAutoShareServer(Windows Serverの場合)という名前のDWORD値を作成し、値を0に設定します。
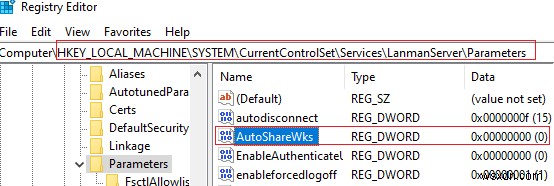
このレジストリ値は手動で作成できるほか、reg addコマンドやPowerShellからも登録できます。
reg add HKLM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /f /v AutoShareWks /t REG_DWORD /d 0
または
New-ItemProperty -Name AutoShareWks -Path HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters -Type DWORD -Value 0
ドメイン環境では、このレジストリ設定をGPO(グループポリシー)経由で全ドメインコンピュータに一括展開することも可能です。
設定後、再起動すると管理共有は作成されなくなります。その場合、psexecをはじめとするリモート管理ツールが動作しなくなる点に注意してください。
逆に管理共有を再度有効化したい場合は、パラメータの値を1に変更するか、値そのものを削除します。
Set-ItemProperty -Name AutoShareWks -Path HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters -Value 1

隠し管理共有をすぐに再作成させたい場合は、Serverサービスを次のコマンドで再起動するだけでOKです。
Get-service LanmanServer | restart-service -verbose

LocalAccountTokenFilterPolicyでWindows 10の管理共有へのリモートアクセスを有効にする
Active Directoryドメインに参加していないコンピュータ(ワークグループ環境)でWindowsの管理共有を扱う際には、重要な注意点があります。Windows 10ではデフォルトで、ローカルのAdministratorsグループに属するユーザーによる管理共有へのリモートアクセスが制限されています。リモートアクセスが許可されるのは、組み込みのローカルAdministratorアカウント(初期状態では無効)のみです。
具体的な症状を確認してみましょう。ファイアウォールを無効化したワークグループ構成のWindows 10 PCに対して、以下のようにリモートアクセスを試みます。
- \\w10_pc\C$
- \\w10_pc\D$
- \\w10_pc\IPC$
- \\w10_pc\Admin$
認証ダイアログで、対象PCのローカルAdministratorsグループに属するアカウントの資格情報を入力すると、「アクセスが拒否されました」というエラーが返されます。一方、通常のネットワーク共有や共有プリンターには問題なくアクセスでき、組み込みのAdministratorアカウントであれば管理共有にもログインできます。また、PCがActive Directoryドメインに参加している場合、管理者権限を持つドメインアカウントからの管理共有アクセスはブロックされません。
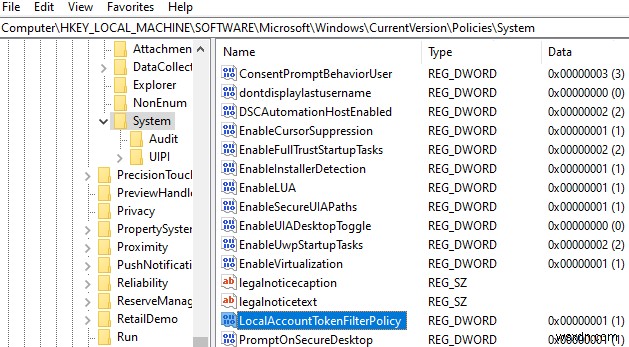
この挙動の原因は、UAC(ユーザーアカウント制御)に含まれるリモートUAC(Remote UAC)と呼ばれるセキュリティポリシーです。リモートUACはローカルアカウントおよびMicrosoftアカウントのトークンをフィルタリングし、それらのアカウントによる管理共有へのリモートアクセスを遮断します。ドメインアカウントでアクセスする場合、この制限は適用されません。
リモートUACを無効化するには、レジストリにLocalAccountTokenFilterPolicyパラメータを作成します。
ヒント: この設定によりWindowsのセキュリティレベルはわずかに低下する点に留意してください。
- レジストリエディタ(regedit.exe)を開きます。
- 次のキーへ移動します:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- 新規にDWORD(32ビット)値を作成し、名前をLocalAccountTokenFilterPolicyとします。
- 値を1に設定します。
- 変更を適用するためコンピュータを再起動します。
補足: LocalAccountTokenFilterPolicyは、次のコマンドラインからも作成できます。
reg add "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" /v "LocalAccountTokenFilterPolicy" /t REG_DWORD /d 1 /f
再起動後、Windows 10 PCのC$管理共有へリモート接続を試みてください。ローカルAdministratorsグループのメンバーであるアカウントでサインインすれば、C:\ドライブの内容を表示したエクスプローラーのウィンドウが開くはずです。
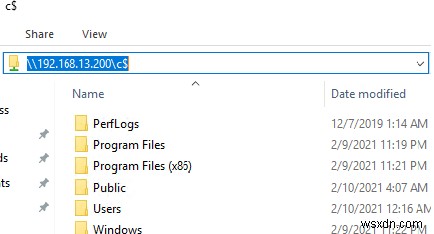
補足: この設定を適用すると、その他のWindows 10リモート管理機能も利用可能になります。コンピュータの管理スナップインや各種標準MMCコンソールを使ったリモート接続もできるようになります。
以上、LocalAccountTokenFilterPolicyレジストリキーを使用して、Windows 10コンピュータのすべてのローカル管理者に対し、隠し管理共有へのリモートアクセスを許可する方法を解説しました。この手順はWindows 8.1、Windows 7、Windows Serverにも同様に適用できます。
-
Windows 10で「管理ツール」を削除・非表示にする3つの方法
Windows 10で管理ツールを削除する方法:「管理ツール」は、コントロールパネル内にあるフォルダーで、システム管理者や上級ユーザー向けの各種ツールがまとめられています。そのため、ゲストユーザーやWindows初心者には、これらのツールへのアクセス権限を与えないのが安全です。本記事では、Windows 10で管理ツールを非表示にしたり、削除・無効化したりする具体的な手順を詳しく解説します。 管理ツールにはシステム設定に関わる重要な機能が多数含まれており、誤って操作するとシステムに深刻なダメージを与える恐れがあります。だからこそ、アクセスを制限しておくことは非常に有効な対策と言えます。 管理
-
Windows 10の管理ツールとは?使い方と全18種類の機能を徹底解説
長年Windowsを使いこなしてきたユーザーであっても、標準搭載されている強力な「管理ツール(Administrative Tools)」に触れる機会は意外と少ないものです。しかし、知らないうちにその一部を利用していることもあります。Windows管理ツールは、Windowsの中核的な動作を担う強力かつ複雑なツール群であるため、あえて目立たない場所に配置されています。Windows管理ツールとは?Windows管理ツールとは、主にシステム管理者が使用する複数の高度なツールをまとめたフォルダーのことです。これらは個別のツールへのショートカットが集約されたもので、システムの詳細設定やトラブルシュー