
CosmicStrandとは?UEFIファームウェアに潜むマルウェアの脅威を徹底解説
カスペルスキーの研究者らが、改変されたUEFI(Unified Extensible Firmware Interface)内で「CosmicStrand」と呼ばれるルートキットを発見しました。このファームウェア型マルウェアは、PCの起動時に読み込まれ、OSの起動プロセスを開始します。OSが起動する前に実行される点、そしてハードディスクからではなくマザーボード上のチップから読み込まれる点で、その危険性は非常に高いものです。つまり、一度感染してしまうと、PC本体を廃棄せざるを得ないほど強力なマルウェアなのです。
UEFIマルウェアがもたらす脅威
UEFIファームウェアはハードディスクではなくマザーボード上のチップに組み込まれているため、ハードドライブへの操作では対処できません。その結果、UEFIベースのマルウェアは駆除が非常に困難です。ドライブを完全に消去してOSを再インストールしても、UEFI内のマルウェアは除去できません。同じ理由から、UEFIに潜むマルウェアを検出できるセキュリティソフトは限られています。要するに、マルウェアが一旦ファームウェアに入り込むと、そこに留まり続けるのです。
もちろん、UEFIへの攻撃は容易なことではありません。デバイスへの物理的アクセスが必要になるか、あるいは高度なリモート感染手法が使われます。さらに、ウイルスは起動時にOSへ侵入し、最終目的(それが何であれ)を達成するためにUEFIに常駐しなければなりません。これには多大な手間がかかるため、この種のマルウェアは、著名人や組織を狙った標的型攻撃で使用されるケースがほとんどです。
CosmicStrandの活動内容
CosmicStrandの主な機能は、OSの起動時に悪意のあるアプリケーションをダウンロードさせ、その後、攻撃者が指定した活動を実行させることです。ファームウェアルートキットはOSの起動プロセスを完了させた後、シェルコードを実行し、攻撃者のC2サーバーと通信して悪意のあるペイロードを取得します。研究者らはC2サーバーから送信されたファイルを傍受できませんでした。
その代わり、CosmicStrandに関連しているとみられる感染済みPCの1台から、マルウェアの一部を発見しました。このウイルスは、OS内に「aaaabbbb」というユーザーアカウントを作成し、ローカル管理者権限を付与します。
対策のヒント:T9 Antivirusのようなリアルタイムアンチウイルスを活用しよう
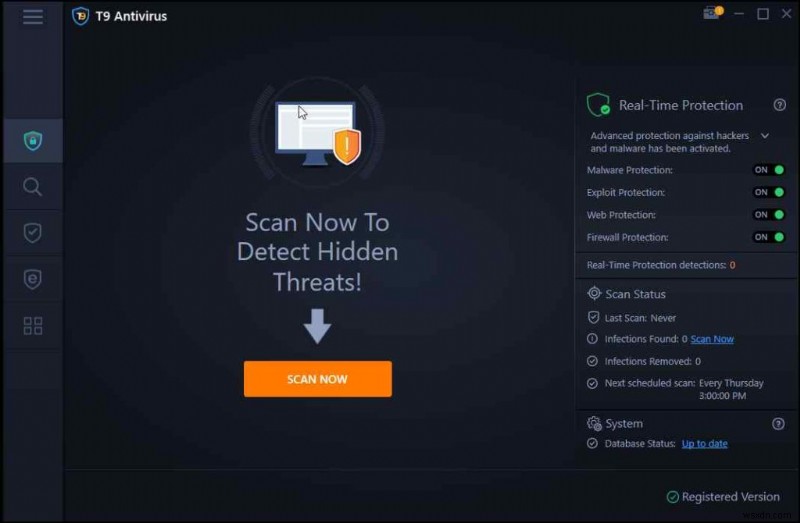
Cyber犯罪者がどのようにこのマルウェアを配布したのかは、現時点で明らかになっていません。しかし、信頼できるリアルタイムアンチウイルスがPCに導入されていれば、過度に心配する必要はありません。エクスプロイト保護機能を備えたT9 Antivirusなどのリアルタイムアンチウイルスが大きな助けとなります。ここでは、このソフトウェアを利用する主なメリットを紹介します。
マルウェア対策
T9 Antivirusは、ウイルス感染、ゼロデイ脅威、マルウェア、トロイの木馬、PUP(潜在望ましくないアプリケーション)、アドウェアなど、さまざまな脅威から防御します。
リアルタイム保護
リアルタイム保護機能は、マルウェアがPCに感染する前に検出・阻止します。これにより、データ漏洩やID盗難などのセキュリティ被害を未然に防げます。
スタートアッププログラムの削除
不要なスタートアップ項目を素早く検出・削除することで、バックグラウンドで密かに動作する悪意のあるアプリによる被害を防ぎ、PCとデータの安全を守ることができます。
エクスプロイトからの防御
T9 Antivirusの堅牢なExploit Protectionモジュールが、セキュリティホールを悪用したマルウェア感染からシステムを守ります。
常に最新のウイルス定義
新たなマルウェアの出現やハッカーの手口の進化に対応するには、アンチウイルスソフトの頻繁な更新が不可欠です。T9 Antivirusは最新のデータベース定義を定期的に自動更新し、最新の脅威からユーザーを保護します。
最先端の脅威から身を守る
今日のネットワーク化された社会において、高度なサイバー攻撃は最大級のセキュリティ懸念の一つです。リアルタイム保護と多層防御を備えたT9 Antivirusのような先進的なセキュリティソフトこそが、こうしたリスクを軽減する最良の選択肢です。セキュリティ技術は、データが侵害される前に脅威を特定し、効果的に対処します。
まとめ:CosmicStrandについて知っておくべきこと
CosmicStrandファームウェアルートキットは、ハッカーにとって有用な存在でありながら、情報セキュリティ研究者からの注目はほとんど集めてきませんでした。これは不安に感じるかもしれませんが、悲観するばかりではありません。まず、一般の個人が巻き込まれたように見えることもありますが、これは高コストかつ高度なファームウェア型マルウェアであり、無差別な大量攻撃ではなく、標的を絞った攻撃に用いられる事例だという点です。
Facebook、Instagram、YouTubeなどのSNSでも情報を発信しています。ご質問やご意見があれば、ぜひお気軽にお問い合わせください。一般的なテクノロジーの問題に関するヒントや解決策を随時公開しています。
-
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。 「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。 ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します) 検出対象となるフ
-
ISP(プロバイダー)はあなたについて何を知っている?知られざる情報収集の実態とVPNでの対策
ウェブ上の通信は、常に暗号化されているべきです。そうでなければ、誰かが覗き見しているかどうかを確認する術がありません。暗号化されていない接続を使用している場合、インターネットサービスプロバイダー(ISP)はあなたのオンライン行動を把握し、そこから多くの個人情報を推測できる可能性があります。どのようなサイトを閲覧しているか、どんなアプリを使っているか、そしてインターネットをどのように利用しているか——こうした情報すべてが含まれます。ネットワークが暗号化されていない場合、ISPに何を知られてしまうのか、具体的に考えてみましょう。 ISPはあなたの何を知っているのか? 訪問しているウェブサイト I