
Lockyランサムウェアが「死からの復活」――新亜種「Diablo」「Lukitus」が出現
Lockyランサムウェア、新亜種「Diablo」「Lukitus」とともに復活
かつて世界中に猛威を振るった悪名高いランサムウェア「Locky(ロッキー)」が、新たな亜種「Diablo(ディアブロ)」と「Lukitus(ルキトゥス)」を携えて再び姿を現しました。

セキュリティ研究者らは最近、Lockyランサムウェアの新しい変異株である「Diablo」と「Lukitus」の2種類を確認しました。他の暗号型ランサムウェアと同様、これらもPC上のファイルを暗号化し、復号鍵と引き換えに身代金を要求する仕組みです。この新亜種は2017年8月16日に研究者によって報告されました。
「ランサムウェアとは、攻撃側の技術的巧妙さよりも、人間の心理的な脆弱性をつくものなのである」
― ジェームズ・スコット(James Scott)
一度消えたはずのLockyが再び
Lockyは世界的な成功を収めた主要なランサムウェアの一つです。2016年に初めて出現し、同年末には一旦姿を消しました。しかし、「もう脅威ではない」と考えるのは早計です。活動を停止した後、Lockyは攻撃に利用される最大級のボットネットの一つである「Necurs(ネクルス)」ボットネットとともに復活を遂げました。
8月9日以降、Lockyは新しい拡張子「.diablo6」を使ってファイルを暗号化し、「diablo-.htm」という身代金要求メモを残して再出現しました。Diabloは別のコマンド&コントロール(C&C)サーバーへ通信を行います。同時に、暗号化されたファイルに「.Lukitus」という拡張子を付加する別の新亜種も確認されています。
興味深いことに、「Lukitus」はフィンランド語で「施錠・封鎖」を意味します。
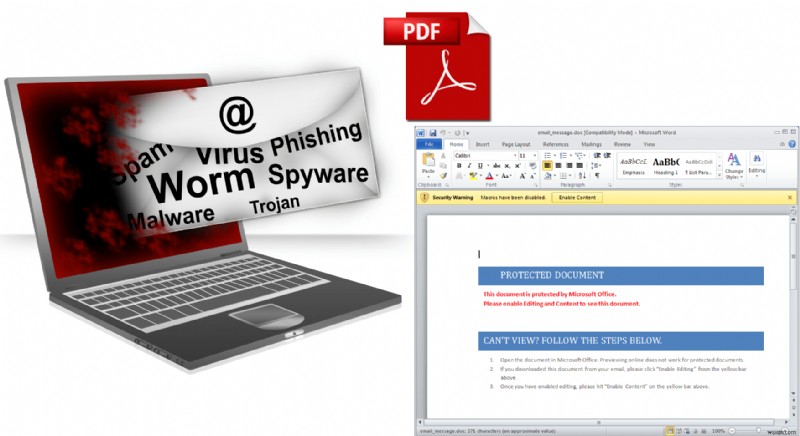
感染の手口:PDF添付メールとマクロ有効化
今回のキャンペーンでは、.DOCMファイルが埋め込まれたPDF形式の添付ファイルを含むスパムメールが送信されます。ユーザーが添付ファイルをダウンロードし、指示どおりマクロを有効にすると、コンピュータ上のファイルへのアクセスを失うことになります。
すべてのデータが暗号化されると、データを復号するための秘密鍵と引き換えに身代金を要求します。Lockyの被害は以前ほど広まってはいませんが、強力な暗号技術を持つため、依然として深刻な脅威となっています。
「消えた」わけではなかった
一定期間活動が見られないだけでLockyは終わったと考えていた私たちにとって、今回のキャンペーンは大きな警鐘となる出来事です。Lockyが再出現したのはこれが初めてではなく、しばらくの間姿を晦ませたかと思えば、新たな感染を引き起こして再び現れることを繰り返しています。
Lockyの突然の再出現は、6月に公開されたJaffランサムウェアの復号ツールと関係がある可能性があります。Jaffは5月に出現し、Lockyの配布に使われたのと同じNecursボットネットによって拡散されました。
このことは、ランサムウェアの脅威がすぐになくなることはないことを物語っており、私たちはこれらと戦い続けるために、新たな戦略や技術を開発し続ける必要があります。
なお、Lockyの亜種は別のコマンド&コントロール(C2)サーバーへ通信を行い、アフィリエイトIDとして「AffilID3」と「AffilID5」を使用していることが確認されています。
-
Windowsで使えるおすすめランサムウェア復号化ツール7選【無料】
ランサムウェアは、現在世界中のコンピューターシステムにとって最も危険な脅威の一つとされています。ランサムウェア攻撃を受けるとデータがすべて暗号化され、攻撃者に身代金を支払わない限りファイルへアクセスできなくなります。特に、高額な身代金を払えない中小企業や個人ユーザーにとっては壊滅的な被害をもたらすことも少なくありません。しかし、世界中のセキュリティ企業による研究の成果により、ハッカーにお金を払わずにデータを復元できる可能性が高まっています。本記事では、暗号化されたデータのロック解除と復元に役立つ無料の復号化ツールを厳選してご紹介します。ツールを使う前に知っておくべきこと各ツールの紹介に入る前に
-
Vesadランサムウェアからデータを守る方法|感染経路と対策を徹底解説
現在、インターネット上では一般ユーザーや企業・機関を問わず、多くの人々が「.Vesad」と呼ばれる新型ランサムウェアの被害を受けています。この高度なクリプトウイルスは、システムに何の兆候も示さずに侵入し、瞬く間にデータを暗号化します。悪意のある暗号化プロセスが完了すると、「身代金を支払わなければデータを取り戻せない」とする要求メモを残します。この卑劣な恐喝の背後には、金銭目的で活動する匿名のサイバー犯罪者集団がいます。大切なデータを失う恐怖から、被害者は身代金の支払いを検討してしまうのです。 本ガイド「Vesadランサムウェアから安全を守る方法」では、ランサムウェア攻撃から身を守るための具体