
Windowsでフォルダへのアクセスを監視・追跡する方法【グループポリシー活用】
Windowsには、指定したフォルダ内のファイルが誰かに閲覧・編集・削除された履歴を記録できる便利な機能が標準で搭載されています。重要なフォルダやファイルに「誰が・いつ・何をしたのか」を把握したい場合、サードパーティ製ソフトを導入しなくても、この標準機能だけで対応可能です。
グループポリシーとは
この機能は「グループポリシー(Group Policy)」と呼ばれるWindowsのセキュリティ機能の一部です。企業ネットワークではIT管理者がサーバー経由で各PCを管理する際によく使われますが、サーバーがなくてもローカルPC上で単独利用できます。
グループポリシーの実体は、レジストリ設定をGUI(グラフィカルユーザーインターフェース)から操作できるようにしたものです。画面上で設定を有効・無効にすると、その内容がWindowsレジストリに反映される仕組みです。
注意点として、グループポリシーは下位エディションのWindowsでは利用できません。Windows 7ではProfessional以上、Windows 8ではProまたはEnterpriseが必要です。
ステップ1:ローカルグループポリシーエディターを開く
まずはポリシーエディターを起動しましょう。OSのバージョンによって開き方が異なります。
- Windows XPの場合:[スタート]→[ファイル名を指定して実行]をクリックし、テキストボックスに「gpedit.msc」と入力します。
- Windows 7の場合:スタートボタンをクリックし、スタートメニュー下部の検索ボックスに「gpedit.msc」と入力します。
- Windows 8の場合:スタート画面で直接入力するか、画面右上または右下にマウスカーソルを移動してチャームバーを表示し、[検索]から「gpedit」と入力します。
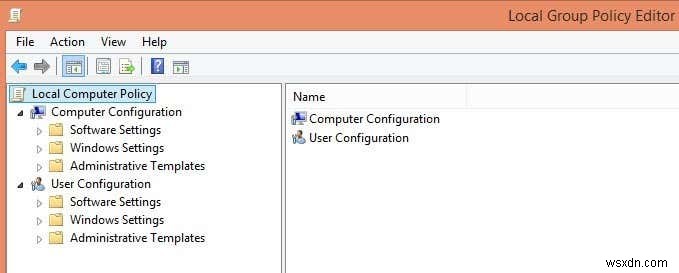
すると、以下のような画面が表示されます。
ステップ2:オブジェクトアクセスの監査を有効にする
ポリシーには大きく分けて[ユーザーの構成]と[コンピューターの構成]の2つのカテゴリがあります。ユーザーポリシーは各ユーザー個別の設定、コンピューターの設定はシステム全体に適用され、すべてのユーザーに影響します。今回は全ユーザーを対象にしたいので、[コンピューターの構成]を展開します。
さらに次の順に展開していきます。
[Windows の設定] → [セキュリティの設定] → [ローカル ポリシー] → [監査ポリシー]
右側にポリシーの一覧と現在の設定状況が表示されます。この監査ポリシーが、OSが変更を追跡できる状態になっているかどうかを制御する項目です。
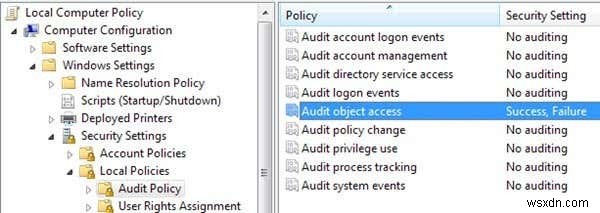
一覧の中から[オブジェクト アクセスの監査]をダブルクリックし、[成功]と[失敗]の両方にチェックを入れて[OK]をクリックします。これで、Windowsが変更を監視する準備が整いました。続いて、「具体的に何を追跡するか」を設定していきます。グループポリシーの画面はここで閉じて構いません。
ステップ3:監視対象フォルダに監査設定を追加する
エクスプローラーで監視したいフォルダを開き、フォルダを右クリックして[プロパティ]を選択します。[セキュリティ]タブを開くと、次のような画面が表示されます。
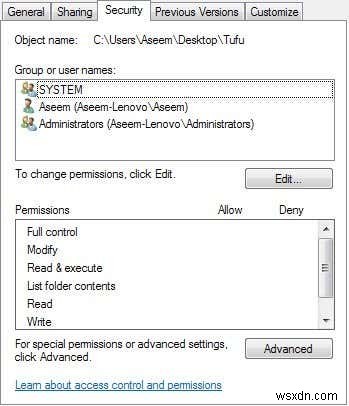
[詳細設定]ボタンをクリックし、[監査]タブを開きます。ここで、このフォルダに対して実際に何を監視するかを設定します。
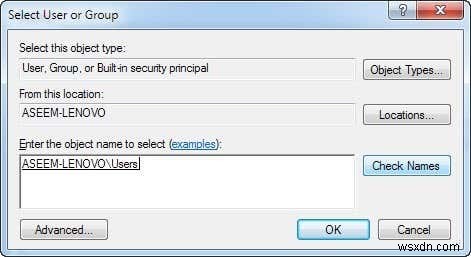
[追加]ボタンをクリックすると、ユーザーまたはグループの選択ダイアログが表示されます。ボックスに「users」と入力して[名前の確認]をクリックしましょう。「COMPUTERNAME\Users」という形式で、お使いのPCのローカルUsersグループ名に自動的に変換されます。
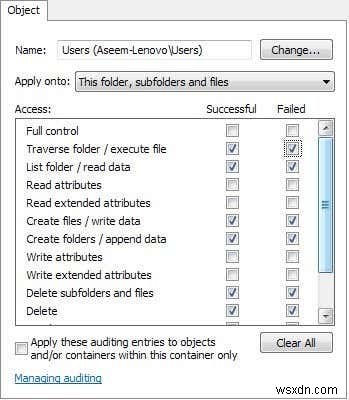
[OK]をクリックすると、「○○ の監査エントリ」というダイアログが表示されます。これが設定の核心部分です。ここで、このフォルダに対してどの操作を記録するかを選択します。ファイルやフォルダの削除・作成など、追跡したい操作を個別に選んでもよいのですが、簡単に設定するなら[フルコントロール]にチェックを入れるのがおすすめです。これで下位のすべての項目が自動的に選択されます。[成功]と[失敗]の両方について同じように設定してください。こうすることで、そのフォルダや内部のファイルに対して行われたあらゆる操作が記録されます。
最後に[OK]を数回クリックして、すべてのダイアログを閉じれば、フォルダの監査設定は完了です。
ステップ4:イベントビューアーで記録を確認する
それでは、記録されたイベントはどこで見られるのでしょうか。確認にはイベントビューアーを使用します。
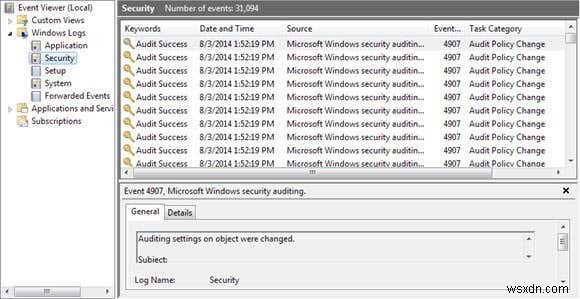
コントロールパネルを開き、[管理ツール]→[イベントビューアー]の順に起動します。左側の[セキュリティ]をクリックすると、右側に大量のイベント一覧が表示されます。
試しにファイルを作成するか、フォルダを開いた状態でイベントビューアーの更新ボタン(緑色の矢印が2つあるアイコン)を押してみてください。[ファイル システム]カテゴリのイベントが多数記録されているはずです。これらは、監査対象のフォルダやファイルに対する削除・作成・読み取り・書き込みなどの操作に関するものです。Windows 7以降では、すべて「ファイル システム」というタスクカテゴリにまとめて表示されるため、詳細を知るには一件ずつクリックして内容を確認する必要があります。
フィルターでイベントを絞り込む
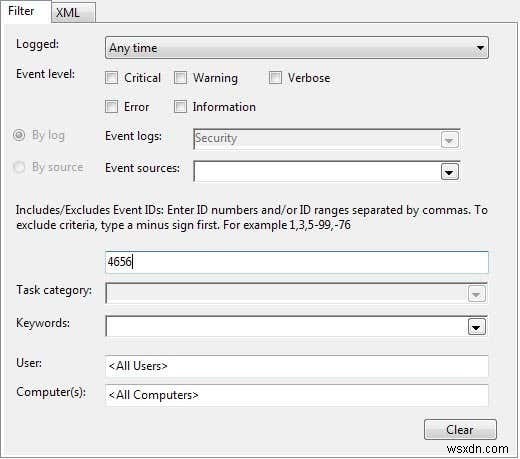
膨大なイベントの中から目的の情報だけを見るには、フィルター機能が便利です。上部の[表示]メニューから[フィルター]を選択します(メニューにない場合は、左側のセキュリティログを右クリックして[現在のログをフィルター]を選択してください)。イベントID欄に「4656」と入力します。
このイベントIDは、特定のユーザーがファイルシステム操作を行った際に記録されるもので、数千件のログを一つずつ調べなくても、関連情報だけを抽出できます。
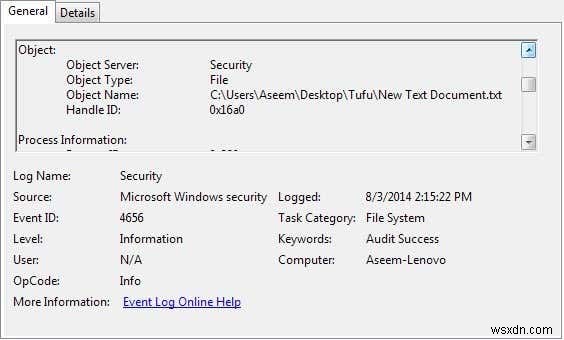
イベントの詳細を知りたい場合は、該当項目をダブルクリックするだけで内容を確認できます。
イベントログの読み方
上記の画面に表示されていた情報の例がこちらです。
オブジェクトへのハンドルが要求されました。
サブジェクト:
セキュリティ ID:Aseem-Lenovo\Aseem
アカウント名:Aseem
アカウント ドメイン:Aseem-Lenovo
ログオン ID:0x175a1
オブジェクト:
オブジェクト サーバー:Security
オブジェクトの種類:File
オブジェクト名:C:\Users\Aseem\Desktop\Tufu\New Text Document.txt
ハンドル ID:0x16a0
プロセス情報:
プロセス ID:0x820
プロセス名:C:\Windows\explorer.exe
アクセス要求情報:
トランザクション ID:{00000000-0000-0000-0000-000000000000}
アクセス:DELETE
SYNCHRONIZE
ReadAttributes
この例では、デスクトップのTufuフォルダにある「New Text Document.txt」が操作対象で、要求されたアクセスはDELETE(削除)、SYNCHRONIZE、ReadAttributesでした。つまり、このファイルを削除したという記録です。もう一つの例も見てみましょう。
オブジェクトの種類:File
オブジェクト名:C:\Users\Aseem\Desktop\Tufu\Address Labels.docx
ハンドル ID:0x178
プロセス情報:
プロセス ID:0x1008
プロセス名:C:\Program Files (x86)\Microsoft Office\Office14\WINWORD.EXE
アクセス要求情報:
トランザクション ID:{00000000-0000-0000-0000-000000000000}
アクセス:READ_CONTROL
SYNCHRONIZE
ReadData (or ListDirectory)
WriteData (or AddFile)
AppendData (or AddSubdirectory or CreatePipeInstance)
ReadEA
WriteEA
ReadAttributes
WriteAttributes
アクセス理由:READ_CONTROL:所有権により許可
SYNCHRONIZE:D:(A;ID;FA;;;S-1-5-21-597862309-2018615179-2090787082-1000) により許可
この例では、WINWORD.EXE(Word)を使って「Address Labels.docx」にアクセスしており、READ_CONTROLなどのアクセスが記録されています。通常はさらに多くのアクセス種別が並びますが、先頭に表示されるものが主なアクセス種別であることが多いので、まずそこに注目するとよいでしょう。この場合はWordでファイルを開いただけですね。
最初のうちは、ログを読んで何が起こったのか理解するのに少し慣れが必要ですが、コツをつかめば非常に信頼性の高い監視システムになります。テスト用のフォルダとファイルを作成し、さまざまな操作を試して、イベントビューアーにどう記録されるか確認してみることをおすすめします。
まとめ
以上が、Windowsの標準機能だけでフォルダへのアクセスや変更を追跡する方法です。追加費用なしで、誰がいつフォルダに触れたのかを確実に記録できる、手軽かつ強力な手段と言えるでしょう。
-
MSCONFIGでPCを高速化する方法|Windowsの起動を最適化する手順を解説
Windows向けに作られたコマンドの中で、最も優れていると私たちが考えるのがMSCONFIGです。MSCONFIGは過去のWindowsバージョンから搭載されており、Windows 10にも当然のように存在しています。この記事を読み進めれば、その理由がきっと分かるはずです。MSCONFIGを使ってPCを高速化する方法を、ぜひマスターしましょう。 MSCONFIGはなぜ便利なのか? MSCONFIGではさまざまな設定を管理できますが、特に注目したいのは、自動的に起動するプログラム(スタートアップ)を制御できる点です。これらのプログラムは貴重なメモリを消費しており、PCの読み込み時間を長引かせ、
-
WindowsパソコンからGoogleドライブをアンインストールする方法【同期停止から完全削除まで】
PCからGoogleドライブを削除したいとお考えですか?アンインストールすることで、無駄に消費されていたストレージ容量を取り戻したいと思っていませんか?ご安心ください。この記事では、WindowsシステムからGoogleドライブを削除するさまざまな方法をわかりやすく解説します。ストレージ容量の回復方法やPCのクリーンアップ、Googleドライブの接続解除・一時停止の手順についてもご紹介します。WindowsシステムでGoogleドライブの同期を解除するには?PCからGoogleドライブを削除する前に、まずシステムとの接続を解除しておきましょう。後で再度Googleドライブを利用したい場合に便利