
Windows 11/10でWindowsサンドボックスを有効にする方法
不審なコードをデバイス上で実行させる最も一般的な手法は、ユーザーを騙してターゲットのデバイスに不審なプログラムをインストールさせることです。こうした脅威に対する認識不足により、デバイスは常に特定の危険にさらされやすい状態にあります。しかし、Microsoftはこの問題への対策として裏で懸命に取り組んできました。その成果として発表されたのが、Windows 11/10の中で動作するサンドボックス版Windows 11/10です。疑わしいソフトウェアをこの分離環境内でのみ実行させ、メインシステムを潜在的な脅威から守ります。
Windows Sandboxがもたらすセキュリティ強化
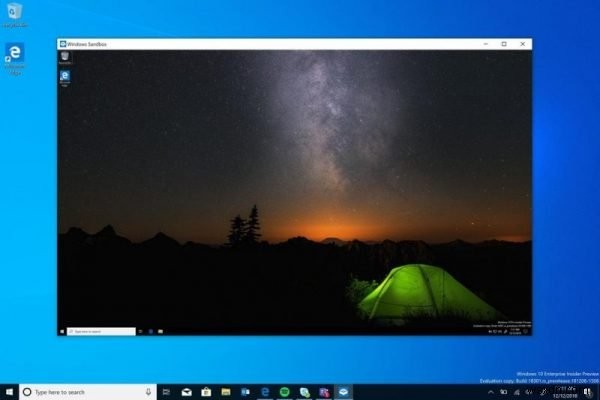
Windows Sandboxは、必要に応じて有効化できる仮想的な使い捨て環境です。不審なソフトウェアが疑われる場合、そのプログラムを分離された環境で実行することで、通常のプロセスへの干渉や重要なファイルへの被害を確実に防げます。
「Windows Sandboxは、アプリケーションを安全に分離して実行するために特別に設計された、新しい軽量デスクトップ環境です。」
Sandboxを閉じると、そこで実行したすべてのソフトウェア、残存ファイル、その他のデータは完全に削除されます。
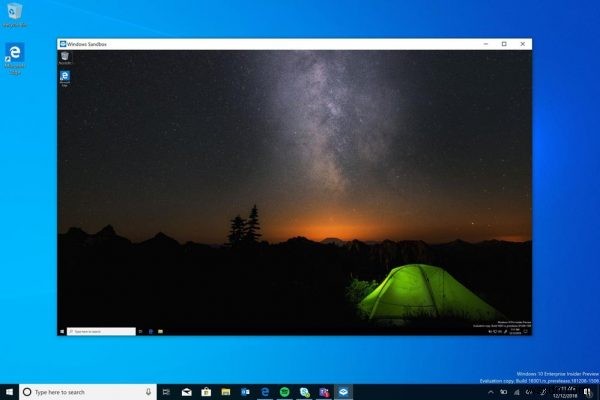
Windows Sandboxの主な特徴
- Windowsの一部 – この機能に必要なものはすべてWindows 10 ProおよびEnterpriseに同梱されています。VHDをダウンロードする必要はありません。
- 常にクリーンな状態 – Windows Sandboxを実行するたびに、真っ新なWindows新規インストールと同じ状態から起動します。
- 使い捨て – デバイスには何も残りません。アプリケーションを閉じるとすべて破棄されます。
- セキュア – ハードウェアベースの仮想化によるカーネル分離を採用し、Microsoftのハイパーバイザーを使って独立したカーネルを実行することで、Windows SandboxをホストOSから分離します。
- 効率的 – 統合カーネルスケジューラ、スマートなメモリ管理、仮想GPUを活用します。
Windows Sandboxの動作要件
Windows Sandboxを実行するには、以下の最小要件を満たす必要があります。
- Windows 11/10 ProまたはEnterprise(ビルド18305以降)
- AMD64アーキテクチャ
- BIOSで仮想化機能が有効になっていること
- RAM 4GB以上(8GB推奨)
- 空きディスク容量1GB以上(SSD推奨)
- CPUコア2基以上(ハイパースレッディング搭載の4コア推奨)
関連記事:Windows Sandboxが起動しない場合の対処法
Windows 11/10でWindows Sandboxを有効にする手順
Windows 11/10でWindows Sandboxを有効にして実行するには、以下の手順を行います。
- タスクバーの検索ボックスで「windows features」と検索します。
- 検索結果をクリックします。
- 「Windows サンドボックス」のチェックボックスにチェックを入れます。
- 「OK」ボタンをクリックします。
- 自動インストールが完了するまで待ちます。
- パソコンを再起動します。
以下、より詳しく見ていきましょう。
まず、Windows 11/10 ProまたはWindows 11/10 Enterpriseエディションを使用していることを確認してください。Homeエディションでは公式サポートが提供されていません。
次に、仮想化を有効にして、SandboxモードでWindows 11/10のもうひとつのインスタンスを実行できるようにします。BIOS/UEFI設定で仮想化機能(Intel VT-xやAMD-Vなど)がオンになっているか確認しておきましょう。
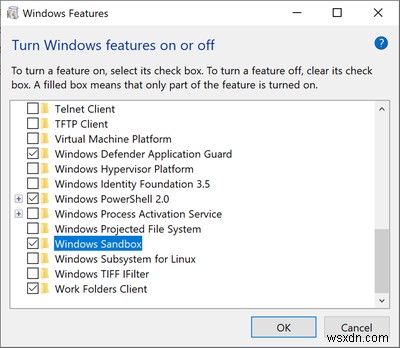
その後、検索ボックスで「Windowsの機能」(Windows Features)と検索し、該当する項目を選択してクリックします。
表示されたウィンドウの一覧から「Windows サンドボックス」のチェックボックスにチェックを入れ、「OK」ボタンをクリックします。
新しい機能のインストールには少し時間がかかる場合があります。完了したらパソコンを再起動してください。再起動後、タスクバーの検索ボックスで「Windows Sandbox」と検索し、該当する項目を選択して管理者として実行します。
Windows Sandboxの使い方
ホスト側(メインのパソコン)から実行ファイルをコピーし、Windows Sandbox環境内に貼り付けます。
あとはSandbox環境内で実行ファイルを実行し、普段どおりに使用するだけです。
作業が終わったら、Windows Sandboxアプリケーションを閉じるだけで、そのセッションに関するすべてのデータと一時的な環境は完全に削除されます。
念のため、Sandbox環境内での実行によってホスト側に変更が加えられていないことも確認しておくと安心です。
Windows 11/10 Homeでサンドボックスを有効にできますか?
現時点では、Windows 11/10 Homeエディション向けにSandboxの公式サポートはありません。ただし、いくつかの方法を使えば、Windows HomeでもSandboxを有効化できる可能性があります。
関連記事:Windows Sandboxでインターネットに接続できない場合の対処法
Windows 10でサンドボックスにアクセスするには?
Windows 11/10でSandboxを有効にするには、パソコンで「Windowsの機能」パネルを開き、「Windows サンドボックス」のチェックボックスにチェックを入れます。その後、自動的にパソコンへインストールされるので、最後にパソコンを再起動し、タスクバーの検索ボックスで検索すればWindows Sandboxアプリを開けます。
関連記事
- VirtualBoxのゲストOSでWindows Sandboxを有効にする方法
- VMware WorkstationでWindows Sandboxを有効にする方法
- EdgeブラウザーでAudio Sandboxを有効にする方法
Windows Sandboxに関するフィードバックをMicrosoftへ送る
問題や改善提案がある場合は、従来どおりフィードバックハブを利用できます。
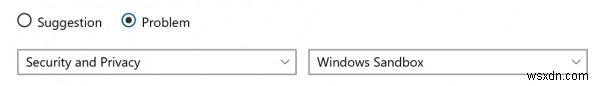
必要な情報を入力し、機能カテゴリでは「セキュリティとプライバシー」配下の「Windows Sandbox」を選択してください。
Windows Sandboxの実行中または内部で発生した問題がある場合は、「問題を再現」を選択します。
「記録の開始」を選択して問題を再現し、完了したら「記録の停止」を選択します。
これで、適切な開発チームにフィードバックを送信できます。
次にお読みください:Windows Sandboxの構成方法と使い方。Sandbox Configuration Managerも活用できます。
-
Windows 11/10でTFTPクライアントを有効にする方法【設定手順と動作確認】
TFTP(Trivial File Transfer Protocol/簡易ファイル転送プロトコル)は、リモートのPCとの間でファイルを送受信するためのシンプルなプロトコルです。Windows 11/10/8/7では初期状態で無効になっていますが、必要であれば簡単に有効化できます。TFTPは、同プロトコルのサービスやデーモンが稼働しているリモートコンピュータ(一般的にはUNIXマシン)との間でファイルを転送するために使用されます。組み込み機器などでは、起動プロセス中にTFTPサーバーからファームウェア、構成情報、システムイメージを取得する目的でよく利用されています(Microsoft Tech
-
Windows 11/10でブートログを有効にする方法|MSConfigとコマンドプロンプトの手順を解説
パソコンの起動プロセスでは、「ブートログ(システム初期化ログ)」と呼ばれるテキストファイルを作成できます。このログには、起動時に読み込まれたすべてのドライバーと、読み込みが予定されていたにもかかわらずロードされなかったドライバーが一覧表示されます。この機能はデフォルトでは無効になっていますが、2つの方法で有効化でき、本記事ではその両方を詳しく解説します。Windows PCのトラブルシューティングでは、できるだけ多くのシステム情報を把握することが重要です。特に起動時の問題が発生している場合、ブートログは最も役立つ情報源のひとつです。 Windows 11/10でブートログを有効にする方法 ブー