
Windows 11/10で階層化グループポリシーを適用する方法|USBなどのデバイスインストールを柔軟に制御
企業のIT管理者にとって最大の課題のひとつが、USBメモリ、外付けハードディスク、さらにはプリンターといったデバイスへのアクセスを、組織内の端末でブロックすることです。この課題を少しでも解消するために、Microsoftは階層化グループポリシー(Layered Group Policy)機能を提供しています。この機能により、管理者は組織全体のマシンにどのデバイスをインストールできるかを細かく分類・制御できるようになります。
Windows 11における階層化グループポリシーとは?
このグループポリシーの目的は、マシンの不具合を減らし、サポート対応の件数を削減し、そして何より重要な「データ窃取の防止」を実現することです。ポリシーを適用すると、あらゆるデバイスのインストールが制限され、社内外を問わずデバイスの使用がブロックされます。IT管理者は、事前に承認したデバイスのみを使用・インストールできるよう設定することが可能です。
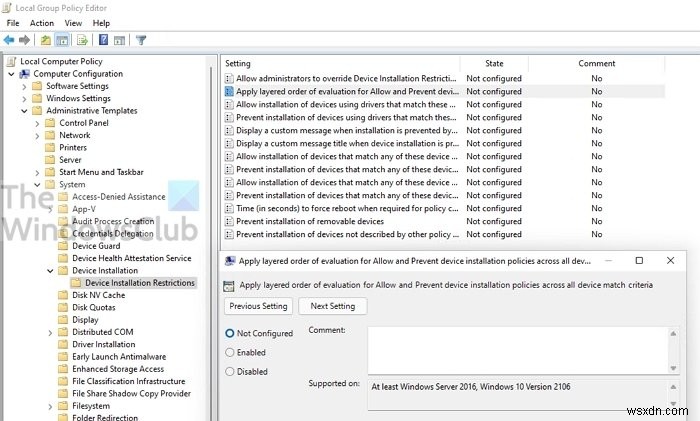
利用可能なスクリプトでは、すべてのデバイスクラスが一律にブロックされるわけではありません。対象となるポリシーのパスは以下の通りです。
コンピューターの構成 > システム > デバイスのインストール > デバイスのインストールの制限
つまり、USBデバイスの使用をブロックするよう設定した場合、ブロックされるのはそのUSBデバイスだけです。さらに、この新機能では、従来のように競合を避けるために複数のポリシーセットを作成する必要があるという問題も解決されました。代わりに、「デバイスインスタンスID > デバイスID > クラス > リムーバブルデバイス」という階層的なレイヤー構造が採用されています。
Windows 11で階層化グループポリシーを適用する手順
最初に有効化すべきポリシーは「すべてのデバイス一致条件において、許可および禁止のデバイスインストールポリシーに階層順の評価を適用する(Apply layered order of evaluation for Allow and Prevent device installation policies across all device match criteria)」です。
有効化した後は、追加のポリシーセットを設定します。その際、階層順(デバイスインスタンスID > デバイスID > デバイスセットアップクラス > リムーバブルデバイス)を必ず意識してください。各階層に関連するポリシーは以下の通りです。
デバイスインスタンス ID
- これらのデバイスインスタンスIDに一致するドライバーを使用するデバイスのインストールを禁止する
- これらのデバイスインスタンスIDに一致するドライバーを使用するデバイスのインストールを許可する
デバイス ID
- これらのデバイスIDに一致するドライバーを使用するデバイスのインストールを禁止する
- これらのデバイスIDに一致するドライバーを使用するデバイスのインストールを許可する
デバイス セットアップ クラス
- これらのデバイスセットアップクラスに一致するドライバーを使用するデバイスのインストールを禁止する
- これらのデバイスセットアップクラスに一致するドライバーを使用するデバイスのインストールを許可する
リムーバブル デバイス
- リムーバブルデバイスのインストールを禁止する
各ポリシーを開き、デバイスIDまたはクラスIDを追加して構成し、変更を適用します。
なおMicrosoftは、階層構造を持つこのポリシーを、「他のポリシー設定で記述されていないデバイスのインストールを禁止する」というポリシー設定よりも優先して使用することを推奨しています。
ハードウェアIDまたは互換性IDを確認する方法
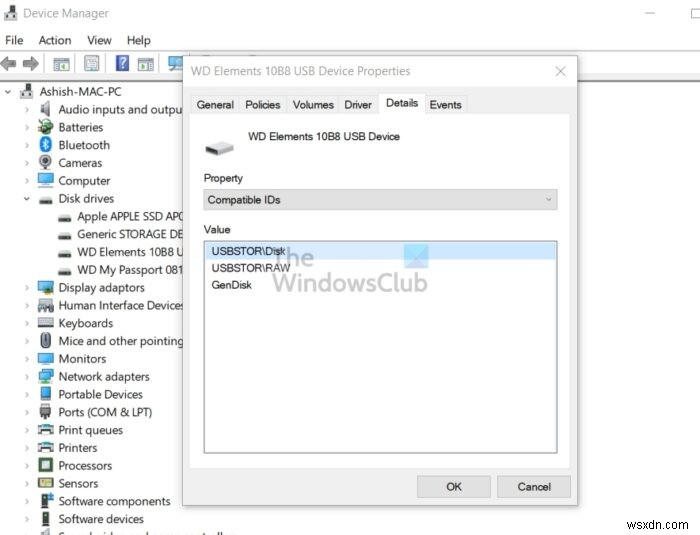
- Win + Xキーを押し、続けてMキーを押してデバイスマネージャーを開きます。
- 対象のデバイスを探し、右クリックして「プロパティ」を選択します。
- 「詳細」タブに切り替えます。
- 「プロパティ」のドロップダウンをクリックすると、ハードウェアID、クラスIDなどの項目を選択できます。具体的な値は「値」セクションに表示されます。
許可リストにデバイスIDを追加する方法
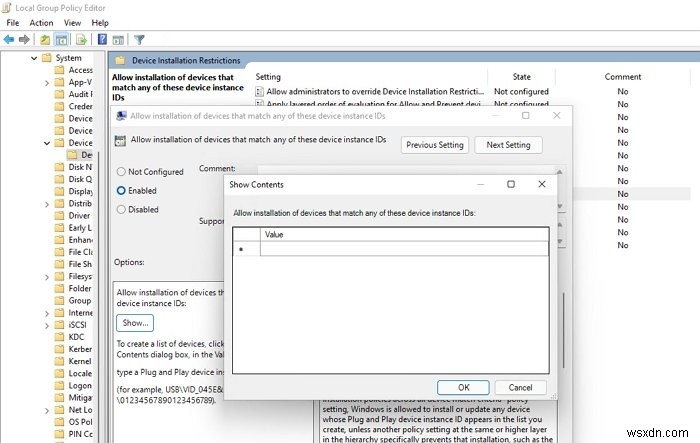
- ポリシー「これらのデバイスIDのいずれかに一致するデバイスのインストールを許可する」を開きます。
- 「有効」を選択し、「オプション」の下にある「表示」ボタンをクリックします。
- リストに互換性IDまたはハードウェアIDを追加します。
- 変更を適用します。
同様に、「インストールを禁止する」系のポリシーを使用すれば、特定のデバイスのインストールをブロックすることも可能です。
管理者によるデバイスインストール制限の上書きを許可する方法
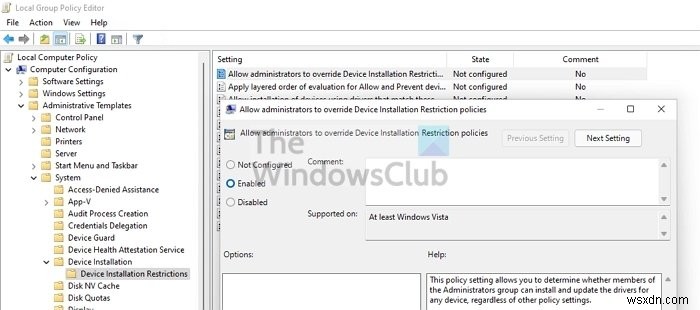
この目的のための専用ポリシーが用意されており、これを有効にできます。有効にすると、Administratorsグループのメンバーは、「ハードウェアの追加」ウィザードや「ドライバーの更新」ウィザードを使用して、デバイスのインストールと更新を行えるようになります。
ポリシー変更を強制するためのタイムアウトを設定する方法
ポリシーの変更を確実に反映させるには、再起動が必要です。エンドユーザーに表示される「再起動タイムアウト」を設定できるオプションがあり、これにより作業中のデータ損失を防ぐことができます。
本記事が、Windows 11における階層化グループポリシーの理解の一助となれば幸いです。
なお、このポリシーはWindows 10にも、2021年7月のオプションの「C」プレビューリリースの一部として搭載されており、同年8月の月例アップデート(Update Tuesday)から幅広く提供されるようになりました。
-
Windows 11/10でPINの複雑性グループポリシーを有効化・構成する方法
Windows 11/10 や Windows Server では、PIN の複雑性グループポリシーを有効にすることで、数字・英小文字・英大文字・特殊文字を組み合わせた複雑な PIN の作成をユーザーに強制し、それをサインインに使用させることができます。 Windows 11/10 でサインイン用の PIN を作成するには、「設定」→「アカウント」→「サインイン オプション」の順に開きます。「PIN」セクションの「追加」ボタンから新しい PIN を作成でき、すでに設定済みの場合は「変更」または「削除」ボタンから操作できます。さらに、ユーザーに対して強固で複雑な PIN の作成を必須とするポリシ
-
Windows 10/11にグループポリシー管理コンソール(GPMC)をインストールする3つの方法
このチュートリアルでは、Windows 10/11にグループポリシー管理コンソール(GPMC)をインストールする方法を解説します。 グループポリシー管理コンソール(GPMC)は、Active Directory環境におけるグループポリシーやその他の設定を管理するための高度な管理ツールです。ドメインベースのネットワーク管理者は、このツールを使って以下のようなオブジェクトを効率的に管理できます。 Active Directoryユーザーとコンピューター Active Directoryサイトとサービス ポリシーの結果セット(RSoP) ACLエディター GPMC委任ウィザード 実際には、グルー