
.exe以外にも潜む!コンピュータウイルスが感染する意外なファイル形式2選
ネット上にはこんな俗説が流布しています。「ファイルの拡張子が.exeでなければ、よく確認しなくても開いても安全だ」というものです。しかし、この考え方には大きな落とし穴があります。ファイルを開くプログラム側の挙動が考慮されていないからです。本記事では、ウイルスが潜伏しうる代表的なファイル形式をいくつか取り上げ、その仕組みと対策について詳しく解説します。
EXE以外のウイルスはどう動くのか
まず大前提として、実行可能なファイルは必ずしも拡張子「.exe」を持つとは限りません。スクリーンセーバー(.scr)やバッチファイル(.bat)はその好例で、今日でもこれらの拡張子を持つウイルスが数多く確認されています。
また、ウイルスの中には自分自身で実行されるのではなく、ファイルを開くアプリケーションを操るタイプも存在します。悪意のあるWindowsヘルプ(.chm)ファイルがその典型例です。CHM型ウイルスはWindowsヘルププログラムを起動し、その機能の一部を利用してPCに被害をもたらします。対象となるプログラムの複雑さによっては、PCから情報を収集して外部へ送信しても、まったく痕跡を残さないことさえあります。あらゆるウイルスには何らかの形でWindows API(アプリケーションプログラミングインターフェース)へのアクセスが必要です。Microsoft Wordのように一定レベルのアクセスを許すプログラムは、PCを危険にさらす可能性があるのです。
1. Wordマクロウイルス
最も一般的なウイルスの一種が、Microsoft Wordのマクロウイルスです。その脅威は大きくなりすぎて、Microsoft自身が公式サイトで注意喚起を行うほどになりました。最大級の攻撃の一つが、「W97M/Melissa.A」というマクロウイルスによるものでした。このウイルスはWord文書を添付したメールとして配布され、Microsoft Word 97/2000上で実行されると、まず感染したPCからメールアドレス帳の全連絡先へ自己複製を送信しました。さらに、Wordの標準テンプレート(normal.dot)に自身を書き込み、以降Wordで作成するすべての文書が感染する仕組みでした。多くのウイルス同様に危険ではあるものの、この特定のマクロウイルス自体の破壊力は比較的小さいものでした。ただし、亜種のMelissa.VはExcel文書を検索したうえで破壊するなど、より悪質な挙動を見せています。
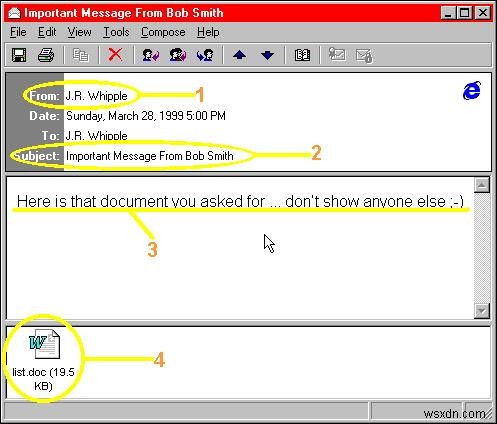
この種のウイルスから身を守るには、マクロを無効化しておくのが賢明です。最新バージョンのMS Wordではデフォルトでマクロが無効になっており、マクロを含む文書を開いた際に有効化するかどうかを尋ねられます。とはいえ、こうしたウイルスの脅威を過小評価してはいけません。
2. PDFウイルス
2001年には、PDFファイル内に隠された新型ウイルスが発見されました。Adobe ReaderはPDF内に埋め込まれた実行ファイルを実行できるため、悪用の余地が非常に大きかったのです。被害の規模という点では、この種のウイルスはシステム(そしてプライバシー)を根こそぎ破壊しかねません。また別のタイプのPDFウイルスは埋め込みスクリプトを実行するもので、こちらもシステムに深刻な打撃を与えます。
その一例が「Peachy」と呼ばれるウイルスです。このPDFはユーザーをゲームで楽しませ、勝利するとVBScriptファイルを実行する仕掛けでした。その後、PDF文書はOutlookの連絡先に自己複製を送信します。
幸い、2002年のOutlookアップグレードにより、外部からのアドレス帳アクセスを検知する機能が追加されたことで、この手のウイルスの脅威は大幅に低下しました。外部ソースがメールアドレスを取得しようとすると、プログラムが警告を表示してくれます。PDFウイルスから身を守る最善策は、受け取ったPDFを精査すること(たとえばVirusTotalにアップロードして検査する)と、不正なスクリプトがアドレス帳へアクセスしようとした際のOutlookの警告に従うことです。
脅威は今も続いている
テクノロジーは急速に進化しています。PDFウイルスやWordマクロウイルスはかつてほどの脅威ではなくなったとはいえ、それで安心できるわけではありません。既存のウイルスが姿を消せば、必ず新たなウイルスが取って代わります。大切なのは、メールで送られてきたファイルを開く際に、常に一定の警戒心を持つことです。ご不明な点があれば、ぜひコメント欄でお聞かせください。
-
ネット詐欺の5つの手口とは?被害を避けるための対策を徹底解説
インターネットの欠点のひとつは、オンラインで目にするすべてが信頼できるとは限らないことです。悪意ある者たちは、詐欺や不正行為によって利益を得るためにネットを利用しています。この記事では、ネットユーザーを騙し、苦労して稼いだお金を奪う代表的な詐欺の手口と、その対策方法を詳しく解説します。 詐欺の主な種類とその見分け方 1. 偽の寄付詐欺 「人を助けたい」という基本的な思いにつけ込む詐欺は、とりわけ卑劣な手口です。Avastの研究者は recently、がんと闘う少女が家族への寄付を視聴者に懇願する動画を使った寄付詐欺を発見しました。 この少女は病気であるかどうかも定かではなく、どちらにせよ本人
-
Windows Sysinternalsとは?概要から使い方まで徹底解説
自分のWindowsパソコンを完全にコントロールできたら素晴らしいと思ったことはありませんか?ほぼすべてのWindowsプロセスやアプリケーションの内部を覗き見できるだけでなく、アプリがアクセスしているファイルやレジストリエントリをリアルタイムで確認できるのは、実に魅力的な機能です。 Sysinternalsは、最も信頼性が高く強力なWindowsシステム管理ツールキットのひとつです。そのほとんどのユーティリティはシンプルなEXEファイルなので、USBフラッシュドライブに入れておけば、持ち運び可能なシステム管理ツールとしていつでも活用できます。 Windows Sysinternalsとは?