
Windows 10の7つの主要セキュリティ機能とその活用方法
Windows 10は、セキュリティを最重視したOSです。マイクロソフトは最近、販売パートナーに対して、Windows 10のセキュリティ機能を販売時の主な訴求ポイントにするよう指示しました。果たしてWindows 10はこの期待に応えられるのでしょうか?
この記事では、Windows 10の7つの重要なセキュリティ機能と、それぞれの具体的な活用方法をご紹介します。
1. Windows Update
Windows Updateの根本的な目的は、システムを安全かつ正常に動作させ続けることです。この窓口を通じて、問題を解決し脆弱性を塞ぐ修正プログラムが定期的に配信されます。マイクロソフトは、OSのサポートライフサイクル全体を通じてセキュリティパッチを提供しています。
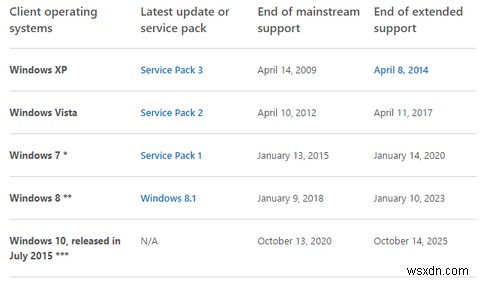
従来、これはいずれWindowsのバージョンが更新対象から外れることを意味していました。しかしWindows 10では、Windows Updateを使ってOSのバージョンアップグレード自体も配信されます。たとえば、バージョン1511から1607(Anniversary Update)へのアップグレードなどがその例です。つまり、最新バージョンにアップグレードし続ける限り、Windows 10のサポートが期限切れになることはありません。これはWindowsシステムの長期的なセキュリティにおいて大きな前進といえます。
残念ながら、Windows Updateは評判が良くありません。更新によって新たな問題や物議を醸す機能(「Get Windows 10」アプリなど)が持ち込まれることがあり、多くのユーザーがWindows Updateを完全に無効化していました。Windows 10では、Windows Updateをオフにすることが格段に難しくなっています。
こうした反発を和らげるため、マイクロソフトは少なくとも1つの大きな不満――予期せぬランダムな再起動――を解決する機能を導入しました。Windows 10では「アクティブ時間」を設定でき、その時間帯はWindows Updateが勝手に再起動を行わなくなります。
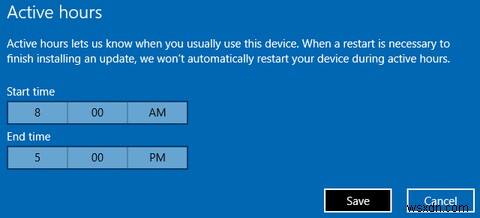
既定の設定を変更するには、設定(Windowsキー + I)> 更新とセキュリティ > Windows Update > アクティブ時間の変更へ移動してください。
2. Windows Defender
Windows Defenderは、当初Windows XP向けのスタンドアロンソフトとして登場し、Windows 8以降はマイクロソフトの標準マルウェア対策スイートとなっています。リアルタイム保護、除外設定、疑わしいファイルの隔離(検疫)、オフラインスキャンなど、多彩な標準機能を備えたスパイウェア・ウイルス対策を提供します。独自のマルウェア対策ソフトをインストールすると、Windows Defenderは自動的に無効になります。
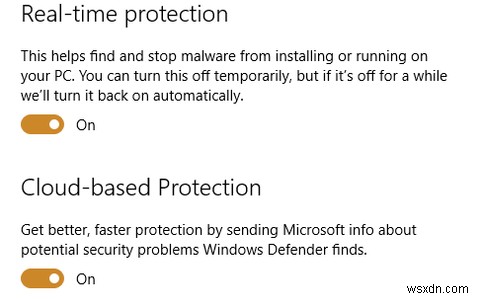
Windows 10バージョン1607(Anniversary Update)以降、Windows Defenderには「限定された定期スキャン」という機能が搭載されました。これはサードパーティ製セキュリティスイートを利用しているユーザー向けの補助的な安全機能です。この機能を有効にすると、Windows Defenderは基本的に無効のままですが、定期的にマルウェアスキャンを実行します。これにより、マイクロソフトのクラウド型マルウェアデータベースの恩恵を受け、追加のセキュリティ層を確保できます。
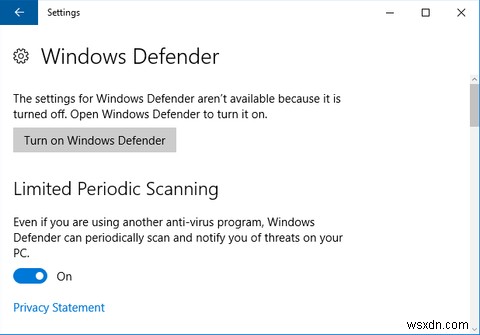
限定された定期スキャンは、設定(Windowsキー + I)> 更新とセキュリティ > Windows Defenderで切り替え可能です。
3. Windows Hello
Windows 10では、パスワード、PIN、ピクチャパスワードでサインインできます。しかしそれだけではありません。Windows Helloを使えば、顔・虹彩・指紋そのものがあなたのパスワードになります。
Windows Helloの生体認証には、Windows Hello対応ハードウェアが必要です。たとえば顔認証によるサインインは赤外線技術を使用するため、カメラがこの方式に対応している必要があります。一般的に互換性があるのは指紋リーダー程度です。
セキュアなログインを管理するには、スタート > 設定 > アカウント > サインイン オプションへ移動します。ここでWindows Helloのセットアップ、アカウントパスワードの変更、PINの作成、ピクチャパスワードの追加などが行えます。
4. Secure Boot
Secure BootはUEFI BIOSの機能です。Secure Bootが有効になっていると、信頼されたキーで署名されたオペレーティングシステム、カーネル、カーネルモジュールのみが起動時に実行できます。これによりBIOSマルウェアを阻止できる一方、Secure Boot非対応のOSは起動できなくなります。
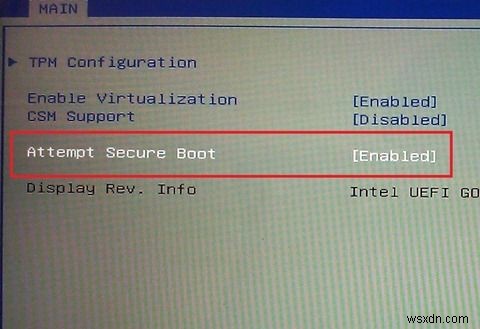
今後のWindows 10対応ハードウェアではSecure Bootが必須となる予定で、Linux Mintのような未署名のLinuxディストリビューションには悪影響が及ぶ可能性があります。
また、マイクロソフトはSecure Bootにバックドアを組み込んでいましたが、残念ながら最近、アクセスを可能にする「ゴールデンキー」が漏洩する事態が発生しました。
5. デバイスを探す(Find My Device)
Windows Phoneは最終的に市場で失敗しましたが、Windows 10にはその優れた機能の多くが受け継がれています。その一つがこの機能です。「デバイスを探す」はWindowsの位置情報サービスを利用してデバイスの所在を追跡します。PCをうっかり置き忘れたり、紛失・盗難に遭ったりした場合でも、Microsoftアカウントからその場所を確認できます。
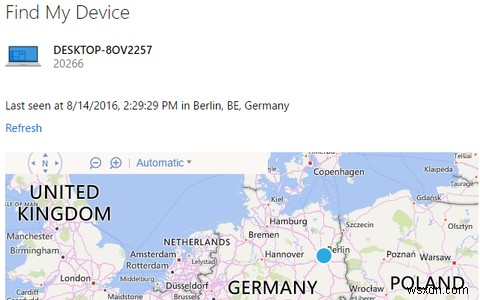
この機能をセットアップするには、設定 > 更新とセキュリティ > デバイスを探すへ移動し、画面の指示に従います。位置情報サービスの有効化(設定 > プライバシー > 場所)と、Microsoftアカウントでのサインインが必要になる場合があります。
6. Windows ストアとアプリ
一見すると、Windows ストアは単なる販売プラットフォームに見えます。実際その通りですが、すべてのアプリが品質基準を満たす必要があるため、アプリを入手するうえでより安全な場所にもなり得ます。マイクロソフトは、ストアに何を残し、どのアプリを削除するかを完全にコントロールしています。
さらに、Windows ストアのアプリはサンドボックス化されており、システム全体へのアクセス権を自動的には持ちません。アクセス許可を選択的に許可・拒否することはできませんが、不適切な権限を要求するアプリをインストールしないという選択は可能です。
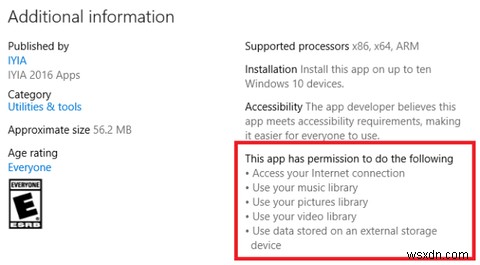
ただし注意点として、マイクロソフトはWindows ストア上のアプリを積極的に監視していません。そのため、信頼できるアプリだけをインストールする責任はユーザー自身にあります。
7. BitLocker暗号化
BitLockerは、Windows 10 ProおよびEnterpriseエディションで利用できる暗号化ツールです。暗号化コンテナでファイルを保護できるほか、内蔵・外付けを問わずシステムドライブやデータドライブ全体を暗号化することも可能です。
Windows Defenderと同様、BitLockerは以前から存在する機能のため、現在もWindowsのコントロールパネルにあります。ドライブ暗号化を管理するには、Windowsキー + Qを押してBitLockerを検索し、結果からBitLockerの管理を選択します。ドライブの一覧と、BitLockerが有効か無効かが表示されます。BitLocker回復キーのコピーを手動で保存するか、オンラインでMicrosoftアカウントにバックアップしておくこともできます。
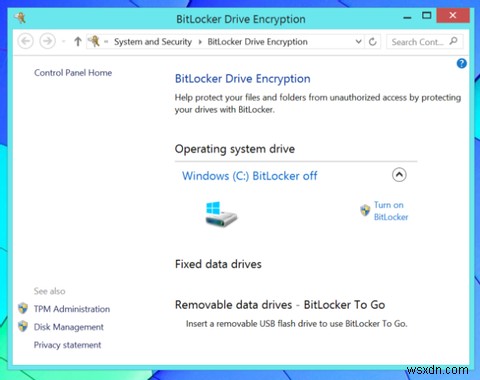
BitLockerを有効にする際は、パスワードを設定するか、スマートカードを使用してドライブのロックを解除するかを選択できます。
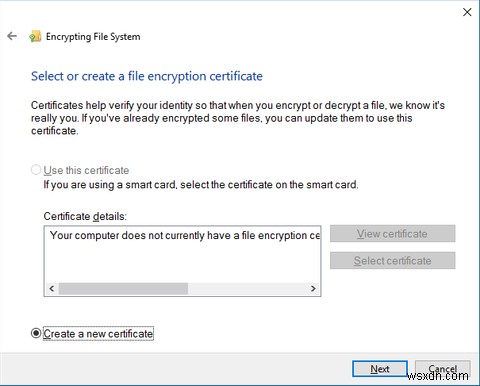
暗号化コンテナを作成する場合は、「暗号化」を検索し、結果からファイル暗号化証明書の管理を選択します。ここでは、暗号化ファイルシステム(EFS)を使ってファイル暗号化証明書を作成し、暗号化したいファイルやフォルダと関連付けることができます。
BitLocker(Windows Vista導入)もEFS(Windows XP導入)もWindows 10にとって新しい機能ではありませんが、これまでマイクロソフトは、より現代的な暗号化の代替手段を開発する必要性に迫られてこなかったのです。
エンタープライズ向けセキュリティ機能
Windows 10 Enterpriseには、さらに強力なセキュリティ機能が搭載されています。
- Windows Hello for Business:デバイスと生体認証PINに紐付けられた二要素認証(旧Microsoft Passport)を含みます。
- Windows Defender Advanced Threat Protection:高度で巧妙な攻撃を検出し、システムを保護します。
- Device Guard:管理者がデバイスをロックダウンし、信頼されたアプリケーションのみインストールを許可できます。未署名のアプリ(マルウェアを含む)は自動的にブロックされます。
- Credential Guard:仮想化ベースのセキュリティを使用して機密情報(シークレット)を分離し、特権システムソフトウェアへのアクセスを制限します。
- Virtual Secure Mode:Windowsに保存されたドメイン資格情報を保護するHyper-Vコンテナです。
さらに、マイクロソフトはHPなどのOEMとの提携を進めており、各社がWindowsプラットフォーム向けの独自セキュリティアプリケーションを構築できるようにしています。同様に、仮想化スタートアップのBromiumは「マイクロ仮想化」と呼ばれる手法を開発しました。これはハードウェアベースのマイクロ仮想マシンを活用し、未知のプロセスを基盤となるOSから分離する技術です。
Windows 10で安全を保つために
Windows 10は、マイクロソフト史上最も安全なオペレーティングシステムです。継続的なセキュリティパッチの提供、機能更新、バージョンアップグレードによって、その安全性は今後も維持されていくでしょう。とはいえ、ほぼ完全な保護を実現するためには、サードパーティ製セキュリティソフトの併用と、ユーザー自身の常識的な判断をおすすめします。
さあ、あなたの番です!Windows 10に足りないと感じるセキュリティ機能は何ですか?既存の機能はどう改善できると思いますか?ぜひご意見をお聞かせください。
-
Windows 10のシステムの復元を活用する方法|有効化・復元ポイント作成・復元手順を完全解説
「過去に戻ってやり直せたらいいのに…」と願ったことはありませんか?もちろん誰しもそう思うものですが、実はPCならそれが可能です。Microsoftが提供する「システムの復元(System Restore)」機能のおかげです。この機能を使えば、大切なドキュメントを守りながら、Windowsの状態を以前の正常な動作時点まで巻き戻すことができます。システムクラッシュやデバイスドライバーの不具合など、PCに重大なトラブルが発生した場合でも、システムの復元機能を使えば最後の復元ポイントまで時間を巻き戻し、以前のように快適な動作環境を取り戻せるのです。それでは早速、具体的な手順を見ていきましょう。Wind
-
Windows 10のタスクビュー機能を使いこなす方法|仮想デスクトップとタイムライン活用ガイド
Windows 10の「タスクビュー」は、起動中のアプリを素早く切り替えられる機能です。さらに、仮想デスクトップの管理や、過去の作業の再開にも対応しており、複数のファイルやアプリケーションを同時に扱うマルチタスク作業を大幅に快適にしてくれます。アプリケーション間の移動も、複数のデスクトップ間の移動も、シームレスに行えます。 2018年4月の大型アップデート(April 2018 Update)以降、タスクビューには「タイムライン」という新機能が追加されました。これはいわばPC版のタイムマシンのようなもので、Microsoftアカウントでサインインしていれば、過去に自分のPCや他のPCで行ってい