
【AWS】Amazon EC2セキュリティグループの作成・編集・削除方法を徹底解説
セキュリティグループは、Amazon EC2インスタンスのセキュリティにおいて極めて重要な役割を果たします。セキュリティグループは、インスタンスへの着信(インバウンド)および発信(アウトバウンド)接続を制御し、すべてのEC2インスタンスに対して仮想ファイアウォールとして機能します。
EC2インスタンスを起動する際には、セキュリティグループの指定が求められます。指定しなかった場合は、デフォルトのセキュリティグループが自動的に適用されます。また、インスタンスを起動した後でも、関連付けられたセキュリティグループは簡単に変更できるため安心です。
実は、セキュリティグループはネットワークインターフェースに関連付けられています。そのため、インスタンスのセキュリティグループを変更すると、プライマリネットワークインターフェースに紐づくセキュリティグループが変更されます。各セキュリティグループには一連のルールが含まれており、これらのルールは関連付けられたすべてのEC2インスタンスに適用され、インバウンド・アウトバウンドのトラフィックを管理します。デフォルトのセキュリティグループでは、すべてのアウトバウンドトラフィックが許可されています。ルールを作成する際には、名前、許可するプロトコル、許可するポート範囲などの詳細情報を指定する必要があります。
このように、不正な接続からインスタンスを守るためには、セキュリティグループの管理が不可欠です。本ガイドでは、セキュリティグループの作成方法、既存のセキュリティグループの確認方法、特定のセキュリティグループへのルール追加方法、そしてルールの削除方法について詳しく解説します。なお、これらの操作を行うには、Amazon EC2コンソールへのrootアクセス権限が必要です。それでは早速見ていきましょう。
セキュリティグループの作成
インスタンス起動時にセキュリティグループを作成しない場合、Amazonは独自のデフォルトセキュリティグループを使用します。デフォルトのセキュリティグループも決して悪いものではありませんが、マシンをより細かく制御したい場合は、新しいセキュリティグループを個別に作成することをおすすめします。セキュリティグループの作成は非常に簡単で、以下の手順に従うだけで完了します。
- まず、Amazon EC2コンソールを開きます。
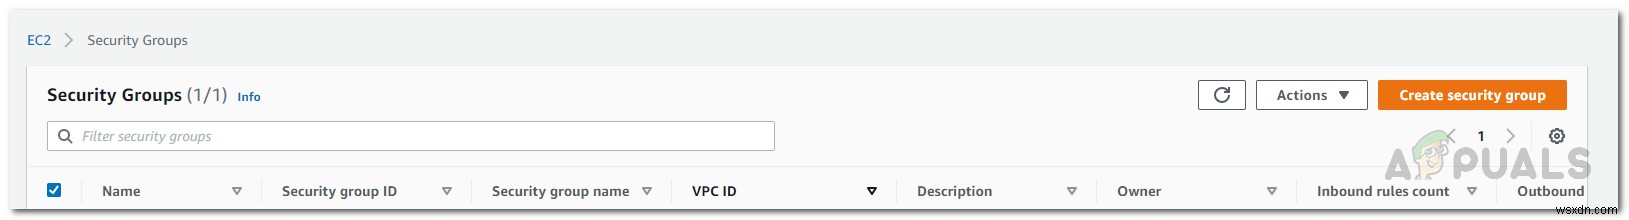
- 次に、ナビゲーションペインの左側にある「ネットワーク & セキュリティ」の下の「セキュリティグループ」をクリックします。
- 画面右上の「セキュリティグループを作成」をクリックします。
- 「基本詳細」セクションで、セキュリティグループに名前と説明を入力します。
- 続いて、セキュリティグループ用のVPCを選択します。セキュリティグループは、ここで選択したVPC内でのみ使用可能です。
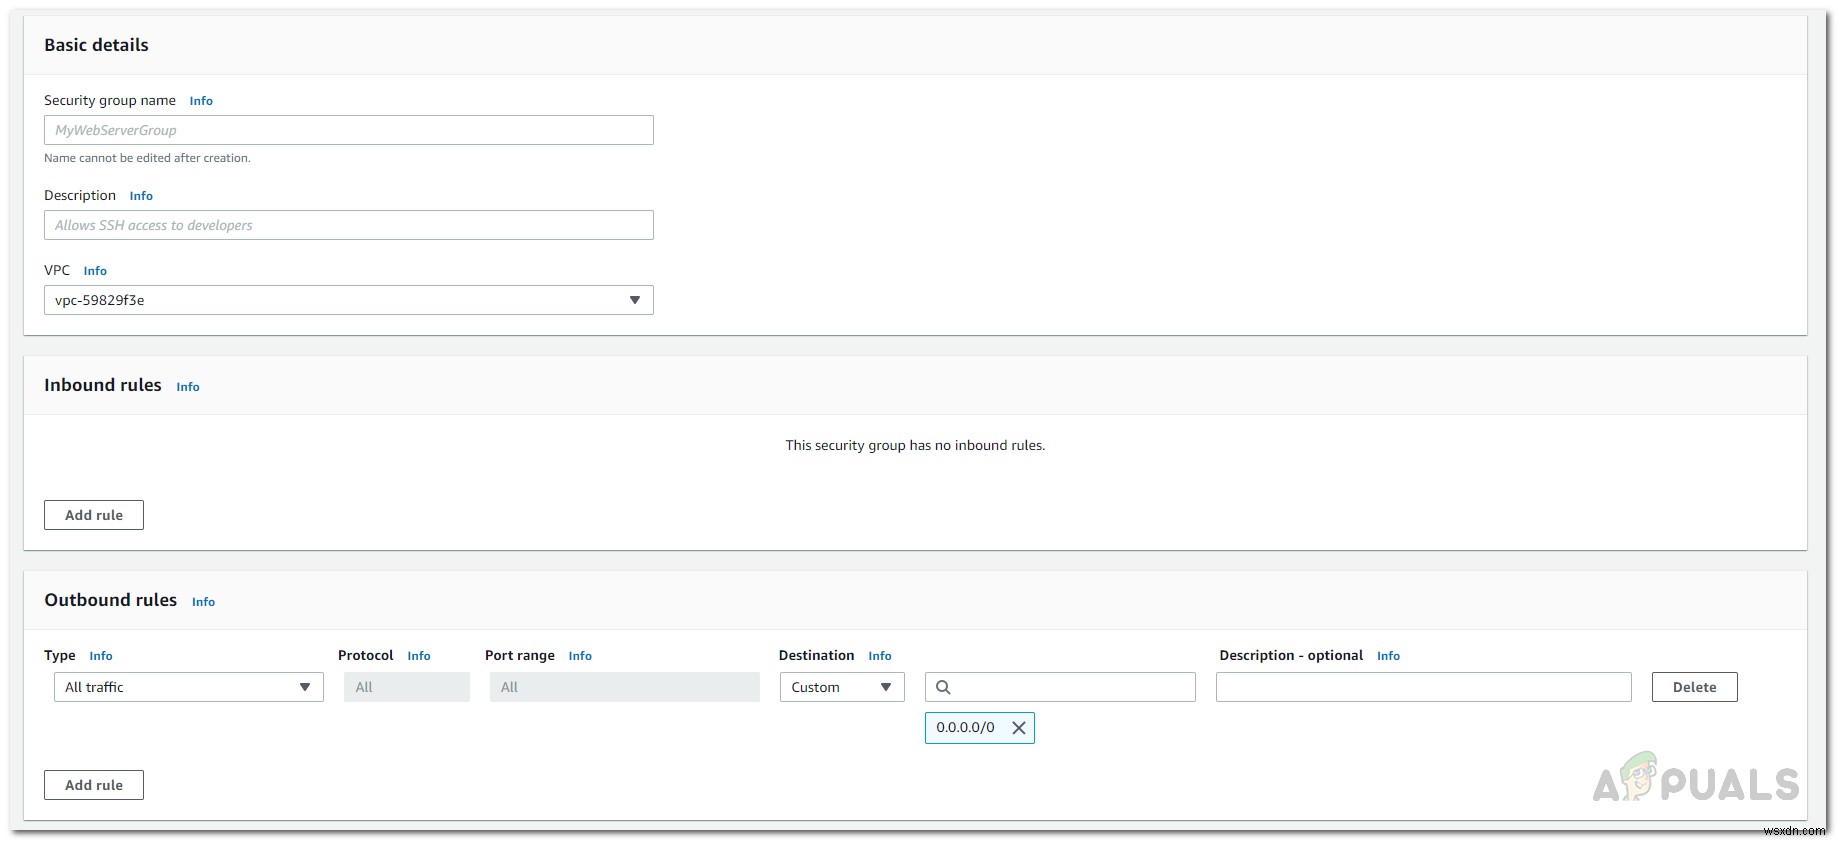
- 設定が完了したら、セキュリティグループにルールを追加します。「Add Rule(ルールを追加)」ボタンをクリックしてください。
- 必要な情報を入力し、要件に応じて内容をカスタマイズします。
- すべての設定が完了したら、画面下部の「Create security group(セキュリティグループを作成)」ボタンをクリックして、セキュリティグループを作成します。
セキュリティグループの確認
複数のセキュリティグループを運用している場合は、「セキュリティグループ」タブを使えば一覧形式で簡単に確認・管理できます。ここでは、セキュリティグループの名前やIDなど、詳細な情報が表示されます。確認手順はシンプルで、Amazon EC2コンソールにアクセスし、左側のナビゲーションペインで「ネットワーク & セキュリティ」までスクロールして「セキュリティグループ」をクリックするだけです。これにより、既存のセキュリティグループをすべて表示できます。
セキュリティグループのルールを編集する
EC2コンソールでは、セキュリティグループを完全にコントロールできます。新しいルールの追加も、既存ルールの削除も、非常に簡単な操作で行えます。セキュリティグループのインバウンドルールとアウトバウンドルールの両方を編集可能です。セキュリティグループに新しいルールを追加すると、そのセキュリティグループに関連付けられているインスタンスへ自動的に適用されるため、個別の設定は不要です。ただし、ルールの反映にはわずかな時間差があるため、即時適用は期待しないようにしましょう。セキュリティグループのルールを編集するには、以下の手順に従ってください。
- Amazon EC2コンソールで、左側のナビゲーションペインをスクロールして「セキュリティグループ」タブに移動します。
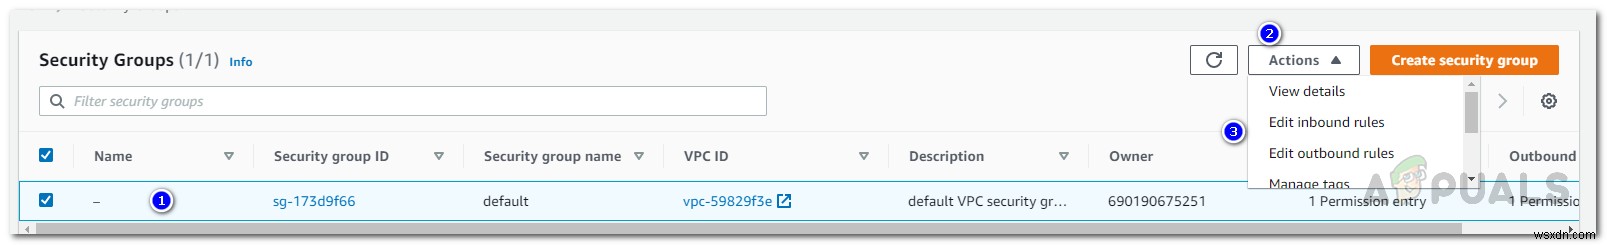
- 既存のすべてのセキュリティグループが表示されます。特定のグループを編集するには、対象のセキュリティグループを選択し、右上隅の「アクション」ドロップダウンメニューをクリックします。
- ドロップダウンメニューから、編集したいルールの種類(「インバウンドルール」または「アウトバウンドルール」)を選択します。
- 新しいルールを追加したい場合は、「Add rule(ルールを追加)」ボタンをクリックします。
- ルールを削除したい場合は、該当ルールの右側にある「Delete(削除)」ボタンをクリックします。
- 編集が完了したら、「Save rules(ルールを保存)」ボタンをクリックして変更を保存します。
セキュリティグループの削除
特定のルールだけを削除する代わりに、セキュリティグループ自体を完全に削除することも可能です。ただし、削除を実行する前に、いくつか注意すべき重要なポイントがあります。
まず、インスタンスに関連付けられているセキュリティグループは削除できません。削除したい場合は、関連付けられているインスタンスに別のセキュリティグループを割り当て、削除予定のセキュリティグループがどのEC2インスタンスにも属していない状態にする必要があります。さらに、デフォルトのセキュリティグループは削除できません。また、同じVPC内の別のセキュリティグループのルールから参照されているセキュリティグループも、参照元のルールを先に削除しない限り削除できません。以下の手順に進む前に、これらの条件に該当していないか必ず確認してください。準備が整ったら、以下の手順でセキュリティグループを削除します。
- rootユーザーとしてAmazon EC2コンソールにログインします。
- 左側のナビゲーションペインの「ネットワーク & セキュリティ」の下にある「セキュリティグループ」タブに移動します。
- セキュリティグループの一覧が表示されたら、削除したいセキュリティグループをクリックして選択します。選択状態になっていることを確認してください。
- 続いて、「アクション」ドロップダウンメニューをクリックし、一番下までスクロールします。
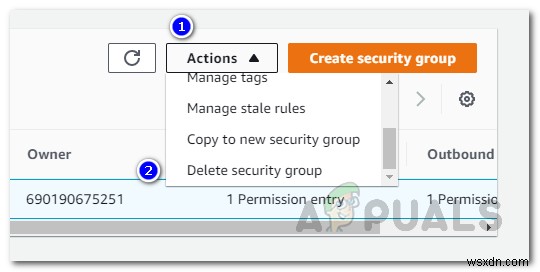
- 「Delete security group(セキュリティグループを削除)」オプションをクリックして、選択したセキュリティグループを削除します。
-
Amazon EC2インスタンスにElastic IPアドレスを割り当てる方法
Amazon EC2インスタンスに割り当てられる3種類のIPアドレスAmazon EC2インスタンスには、プライベートIP、パブリックIP、Elastic IPの3種類のIPアドレスを割り当てることができます。それぞれの特徴を理解しておくことが、安定したサーバー運用の第一歩です。プライベートIPアドレスプライベートIPアドレスは、同じVPC内にあるインスタンス同士の内部通信に使用されるアドレスです。AmazonのDHCPによって自動的に割り当てられ、静的なIPアドレスとして機能します。パブリックIPアドレスパブリックIPアドレスは、インターネット経由でアクセス可能な動的なIPアドレスで、Ama
-
Chromeの「タブグループ」を使いこなす方法 – 散らかったタブを劇的に整理する技
Google Chromeでいつも何十個ものタブを開いてしまっているなら、この記事はまさにあなたのためのものです。 大量のWebページを開きっぱなしにしていると、パソコンの動作が遅くなるだけでなく、目的のタブを見つけるのも一苦労。そんな悩みを解決してくれるのが、Chromeに最初から搭載されている「タブグループ」機能です。存在を知らなかったという人も多いはずですが、この便利な機能を使えば、関連するタブをひとつのグループにまとめ、名前を付けて、折りたたんでタブ1つ分のスペースに収めることができます。 例えば、新しいギターを購入しようとしているとしましょう。気になるモデルのレビューや販売店のペ