
企業がデータ漏洩を秘密にするのは悪いこと? 実はメリットもあるかもしれない理由
オンライン上に個人情報があふれる現代、私たち誰もがセキュリティ侵害(データ漏洩)のリスクを気にかけています。しかしアメリカでは、こうした漏洩事故が「秘密にされる」可能性があるのです。
毎月のように何らかのデータ漏洩のニュースが流れてきます。不倫サイト「Ashley Madison」から会員情報が流出しネット上に晒された事件は記憶に新しいところ。これは大きな問題であり、深刻な結果をもたらします。2015年5月にはAdultFriendFinderでも同様の被害が発生しましたし、eBayですら前年にはハッキングされています。
漏洩を隠し通せというのは一見、無茶苦茶な話に聞こえます。しかし、本当にそうでしょうか?
もちろん、当事者である企業にとって有利な制度であることは間違いありません。しかし、顧客にとっても意外なプラス効果があるかもしれません。すべてが順風満帆というわけではありませんが、耳にするほどにはひどくない可能性もあるのです。
企業が沈黙を選ぶとき
提案されている法案によれば、ハッカーがシステムに侵入した場合でも、一定の条件下では企業は黙秘することが認められます。ただしそれは、「当該漏洩が顧客に重大な影響を及ぼす合理的な可能性がない」と企業が判断した場合に限られます。通常、ハッキングの被害を受けた企業は連邦取引委員会(FTC)に詳細を報告する必要があります。この法案が成立すれば、漏洩の公表を企業に促している各州の開示法の多くは形骸化することになります。
要するに、機密性の高い情報や損害につながりうるデータが盗まれていないのであれば、ハッキングされても通知する義務はないということです。
ハッキングされた企業は、盗み出されたデータが顧客にとって懸念すべきものかどうか――たとえばなりすましや銀行情報の流出につながるかどうか――を評価しなければなりません。そのうえで、次の場合には通常どおり通知を行う必要があります。
「セキュリティ侵害が次のいずれかに該当する場合:(1) 1万人を超える個人の個人情報、(2) 100万人を超える個人の個人情報を含むデータベース、(3) 連邦政府のデータベース、(4) 国家安全保障または法執行に関与することが判明している連邦職員または請負業者の個人情報」
漏洩発生時に企業へ助言を行っている法律事務所Baker & Hostetler LLPのプライバシー弁護士、ジェラルド・ファーガソン氏はウォール・ストリート・ジャーナル紙にこう語っています。
「[この法案は]通知の件数を減らすことになるだろう…。企業は金銭的被害の合理的なリスクがあるかどうかについて、二段階目の分析を行うことが許される。被害リスクの分析を始めると、裁量の余地が非常に大きくなる」
「2015年データセキュリティおよび漏洩通知法(Data Security and Breach Notification Act of 2015)」は1月に2度読まれ、商業・科学・運輸委員会に付託されました。
なぜ企業にとって好都合なのか
皮肉なことに、これはかつてAshley Madisonが売りにしていたものと同じ、「慎重さ・配慮」の問題です。
評判こそがすべて。たとえばCarphone Warehouseは、英国で240万人に影響を及ぼしかねない最近の漏洩について、可能な限り長く口をつぐんでいました。攻撃に対して脆弱だと思われる企業を、誰が利用したいと思うでしょうか? Oracleは顧客に対し、セキュリティ上の問題を見つける目的でコードをリバースエンジニアリングしないよう懇願し、自らの足を撃ち抜きました。それは「セキュリティに関する問題が山積みです」と認めるのと同じであり、「あなたの個人情報は私たちには預けられません!」という巨大な看板を掲げるようなものです。
見事な自爆芸です、Oracleさん。
評判はお金にも直結します。2014年の調査によれば、企業はデータ漏洩1件あたり平均145ドルのコストを負担しています。大手小売りのTargetが2013年に4,000万人分のクレジットカード情報が漏洩したと発表した際、被害者は最大10,000ドルの損害賠償を請求できました(全体としてはかなり少額でしたが)。総額は1,000万ドルに上ります。
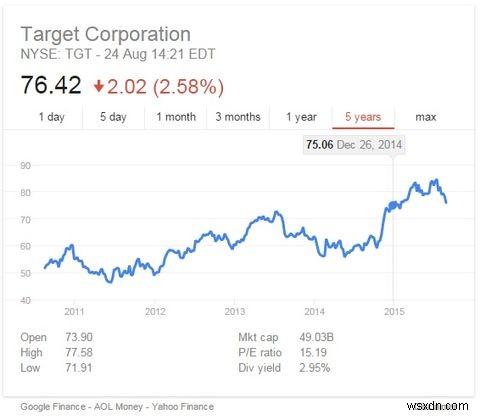
とはいえ、Target Corporationの株価へのダメージはそれほど大きくなかったようです。漏洩発覚後には株価は下落しましたが、法的義務よりも先に情報を開示したことがむしろプラスに働いたのかもしれません。
それでも、リスクは伴います。証券取引委員会の弁護士ダグラス・ミール氏は、こう述べています。
「[漏洩を]一切開示しなければ、集団訴訟も起きない…。訴訟の嵐を引き起こすのは、漏洩の開示そのものなのだ…。企業は開示することが正しいことだと考えているが、結果的には問題視される側になってしまう」
顧客にとっても良いかもしれない理由
表向きの説明はこうです。「通知が多すぎると、不要な不安を抱えたパニック状態の顧客が生まれる」。ハッキングを受ける企業にとっては間違いなく好都合な措置ですが、あなたにとってもプラスになる可能性があります。
現在のアメリカにおける開示の大きな問題は、州ごとに異なる法律です。州ごとの規制に対応しながらでは、実際に何が起きたかを人々へ伝えるまでに時間がかかります。ばらばらのハードルを飛び越える代わりに、企業はFTCの裁定に従うだけでよくなるのです。
基準も気になるところです。弁護士はどうやって、どのデータが顧客に影響を与えるかを判断するのでしょう? 幸い、これらは法案の草案で明確に定められています。確かに国家安全保障に関わるデータ保護の重要性が強調されていますが、第1項と第2項は大規模な漏洩全般をカバーしています。
通知は迅速であるべきでもあります。個人の金融情報が漏洩したなら、(少なくとも理論上は)できるだけ早く知らされるべきです。それは対処のための時間が増えるということです。行動が早いほど、影響は小さく済みます。反面教師として英国の事例を挙げましょう。Carphone Warehouseは「高度なサイバー攻撃」の被害を受けたと発表するまで3日を要しました。最大9万枚のクレジットカードが影響を受ける可能性がありましたが、データは暗号化されていたため、リスクは低減されています。
被害を受けた方に対し、Carphone Warehouseは銀行に取引監視を依頼することや、信用情報の確認などを助言しました。これらに加えて、該当するアカウントのパスワードを変更すること、同じパスワードを使い回しているすべてのアカウントも変更すること(そして安全なパスワードの作り方を学ぶこと)、不正利用を警告する電話には注意することも重要です。犯罪者はしばしば電話線をつなぎっぱなしにするため、かけ直した相手が自分の銀行ではなく犯人になってしまうケースがあるからです。
クレジットカード詐欺の被害に遭った場合のチェックリストを確認し、銀行がオンラインや電話で決して尋ねない事項を頭に入れておきましょう。
通知にはコストもかかります。すべての漏洩についてすべての顧客に知らせるのは、リソースを食いつぶします。確かに、これを回避できれば企業にとっては好都合ですが、それはセキュリティの穴を塞ぎ、漏洩の調査に集中できるという意味でもあります。企業はセキュリティ脆弱性への対策に取り組む姿を見せ、評判へのダメージを抑えようとします。Carphone Warehouseは謝罪し、サイトへのアクセスを遮断しましたが、現時点では不正利用の被害者への金銭的補償は行っていません。
良くなるのか、悪くなるのか?
まだ法律になったわけではありません。理想的な状況だと言うつもりはありません。同時に、耳にするほどには悪くないとも言えるのです。
顧客はパニックに陥ります――それは理解できる反応です。その不安を減らしたい、そして評判と財務へのダメージを減らしたいと企業が望むことを、責められるでしょうか?
一方で、企業がこうしたことを隠し続けるなら、どうやって信頼できるのでしょうか? 個人情報を安心して預けられると思いますか? そして、彼らはあなたの信頼に値するのでしょうか?
-
国家支援型ハッキングとは?なぜ「国ぐるみサイバー攻撃」が深刻化するのか
2014年の冬、ソニーは北朝鮮に由来すると疑われるハッカー集団から大きな圧力を受けることになりました。発端となったのは、同国の指導者・金正恩(キム・ジョンウン)氏を風刺した映画『ザ・インタビュー』の公開です。この攻撃はその高度な手法から、国家の関与による作戦の一環であると考えられており、当初は目的(ソニーに劇場公開を断念させること)を達成しました。ただし、ソニーは後に公開方針を撤回しています。 国家によるハッキングは今回が初めてではなく、今後も続くでしょうし、標的も企業だけにとどまりません。インターネットが私たちの生活に深く浸透するほど、国家支援型ハッキングは拡大を続ける現象になると考えられ
-
なぜオンライン上の個人データは「匿名」ではなくなったのか?
サイバー攻撃が増加し続ける昨今、インターネットは決して安全な場所とは言えません。その一方で、世界中の人々はかつてないほどオンライン活動に時間を費やすようになりました。近年のパンデミックは、オンライン滞在時間が爆発的に増加した大きな要因の一つです。教育、ショッピング、銀行取引、映画のストリーミング視聴、在宅勤務など、インターネットは今や最も価値があり、必要不可欠なインフラとなっています。 しかし、オンライン活動には重大な問題が潜んでいます。アカウントへアクセスするための認証情報には、住所、電話番号、社会保障番号、運転免許証番号、クレジットカード情報など、あなたに関するあらゆる情報が紐づいているの