
サードパーティのDNSサーバーを使う方が安全な4つの理由
パソコンのオンラインセキュリティを高める一般的な方法については、多くの方がすでにご存じでしょう。評価の高いウイルス対策ソフトを導入する、パスワードマネージャーを活用する、OSのプライバシー設定を見直すなど、できることはたくさんあります。
しかし、あまり知られていない方法でもセキュリティを強化できます。そのひとつが「DNSプロバイダーの変更」です。
なぜDNSを変更すると良いのでしょうか?どのようなセキュリティ上のメリットがあるのか、詳しく見ていきましょう。
DNSとは?
DNSを変更するメリットを説明する前に、まずDNSの基本を確認しておきましょう。すでにご存じの方は、このセクションを読み飛ばしても構いません。
DNSは「Domain Name System(ドメインネームシステム)」の略で、インターネットの電話帳のような存在です。覚えやすいウェブサイトのURL(www.[name].com)を、数値のIPアドレスへ変換する技術であり、IPアドレスはネットワーク上でデバイスやコンピューター、サービスの場所を特定するために使われます。
通常、ISP(インターネットサービスプロバイダー)は自動的に自社のDNSサーバーへトラフィックをルーティングしますが、選択できるサードパーティのDNSサービスも多数あります。セキュリティの観点では、サードパーティのDNSサーバーの方がISPのものより優れていることが多いのです。
1. DNSSEC
DNS技術が直面する主な攻撃手法は、スプーフィング攻撃とDoS(サービス拒否)攻撃の2つです。
スプーフィング攻撃は、正規のサイトから悪意のあるサイトへユーザーを誘導することを目的としています。これによりキャッシュポイズニングが発生し、DNSリゾルバのキャッシュに不正なデータが書き込まれると、何度も間違ったIPアドレスへ接続させられることになります。
一方、DoS攻撃はメディアでも頻繁に取り上げられ、一般にも広く知られています。攻撃者は偽装した送信元IPアドレスを使って膨大なトラフィックをサイトに送りつけ、対象サイトをアクセス不能にします。
こうした脅威への事実上の解決策がDNSSECですが、すべてのプロバイダーが実装しているわけではありません。執筆時点では、多くのISPはDNSサーバーでDNSSECを提供していません。一方、GoogleやOpenDNSをはじめとする多くのサードパーティDNSは対応しています。
この技術により、秘密鍵へのアクセスなしには署名の偽造が不可能になり、リゾルバは不正な鍵を含む応答を拒否します。その結果、スプーフィング攻撃やDoS攻撃に巻き込まれるリスクが大幅に低下します。
2. DNS-over-HTTPS
サードパーティのDNSサーバーでは、「DNS-over-HTTPS(DoH)」技術の導入も進んでいます。
ほとんどのDNSクエリは、暗号化されていないUDPまたはTCP接続で送信されています。当然ながら、これはセキュリティ上の問題を抱えており、盗聴、スプーフィング、改ざんなどのリスクにさらされやすくなります。特に、再帰DNSリゾルバから応答を受け取る機会が多い方は注意が必要です。
DNS-over-HTTPSを使えば、DNSクエリを暗号化されたHTTPS接続で解決できます。DNSSECと組み合わせることで、認証済みのエンドツーエンドのDNSルックアップが可能になり、クライアントと再帰リゾルバ間のセキュリティが大幅に強化されます。
GoogleのDNSサーバーは、2016年4月からこの技術を採用しています。
3. フィッシング詐欺対策
フィッシング詐欺はご存じの方も多いでしょう。サイバー犯罪者が機密性の高い情報を引き出そうとする手口で、典型的にはメールやウェブサイトが正規企業を装い、銀行口座情報や住所などの個人情報の入力を求めてきます。
OpenDNSをはじめとする一部のサードパーティDNSサーバーは、フィッシング対策機能を提供しています。最近のブラウザの多くには標準でフィッシング対策が組み込まれていますが、オフィスネットワークで古いブラウザを使わざるを得ない場合や、Windows XPでInternet Explorer 6以降のブラウザが使えない環境では、OpenDNSの機能が非常に役立ちます。
ただし注意したいのは、フィッシング対策のような追加機能はトレードオフだという点です。DNSに含まれる追加サービスが増えるほど、動作速度は遅くなります。
4. ペアレンタルコントロール(保護者による制限)
Windowsのペアレンタルコントロールは、Windows 10の登場以降大きく進化しましたし、Macの機能も以前から比較的充実しています。
しかし、どちらのOSのツールもユーザー単位での管理が前提となっています。もし子どもが保護者のアカウントでPCを使い始めると、不適切なコンテンツに偶然触れてしまう恐れがあります。
一部のDNSサーバーは、このジレンマに対する解決策を提供しています。たとえばOpenDNSなら、公式サイトからブラックリストやホワイトリストを設定できます。サイトカテゴリ全体をブロックすることも可能で、宿題中の子どもをSNSから遠ざけるのにも便利です。
さらに嬉しいのは、OpenDNSがネットワークレベルでペアレンタルコントロールを設定できることです。スマートフォン、ノートPC、タブレット、ゲーム機など、ネットワーク上のすべてのデバイスが一括で保護されます。
DNSの変更方法
DNSサーバーの変更手順は、使用しているOSによって異なります。ここではWindowsとMacの手順を紹介します(Linuxはディストリビューションが多すぎてすべてはカバーできません)。ルーターのDNS設定を変更することもできますが、こちらも機種によって手順が多岐にわたるため割愛します。
Windowsの場合
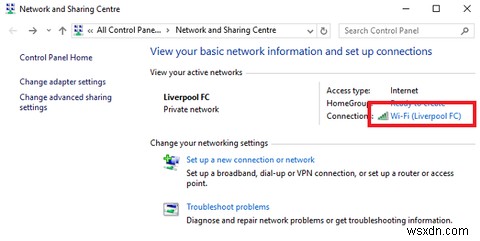
Windowsで変更するには、「ネットワークと共有センター」を開きます。タスクバーのWi-Fiアイコンを右クリックし、「ネットワークと共有センターを開く」を選択します。次に、Wi-Fiネットワーク名をクリックします。
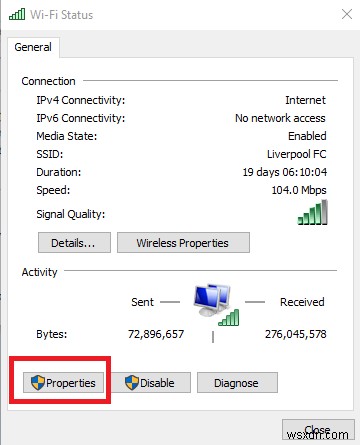
新しいウィンドウで「プロパティ」をクリックします。
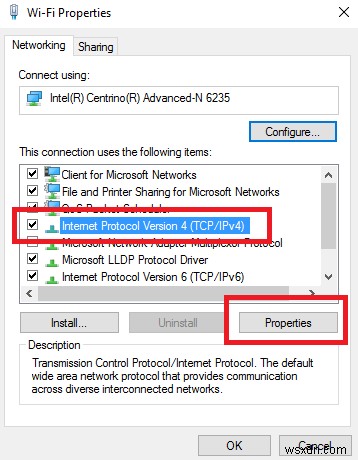
「インターネット プロトコル バージョン 4(TCP/IPv4)」を選択して「プロパティ」をクリックします。
最後に、「次のDNSサーバーのアドレスを使用する」にチェックを入れ、希望するDNSサーバーのアドレスを入力します。3つ以上追加したい場合は「詳細設定」をクリックしてください。
Macの場合
Macでは手順が異なります。
まず、Appleメニューを開いて「システム環境設定」をクリックします。
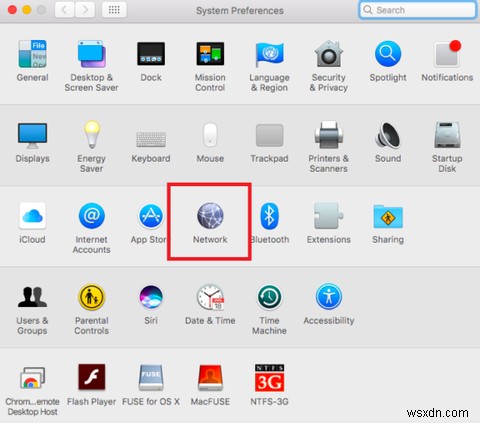
次に、「ネットワーク > 詳細 > DNS」へ移動します。
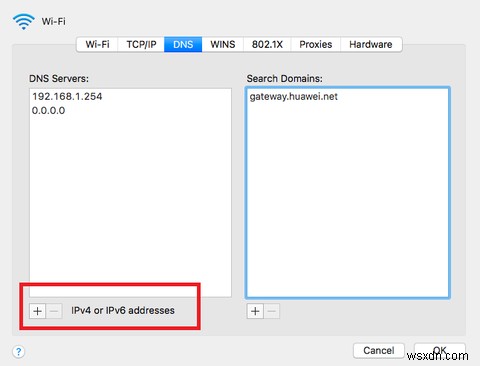
最後に、左側の列の下にある「+」アイコンをクリックして、新しいDNSサーバーアドレスを入力します。
DNSプロバイダーを変更してみましたか?
この記事を読めば、DNSサーバーとは何か、変更することでどんなメリットがあるのか、そしてその具体的な変更方法まで、しっかり理解できたはずです。
さて、今度はあなたの番です。どのDNSプロバイダーを使っていますか?なぜ他社ではなくそれを選んだのですか?どんな機能が提供されていますか?
いつものように、コメント欄であなたの体験談や意見をお聞かせください。
-
無料のプロキシサーバーを使うべきではない5つの理由
地域制限によってウェブサイトへのアクセスを拒否された経験があるなら、プロキシサーバーを使ってそれを回避したことがあるかもしれません。確かにこうしたブロックを回避する手段としては便利ですが、無料のプロキシサーバーのセキュリティレベルには大きな疑問があります。この記事では、無料のプロキシサーバーを避けるべき理由を詳しく解説します。プロキシサーバーとは?なぜ無料のプロキシサーバーを使うべきではないのかを理解するには、まずプロキシサーバーとは何か、そしてなぜ人々が利用するのかを知る必要があります。プロキシサーバーは、主に自分の所在地を隠したいときに使われます。ウェブサイトに接続すると、サイト側はIPア
-
Facebookがセキュリティとプライバシーの悪夢である4つの理由
かつてソーシャルメディアの頂点に君臨していたFacebook。しかし今、その王座は大きく揺らいでいます。多くのユーザーが同サービスとの決別を真剣に考え始めており、アカウント削除を支持する声は日増しに強まっています。セキュリティやプライバシーを大切にするなら、ぜひこの記事を読み進めてください。1. 惨めなセキュリティ実績2018年初頭、FacebookはCambridge Analytica(ケンブリッジ・アナリティカ)スキャンダルで世界中のニュースを賑わせました。簡単に言えば、ザッカーバーグ率いる同社は、データ分析会社が5,000万人分のユーザー情報を盗み出し、保持することを黙認していたのです