
セキュリティ脆弱性は年間1万8千件超、実際に悪用されるのは約2%――CVEの実態とCVSS評価の仕組み
毎年、セキュリティ企業やテック企業は数千件に及ぶ脆弱性の詳細を公表しています。メディアもそれらの脆弱性を取り上げ、特に危険度の高い問題を強調しながら、ユーザーへの安全対策を伝えています。
しかし、こう考えてみてください。公表される何千もの脆弱性のうち、実際にインターネット上で悪用されているものはごくわずかだということを。
では、セキュリティ脆弱性は全部でいくつあるのでしょうか。そして、セキュリティ企業は脆弱性の危険度をどのように判断しているのでしょうか。
セキュリティ脆弱性は全部でいくつある?
Kenna Security(現Cisco)の「Prioritization to Prediction」レポートシリーズによると、2019年には18,000件以上のCVE(Common Vulnerabilities and Exposures、共通脆弱性識別子)が公表されました。
この数字だけを見ると非常に多く感じられますが、注目すべきはその内訳です。18,000件のうち「広範囲で悪用されるに至った」のは473件のみ。全体の約2%です。これらの脆弱性がインターネット上で実際に悪用されていたとしても、世界中のすべての攻撃者が使っていたわけではありません。
さらに興味深いことに、「脆弱性の50%以上については、CVEリストに掲載される時点ですでにエクスプロイトコードが存在していた」という調査結果もあります。一見すると不安になる数字ですが、裏を返せば、セキュリティ研究者たちはすでにパッチ開発に着手しているということでもあります。
一般的な慣行としては、脆弱性の公表から30日以内にパッチを適用することが目標とされています。常に守られるわけではありませんが、多くのテック企業がこの基準を目指しています。
下のグラフは、報告されたCVEの総数と、実際に悪用された数とのギャップをさらに明確に示しています。
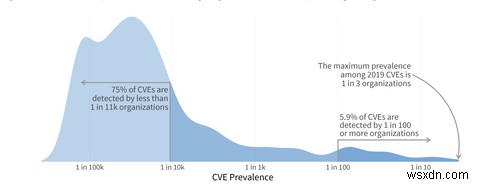
CVEの約75%は、11,000組織に1組織未満でしか検出されておらず、100組織に1組織で検出されるCVEはわずか5.9%にとどまります。かなりの開きがあることが分かります。なお、このグラフは全脆弱性約18,000件ではなく、実際に悪用された473件に関するデータである点に注意してください。
これらのデータは「Prioritization to Prediction Volume 6: The Attacker-Defender Divide」で確認できます。
CVEは誰が割り当てているのか
CVEをそもそも誰が作成・割り当てているのか、疑問に思うかもしれません。誰でもCVEを採番できるわけではありません。現在、25か国・153の組織だけがCVEの採番を許可されています。
これは、世界のセキュリティ研究を担うのがこれらの企業や組織だけという意味ではありません。むしろ逆で、この153の組織(CVE Numbering Authorities、略してCNA)は、脆弱性情報を公開する際の合意された基準に従って運用している、ということです。
参加は任意であり、参加組織は「事前公開なしに脆弱性情報の開示を管理できる能力」を持つこと、また脆弱性情報を求める他の研究者と協力できることが求められます。
階層の頂点に立つルートCNA(Root CNA)は3つあります。
- MITRE Corporation
- サイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)産業制御システム(ICS)
- JPCERT/CC
その他すべてのCNAは、この3つの最上位機関のいずれかに報告します。報告を行うCNAの多くは、Microsoft、AMD、Intel、Cisco、Apple、Qualcommなど、名の知れたテック企業やハードウェア開発者・ベンダーです。CNAの完全なリストはMITREのウェブサイトで確認できます。
脆弱性の報告方法
脆弱性の報告方法は、ソフトウェアの種類やプラットフォーム、そして最初に発見した人物によって異なります。
例えば、セキュリティ研究者がプロプライエタリ(商用)ソフトウェアの脆弱性を発見した場合、ベンダーに直接報告するのが一般的です。一方、オープンソースプログラムの脆弱性であれば、プロジェクトの課題(Issue)ページで新規に報告するでしょう。
しかし、もし悪意のある人物が先に脆弱性を発見した場合はどうなるでしょうか。その場合、ベンダーに開示されない可能性があり、ゼロデイエクスプロイトとして使用されるまで、セキュリティ研究者もベンダーも脆弱性の存在に気づかないことがあります。
セキュリティ企業はCVEをどう評価するのか
もう一つのポイントは、セキュリティ企業やテック企業がCVEをどのように評価しているかです。
セキュリティ研究者が新しく発見した脆弱性に、適当な数字を割り当てているわけではありません。脆弱性の採点を導くフレームワーク、CVSS(Common Vulnerability Scoring System、共通脆弱性評価システム)が存在します。
CVSSの尺度は以下の通りです。
| 深刻度 | 基本スコア |
|---|---|
| なし(None) | 0 |
| 低(Low) | 0.1〜3.9 |
| 中(Medium) | 4.0〜6.9 |
| 高(High) | 7.0〜8.9 |
| 緊急(Critical) | 9.0〜10.0 |
脆弱性のCVSS値を算出するために、研究者は基本スコア(Base Score)、時間的スコア(Temporal Score)、環境スコア(Environmental Score)の一連の指標を分析します。
- 基本スコア指標: 脆弱性の悪用しやすさ、攻撃の複雑さ、必要な権限、影響範囲などをカバーします。
- 時間的スコア指標: エクスプロイトコードの成熟度、対策の有無、報告内容の信頼性などを扱います。
- 環境スコア指標: 以下のような複数の領域を扱います。
- 悪用可能性指標: 攻撃ベクトル、攻撃の複雑さ、権限、ユーザーの関与要件、影響範囲をカバーします。
- 影響指標: 機密性、完全性、可用性への影響をカバーします。
- 影響サブスコア: 影響指標をさらに具体化し、機密性要件、完全性要件、可用性要件をカバーします。
少し複雑に感じられるかもしれませんが、2つのポイントを押さえておきましょう。第一に、CVSSはすでに第3世代に入っています。当初は基本スコアのみでしたが、改訂を重ねるごとに指標が追加され、現在のバージョンはCVSS 3.1です。
第二に、CVSSがどのようにスコアを決定するのかを理解したい場合は、National Vulnerability Database(NVD)のCVSS計算ツールを使えば、各指標がどのように相互作用するかを確認できます。
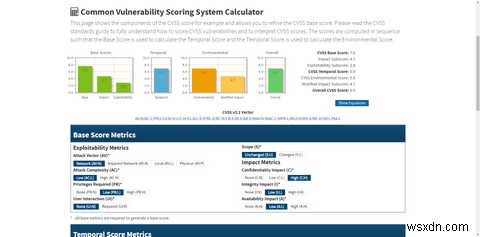
脆弱性を目視だけで採点するのは非常に困難です。だからこそ、このような計算ツールが正確なスコアの算出に役立ちます。
オンラインでの安全確保
Kenna Securityのレポートが示すように、報告された脆弱性のごく一部しか深刻な脅威にならないとはいえ、6%という悪用確率は依然として高いと言えます。お気に入りの椅子に座るたびに6%の確率で壊れるとしたら、買い替えますよね?
インターネットには同じ選択肢がありません。代替はききません。しかし、お気に入りの椅子と同じように、問題が大きくなる前に修理して安全を確保することはできます。オンラインで安全を保ち、マルウェアなどの攻撃を避けるために、次の5つの重要な対策を実践しましょう。
- アップデート: システムを常に最新の状態に保ちましょう。アップデートは、テック企業がコンピュータを安全に保つための最も基本的な手段であり、脆弱性や不具合を修正します。
- アンチウイルス: 「もうアンチウイルスは不要」「アンチウイルスは役立たず」といった記述をネットで見かけたことがあるかもしれません。確かに攻撃者はアンチウイルスを回避するよう進化していますが、なければ状況ははるかに悪化します。OS標準のアンチウイルスが出発点として優れており、Malwarebytesのようなツールで保護をさらに強化できます。
- リンク: 行き先が分からない限りクリックしないこと。怪しいリンクはブラウザの内蔵ツールで中身を確認できます。
- パスワード: 強固に、一意に、そして絶対に使い回さないこと。とはいえ、すべてのパスワードを覚えるのが難しいのは誰もが認めるところです。だからこそ、パスワードマネージャーツールを活用して、アカウントをより安全に管理しましょう。
- 詐欺: インターネット上には多くの詐欺が存在します。「うますぎる話」なら、それはおそらく偽物です。犯罪者や詐欺師は洗練されたウェブサイトを作り、気づかないうちに騙すのが得意です。ネット上の情報を鵜呑みにしないこと。
オンラインでの安全確保はフルタイムの仕事である必要はありませんし、PCを起動するたびに心配する必要もありません。いくつかのセキュリティ対策を講じるだけで、オンラインセキュリティは大幅に向上します。
-
DLLファイルとは?仕組みから入手・保存方法まで徹底解説
私たちがDLLファイルと接する機会は、多くの場合、ソフトウェアが「○○.dllが見つかりません」といったエラーを表示して起動できなくなった瞬間です。そのたびに、インターネットで必要なDLLファイルを探し、適切なフォルダに配置してソフトウェアを復旧させる——それで終わり、というのが一般的な流れではないでしょうか。しかし、DLLファイルはソフトウェアの動作に欠かせない重要な存在です。その正体や仕組みを理解しておくと、トラブル発生時にも落ち着いて対処できるようになります。この記事では、DLLファイルとは何か、どのように機能するのか、そして入手・保存の方法について詳しく解説します。DLLファイルとは何
-
パスワードマネージャーは本当に安全?その仕組みと安全なサービスの選び方
パスワードマネージャーを使う目的は、有料・無料、オープンソースか独自開発かを問わず、パスワードを安全に保管・管理することにあります。 しかし、数十個ものパスワードを管理するうえで大きな利便性を発揮してくれる一方で、パスワードマネージャー自体は本当に安全に使えるのでしょうか? なぜパスワードマネージャーが必要なのか? パスワードはインターネット利用に欠かせない存在です。10年前なら覚えるべきパスワードはほんの数個で済みましたが、現在では平均的なユーザーが約100個のパスワードを持っていると言われています。パスワードを使い回したり、紙に書き留めたりしない限り、すべてを記憶しておくのは事実上不可能で