
「RaaS(ランサムウェア・アズ・ア・サービス)」の脅威――誰でも買える身代金要求型ウイルス
ランサムウェアは、現在流通しているウイルスの中でも特に悪質な種類の一つです。コンピュータに感染すると、ユーザーを自分のマシンから締め出し、開発者にお金を支払わない限りファイルへアクセスできない状態に陥れます。支払いが遅れると、ファイルの削除を開始するランサムウェアさえ存在します。ランサムウェア自体は新しい脅威ではありませんが、近年その感染被害が急増しており、その背景には想像以上に恐ろしい事情が潜んでいます。
この傾向は2016年末頃から始まりました。複数の業界で、一般的なマルウェア攻撃は減少した一方、ランサムウェア攻撃だけが増加していたことが確認されたのです。悪意ある開発者たちはもはや通常のマルウェアの拡散に関心を失い、感染させるだけで確実に利益を得られるランサムウェアに活路を見出しつつありました。
ランサムウェアが好まれる理由はいくつかあります。被害者が支払いに応じれば、犯罪者は即座に報酬を得られる点もその一つです。しかし、このブームの背後にある最も恐ろしい要因は、これから犯罪を始めようとする者でも「ランサムウェア・アズ・ア・サービス(RaaS)」という製品を購入できるようになったことにあります。
売りに出されるランサムウェア
ランサムウェアを作るのは決して簡単な作業ではありません。成功させるためには、被害者のコンピュータをロックし、すべてのユーザーファイルを安全なパスワードで暗号化し、ファイルを取り戻す手段を「金銭の支払い」以外に残さないよう設計する必要があります。手っ取り早く稼ぎたいと思っても、どこから手をつければいいのか分からない人も多いでしょう。そこで登場するのがランサムウェア・アズ・ア・サービスです。
例えば、サイバー犯罪者になりたくても、ランサムウェアの作り方をまったく知らない人がいたとしましょう。以前なら、その時点で計画を諦めるしかありませんでした。しかし今では、闇市場でRaaSを販売している業者を見つけて購入すればいいのです。あとは、意欲的な犯罪者がそれをパッケージ化して標的へ送りつけるだけです。
RaaSビジネスモデルの仕組み
RaaSの恐ろしい点の一つは、犯罪者が参入する際のコストが驚くほど安いことです。専門的なソフトウェアなら数百ドル、数千ドルすると思われがちですが、「Stampado」と呼ばれる人気のランサムウェアが、なんと39ドルという低価格で販売されていたとの報告もあります。
開発者がこれほど安価に販売できるのは、利益の一部を受け取る仕組みがあるからです。ランサムウェアの身代金要求額は、数百ドルから数千ドルに及ぶのが一般的です。被害者が支払えば、ソフトウェアの元開発者がその一部を受け取ります。ランサムウェアはファイル削除までの期限を次々と迫ってくるため、世界中の被害者が大切なデータを守るためにやむなく支払う結果となっています。
個々の犯罪者は即座に収入を得られ、RaaSを提供する開発者は、世界中の犯罪者たちがそのソフトウェアを使って何百件もの攻撃を実行するにつれて、継続的に収益を伸ばしていきます。開発者も利用者も、攻撃が成功するたびに互いに利益を得る構図です。
ランサムウェアへの対策
ランサムウェアの増加が心配になっても、過度に恐れる必要はありません。あらゆるオンラインの脅威に共通することですが、インターネット利用時に警戒心を持ち、慎重に行動することが最強の「ウイルス対策」になります。
ランサムウェアに感染されるには、まず攻撃者があなたのシステムへの侵入経路を確保する必要があります。主な感染経路として報告されているのは、フィッシングメールによるダウンロードと、改ざんされたウェブサイトの2つです。どちらの場合も、信頼できるセキュリティソフトがあれば、攻撃が実行される前にランサムウェアを検知できます。自分のウイルス対策ソフトが十分に強力かどうかを確認し、不十分であればニーズに合ったより高性能なソリューションへの乗り換えを検討しましょう。最近の無料ウイルス対策ソフトでも非常に高い性能を発揮するものが多く、対策は思ったより簡単です。
メールフィッシングへの注意
メールフィッシングに対しては、受信したメールを常に細心の注意を持って扱いましょう。フィッシング詐欺は年々巧妙化しており、特に企業を標的としたものは顕著です。企業向けのフィッシングメールでは、社内の実際の人名を使って従業員に指示通り行動させるケースさえあります。もはや「騙されやすい人が引っかかる笑い話のような詐欺」ではなくなっているのです。メール添付ファイルをダウンロードするときは常に警戒し、差出人が本当に本人であるかを必ず確認してください。
改ざんされたウェブサイトへの注意
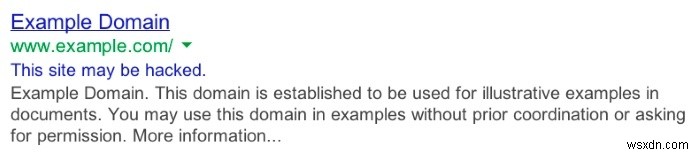
こちらは少し厄介です。ハッカーは、ウイルスを拡散する意図などなかった無害なサイトに侵入し、マルウェア配布拠点へと変えてしまうからです。つまり、管理者の油断一つで、昨日まで普通のサイトだったものが一夜にしてウイルス温床になり得ます。主要な検索エンジンは改ざんされたサイトに警告を表示するので、クリックしても安全かどうかの判断材料になります。また、最新のブラウザを使えば、感染する前に攻撃をブロックしてくれることも期待できます。スクリプトブロック系の拡張機能を導入したり、古いメディアプラグインを更新(またはアンインストール)したりすることも、攻撃防止に役立ちます。
ランサムウェアの脅威に備える
サイバー犯罪の世界において、ランサムウェアは犯罪者が利益を得るための主要な手段の一つとなっています。さらに「サービス」として提供されることで、初心者犯罪者でも高性能なソフトウェアを容易に手に入れられる時代になりました。とはいえ、メールの扱いとウェブ閲覧の習慣に気を配ることで、自分自身を守ることは十分可能です。
あなたはランサムウェア攻撃に遭遇したことはありますか? その結末はどうなりましたか? ぜひコメント欄でお聞かせください。
-
WikiLeaks「Vault 7」が暴露したCIAの意外すぎる素顔
WikiLeaksが公開した文書群「Vault 7」は、インターネット上の多くの専門メディアで大きな話題となりました。デジタル機器がいかに脆弱であるか、アメリカではプライバシーが存在しないかといった深刻な報道が並ぶ一方で、CIAの風変わりな手法や想像を絶する優先事項に隠れたユーモアに触れた記事はごくわずかでした。ここでは、メディアにほとんど取り上げられなかった、Vault 7の中でも比較的軽いトーンの発見をご紹介します。1. ポップカルチャーへの言及とミームCIAを堅物でユーモアのない組織だと思い込んでいた方にとって、今回のリークは常識を覆すものとなるでしょう。実はこの政府機関には、極秘の「ダ
-
ランサムウェア「フィラデルフィア(Philadelphia)」は都市よりも危険!感染経路と駆除方法を徹底解説
フィラデルフィア市は、アメリカ合衆国でも有数の高犯罪率都市として知られています。そして今、その悪名高い都市の名を冠したランサムウェア「Philadelphia(フィラデルフィア)」が、文字通りサイバー犯罪の世界に登場しました。 Philadelphiaは、「Stampado(スタンパード)」ランサムウェアの亜種です。Stampadoは2016年7月に初めて確認され、Philadelphiaとほぼ同様の動作を行います。ただし、両者には決定的な違いがあります。Stampadoには「ロシアンルーレット」と呼ばれるタイマーが1つだけ搭載されているのに対し、Philadelphiaには2つのタイマーが備