
DDoS対策の仕組みを徹底解説――家庭のファイアウォールから大手ISPの防御手法まで
長年にわたり、分散型サービス拒否攻撃(DDoS)は、WebサイトやPlayStation Networkのようなホスト型サービスを、少なくとも一時的にせよ完全に機能停止へ追い込むための極めて確実な手段となってきました。
これらの攻撃が持つ威力は多くの人々の好奇心を刺激します。そのため私たちは、DDoSの仕組みについての解説記事を掲載し、さらには数百万人規模のインターネット接続を一瞬で遮断しかねないほど巨大な攻撃の実例まで詳しく紹介してきました。しかし、その対抗策である「DDoS対策」がどのように機能するのかについては、公の場で語られることはほとんどありません。
DDoS対策を語ることの難しさ
インターネットとは、巨大で混沌とした空間の中につながれた無数のネットワークの集合体です。光速に近い速度で飛び交うパケットは、世界中に何兆個も存在します。この複雑で謎めいた内部構造を理解しやすくするために、インターネットはいくつかのグループに分割され、さらにそのグループはサブグループへと細分化されていきます。
このことが、DDoS対策に関する議論をやや複雑にしています。家庭用パソコンがDDoSから身を守る方法は、数百万ドル規模の企業データセンターの防御方法と似ていますが、同時に微妙に異なってもいます。ましてやインターネットサービスプロバイダ(ISP)の話はまだ始まってすらいません。数十億もの接続、クラスタ、大陸間の交換拠点、サブネットなど、インターネットを構成する要素の分類方法がいくらでもあるように、DDoS対策の分類方法もまた無数に存在するのです。
そうは言っても、ここでは関連する重要なポイントすべてに触れながら、外科手術のように精密なアプローチで解説していきましょう。
DDoS対策の基本原理
DDoSの仕組みをよく知らないまま読み進めると、少し混乱するかもしれません。まずは先ほど紹介した解説記事を読むことをおすすめします。さて、届いたパケットに対してできることは2つだけです。無視するか、別の場所へ迂回させるかです。パケットの到着自体を止めることはできません。送信元の挙動はこちらでは制御できないからです。パケットはすでに届いており、あなたのソフトウェアはそれをどう処理すべきか判断を迫られているのです。
これは誰もが従う普遍的なルールであり、私たちをインターネットにつないでいるISPも例外ではありません。だからこそ、多くの攻撃が成功します。送信元の振る舞いを制御できない以上、相手はあなたの回線を圧倒できるだけのパケットを送りつけることができるのです。
ソフトウェアとルーター(家庭環境)での防御方法
パソコンでファイアウォールを動かしている場合、あるいはルーターに内蔵されている場合、基本的には次のシンプルな原則に従うことになります。DDoSトラフィックが殺到してきたら、不正なトラフィックを送ってくるIPアドレスのリストを作成するのです。
具体的には、1秒に50回を超えるような不自然な頻度でゴミデータや接続要求が送られてきたことを検知すると、その送信元からのすべての通信をブロックします。ブロックすることで、パソコンは中身のデータを解析するために余計なリソースを消費せずに済みます。メッセージは目的地に届かないのです。もしファイアウォールにブロックされた状態で接続を試みれば、送ったものは単純に無視されるため、接続タイムアウトが発生します。
これは単一IPによるDoS攻撃への防御として非常に有効です。攻撃者は自分の攻撃が進展しているか確認しようとしても、毎回接続タイムアウトを目にすることになるからです。分散型サービス拒否攻撃(DDoS)の場合でも、攻撃元IPからのデータがすべて無視されるため、同じ原理で機能します。
しかし、この方式には問題があります。
インターネットの世界に「受動的なブロック」というものは存在しません。届こうとするパケットを無視するにも、リソースが必要なのです。ソフトウェアで防御している場合、攻撃の到達点はパソコンで止まりますが、パケットは紙を貫く銃弾のようにルーターを通過していきます。つまり、ルーターは不正なパケットをひたすらあなたの方へ転送し続けているのです。
ルーターのファイアウォールを使えば、そこで止めることができます。しかし今度は、ルーターがすべてのパケットの送信元をスキャンし、ブロックリストと照合して、無視すべきか通過させるべきかを判断し続けなければなりません。
さて、この作業をルーターが毎秒数百万回こなす必要があると想像してみてください。ルーターの処理能力には限界があります。限界に達すれば、どんなに高度な技術を使っても、正当なトラフィックを優先的に処理することが難しくなります。
ここで話を脇に置いて、別の問題を考えましょう。仮に無限の処理能力を持つ魔法のルーターがあったとしても、ISPから提供される帯域幅には上限があります。その上限に達してしまえば、Web上で最も簡単な作業すらままならなくなります。
つまり、DDoSに対する究極の解決策とは、無限の処理能力と無限の帯域幅を持つことです。誰かがその実現方法を見つければ、万事解決というわけです!
大企業は負荷にどう対処しているのか
企業のDDoS対策の美点は、そのエレガントさにあります。既存のインフラを活用して、押し寄せるあらゆる脅威に対抗するのです。通常はロードバランサー、CDN(コンテンツデリバリーネットワーク)、あるいはその両方の組み合わせによって実現されます。小規模なサイトやサービスの場合、これほど大規模なサーバー群を維持する資金がないため、サードパーティに外注することもあります。
CDNでは、Webサイトのコンテンツが世界各地に分散した大規模なサーバーネットワークにコピーされます。これにより、どこからアクセスしてもサイトが高速に表示されるのです。
ロードバランサーはこれを補完し、データを再分配して各サーバーに振り分けます。業務に最も適したサーバーの種類に応じてトラフィックの優先順位を決めるのです。大容量HDDを備えた低帯域のサーバーは大量の小さなファイルを処理でき、巨大な帯域幅を持つサーバーは大きなファイルのストリーミングを担当できます(YouTubeを思い浮かべてください)。
実際の仕組み
話の流れが見えてきましたか? 攻撃が1台のサーバーに着弾した場合、ロードバランサーはDDoSを追跡し、そのサーバーへの攻撃は続けさせながら、正当なトラフィックをすべてネットワーク上の別の場所へ迂回させます。要するに、分散型ネットワークを味方につけ、必要な場所にリソースを割り当てることで、攻撃が「おとり」に向かっている間もサイトやサービスの稼働を続けるという発想です。なかなか賢いでしょう?
ネットワークが分散化されているため、シンプルなファイアウォールや市販ルーターが提供できる保護よりも大幅に優位に立てます。問題は、独自の体制を整えるには多額の資金が必要だということです。成長途上の企業は、より大規模な専門プロバイダーに防御を委託することになります。
巨大企業・ISPの防御手法
家庭の小さなネットワークから巨大企業の世界まで巡ってきました。いよいよ最終段階です。今度は、皆さんにインターネット接続を提供している企業自身が、どうやって暗黒の淵へ落ちるのを防いでいるのかを見ていきましょう。少々複雑になりますが、眠気を誘う論文にならないよう、できるだけ簡潔にまとめます。
ISPにはトラフィック変動への独自の対応方法があります。ほとんどのDDoS攻撃は彼らのレーダーにほとんど映りません。事実上無限に近い帯域幅を利用できるからです。夜7時〜11時の日常的なトラフィック(いわゆる「インターネットのラッシュアワー」)は、平均的なDDoS攻撃の流量をはるかに上回る水準に達します。
もちろん、ここはインターネットの話ですから、トラフィックがレーダー上のただのノイズをはるかに超えるレベルになる事態は、これまでも繰り返し発生してきました。
そうした攻撃は暴風のごとく押し寄せ、小規模ISPのインフラを圧倒しようとします。プロバイダーが異変に気づけば、すぐさま脅威に対抗するための武器庫に手を伸ばします。彼らは巨大なインフラを保有しているので、対応方法は多岐にわたります。以下が最も一般的なものです。
- リモートトリガードブラックホール(RTBH) ― SF映画に出てきそうな名前ですが、RTBHはCiscoが文書化した実在する技術です。実装方法はいくつもありますが、簡潔に言えばこうです。ISPは攻撃元のネットワークと通信し、こちらに向けて放たれるすべての外向きトラフィックをブロックするよう依頼します。内向きのパケットをブロックするより、外向きのトラフィックをブロックする方が簡単だからです。もちろん、攻撃元からアクセスする人にとっては、標的のISPがまるごとオフラインになったように見えますが、目的は達成でき、手間もかかりません。世界の他の地域のトラフィックには影響しません。
- スクラバー ― 一部の超巨大ISPは、トラフィックパターンを分析して正当なトラフィックとDDoSトラフィックをふるい分ける処理装置を満載したデータセンターを保有しています。膨大な計算能力と確立されたインフラが必要なため、小規模ISPはこの業務を他社に外注することが多いのです。影響を受けた区間のトラフィックはフィルターを通過し、DDoSパケットの大部分はブロックされ、正当なトラフィックのみが通過を許されます。膨大な計算コストと引き換えに、ISPの正常な運用を守る仕組みです。
- トラフィックの魔術 ― 「トラフィックシェーピング」と呼ばれる手法では、ISPはDDoS攻撃がもたらすすべてのトラフィックを宛先IPに流し込み、他のノードには一切触れません。これは要するに、ネットワーク全体を守るために犠牲者を切り捨てるやり方です。非常に見苦しい解決策であり、通常はネットワークが深刻な危機に陥り、全体の存続のために迅速かつ断固とした行動が必要になったときに使われる最後の手段です。「多数者のニーズは少数者のニーズに優先する」という状況だと考えてください。
DDoSの厄介なところは、その有効性がコンピューターの性能と帯域幅の向上と歩調を合わせている点です。この脅威に真っ向から立ち向かうには、一般の家庭ユーザーの能力をはるかに超えた高度なネットワーク改変手法が必要になります。家庭がDDoSの直接の標的になることが滅多にないのは、おそらく良いことなのでしょう。
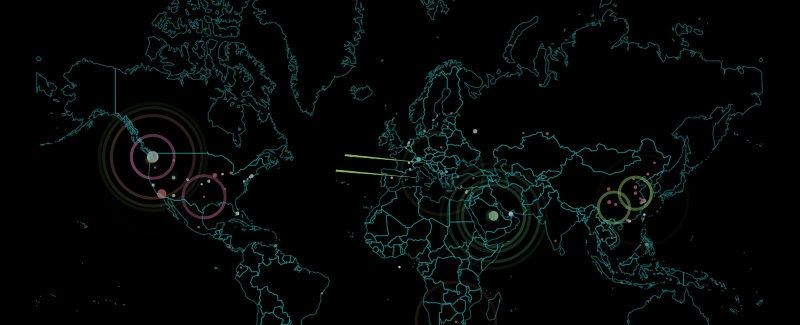
ちなみに、こうした攻撃がリアルタイムでどこで起きているかを見たい方は、Digital Attack Mapをチェックしてみてください。
あなたは自宅や職場で、この種の攻撃の被害に遭ったことはありますか? ぜひコメントで体験談を聞かせてください!
-
Gmailのアーカイブ機能とは?基本の仕組みと活用方法を徹底解説
Gmailのアーカイブ機能を使えば、古いメールを削除することなく受信トレイを整理できます。アーカイブされたメールは隠しフォルダに移動しますが、同じスレッドに新しい返信が届けば、自動的に受信トレイに再表示されるのが特徴です。この記事では、Gmailのアーカイブ機能の仕組みから、実際のアーカイブ操作、アーカイブ済みメールの探し方まで、わかりやすく解説します。Gmailにおける「アーカイブ」とは何か?多くの人は、不要になった古いメールをそのまま削除してしまいがちです。しかし、「将来的にもう一度参照するかもしれない」というメールはどうすればよいのでしょうか。そんなときに役立つのがアーカイブ機能です。削
-
エンドポイントセキュリティとは?その仕組みと重要性を徹底解説
エンドポイントセキュリティは、多様なセキュリティ対策を包含する広範な概念ですが、最も一般的にはネットワークセキュリティと密接に関連付けられています。エンドポイント保護(エンドポイントセキュリティとも呼ばれます)とは、企業のネットワークを、タブレット、ノートパソコン、スマートフォンなどのモバイルデバイスやリモート環境から守るための手法です。2018年には約1億件ものサイバー侵害が報告されており、サイバーセキュリティは決して軽視できない重要な課題となっています。本記事では、以下のトピックについて詳しく解説します。エンドポイントデバイスとは?エンドポイントセキュリティソフトウェアとは?Systwea