
DNS over HTTPS(DoH)とは?なぜMozillaは「インターネットの悪役」にノミネートされたのか
アプリ開発者がセキュリティやプライバシー、パフォーマンスを向上させる機能を追加しても、批判を浴びることはめったにありません。ところが、Mozillaが実装した「DNS over HTTPS(DoH)」――コンピューターがWebサイトのアドレスを調べる際の通信を暗号化する技術――は、英国インターネットサービスプロバイダー協会(ISPA)が主催する「インターネットの悪役(Internet Villains)」ランキングの最終候補に選ばれ、政府機関からも否定的なコメントを受ける事態となりました。
その理由は、この機能がサイト探しの際に送信されるリクエストを暗号化してしまうからです。英国のISPはインターネットのブロッキングやトラッキングに関する規制を遵守する義務があり、その多くはDNSレベルで実装されています。そのため、ユーザーがフィルターを回避できるようになることには好意的ではなかったのです。
しかし、インターネットコミュニティの大多数はISPAの見解に同意していません。暗号化されたDNSは、閲覧履歴のプライバシー保護、サイバー攻撃の防止、さらには通常のDNSよりも高速に動作するなど、ほぼあらゆる面でメリットをもたらすからです。
DNSとは何か?そして何が問題なのか?
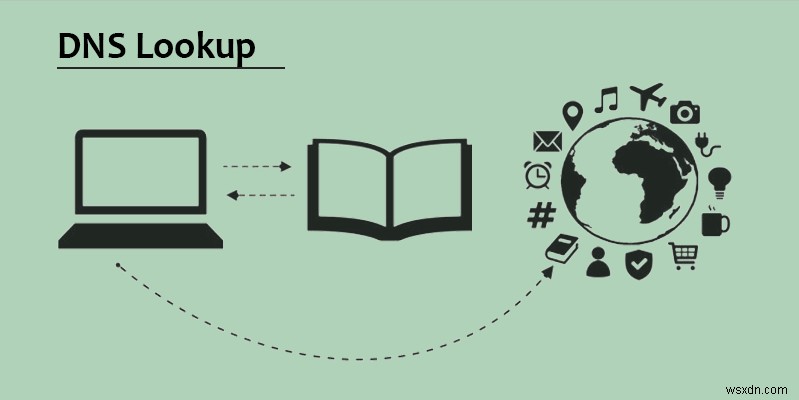
まず、通常のDNS(Domain Name Server)の仕組みをおさらいしましょう。
- すべてのWebサイトには数字で構成されたIPアドレスが割り当てられていますが、人間には覚えにくいため、代わりに「名前」を使います。
- 入力した名前とIPアドレスを対応させるため、リクエストはDNSサーバーへ送られます。DNSサーバーは、名前とIPアドレスの対応表を管理しており、これが「DNSリクエスト」です。つまり、電話帳のようなサーバーに、訪問したいサイトの実際の数値アドレスを教えてもらう作業です。
- 特に設定を変更していなければ、デフォルトのDNSサーバーはISPが推奨・運用しているものになります。リクエストはそこへ送られ、サーバーが複数の場所へ問い合わせを転送しながら回答を組み立てます。
- 数ミリ秒後、必要なアドレスがデバイスへ返され、目的のWebサイトが稼働するサーバーとの接続を確立できるようになります。
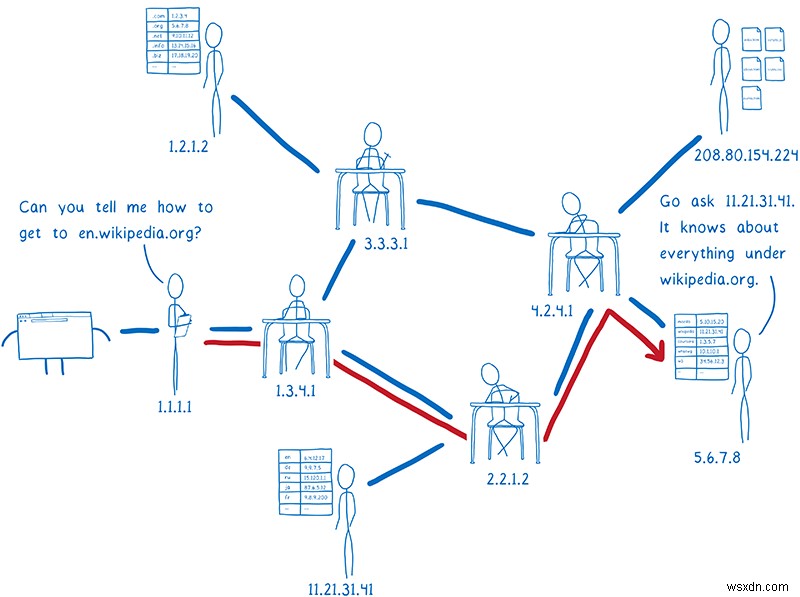
これは基本的に複雑な「電話帳検索」プロセスであり、それが数ミリ秒以内に完了するのは実に impressive な話です。しかし問題は、この情報がすべて平文(プレーンテキスト)でやり取りされている点です。つまり、通信を覗き見る者(通常はISPですが、攻撃者の可能性も)は、あなたがどこへアクセスしようとしているかを把握でき、接続を遮断したり、偽のアドレスを返して悪意のあるサイトへ誘導したりといった妨害も可能になってしまいます。
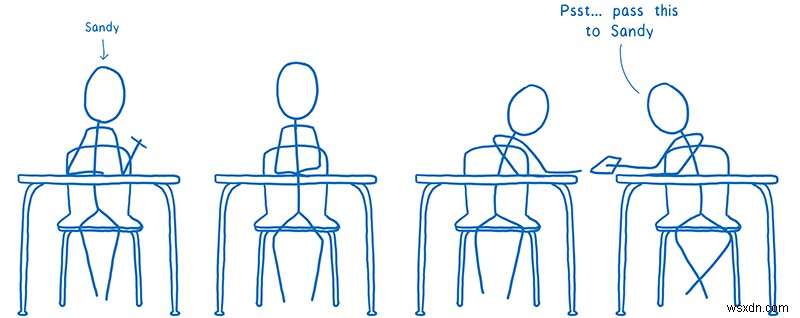
MozillaのLin Clarkは、これを「教室で名前の書かれたメモを回す」ことに例えています。メモが目的地に届いたとしても、周囲の全員が誰にメモを渡しているのか分かってしまい、読まれたり書き換えられたりする恐れがあります。もし秘密のコードでメモを書き、受け取り相手以外に知られずに届けられたら、ずっと安全だと思いませんか?それこそがDNS over HTTPSなのです。
DNS over HTTPSは何が違うのか?
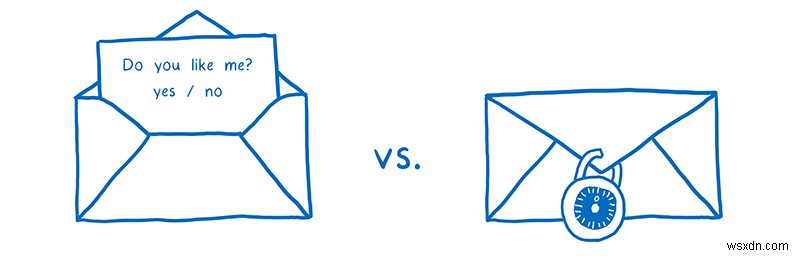
HTTP(Web上でデータを送受信する基本プロトコル)でデータを送ると、平文で伝送されるため、ほぼ誰でも中身を読めてしまいます(通常のDNSと同じです)。一方、HTTPSはデータが暗号化されているため、傍受しても内容を読み取れません。DNS over HTTPSは、まさに文字通りの技術です。あなたのDNSリクエストは、ショッピングサイトで決済する際にクレジットカード情報を送るのと同じ安全な暗号化経路を使って、ネームサーバーへ送信されます。
ISPを含む誰も中身を見ることができず、無理に開いても意味不明な文字列にしかなりません。リクエストはブロックも記録もできないため、英国や中国のようにDNSレベルで検閲を行う国々にとって、トラフィックのフィルタリングや監視が格段に難しくなります。もちろん完全に匿名化されるわけではなく、最終的にどのアドレスへ接続したかはISPから見える可能性があります。それでも、ブロックを困難にし、あなたのオンライン活動に関する多くの詳細を覆い隠してくれるのです。
さらにFirefoxはCloudflareとも提携しています。CloudflareはFirefoxユーザーのために厳格なプライバシー基準の遵守に同意しており、「QNAME Minimization」という技術も採用しています。これはリクエストを細かく分割して、単一のサーバーが検索対象のアドレス全体を把握できないようにする仕組みです。
有効にする方法
執筆時点のFirefoxではDNS over HTTPSはデフォルトで無効になっていますが、簡単に有効化できます(地域やバージョンによっては初期状態で有効になっている場合もあります)。
1. 画面右上のハンバーガーメニュー(三本線アイコン)を開きます。
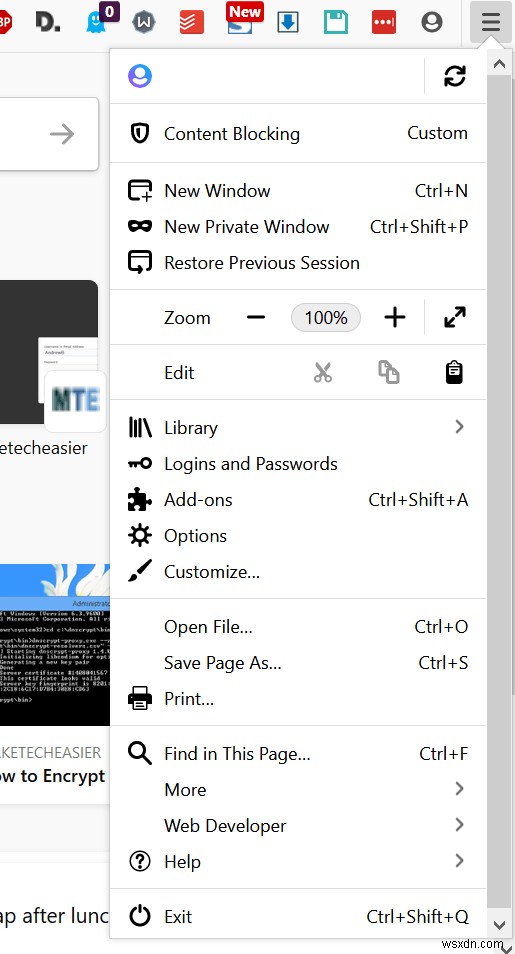
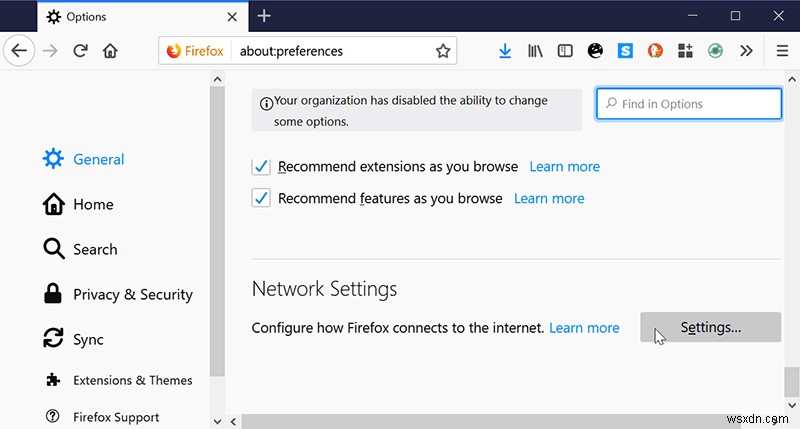
2. 「オプション」を開き、「一般」セクションを下へスクロールして「ネットワーク設定」を探します。
3. 「DNS over HTTPSを有効化」にチェックを入れます。デフォルトのCloudflare(追加のプライバシー機能が充実しているため推奨)を選ぶことも、独自のサーバーを指定することも可能です。
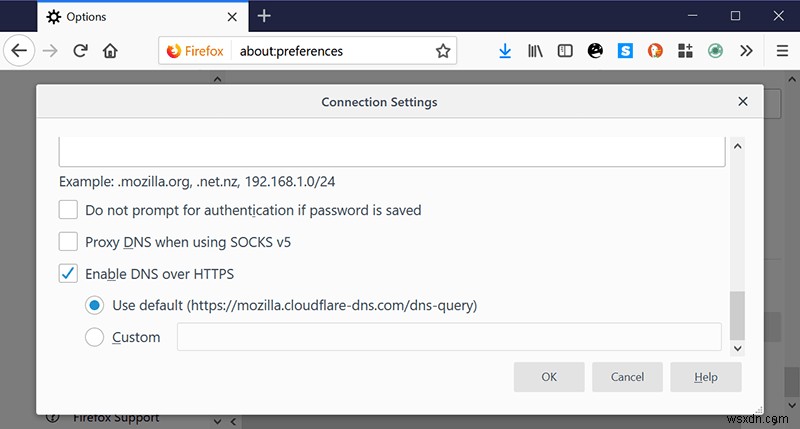
これで完了です。「DNS Leak Test」などのサイトで動作を確認してみましょう。CloudflareのDNSサーバーが表示されるはずです。これであなたは、プライバシー・セキュリティ・検閲耐性のポイントをひとつ獲得しました。おめでとうございます!
Chromeユーザーの場合は、Google側の展開次第でしたが、現在のChromeでは「セキュリティで保護されたDNS(Secure DNS)」という名称で同様の機能が提供されています。設定画面から有効化できるので、チェックしてみてください。また、ブラウザに関係なく、システム全体のDNSをISP標準のものよりもプライバシーに配慮したサービスへ変更する方法もあります。
ISPAは黙っていたほうがよかった?
今回の騒動は、いわゆる「ストレイサンド効果」の典型例といえます。嫌なものを抑え込もうとすればするほど、かえって注目度が高まってしまう現象です。ISPAによるMozillaへの非難は、結果としてMozilla自身が発信するよりも広くDNS over HTTPSの存在を世に知らしめることになりました。
十分な数のユーザーが使い始めれば、DNSを利用してインターネットを検閲している国々にとって確かに頭の痛い問題となるでしょう。しかし、サイトをブロックする手法はDNS以外にも多数あるため、これだけで検閲対策が完結するわけではありません。検閲やトラッキングを回避する絶対的な最善策は依然としてVPNであり、政府やISPが監視戦略を進化させ続ける限り、今後もそうあり続けるでしょう。
-
HTTP/2とは何か?仕組みと主な機能・メリットを徹底解説
この20年間で、ワールドワイドウェブ(WWW)は目覚ましい進化を遂げてきました。改良され続けるWeb技術には、既存の通信・ファイル転送技術であるHTTPよりも、より高速で優れたソリューションやプロトコルが求められています。従来のHTTPは、すでに技術的な限界に近づきつつあるのです。 HTTP/2とは何か? HTTP/2とは、ワールドワイドウェブで使われる基盤プロトコル「HTTP(Hypertext Transfer Protocol)」の最新バージョンです。2015年2月に正式承認されました。これは、元祖HTTPの登場から実に約20年後のことです。 HTTP/2はページの読み込み時間を短縮し、
-
runtimebroker.exeとは?Windowsでの役割とCPU・メモリ使用量が高くなる問題の対処法
Windowsを長年使用していて、タスクマネージャーを開くことがある方なら、「runtimebroker.exe」というプロセスを目にしたことがあるかもしれません。このサービスはCPUサイクルやメモリを使用しますが、ユーザーの操作を必要とせずバックグラウンドで静かに動作しているため、少し謎めいた存在に感じられるでしょう。 では、runtimebroker.exeとは正確には何であり、Windows OSの中でどのような役割を果たしているのでしょうか?心配する必要はあるのでしょうか?詳しく見ていきましょう! runtimebroker.exeとは何か? runtimebroker.exeは、W